- Quelles canaux d’acquisition de clients les tendances du marketing transfrontalier en 2026 influenceront-elles ?Sep 06, 2026Voir les détails
- Quels risques d’homogénéisation faut-il identifier dans l’analyse du secteur de la création intelligente de sites web ?Aug 30, 2026Voir les détails
- Comment les tendances du marketing par IA en 2026 vont-elles modifier la répartition des budgets publicitaires ?Aug 28, 2026Voir les détails
- Le marché de l’authentification EV SSL est-il en contraction ou en phase de montée en gamme ? Comment les entreprises doivent-elles évaluer l’achat de certificats ?Aug 11, 2026Voir les détails
- Pourquoi les anciennes méthodes d’AMP SEO 2020 ne sont-elles plus efficaces et quelles sont les évolutions actuelles des priorités d’optimisation ?Aug 02, 2026Voir les détails
- Comment choisir les sujets de la rubrique Actualités du secteur pour générer plus facilement du trafic de recherche organiqueJul 29, 2026Voir les détails
À quels sites web le DV SSL convient-il et quelles sont ses différences avec les certificats OV et EV ?
Commençons par la conclusion : pour la plupart des sites institutionnels, sites de contenu et pages d’atterrissage classiques, le DV suffit
L’erreur la plus courante dans l’évaluation technique n’est pas d’installer le mauvais certificat, mais de confondre la capacité de chiffrement et la garantie d’identité. Les certificats SSL DV, OV et EV peuvent tous établir une connexion HTTPS chiffrée, et les navigateurs affichent également un cadenas. La véritable différence réside dans ce qui est vérifié lors de l’émission du certificat, dans la quantité d’informations sur l’entité communiquées aux visiteurs, ainsi que dans le niveau de coûts de vérification et de maintenance que vous êtes prêt à engager pour ces informations./p>
Si vous gérez le site institutionnel d’une entreprise, un site produit, un site de contenu de marque, un site SEO, une page d’atterrissage publicitaire ou un site indépendant à l’international récemment mis en ligne, le SSL DV est souvent le choix par défaut. Il vérifie le contrôle du nom de domaine, sans vérifier l’entité juridique de l’entreprise. Il est rapidement émis, léger à déployer et hautement automatisable, ce qui le rend particulièrement adapté aux activités nécessitant des mises en production fréquentes, des changements d’environnement, l’utilisation d’un CDN ou l’ajout régulier de sous-domaines./p>
En revanche, dès lors que votre site doit gérer des paiements, l’inscription de comptes, le téléchargement de contrats ou la soumission de demandes de devis, ou qu’il s’adresse à des acheteurs, des clients publics ou des partenaires financiers plus sensibles aux qualifications, il ne faut pas seulement se demander « le cadenas peut-il s’afficher ? », mais aussi « les visiteurs doivent-ils pouvoir confirmer qui se trouve derrière le site ? ». C’est dans ce contexte que la valeur des certificats OV et EV devient réellement visible./p>
Examinez d’abord les activités prises en charge par le site, plutôt que le prix du certificat
Lors du choix, je commence généralement par examiner les questions suivantes :
- Ce site sert-il uniquement à présenter des informations, ou doit-il également collecter des prospects, gérer des connexions de comptes et échanger des fichiers sensibles ?
- Les visiteurs vérifieront-ils activement l’identité de l’entreprise, par exemple des acheteurs internationaux, des distributeurs ou des visiteurs liés à des appels d’offres ?
- Le nombre de sites est-il important et de nouveaux sous-domaines sont-ils fréquemment ajoutés ?
- L’exploitation dépend-elle du renouvellement automatisé, du déploiement par conteneurs, de l’équilibrage de charge et de l’accélération en périphérie par CDN ?
- La marque présente-t-elle un risque d’usurpation, en particulier pour les sites destinés aux marchés internationaux et les pages d’atterrissage publicitaires ?
Si les risques liés aux deux premières questions sont faibles et que ceux liés aux deux dernières sont relativement élevés, le DV est généralement plus adapté. À l’inverse, lorsque la fiabilité de l’identité est plus importante que l’efficacité du déploiement, il convient de comparer sérieusement les certificats OV et EV./p>
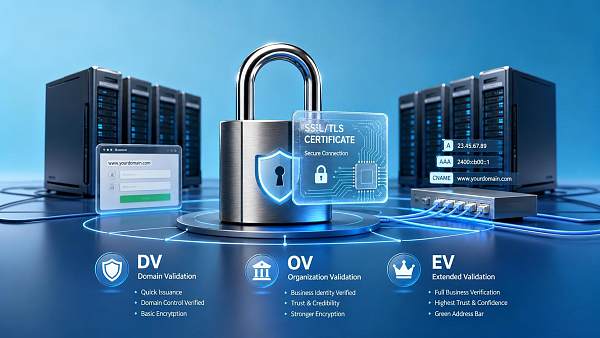
Quels sites peuvent utiliser un SSL DV
Le DV n’est pas une « sécurité bas de gamme », mais une solution offrant une « validation légère et une livraison rapide ». Dans les situations suivantes, son utilisation ne pose généralement aucun problème./p>
Sites institutionnels d’entreprise et sites multilingues de présentation
L’objectif principal de ce type de site est généralement d’être indexé, de présenter des informations et de convertir les demandes de contact. L’accent est mis sur la vitesse d’affichage des pages, la stabilité de l’exploration par les moteurs de recherche et la compatibilité des accès internationaux. Tant qu’il n’existe pas de processus transactionnel hautement sensible, le DV est généralement suffisant. Il est particulièrement pratique pour les sites multilingues, les sites régionaux et les microsites événementiels nombreux, car l’émission et le renouvellement en série sont beaucoup plus simples avec un DV./p>
Pages d’atterrissage publicitaires et pages marketing à durée courte
Les pages de campagne doivent souvent être mises en ligne rapidement et les domaines ou sous-répertoires sont fréquemment remplacés ; l’approbation du certificat ne doit donc pas ralentir le processus. C’est là que réside l’avantage du DV : une procédure d’émission courte et une bonne compatibilité avec les déploiements automatisés, ce qui permet de l’utiliser avec les systèmes de création de sites et les systèmes publicitaires. Pour les équipes marketing, le certificat ne devrait pas devenir un obstacle à la mise en ligne./p>
Sites de contenu, blogs et centres d’aide
Tant que le site sert principalement à diffuser du contenu, le DV répond déjà aux exigences des navigateurs en matière de HTTPS. Il est alors préférable de se concentrer sur le contenu mixte, la chaîne de redirections, la stratégie de mise en cache et la continuité du renouvellement du certificat, plutôt que d’opter pour un certificat plus lourd simplement pour donner une impression de niveau supérieur./p>
Environnements de développement, de test et de préproduction
Le principal risque pour ces environnements est de complexifier la gestion des certificats. Le DV permet de couvrir rapidement les domaines temporaires et les usages de collaboration interne, réduisant ainsi les blocages des tests dus à la lenteur de l’émission des certificats. Il faut toutefois noter que si l’environnement de test est accessible depuis l’extérieur, il faut également éviter les certificats expirés et les noms d’hôte incorrects, faute de quoi les intégrations avec des tiers pourraient être affectées./p>
Dans quels cas examiner l’OV et dans quels cas envisager l’EV
Les certificats OV et EV ne servent pas à « renforcer le chiffrement », mais à accroître la fiabilité de l’identité de l’entité. Lorsqu’ils évaluent une solution, les techniciens ne doivent pas se laisser influencer par les arguments marketing : retenir ce principe suffit./p>
L’OV convient principalement à deux types de sites : d’une part, les portails d’entreprise dont les visiteurs consulteront le nom de l’organisation figurant dans le certificat ; d’autre part, les systèmes nécessitant la soumission de nombreux éléments, tels que les connexions des distributeurs, les espaces clients, les centres de téléchargement et les portails de gestion des demandes de devis. Il ne répond pas à la question « les communications pourront-elles être interceptées ? », mais à celle-ci : « l’entreprise derrière ce domaine sera-t-elle plus facilement identifiable ? »./p>
L’EV est davantage axé sur la maîtrise des risques liés à la marque. Par exemple, si votre site est fréquemment imité ou si les utilisateurs sont particulièrement sensibles à l’authenticité de l’identité avant d’y accéder, l’EV peut présenter une plus grande valeur. Il faut toutefois préciser qu’aujourd’hui, l’affichage des certificats EV dans l’interface des navigateurs est beaucoup moins visible qu’autrefois ; son retour sur investissement ne convient donc pas nécessairement à tous les projets. Pour un site ne présentant pas de risque d’identité manifeste, choisir un EV simplement pour donner une apparence plus officielle n’offre souvent pas un rapport coût-bénéfice élevé./p>
Lors de l’évaluation technique, ne négligez pas ces quelques points susceptibles de poser problème
Premièrement, l’étendue du certificat./strong> Vous devez d’abord confirmer s’il couvre un seul domaine, plusieurs domaines ou un domaine générique. De nombreuses équipes configurent un certificat uniquement pour le site principal, puis oublient les ressources statiques, les sites régionaux ou les sous-domaines de formulaires ; le navigateur affiche alors tout de même une erreur./p> Deuxièmement, le mécanisme de renouvellement./strong> Le DV dépend souvent du renouvellement automatique, ce qui constitue normalement un avantage, à condition que le DNS, le CDN, le proxy inverse et la chaîne d’équilibrage de charge fonctionnent correctement ensemble. Les échecs de renouvellement sont le plus souvent dus non pas au certificat lui-même, mais à la mise en cache du chemin de validation, à une modification de la stratégie de ports ou à l’oubli de synchroniser les paramètres après un changement temporaire de fournisseur./p> Troisièmement, le contenu mixte./strong> Le fait que le domaine principal de la page utilise déjà HTTPS ne signifie pas que l’ensemble du site est sécurisé. Si les images, les scripts, les polices ou les interfaces de formulaires utilisent encore HTTP, le navigateur réduit son niveau de confiance. Les pages marketing sont particulièrement exposées, car les statistiques de tiers, les composants de chat et les anciennes bibliothèques de ressources sont souvent à l’origine du problème./p> Quatrièmement, la stabilité des accès depuis les marchés cibles./strong> Pour les projets internationaux, le problème ne vient souvent pas du niveau du certificat, mais de la qualité des liaisons réseau et de la résolution DNS. Lorsqu’une entreprise met à niveau son réseau, si le site est également adapté à IPv6, elle peut en profiter pour évaluer la prise en charge de la version 6 du protocole Internet (IPV6). Celle-ci utilise des adresses de 128 bits et prend nativement en charge IPSec. L’objectif n’est pas de remplacer les certificats, mais de tirer parti d’un espace d’adressage plus vaste et de capacités plus complètes d’évolution du réseau afin de préparer les conditions d’accès à l’échelle mondiale./p> Si vous ne souhaitez pas passer la réunion à débattre, vous pouvez simplement suivre l’ordre ci-dessous : Pour le choix concret, on peut le résumer simplement ainsi : si la priorité est donnée à la présentation et à la promotion, utilisez un DV ; si la fiabilité de l’entité doit être clairement exprimée, utilisez un OV ; si le risque d’usurpation de la marque est élevé et que les exigences de confiance transactionnelle sont importantes, envisagez ensuite un EV./strong> Le certificat assure le chiffrement des transmissions et un certain niveau de vérification de l’identité, mais il ne peut pas résoudre à votre place les risques réels tels que les mots de passe faibles, l’exposition de l’administration, l’utilisation abusive des interfaces de formulaires ou le retard dans l’application des correctifs du serveur. Pour les sites marketing en particulier, les facteurs qui influencent réellement la conversion sont souvent les suivants : « le certificat n’a pas expiré, la page n’affiche aucune erreur, le formulaire peut être envoyé et les accès sont stables dans le monde entier », plutôt que le niveau de sophistication apparent du nom du certificat./p> La méthode la plus fiable consiste donc à choisir d’abord entre DV, OV et EV selon le type d’activité, puis à vérifier ensemble l’étendue du certificat, le renouvellement automatique, l’intégrité des ressources HTTPS et la chaîne d’accès. La solution ainsi sélectionnée pourra satisfaire l’évaluation technique sans ralentir le rythme de mise en ligne./p>Méthode de décision rapide pour les personnes chargées de l’évaluation technique
Enfin, ne considérez pas le certificat comme l’unique solution de sécurité
Articles connexes
Produits connexes
 Système SaaS de création de sites web et de marketing intelligent YiyingbaoSystème SaaS de création de sites web et de marketing intelligent Yiyingbao, création de sites sans code pilotée par l’IA, mise en place rapide d’un site web multilingue indépendant pour le commerce international en 10 minutes, accélération par des serveurs répartis dans le monde entier, optimisation SEO intelligente par l’IA, pour aider les entreprises à se connecter efficacement aux marchés mondiaux. L’intégration parfaite de la technologie et de la simplicité d’utilisation rend la création de sites web pour le commerce international extrêmement simple.
 Services d’optimisation du système à double moteur AI+SEOLe système d’optimisation à double moteur AI+SEO de 易营宝 s’appuie sur l’exploration intelligente de mots-clés par l’IA, la génération de contenu et une optimisation technique complète afin d’aider les entreprises de commerce extérieur à obtenir un trafic organique de haute qualité et à améliorer considérablement leur classement dans les moteurs de recherche ainsi que leur taux de conversion.
 Système de marketing publicitaire intelligent AI+SEMAI+SEM propulse une création publicitaire intelligente, permettant un marketing publicitaire précis sur toute la chaîne. Le système génère automatiquement des rapports hebdomadaires/mensuels, l'IA recommande des mots-clés et des pays de diffusion, surveille en temps réel les indicateurs clés et fournit des alertes intelligentes, lance en un clic des solutions de diffusion à haut taux de conversion, aidant à acquérir rapidement des clients et à améliorer le ROI.
 Système de marketing sur les réseaux sociaux AI+SNSSystème de marketing intelligent Yingyingbao AI+SNS pour les réseaux sociaux - Capture sociale précise pour l'ère des réseaux sociaux. Prend en charge la synchronisation du contenu en un clic sur les principales plateformes, notamment Facebook et LinkedIn. La réécriture des publications alimentée par l'IA améliore la localisation. Un service client intelligent disponible 24 h/24, 7 j/7 et l'analyse du profil des utilisateurs permettent aux entreprises de se développer efficacement sur les marchés mondiaux.
 Solutions marketing publicitaire IA+SEMLes solutions publicitaires SEM basées sur l'IA exploitent l'intelligence artificielle pour améliorer considérablement la gestion des campagnes SEM. Grâce à l'IA, elles génèrent des rapports hebdomadaires et mensuels qui présentent les données des comptes sous plusieurs angles, permettant ainsi une supervision complète des performances et des tendances publicitaires. L'IA fournit des recommandations précises sur les mots-clés et les pays cibles, rédige de manière intelligente des textes publicitaires à fort taux de conversion et lance des campagnes efficaces en un seul clic, accélérant ainsi l'acquisition de clients pour les entreprises. Parallèlement, le système surveille les indicateurs clés en temps réel, identifie intelligemment les fluctuations anormales et émet des alertes en temps opportun, garantissant ainsi des performances publicitaires stables et des rendements élevés.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Services de noms de domaineEasy Marketing propose des services professionnels de noms de domaine, comprenant la recherche intelligente, l'enregistrement en un clic, la protection de marque et la gestion complète du cycle de vie, aidant les entreprises à construire une image de marque numérique.
 EasySell B2C Place de Marché Transfrontalière, Site Indépendant易营宝B2C跨境商城独立站是由易营宝信息科技(北京)有限公司自主研发的智能建站与跨境电商一体化解决方案。系统专为中小型及大型出口企业打造,集“建站、运营、营销、投放、转化”于一体,帮助企业快速打造跨境电商独立站,实现品牌出海与全球销售增长。
平台支持多语言、多币种、多渠道营销,内置AI智能翻译与SEO优化系统,适配东南亚、欧美、拉美、中东等主流市场,助力中国制造企业高效布局国际电商版图。 B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。