- 2026年のクロスボーダーマーケティングトレンドは、どの顧客獲得チャネルに影響するのか?06/09/2026詳細を見る
- AIサイト構築業界分析で見極めるべき同質化リスク30/08/2026詳細を見る
- AIマーケティングトレンド2026は広告予算配分をどのように変えるのか28/08/2026詳細を見る
- EV SSL認証市場は縮小しているのか、それとも高度化しているのか?企業の証明書導入をどう判断すべきか11/08/2026詳細を見る
- amp seo 2020の従来の手法がなぜ効果を失ったのか、現在の最適化における重点項目の変化02/08/2026詳細を見る
- 業界情報コラムで自然検索流入を獲得しやすいテーマの選び方29/07/2026詳細を見る
dv sslはどのようなウェブサイトに適している?OV、EV証明書との違いは?
まず結論から言うと:一般的な企業サイト、コンテンツサイト、ランディングページの多くはDVで十分です
技術評価で最もよくある誤解は、証明書の設定を間違えることではなく、「暗号化機能」と「身元の信頼性」を同じものとして捉えてしまうことです。DV SSL、OV SSL、EV SSLはいずれもHTTPS暗号化通信を確立でき、ブラウザーにも鍵アイコンが表示されます。本当の違いは、証明書の発行時に何を検証するのか、訪問者にどれだけ主体情報を伝えられるのか、そしてその情報のためにどれだけの審査・運用コストを負担するのかにあります。
企業サイト、製品サイト、ブランドコンテンツサイト、SEOサイト群のノード、広告ランディングページ、または開設したばかりの海外向け独立サイトを担当している場合、dv ssl は多くの場合、標準的な選択肢です。DVが検証するのはドメインの管理権限であり、企業主体の審査は行いません。発行が速く、導入の負担が少なく、自動化にも適しているため、頻繁なリリースや環境の切り替え、CDNの導入、サブドメインの追加が必要なビジネスに適しています。
ただし、Webサイトで決済、アカウント登録、契約書のダウンロード、問い合わせフォームの送信などを受け付ける場合、または資格情報に敏感な調達担当者、政府顧客、金融関連の提携先を対象とする場合は、「鍵を表示できるか」だけでなく、「訪問者がサイトの運営主体を確認する必要があるか」も考慮しなければなりません。このような場合に、OVやEVの価値が本当に発揮されます。
まずWebサイトが担う業務を確認し、証明書の価格から考え始めない
選定時には、通常まず次の点を確認します:
- このサイトは情報を掲載するだけなのか、それともリード情報の収集、アカウントへのログイン、機密ファイルのやり取りまで行うのか?
- 海外の調達担当者、販売代理店、入札関連の訪問者など、訪問者が企業の身元を自ら確認する可能性はあるか?
- サイト数は多いか。サブドメインは頻繁に追加されるか?
- 運用保守は、自動更新、コンテナデプロイ、ロードバランシング、CDNエッジ高速化に依存しているか?
- 特に海外展開サイトや広告ランディングページで、ブランドがなりすましの被害を受けるリスクはあるか?
最初の2項目のリスクが低く、後の2項目の重要度が高い場合は、DVのほうが適しています。反対に、導入効率よりも身元の信頼性が重要な場合は、OVとEVを慎重に比較すべきです。
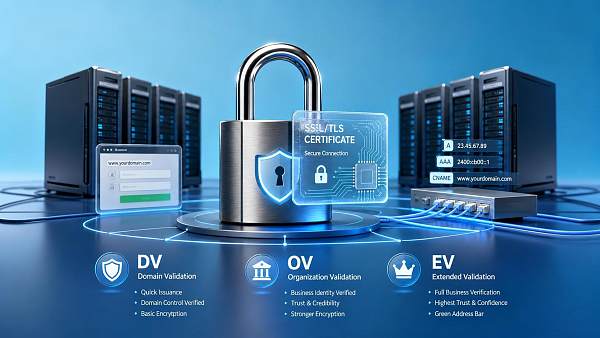
どのようなWebサイトにDV SSLが適しているか
DVは「低スペック版のセキュリティ」ではなく、「簡易な認証で迅速に導入できる」ソリューションです。次のようなケースでは、通常問題なく利用できます。
企業サイトと多言語情報サイト
この種のサイトの主な目的は通常、検索エンジンへの登録、情報の掲載、問い合わせへの転換であり、ページの表示速度、検索クローラーによる安定したクロール、グローバルアクセスとの互換性が重視されます。高い機密性を伴う取引フローがなければ、DVで基本的に十分です。特に多言語サイト、地域別サイト、イベント用micrositeが多数ある場合、DVは一括発行と更新の面で大幅に手間を軽減できます。
広告ランディングページと短期のマーケティングページ
広告配信ページでは、迅速な公開やドメイン・サブディレクトリの頻繁な変更が必要になることが多く、証明書の審査に時間をかけることはできません。DVのメリットはまさにここにあります。発行プロセスが短く、自動デプロイに対応し、Webサイト構築システムや広告システムと連携して運用できます。マーケティングチームにとって、証明書が公開のボトルネックになるべきではありません。
コンテンツサイト、ブログ、ヘルプセンター
主な目的がコンテンツ配信であれば、DVでブラウザーが求めるHTTPS要件をすでに満たせます。この場合は、「より高級に見せる」ためにより負担の大きい証明書を導入するよりも、混在コンテンツ、リダイレクト経路、キャッシュ戦略、証明書更新の中断防止に注目すべきです。
開発・テスト・ステージング環境
この種の環境で最も避けたいのは、証明書管理の複雑化です。DVは一時的なドメインや社内協業用途を迅速にカバーできるため、証明書申請の遅れによるテストの停滞を減らせます。ただし、テスト環境を外部公開する場合も、期限切れの証明書や誤ったホスト名は避けなければなりません。そうしないと、第三者との連携テストに影響します。
どのような場合にOVを検討し、どのような場合にEVを検討するか
OVとEVは「暗号化強度を高める」ためのものではなく、主体の信頼性を高めるためのものです。技術担当者が判断する際は、マーケティング上の表現に惑わされず、この点を押さえれば十分です。
OVは主に2種類のサイトに適しています。1つは企業向けポータルで、訪問者が証明書に記載された組織名を確認するケースです。もう1つは、販売代理店のログイン、顧客管理画面、ダウンロードセンター、問い合わせ管理画面など、より多くの情報を入力・提出するシステムです。OVが解決するのは「盗聴されるかどうか」ではなく、「このドメインの背後にある企業をより容易に識別できるかどうか」です。
EVは、ブランドリスクの管理により適しています。たとえば、Webサイトが頻繁になりすましの被害を受ける場合や、ユーザーがアクセス前から身元の真実性を非常に重視する場合、EVはより大きな価値を持ちます。ただし、明確にしておくべき点があります。現在、ブラウザーのフロントエンドにおけるEVの表示は以前ほど目立たないため、その効果がすべてのプロジェクトに適しているとは限りません。明確な身元リスクがないサイトで、「より正式に見せる」ためだけにEVを導入しても、費用対効果が高くない場合が多くあります。
技術評価で見落としてはいけない、失敗しやすいポイント
1つ目は証明書の適用範囲です。 単一ドメイン、マルチドメイン、ワイルドカードのどれをカバーするのかを、まず確認する必要があります。多くのチームではメインサイトにしか証明書を設定しておらず、静的リソース、地域別サイト、フォーム用サブドメインが対象から漏れ、結果としてブラウザーにエラーが表示されます。
2つ目は更新の仕組みです。 DVは自動更新に依存することが多く、これは本来メリットですが、その前提としてDNS、CDN、リバースプロキシ、ロードバランサーの連携が適切に設定されていなければなりません。更新に失敗する最も一般的な原因は証明書そのものではなく、検証経路がキャッシュされていること、ポートポリシーが変更されたこと、または一時的にサプライヤーを切り替えた後に同期を忘れることです。
3つ目は混在コンテンツです。 ページのメインドメインがHTTPSになっていても、サイト全体が安全とは限りません。画像、スクリプト、フォント、フォームAPIのいずれかがHTTPのままだと、ブラウザーの信頼レベルが下がります。特にマーケティングページでは、第三者のアクセス解析、チャットコンポーネント、古い素材ライブラリなどが問題の原因になりやすいです。
4つ目は対象市場におけるアクセスの安定性です。 海外向けプロジェクトでは、証明書のレベルではなく、ネットワーク経路や名前解決の品質が問題になることがよくあります。企業ネットワークをアップグレードする際に、サイトでIPv6対応も同時に行う場合は、インターネットプロトコルバージョン6(IPV6) の対応状況もあわせて評価できます。IPv6は128ビットアドレスを使用し、IPSecをネイティブにサポートします。重点は証明書の代替ではなく、より大きなアドレス空間と、より完全なネットワーク進化の能力にあり、グローバルなアクセス環境の基盤を整えることにあります。
技術評価担当者向けの簡単な判断方法
会議で何度も議論を繰り返したくない場合は、次の順番で確認してください:
- まずサイトの種類を明確にします。企業サイト、ECサイト、会員システム、ダウンロードセンター、イベントページなどを分けて判断し、すべてのサイトに1つの証明書ポリシーを適用しないようにします。
- 次にユーザーの操作を確認します。閲覧するだけなのか、ログイン、アップロード、支払い、情報入力、機密資料のダウンロードまで行うのかを確認します。
- 身元に関する要件を確認します。調達コンプライアンス、ブランドリスク、取引リスクなどの理由で、訪問者が企業主体を確認する可能性があるかを見極めます。
- 運用方法を評価します。一括でのサイト構築、自動更新、グローバル配信、サブドメインの頻繁な拡張が必要かを確認します。
- 最後に予算と発行期間を確認します。前の4項目で、基本的には答えが決まっているためです。
実際の選択は、次のように簡単に理解できます:情報掲載とプロモーションを優先するならDV、主体の信頼性を明確に示すならOV、ブランドのなりすましリスクや取引上の信頼要件が高い場合はEVを検討します。
最後に、証明書を唯一のセキュリティ対策にしない
証明書が解決するのは通信の暗号化と一定レベルの身元認証であり、脆弱なパスワード、管理画面の公開、フォームAPIの悪用、サーバーパッチの適用遅れといった現実のリスクまで処理してくれるわけではありません。特にマーケティングサイトでは、コンバージョンに本当に影響するのは「証明書の期限が切れていない、ページにエラーがない、フォームを送信できる、グローバルアクセスが安定している」ことであり、証明書の名称がどれだけ高級に見えるかではありません。
そのため、安定した方法は、まず業務の種類に応じてDV、OV、EVを決定し、そのうえで証明書の適用範囲、自動更新、HTTPSリソースの完全性、アクセス経路をまとめて検収することです。このように選定した方案であれば、技術評価にも対応でき、公開スケジュールを妨げることもありません。
関連記事
関連製品
 易营宝SaaSインテリジェントWebサイト構築・マーケティングシステム易营宝SaaSインテリジェントWebサイト構築・マーケティングシステム。AIによるノーコードWebサイト構築により、10分で多言語対応の海外向け独自サイトをスピーディーに構築できます。グローバルサーバーによる高速化とAIインテリジェントSEO最適化により、企業のグローバル市場との効率的な接続を支援します。テクノロジーと操作性を完璧に融合し、海外向けWebサイト構築を極限までシンプルにします。
 AI+SEM広告インテリジェントマーケティングシステムAI+SEM駆動のインテリジェント広告配信、フルチェーンの精密広告マーケティングを実現。システムは自動的に週次/月次レポートを生成、AIがキーワードと配信国を推薦、コア指標をリアルタイム監視しインテリジェント警告、ワンクリックで高コンバージョン配信ソリューションを起動、迅速な顧客獲得とROI向上を支援。
 AI+SEOデュアルエンジンシステム最適化サービス易营宝のAI+SEOデュアルエンジン最適化システムは、AIによるインテリジェントなキーワード発掘、コンテンツ生成、包括的な技術最適化を通じて、海外取引企業が質の高いオーガニックトラフィックを獲得できるよう支援し、検索順位とコンバージョン率を大幅に向上させます。
 AI+SNSソーシャルメディア全知達マーケティングシステム易営宝AI+SNSソーシャルメディア全知達マーケティングシステム-ソーシャルメディア時代における精密なソーシャルキャプチャーを実現。Facebook、LinkedInなど主要プラットフォームへのワンクリック同期コンテンツ対応、AIによる投稿自動最適化で適応性を向上。24時間365日対応のAIカスタマーサポートとユーザープロファイリング分析により、企業のグローバル市場展開を効率的に支援します。
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 AI+SEM広告マーケティングソリューションAI+SEM広告マーケティングソリューションは、AIインテリジェント技術を活用しSEM広告配信を高度に強化します。AIによる週次/月次レポート自動生成でアカウントデータを多角的に可視化し、広告効果とトレンドを包括的に把握。AIがキーワードと配信国を精密に推薦し、高コンバージョン率の広告コピーを自動生成。ワンクリックで効率的な配信プランを開始し、企業の迅速な顧客獲得を支援します。同時にシステムが主要指標をリアルタイム監視し、変動異常を自動検知して即時警告を発信。広告効果の安定性と高収益を保証します。
 ドメインサービス易営宝は専門的なドメインサービスを提供し、インテリジェント検索、ワンストップ登録、ブランド保護及び全周期管理を含め、企業がデジタルブランドイメージを構築するのを支援します。
 イージーマーケットB2CクロスボーダーECモール、独立サイト易営宝B2C跨境商城的独立站は、易営宝信息科技(北京)有限公司が自主開発したスマートなウェブサイト構築とクロスボーダーEコマースの一体化ソリューションです。システムは中小規模および大規模な輸出企業向けに設計されており、「ウェブサイト構築、運営、マーケティング、広告配信、コンバージョン」を一元化し、企業が迅速にクロスボーダーEコマースの独立サイトを構築し、ブランドの海外展開とグローバルな販売成長を実現するのを支援します。
プラットフォームは多言語、多通貨、多チャネルマーケティングをサポートし、組み込みのAI翻訳とSEO最適化システムを備え、東南アジア、欧米、ラテンアメリカ、中東などの主要市場に適応し、中国製造企業が国際Eコマースの展開を効率的に行うのを支援します。 SSL证书易营宝提供专业SSL安全证书服务,包括单域名和泛域名证书,确保网站数据传输加密、身份验证和完整性保护,助力企业建立安全可信的在线业务环境。