
- ما قنوات اكتساب العملاء التي ستتأثر باتجاهات التسويق عبر الحدود لعام 2026؟06-09-2026عرض التفاصيل
- ما مخاطر التجانس التي ينبغي توضيحها في تحليل قطاع إنشاء المواقع الذكية؟30-08-2026عرض التفاصيل
- كيف ستغير اتجاهات التسويق بالذكاء الاصطناعي لعام 2026 توزيع ميزانيات الإعلانات28-08-2026عرض التفاصيل
- هل سوق شهادات EV SSL ينكمش أم يتطور؟ كيف ينبغي للشركات تقييم شراء الشهادات؟11-08-2026عرض التفاصيل
- لماذا لم تعد الأساليب القديمة لـ amp seo 2020 فعّالة، وما التغييرات التي طرأت على محاور التحسين الحالية؟02-08-2026عرض التفاصيل
- كيف تختار موضوعات قسم أخبار الصناعة لتحقيق زيارات بحث عضوية بسهولة أكبر29-07-2026عرض التفاصيل
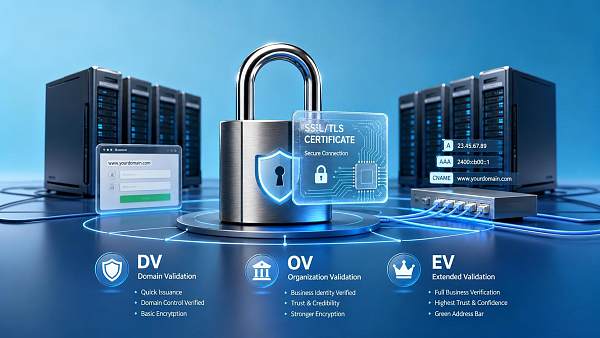
ما هي المواقع المناسبة لـ dv ssl، وما الفرق بينه وبين شهادتي OV وEV؟
لنضع الخلاصة أولًا: بالنسبة إلى معظم المواقع الرسمية العادية، ومواقع المحتوى، والصفحات المقصودة، يكفي استخدام DV
الخطأ الأكثر شيوعًا في التقييمات التقنية لا يتمثل في تثبيت الشهادة بشكل خاطئ، بل في الخلط بين «قدرة التشفير» و«إثبات الهوية». تستطيع شهادات DV SSL وOV SSL وEV SSL جميعًا إنشاء قناة اتصال مشفّرة عبر HTTPS، كما ستعرض المتصفحات جميعها رمز القفل. أما الفرق الحقيقي فيكمن في المعلومات التي تم التحقق منها عند إصدار الشهادة، ومقدار معلومات الجهة التي تنقلها إلى الزائر، وحجم تكاليف المراجعة والصيانة التي ترغب في تحملها مقابل هذه المعلومات.
إذا كنت مسؤولًا عن موقع رسمي لشركة، أو موقع منتجات، أو موقع محتوى للعلامة التجارية، أو عقدة ضمن مجموعة مواقع SEO، أو صفحة مقصودة للإعلانات، أو موقع مستقل أُطلق حديثًا في الخارج، فغالبًا ما تكون dv ssl هي الخيار الافتراضي. فهي تتحقق من التحكم في النطاق ولا تتحقق من هوية الشركة، كما تتميز بسرعة الإصدار وسهولة النشر وارتفاع مستوى الأتمتة، ولذلك تناسب الأعمال التي تحتاج إلى إصدار نسخ جديدة باستمرار، وتبديل البيئات، واستخدام CDN، وإضافة النطاقات الفرعية بشكل متكرر.
لكن عندما يكون موقعك مخصصًا لاستقبال المدفوعات، أو تسجيل الحسابات، أو تنزيل العقود، أو إرسال نماذج الاستفسار، أو عندما يستهدف مشترين يهتمون أكثر بالمؤهلات، أو عملاء حكوميين، أو شركاء من القطاع المالي، فلا ينبغي الاكتفاء بالسؤال «هل يمكن إظهار القفل؟»، بل يجب أيضًا النظر في السؤال «هل يحتاج الزائر إلى التأكد ممن يقف وراء الموقع؟». هنا تظهر القيمة الحقيقية لشهادتي OV وEV.
تحقق أولًا من الأعمال التي يديرها الموقع، ولا تبدأ بسعر الشهادة
عند اختيار الحل، أبدأ عادةً بالنظر في الأسئلة التالية:
- هل يقتصر الموقع على عرض المعلومات، أم سيجمع العملاء المحتملين، ويسمح بتسجيل الدخول إلى الحسابات، وتبادل الملفات الحساسة؟
- هل سيبادر الزائر إلى التحقق من هوية الشركة، مثل المشترين من الخارج، أو الموزعين، أو الزوار المرتبطين بالمناقصات؟
- هل عدد المواقع كبير، وهل تتم إضافة النطاقات الفرعية باستمرار؟
- هل تعتمد عمليات التشغيل والصيانة على التجديد التلقائي، ونشر الحاويات، وموازنة التحميل، وتسريع CDN على الحافة؟
- هل العلامة التجارية معرضة لخطر الانتحال، ولا سيما المواقع الموجهة إلى الأسواق الخارجية والصفحات المقصودة للإعلانات؟
إذا كانت مخاطر البندين الأولين منخفضة، بينما كانت مخاطر البندين الأخيرين مرتفعة نسبيًا، فغالبًا ما تكون DV أنسب. أما عندما تكون موثوقية الهوية أهم من كفاءة النشر، فينبغي إجراء مقارنة جادة بين OV وEV.
ما المواقع المناسبة لاستخدام DV SSL؟
ليست DV «نسخة منخفضة المواصفات من الأمان»، بل هي حل يتميز «بالتحقق المبسط وسرعة التسليم». وفي السيناريوهات التالية، لا توجد مشكلة عادةً في استخدامها.
المواقع الرسمية للشركات ومواقع العرض متعددة اللغات
يتمثل الهدف الأساسي لهذه المواقع عادةً في الفهرسة والعرض وتحويل الاستفسارات، بينما ينصب التركيز على سرعة فتح الصفحات، واستقرار زحف محركات البحث، والتوافق مع الزيارات العالمية. وما لم تكن هناك عمليات معاملات عالية الحساسية، فإن DV تكون كافية في الأساس. وخاصةً عندما يكون هناك عدد كبير من المواقع متعددة اللغات، أو المواقع الإقليمية الفرعية، أو مواقع microsite الخاصة بالحملات، توفر DV جهدًا كبيرًا في الإصدار الجماعي والتجديد.
الصفحات المقصودة للإعلانات وصفحات التسويق قصيرة الأجل
غالبًا ما تحتاج صفحات الحملات إلى الإطلاق السريع، واستبدال النطاقات أو المجلدات الفرعية بشكل متكرر، ولا يمكن أن تتسبب الموافقة على الشهادة في التأخير. وهنا تكمن ميزة DV: إجراءات إصدار قصيرة، وتوافق مع النشر الآلي، وإمكانية تشغيلها بالتوازي مع أنظمة إنشاء المواقع وأنظمة الإعلانات. وبالنسبة إلى فريق التسويق، لا ينبغي أن تصبح الشهادة عنق زجاجة أمام الإطلاق.
مواقع المحتوى والمدونات ومراكز المساعدة
ما دام الموقع مخصصًا بشكل أساسي لتوزيع المحتوى، فإن DV تلبي بالفعل متطلبات المتصفح الخاصة بـ HTTPS. وفي هذه الحالة، ينبغي إيلاء اهتمام أكبر للمحتوى المختلط، ومسارات إعادة التوجيه، واستراتيجيات التخزين المؤقت، وضمان عدم انقطاع تجديد الشهادة، بدلًا من استخدام شهادة أكثر تعقيدًا لمجرد أن تبدو «أكثر تقدمًا».
بيئات التطوير والاختبار وما قبل الإنتاج
أكثر ما يُخشى في هذه البيئات هو زيادة تعقيد إدارة الشهادات. تدعم DV تغطية النطاقات المؤقتة وأغراض التعاون الداخلي بسرعة، مما يقلل من عوائق الاختبار الناتجة عن بطء طلب الشهادة. ومع ذلك، تجدر الإشارة إلى أنه إذا كانت بيئة الاختبار مفتوحة للعامة، فيجب أيضًا تجنب الشهادات منتهية الصلاحية وأسماء المضيفين غير الصحيحة، وإلا فقد يؤثر ذلك في التكامل المشترك مع الجهات الخارجية.
متى ينبغي النظر في OV، ومتى يمكن التفكير في EV؟
لا تُستخدم OV وEV «لزيادة قوة التشفير»، بل لرفع موثوقية الجهة. وعند اتخاذ القرار الفني، لا تدع الخطاب التسويقي يؤثر فيك؛ يكفي التركيز على هذه النقطة.
تناسب OV نوعين من المواقع نسبيًا: النوع الأول هو البوابات المؤسسية التي يهتم زوارها بالاطلاع على اسم المنظمة في الشهادة؛ والنوع الثاني هو الأنظمة التي تتطلب إرسال قدر أكبر من البيانات، مثل تسجيل دخول الموزعين، والبوابات الخلفية للعملاء، ومراكز التنزيل، ومداخل إدارة الاستفسارات. فهي لا تعالج سؤال «هل يمكن التنصت على الاتصال؟»، بل سؤال «هل يمكن التعرف على الشركة التي تقف وراء هذا النطاق بسهولة أكبر؟».
أما EV فتميل أكثر إلى التحكم في مخاطر العلامة التجارية. فإذا كان موقعك يتعرض للانتحال بشكل متكرر، أو كان المستخدمون شديدي الحساسية تجاه صحة الهوية قبل الزيارة، فستكون EV أكثر قيمة. لكن ينبغي توضيح نقطة مهمة: إن عرض EV في واجهة المتصفحات حاليًا لم يعد بارزًا كما كان في السنوات الأولى، ولذلك قد لا يكون عائدها مناسبًا لجميع المشاريع. وبالنسبة إلى المواقع التي لا تواجه مخاطر واضحة متعلقة بالهوية، فإن استخدام EV لمجرد أن تبدو «أكثر رسمية» لا يحقق في كثير من الأحيان عائدًا مرتفعًا على الاستثمار.
عند إجراء التقييم الفني، لا تُغفل هذه النقاط التي قد تسبب المشكلات بسهولة
أولًا: نطاق الشهادة. يجب أن تتأكد أولًا مما إذا كانت التغطية تشمل نطاقًا واحدًا، أو نطاقات متعددة، أو نطاقًا شاملًا. فكثير من الفرق تجهز الشهادة للموقع الرئيسي فقط، ثم تكتشف أن الموارد الثابتة، أو المواقع الإقليمية الفرعية، أو النطاقات الفرعية للنماذج غير مشمولة، فيستمر المتصفح في عرض الخطأ.
ثانيًا: آلية التجديد. غالبًا ما تعتمد DV على التجديد التلقائي، وهذه ميزة في الأصل، لكن بشرط أن تعمل DNS وCDN والوكيل العكسي ومسار موازنة التحميل بتناغم. والسبب الأكثر شيوعًا لفشل التجديد ليس الشهادة نفسها، بل تخزين مسار التحقق مؤقتًا، أو تغيير سياسات المنافذ، أو نسيان مزامنة الإعدادات بعد التبديل المؤقت لموفر الخدمة.
ثالثًا: المحتوى المختلط. لا يعني أن النطاق الرئيسي للصفحة يستخدم HTTPS أن الموقع بأكمله آمن. فإذا كانت الصور أو البرامج النصية أو الخطوط أو واجهات النماذج لا تزال تستخدم HTTP، فسيخفض المتصفح مستوى الثقة، وتكون صفحات التسويق معرضة للمشكلة بشكل خاص، لأن إحصاءات الجهات الخارجية ومكونات الدردشة ومكتبات المواد القديمة غالبًا ما تكون مصدر المشكلة.
رابعًا: استقرار الوصول في الأسواق المستهدفة. غالبًا لا تكمن المشكلة في مستوى الشهادة في المشاريع الموجهة إلى الأسواق الخارجية، بل في أن مسار الشبكة وجودة تحليل النطاق يتسببان في تراجع الأداء. فعند ترقية شبكة الشركة، مثلًا، إذا كان الموقع يطبق IPv6 في الوقت نفسه، فيمكن تقييم حالة دعم بروتوكول الإنترنت الإصدار 6(IPV6) بشكل متزامن. فهو يستخدم عناوين بطول 128 بت ويدعم IPSec أصلًا، ولا يركز على استبدال الشهادة، بل على توفير مساحة عناوين أكبر وقدرات أكثر اكتمالًا لتطور الشبكات، بما يضع أساسًا لبيئة وصول عالمية.
طريقة اتخاذ قرار سريعة لموظفي التقييم الفني
إذا كنت لا ترغب في تكرار النقاش ذهابًا وإيابًا أثناء الاجتماع، فيمكنك اتباع الترتيب التالي مباشرةً:
- حدد أولًا أنواع المواقع بوضوح: الموقع الرسمي، المتجر، نظام الأعضاء، مركز التنزيل، صفحة الحملة؛ وقَيّم كل نوع على حدة، ولا تستخدم استراتيجية شهادة واحدة لجميع المواقع.
- انظر بعد ذلك إلى إجراءات المستخدم: هل يقتصر الأمر على التصفح، أم يتطلب تسجيل الدخول، أو رفع الملفات، أو الدفع، أو إرسال البيانات، أو تنزيل مواد حساسة؟
- أكد متطلبات الهوية: هل سيتحقق الزائر من هوية الشركة بسبب الامتثال الشرائي، أو مخاطر العلامة التجارية، أو مخاطر المعاملات؟
- قيّم أسلوب التشغيل والصيانة: هل هناك حاجة إلى إنشاء مواقع بالجملة، والتجديد التلقائي، والتوزيع العالمي، والتوسع المتكرر في النطاقات الفرعية؟
- انظر إلى الميزانية ودورة الإصدار أخيرًا، لأن العوامل الأربعة السابقة تكون قد حسمت الإجابة في الأساس.
وعند تطبيق الاختيار عمليًا، يمكن فهمه ببساطة على النحو التالي: عندما تكون الأولوية للعرض والترويج، استخدم DV؛ وعندما يلزم التعبير بوضوح عن موثوقية الجهة، استخدم OV؛ وعندما يكون خطر انتحال العلامة التجارية مرتفعًا ومتطلبات الثقة في المعاملات عالية، ففكر في EV.
أخيرًا، لا تعتبر الشهادة حل الأمان الوحيد
تعالج الشهادة تشفير النقل والتحقق من الهوية إلى حد معين، لكنها لا تستطيع أن تحل محل معالجة كلمات المرور الضعيفة، أو انكشاف الواجهات الخلفية، أو إساءة استخدام واجهات النماذج، أو تأخر تصحيحات الخادم، وهي مخاطر فعلية أخرى. وبالنسبة إلى المواقع التسويقية على وجه الخصوص، فإن ما يؤثر فعليًا في التحويل غالبًا هو «ألا تكون الشهادة منتهية الصلاحية، وألا تظهر أخطاء في الصفحة، وأن يمكن إرسال النموذج، وأن يكون الوصول العالمي مستقرًا»، وليس مدى فخامة اسم الشهادة.
لذلك تتمثل الطريقة الأكثر استقرارًا في تحديد DV أوOV أوEV أولًا وفقًا لنوع النشاط، ثم فحص نطاق الشهادة والتجديد التلقائي وسلامة موارد HTTPS ومسار الوصول معًا. وبهذه الطريقة، يكون الحل المختار قادرًا على اجتياز التقييم الفني، من دون التأثير سلبًا في وتيرة الإطلاق.
مقالات ذات صلة
منتجات ذات صلة
 نظام 易营宝 لإنشاء المواقع الذكية والتسويق الذكي بتقنية SaaSنظام 易营宝 لإنشاء المواقع والتسويق الذكي بتقنية SaaS، وإنشاء مواقع بدون برمجة مدعوم بالذكاء الاصطناعي، وإنشاء سريع لموقع تجارة خارجية مستقل ومتعدد اللغات خلال 10 دقائق، وتسريع عالمي للخوادم، وتحسين ذكي لمحركات البحث SEO مدعوم بالذكاء الاصطناعي، ومساعدة الشركات على التواصل بكفاءة مع الأسواق العالمية. إن الدمج المثالي بين التقنية وسهولة التشغيل يجعل إنشاء مواقع التجارة الخارجية أمرًا في غاية السهولة
 خدمة تحسين نظام المحرك المزدوج AI+SEOيساعد نظام Yiyingbao للتحسين المزدوج AI+SEO، من خلال اكتشاف الكلمات الرئيسية بالذكاء الاصطناعي وإنشاء المحتوى والتحسين التقني الشامل، شركات التجارة الخارجية على الحصول على زيارات عضوية عالية الجودة، وتحسين ترتيبها في نتائج البحث ومعدل التحويل بشكل ملحوظ.
 نظام ذكاء الإعلانات AI+SEM للتسويقيقود AI+SEM الإعلانات الذكية، ويمكّن التسويق الدقيق للإعلانات عبر سلسلة كاملة. يولد النظام تلقائيًا تقارير أسبوعية/شهرية، ويوصي AI بالكلمات الرئيسية والبلدان المستهدفة، ويراقب المؤشرات الأساسية في الوقت الفعلي مع تنبيهات ذكية، ويطلق خطة إعلانية عالية التحويل بنقرة واحدة، مما يساعد على اكتساب عملاء سريعًا وتحسين عائد الاستثمار.
 نظام التسويق عبر وسائل التواصل الاجتماعي AI+SNSنظام التسويق الذكي Yingyingbao AI+SNS Social Media - التقاط دقيق للوسائط الاجتماعية في عصر وسائل التواصل الاجتماعي. يدعم مزامنة المحتوى بنقرة واحدة عبر المنصات الرئيسية بما في ذلك Facebook و LinkedIn. تعزز إعادة كتابة المنشورات المدعومة بالذكاء الاصطناعي التوطين. تتيح خدمة العملاء الذكية على مدار الساعة وطوال أيام الأسبوع وتحليل ملفات تعريف المستخدمين للشركات التوسع بكفاءة في الأسواق العالمية.
 حلول التسويق الإعلاني AI+SEMتستفيد حلول الإعلانات SEM المدعومة بالذكاء الاصطناعي من الذكاء الاصطناعي لتحسين إدارة حملات SEM بشكل كبير. باستخدام الذكاء الاصطناعي لإنشاء تقارير أسبوعية وشهرية، تقدم هذه الحلول بيانات الحساب عبر أبعاد متعددة، مما يتيح الإشراف الشامل على أداء الإعلانات واتجاهاتها. يقدم الذكاء الاصطناعي توصيات دقيقة بشأن الكلمات الرئيسية والبلدان المستهدفة، ويصمم نصوص إعلانية عالية التحويل بذكاء، ويبدأ نشر الحملات بكفاءة بنقرة واحدة، مما يسرع من اكتساب العملاء للشركات. في الوقت نفسه، يراقب النظام المقاييس الأساسية في الوقت الفعلي، ويحدد التقلبات غير الطبيعية بذكاء، ويصدر تنبيهات في الوقت المناسب، مما يضمن أداء إعلانيًا مستقرًا وعوائد عالية.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 خدمات أسماء النطاقاتيقدم يي يينغ باو خدمات احترافية لأسماء النطاقات، تشمل الاستعلام الذكي، التسجيل الشامل، حماية العلامة التجارية، والإدارة الشاملة، لمساعدة الشركات في بناء صورة العلامة التجارية الرقمية.
 متجر EasyOperate B2C عبر الحدود وموقع مستقلمنصة متجر B2C عبر الحدود المستقلة من EasyStore هي حل متكامل للبناء الذكي للمواقع والتجارة الإلكترونية عبر الحدود، تم تطويره بشكل مستقل من قبل شركة EasyStore لتكنولوجيا المعلومات (بكين) المحدودة. تم تصميم النظام خصيصًا للشركات الصغيرة والمتوسطة وكذلك الكبيرة المصدرة، حيث يجمع بين "البناء، التشغيل، التسويق، الإعلان، التحويل" في نظام واحد، لمساعدة الشركات على إنشاء موقع تجارة إلكترونية مستقل عبر الحدود بسرعة، وتحقيق النمو في المبيعات العالمية وانتشار العلامة التجارية في الخارج. تدعم المنصة تعدد اللغات والعملات وقنوات التسويق، وتضم نظام ترجمة ذكي يعمل بالذكاء الاصطناعي ونظام تحسين محركات البحث (SEO)، وهي مناسبة للأسواق الرئيسية مثل جنوب شرق آسيا، أوروبا وأمريكا، أمريكا اللاتينية، الشرق الأوسط، مما يساعد الشركات المصنعة الصينية على التخطيط الفعال للتجارة الإلكترونية الدولية.
 B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。