- Welche Kanäle zur Kundengewinnung werden von den Trends im grenzüberschreitenden Marketing 2026 beeinflusst?06-09-2026Details anzeigen
- Welche Homogenisierungsrisiken bei der Branchenanalyse für KI-gestützte Website-Baukästen zu beachten sind30-08-2026Details anzeigen
- Wie werden die KI-Marketingtrends 2026 die Verteilung von Werbebudgets verändern?28-08-2026Details anzeigen
- Schrumpft der Markt für EV-SSL-Zertifikate oder entwickelt er sich weiter? Wie sollten Unternehmen den Einkauf von Zertifikaten beurteilen?11-08-2026Details anzeigen
- Warum die alten Methoden von AMP SEO 2020 nicht mehr funktionieren und welche Änderungen es bei den aktuellen Optimierungsschwerpunkten gibt02-08-2026Details anzeigen
- Wie lassen sich Themen für die Rubrik Brancheninformationen auswählen, die leichter organischen Such-Traffic generieren?29-07-2026Details anzeigen
- Digital Marketing Shenzhen Marktbeobachtung: Warum suchen international expandierende Unternehmen in Shenzhen nach Wachstumsteams?31-07-2026Details anzeigen
- Kann eine eigenständige Website für den Außenhandel in Zhejiang heute noch erfolgreich betrieben werden? Ein Blick auf die Veränderungen bei Traffic und Kundengewinnung28-07-2026Details anzeigen
Warum unterscheiden sich die Kosten für SSL-Zertifikate je nach Validierungsmethode?
Die Validierungsmethode eines SSL-Zertifikats kann die Unterschiede bei den Kosten des SSL-Zertifikats unmittelbar vergrößern. Das Budget sollte jedoch nicht nur die Jahresgebühr auf der Beschaffungsseite vergleichen: Obwohl beide HTTPS-Verschlüsselung ermöglichen, unterscheiden sich verschiedene Zertifikate hinsichtlich Identitätsprüfung, Ausstellungsprozess, Bereitstellungsumfang und Betriebsverantwortung. Für Unternehmen, die internationale Unternehmenswebsites, eigenständige Websites oder Werbe-Landingpages betreiben, kann ein zu hochwertiges Zertifikat langfristig ungenutzt bleiben, während ein zu niedriges Zertifikat bei Kundenvertrauen, Verlängerungsmanagement und der Erweiterung auf mehrere Websites versteckte Kosten verursachen kann.
Eine für die Genehmigung hilfreiche Einschätzung vorab: Wenn eine Website lediglich die Kontrolle über eine Domain nachweisen muss und weder Transaktionen, Mitgliederdaten noch hochsensible Geschäftsvorgänge verarbeitet, reicht in der Regel ein domainvalidiertes Zertifikat aus. Wenn die Website Besuchern eine eindeutige Unternehmensidentität anzeigen soll oder der Beschaffungsprozess vollständigere Prüfprotokolle verlangt, kommen organisationsvalidierte oder erweitert validierte Zertifikate infrage. Die Validierungsstufe ist keine „Verschlüsselungsstufe“, sondern beschreibt die unterschiedliche Tiefe, mit der die ausstellende Stelle die Identität des Antragstellers prüft.
Warum die Validierungsmethode die Kosten eines SSL-Zertifikats beeinflusst
Die grundlegendste Funktion eines SSL-Zertifikats besteht darin, die Datenübertragung zwischen Browser und Website zu verschlüsseln und dem Browser zu bestätigen, dass der Besucher mit der entsprechenden Domain verbunden ist. Dabei gibt es zwei Arten von Aufgaben: Die eine prüft die Kontrolle des Antragstellers über die Domain, die andere, ob der Antragsteller eine reale und identifizierbare Organisation ist. Erstere kann über DNS-Einträge, E-Mail oder Website-Dateien relativ schnell abgeschlossen werden; für Letztere müssen Unternehmensunterlagen, Kontaktdaten und Berechtigungsverhältnisse eingereicht und geprüft werden, wodurch manueller Bearbeitungsaufwand und Prüfungsverantwortung steigen.
Die unterschiedlichen Zertifikatspreise bedeuten daher im Kern nicht, dass es unterschiedlich viele „Schlosssymbole“ gibt, und auch höhere Gebühren bedeuten nicht zwangsläufig stärkere Verschlüsselungsalgorithmen. Die meisten gängigen Zertifikate folgen bei der Übertragungsverschlüsselung ähnlichen Branchenstandards. Preisunterschiede ergeben sich häufiger aus Identitätsvalidierungsdiensten, Markenservices, Versicherungs- oder Supportbedingungen, der Anzahl abdeckbarer Domains sowie den Anforderungen des Beschaffers an die Risikodokumentation.
Bei der Genehmigung entsteht leicht ein Missverständnis: DV, OV und EV werden als dreistufige Hierarchie der Website-Sicherheitsleistung betrachtet. Tatsächlich hängt die Abwehr von Website-Angriffen auch von Server-Patches, Kontoberechtigungen, WAF, Backups, Zahlungsprozessen und Codesicherheit ab. Ein SSL-Zertifikat löst einen Teil der Probleme bei Übertragungsverschlüsselung und Identitätsprüfung, kann jedoch keine umfassende Sicherheitssteuerung ersetzen. Ein Upgrade allein aus Sorge, dass ein „höherwertiges Zertifikat sicherer“ sei, entspricht häufig nicht dem tatsächlichen Risiko.
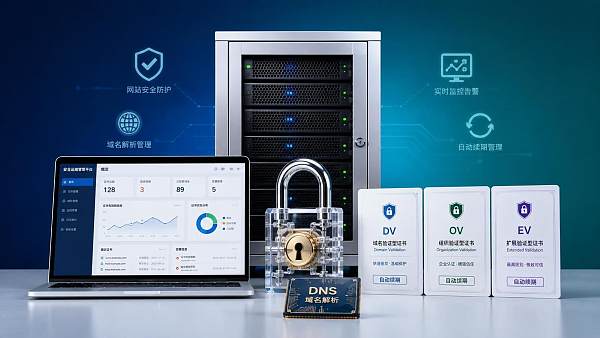
Zuerst nach Geschäftsrisiken klassifizieren, dann über die Zertifikatsstufe sprechen
Für mehrsprachige Unternehmenswebsites, die auf internationale Märkte ausgerichtet sind und hauptsächlich Produkte präsentieren, Formularanfragen entgegennehmen sowie organischen Traffic gewinnen sollen, erfüllen DV-Zertifikate in der Regel die grundlegenden Anforderungen an HTTPS, Browserkompatibilität und Suchmaschinen-Crawling. Ob Nutzer einer Seite vertrauen, wird stärker von der Vollständigkeit der Markeninformationen, der Datenschutzerklärung, den Kontaktdaten, der Ladequalität und der Glaubwürdigkeit der Inhalte beeinflusst als vom Zertifikatstyp selbst.
Wenn eine Website für formelle Angebote, Lieferantenportale, Händler-Logins oder den Dateiaustausch genutzt wird, wird der Nutzen von OV deutlicher. Es kann Betrugsrisiken nicht beseitigen, ermöglicht jedoch, dass geprüfte Hinweise auf die Organisation in den Zertifikatsinformationen erscheinen. Dies erleichtert die interne Dokumentation der Beschaffungsgrundlage und eignet sich auch für externe Kooperationen, bei denen die Identität des Website-Betreibers bestätigt werden muss.
EV eignet sich eher für Geschäftsbereiche mit klaren Anforderungen an die Identitätsprüfung und sollte nicht als Standardkonfiguration für alle Onlineshops betrachtet werden. Die Art, wie Browser EV-Identitätshinweise darstellen, kann sich ändern, und Besucher prüfen die Zertifikatsdetails möglicherweise nicht aktiv. Wenn der einzige Grund für ein Upgrade die Erwartung einer deutlichen Steigerung der Conversion ist, fehlen weitere stützende Belege. Wenn es dagegen der Erfüllung von Vertrags-, Audit-, Markenschutz- oder strengeren internen Risikovorgaben dient, lässt sich das Budget leichter begründen.
Nicht nur der Validierungstyp beeinflusst die Gesamtkosten
Das Angebot für ein einzelnes Zertifikat lässt sich leicht vergleichen, die Gesamtbetriebskosten werden jedoch häufig unterschätzt. Vor der Beschaffung sollten mindestens die folgenden Punkte in dieselbe Budgettabelle aufgenommen werden:
- Domain-Abdeckungsumfang: Wird nur eine Hauptdomain geschützt, oder sollen auch www, mehrere Subdomains und Domains verschiedener Länder abgedeckt werden? Wildcard-Zertifikate können mehrere Subdomains derselben Ebene abdecken, jedoch nicht automatisch alle Ebenen und alle unabhängigen Domains.
- Architektur mehrerer Websites: Wenn Markenwebsite, Shop, Werbe-Landingpage und Help Center auf unterschiedlichen Plattformen bereitgestellt werden, muss im Voraus geklärt werden, ob die Verantwortung für Ausstellung, Installation und Verlängerung der Zertifikate zentral gebündelt ist.
- Gültigkeitsdauer und Verlängerung: Zertifikate sind keine Vermögenswerte, die nach einem einmaligen Kauf langfristig ohne Verwaltung auskommen. Änderungen an Domain-DNS, Ansprechpartnern, Organisationsdaten oder der Serverumgebung können Verlängerung und Austausch beeinträchtigen.
- Bereitstellungsunterstützung: Gehostete Website-Plattformen können automatische Zertifikate und Verlängerungen bereits enthalten; bei selbst betriebenen Servern müssen Zeitkosten für Installation, Überwachung, Fehlerbehebung und dringenden Austausch berücksichtigt werden.
- Migration und Eigentümerschaft: Zertifikatskonto, privater Schlüssel und Verlängerungsbenachrichtigungen sollten unter der Kontrolle des Unternehmens stehen, damit bei einem Wechsel des Website-Dienstleisters rechtzeitige Aktualisierungen nicht verhindert werden.
Insbesondere Unternehmen, die intelligente Website-Erstellung, grenzüberschreitende Onlineshops und Landingpages für Werbeschaltungen nutzen, aktualisieren ihre Websites häufig. In diesem Fall ist die Frage, ob ein Zertifikat automatisch bereitgestellt und verlängert werden kann, meist wichtiger als der Preisunterschied eines einzelnen Jahres. Wenn ein abgelaufenes Zertifikat zur Browser-Sperre führt, werden Formulare, Zahlungen oder die Weiterleitung aus Werbung unmittelbar unterbrochen; die Kosten einer einzigen Geschäftsunterbrechung können den Beschaffungsunterschied für Zertifikate über viele Jahre übersteigen.
Die Zertifikatsbeschaffung in die Prozesse des Website-Betriebs integrieren
In einem Dienstleistungssystem wie Yiyingbao, das intelligente Website-Erstellung, mehrsprachige Websites, grenzüberschreitende Onlineshops, SEO und Werbe-Landingpages abdeckt, sollte SSL nicht als eine technische Konfiguration betrachtet werden, die kurz vor dem Go-live vorübergehend ergänzt wird. Domainzuordnung, Website-Umgebung, CDN-Konfiguration, Weiterleitungsregeln und Warnmeldungen zur Verlängerung sollten in einer nachvollziehbaren Liste erfasst werden. So lassen sich sowohl Validierungsfehler durch die Vermischung alter und neuer Domains vermeiden als auch doppelte Beschaffungen bei der Expansion in mehrere Ländermärkte kontrollieren.
Organisationen, die Sicherheitsausgaben in einen standardisierten Genehmigungsprozess integrieren müssen, können sich an dem im Forschungsbericht zum Aufbau eines internen Kontrollsystems für öffentliche Institutionen auf Grundlage der Risikoprävention hervorgehobenen Ansatz zur Risikoprävention orientieren: Nicht nur der Beschaffungsbetrag ist zu betrachten, sondern es muss auch klar festgelegt werden, wer Antrag, Bereitstellung, Verlängerung, Änderungen und Verantwortungsübergaben jeweils bestätigt. Dieser Ansatz ist nicht auf eine bestimmte Zertifikatsmarke beschränkt, kann jedoch Verwaltungslücken wie „Zertifikat gekauft, aber niemand verlängert es“ oder „vom Dienstleister verwaltet, aber das Unternehmen hat keine Verfügungsrechte“ verringern.
Vor der Genehmigung mit vier Fragen ungeeignete Lösungen aussortieren
- Dient die Website nur der Darstellung von Inhalten, oder werden Kundendaten erfasst, Bestellungen entgegengenommen oder Konto-Logins angeboten? Das Geschäftsrisiko entscheidet darüber, ob eine stärkere Prüfung der Organisationsidentität erforderlich ist.
- Wird HTTPS in der Browser-Adressleiste bereits einheitlich durch die Website-Plattform bereitgestellt? Wenn die Plattform bereits ein vertrauenswürdiges Zertifikat und automatische Aktualisierungen umfasst, kann eine separate Beschaffung zu doppelten Ausgaben führen.
- Wie viele Subdomains, Sprachversionen oder Kampagnenseiten werden im nächsten Jahr hinzukommen? Wenn die Domainstruktur unklar ist, sollte zunächst die Architektur festgelegt werden, bevor zwischen Einzel-, Multi-Domain- oder Wildcard-Lösungen gewählt wird.
- Wer erhält eine Benachrichtigung, wenn das Zertifikat bald abläuft, und verfügt über die Berechtigung, die erforderlichen Maßnahmen abzuschließen? Ohne Verantwortliche und Berechtigungsregelungen entstehen selbst bei Zertifikaten höherer Stufe Betriebsrisiken.
Letztlich sollte das Budget für SSL-Zertifikate dem tatsächlichen Verwendungszweck der Website entsprechen, statt lediglich die niedrigsten Kosten des SSL-Zertifikats oder die höchste Validierungsstufe anzustreben. Zuerst sollte geprüft werden, ob die Plattform bereits ein nutzbares Zertifikat bereitstellt; anschließend werden die Lösung anhand der Sensibilität der Geschäftsdaten, des Bedarfs an Darstellung der Organisationsidentität, des Domainumfangs und der Fähigkeit zur Verlängerungsverwaltung festgelegt. Dadurch wird die Beschaffungsbegründung klarer und die Sicherheitsinvestition entspricht eher dem tatsächlichen Wert.
Verwandte Artikel
 Kann ein zu schneller Rhythmus bei Funktionsupdates die Stabilität einer mehrsprachigen Website beeinträchtigen?
![]() Begrenztes Facebook-Werbebudget? Geben Sie nicht vorschnell mehr Geld aus!
![]() Sie schalten ebenfalls Google- und Facebook-Anzeigen – warum bestehen Ihre Anfragen für Lager ausschließlich aus ungültigen Leads?
Verwandte Produkte
 易营宝 SaaS-Marketing-System für die intelligente Website-ErstellungDas 易营宝 SaaS-Marketing-System für die intelligente Website-Erstellung ermöglicht eine KI-gestützte Website-Erstellung ohne Programmieraufwand. Erstellen Sie in nur 10 Minuten schnell eine mehrsprachige internationale B2B-Website, beschleunigt durch globale Server und intelligente KI-gestützte SEO-Optimierung, um Unternehmen effizient mit globalen Märkten zu verbinden. Die perfekte Verbindung von Technologie und Bedienkomfort macht die Erstellung von Websites für den Außenhandel so einfach wie möglich.
 Optimierungsservice für das AI+SEO-Dual-Engine-SystemDas AI+SEO-Dual-Engine-Optimierungssystem von 易营宝 unterstützt Außenhandelsunternehmen durch intelligente AI-Keyword-Recherche, Content-Generierung und umfassende technische Optimierung dabei, hochwertigen organischen Traffic zu gewinnen und Suchrankings sowie Conversion-Raten deutlich zu steigern.
 AI+SEM intelligente Werbemarketing-SystemAI+SEM-gesteuerte intelligente Kampagnenerstellung, ganzheitliche Unterstützung für präzises Werbemarketing. Das System generiert automatisch Wochen-/Monatsberichte, KI empfiehlt Keywords und Zielmärkte, überwacht Echtzeit-Kennzahlen und warnt intelligent, startet mit einem Klick hochkonvertierende Kampagnen, beschleunigt Lead-Generierung und steigert ROI.
 AI+SNS Social-Media-Marketing-SystemYingyingbao AI+SNS Social Media Intelligent Marketing System – Präzise Erfassung sozialer Daten für das Zeitalter der sozialen Medien. Unterstützt die Synchronisierung von Inhalten mit einem Klick auf allen wichtigen Plattformen, einschließlich Facebook und LinkedIn. KI-gestütztes Umschreiben von Beiträgen verbessert die Lokalisierung. Intelligenter Kundenservice rund um die Uhr und Analyse von Nutzerprofilen ermöglichen Unternehmen eine effiziente Expansion in globale Märkte.
 AI+SEM-Lösungen für WerbemarketingKI-gestützte SEM-Werbelösungen nutzen künstliche Intelligenz, um das SEM-Kampagnenmanagement erheblich zu verbessern. Mithilfe von KI werden wöchentliche und monatliche Berichte erstellt, die Kontodaten in mehreren Dimensionen darstellen und so einen umfassenden Überblick über die Werbeleistung und Trends ermöglichen. KI liefert präzise Empfehlungen zu Keywords und Zielländern, erstellt auf intelligente Weise Werbetexte mit hoher Konversionsrate und initiiert mit einem einzigen Klick eine effiziente Kampagnenumsetzung, wodurch die Kundenakquise für Unternehmen beschleunigt wird. Gleichzeitig überwacht das System die wichtigsten Kennzahlen in Echtzeit, identifiziert auf intelligente Weise ungewöhnliche Schwankungen und gibt rechtzeitig Warnmeldungen aus, um eine stabile Werbeleistung und hohe Renditen zu gewährleisten.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Domain-DienstleistungenEasyWin bietet professionelle Domain-Dienstleistungen an, einschließlich intelligenter Abfrage, One-Stop-Registrierung, Markenschutz und Rund-um-die-Uhr-Management, um Unternehmen bei der Gestaltung eines digitalen Markenimages zu unterstützen.
 EasySell B2C Cross-Border E-Commerce-Plattform und eigenständige WebsiteDer EasyStore B2C Cross-Border E-Commerce Independent Store ist eine intelligente Website-Erstellungs- und Cross-Border-E-Commerce-All-in-One-Lösung, die von der EasyStore Information Technology (Beijing) Co., Ltd. eigenständig entwickelt wurde. Das System wurde speziell für kleine, mittlere und große Exportunternehmen entwickelt und vereint „Website-Erstellung, Betrieb, Marketing, Werbung und Konversion“ in einem, um Unternehmen dabei zu unterstützen, schnell einen Cross-Border-E-Commerce-Independent-Store aufzubauen und so Markenexport und globalen Verkaufszuwachs zu realisieren.
Die Plattform unterstützt Mehrsprachigkeit, Multi-Währungen und Multi-Kanal-Marketing, verfügt über integrierte KI-Übersetzungs- und SEO-Optimierungssysteme und ist für Hauptmärkte wie Südostasien, Europa/Amerika, Lateinamerika und den Nahen Osten geeignet, um chinesischen Herstellern bei der effizienten Erschließung internationaler E-Commerce-Märkte zu helfen. B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。