- Quelles canaux d’acquisition de clients les tendances du marketing transfrontalier en 2026 influenceront-elles ?Sep 06, 2026Voir les détails
- Quels risques d’homogénéisation faut-il identifier dans l’analyse du secteur de la création intelligente de sites web ?Aug 30, 2026Voir les détails
- Comment les tendances du marketing par IA en 2026 vont-elles modifier la répartition des budgets publicitaires ?Aug 28, 2026Voir les détails
- Le marché de l’authentification EV SSL est-il en contraction ou en phase de montée en gamme ? Comment les entreprises doivent-elles évaluer l’achat de certificats ?Aug 11, 2026Voir les détails
- Pourquoi les anciennes méthodes d’AMP SEO 2020 ne sont-elles plus efficaces et quelles sont les évolutions actuelles des priorités d’optimisation ?Aug 02, 2026Voir les détails
- Comment choisir les sujets de la rubrique Actualités du secteur pour générer plus facilement du trafic de recherche organiqueJul 29, 2026Voir les détails
- Observation du marché du Digital Marketing Shenzhen : pourquoi les entreprises tournées vers l'international recherchent-elles des équipes de croissance à Shenzhen ?Jul 31, 2026Voir les détails
- Un site indépendant pour le commerce extérieur dans le Zhejiang est-il encore pertinent aujourd’hui ? Analysez l’évolution du trafic et de l’acquisition de clientsJul 28, 2026Voir les détails
Pourquoi le coût d’un certificat SSL varie-t-il selon la méthode de validation ?
La méthode de validation d’un certificat SSL influe directement sur le coût du certificat ssl. Toutefois, le budget ne doit pas se limiter à comparer les frais annuels affichés sur la page d’achat : bien qu’ils assurent tous le chiffrement HTTPS, les différents certificats impliquent des niveaux distincts de vérification d’identité, de processus d’émission, de périmètre de déploiement et de responsabilité de maintenance. Pour les entreprises exploitant un site officiel international, un site indépendant ou des pages de destination publicitaires, un certificat trop haut de gamme peut engendrer une sous-utilisation à long terme, tandis qu’un certificat trop bas de gamme peut accroître les coûts cachés liés à la confiance des clients, à la gestion des renouvellements et à l’extension vers plusieurs sites.
Voici un critère de décision simple à valider : si le site doit uniquement prouver le contrôle du nom de domaine et ne traite ni transactions, ni données de membres, ni activités hautement sensibles, un certificat à validation de domaine est généralement suffisant ; si le site doit présenter clairement l’identité de l’entreprise aux visiteurs ou si le processus d’achat exige des dossiers de contrôle plus complets, il convient alors d’envisager un certificat à validation d’organisation ou à validation étendue. Le niveau de validation n’est pas un « niveau de force du chiffrement », mais correspond à la profondeur de vérification de l’identité du demandeur par l’autorité de certification.
Pourquoi la méthode de validation influe sur le coût des certificats SSL
Le rôle le plus élémentaire d’un certificat SSL est de chiffrer la transmission des données entre le navigateur et le site web, tout en permettant au navigateur de confirmer que le visiteur est connecté au nom de domaine concerné. Cela comprend deux types de tâches : vérifier que le demandeur contrôle le nom de domaine, et vérifier que l’entité demandeuse est une organisation réelle et identifiable. La première peut être réalisée rapidement via un enregistrement DNS, un e-mail ou un fichier placé sur le site ; la seconde exige la soumission et la vérification des informations de l’entreprise, des coordonnées et des relations d’autorisation, ce qui augmente le traitement manuel et la responsabilité de contrôle.
Par conséquent, les différences de prix entre certificats ne tiennent pas au « nombre d’icônes de cadenas » et ne signifient pas non plus qu’un prix plus élevé implique nécessairement un algorithme de chiffrement plus puissant. La plupart des certificats courants suivent des normes industrielles similaires en matière de chiffrement de transmission. Les écarts de prix proviennent davantage des services de validation d’identité, des services de marque, des clauses d’assurance ou d’assistance, du nombre de noms de domaine couverts et des exigences de traçabilité des risques de l’acheteur.
Lors de la validation, une confusion est fréquente : considérer DV, OV et EV comme trois niveaux de capacité de sécurité d’un site web. En réalité, la protection contre les attaques dépend également des correctifs serveur, des autorisations de comptes, du WAF, des sauvegardes, du parcours de paiement et de la sécurité du code. Un certificat SSL ne résout qu’une partie des enjeux de chiffrement de transmission et de vérification d’identité ; il ne remplace pas une gouvernance complète de la sécurité. Passer à un certificat supérieur uniquement par crainte qu’un « certificat haut de gamme soit plus sûr » ne répond souvent pas aux risques réels.
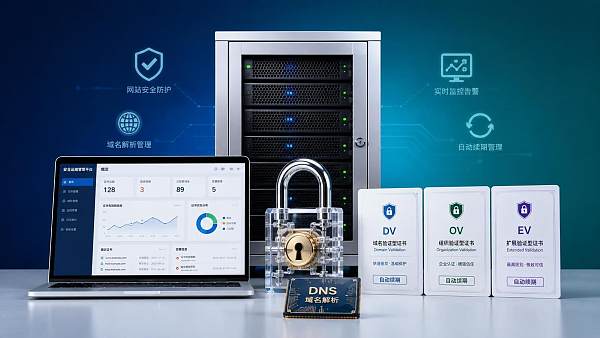
Évaluez d’abord le risque métier, puis choisissez le niveau de certificat
Pour les sites multilingues destinés aux marchés internationaux, dont l’objectif principal est de présenter des produits, de recevoir des demandes via des formulaires et d’obtenir du trafic organique, un certificat DV répond généralement aux exigences de base en matière de HTTPS, de compatibilité navigateur et d’exploration par les moteurs de recherche. La confiance des utilisateurs envers une page dépend davantage de l’exhaustivité des informations de marque, de la politique de confidentialité, des coordonnées, de la qualité de chargement et de la crédibilité du contenu que du type de validation du certificat lui-même.
Si le site est utilisé pour des devis formels, un portail fournisseurs, une connexion pour distributeurs ou l’échange de fichiers, la valeur d’un certificat OV devient plus évidente. Il ne supprime pas le risque de fraude, mais permet d’afficher dans les informations du certificat des éléments vérifiés concernant l’organisation. Il facilite la conservation interne des justificatifs d’achat et convient également aux contextes de coopération externe nécessitant de confirmer l’entité exploitant le site.
Un certificat EV convient davantage aux activités ayant des exigences explicites de vérification d’identité ; il ne doit pas être considéré comme une configuration standard pour toutes les boutiques en ligne. La manière dont les navigateurs présentent les indications d’identité EV peut évoluer, et les visiteurs ne consultent pas nécessairement les détails du certificat. Si la seule raison de la mise à niveau est l’espoir d’améliorer sensiblement la conversion, elle manque d’autres éléments probants ; si l’objectif est de satisfaire à des exigences contractuelles, d’audit, de protection de marque ou à des règles internes de gestion des risques plus strictes, le budget sera alors plus facile à justifier.
Les éléments qui influent sur le coût total ne se limitent souvent pas au type de validation
Il est facile de comparer le prix d’un certificat unique, mais le coût total de possession est souvent sous-estimé. Avant l’achat, les éléments suivants doivent au minimum figurer dans le même tableau budgétaire :
- Périmètre de couverture des noms de domaine : faut-il protéger uniquement un domaine principal, ou également www, plusieurs sous-domaines et des noms de domaine de différents pays ? Un certificat générique peut couvrir plusieurs sous-domaines du même niveau, mais ne couvre pas automatiquement tous les niveaux ni tous les noms de domaine indépendants.
- Architecture multisite : si le site officiel de la marque, la boutique en ligne, les pages de destination publicitaires et le centre d’aide sont déployés sur différentes plateformes, il faut clarifier à l’avance si les responsabilités d’émission, d’installation et de renouvellement des certificats sont centralisées.
- Durée de validité et renouvellement : un certificat n’est pas un actif qui ne nécessite plus de gestion après un achat unique. Toute modification du DNS du domaine, des contacts, des informations de l’organisation ou de l’environnement serveur peut affecter le renouvellement et le remplacement.
- Assistance au déploiement : les plateformes de création de sites hébergées peuvent déjà inclure des certificats automatiques et leur renouvellement ; pour les serveurs auto-hébergés, il faut évaluer le coût en temps de l’installation, de la surveillance, du dépannage et du remplacement urgent.
- Migration et propriété : le compte de certificat, la clé privée et les notifications de renouvellement doivent rester sous le contrôle de l’entreprise afin d’éviter toute impossibilité de mise à jour rapide après le changement de prestataire du site.
Les entreprises qui utilisent notamment des solutions de création de sites intelligents, des boutiques transfrontalières et des pages de destination publicitaires mettent souvent leurs sites à jour fréquemment. Dans ce cas, la capacité du certificat à être déployé et renouvelé automatiquement mérite généralement plus d’attention que l’écart de prix annuel. L’expiration d’un certificat entraînant le blocage par le navigateur peut interrompre directement les formulaires, les paiements ou le trafic issu des publicités ; le coût d’une seule interruption d’activité peut dépasser l’écart cumulé de prix des certificats sur plusieurs années.
Intégrer l’achat de certificats au processus d’exploitation du site web
Dans un système de services tel que celui d’EasyMarketing, couvrant la création de sites intelligents, les sites multilingues, les boutiques transfrontalières, le SEO et les pages de destination publicitaires, le SSL ne doit pas être considéré comme une configuration technique ajoutée temporairement avant la mise en ligne. La propriété des noms de domaine, l’environnement du site, la configuration CDN, les règles de redirection et les alertes de renouvellement doivent faire l’objet d’une liste traçable. Cela permet à la fois d’éviter les échecs de validation dus à l’utilisation mixte d’anciens et de nouveaux noms de domaine, et de maîtriser les achats redondants lors de l’expansion sur plusieurs marchés nationaux.
Les organisations qui doivent intégrer les dépenses de sécurité dans un processus d’approbation formalisé peuvent s’inspirer de l’approche de prévention des risques soulignée dans l’étude sur la construction d’un système de contrôle interne des établissements publics fondé sur la prévention des risques : il ne faut pas seulement examiner le montant de l’achat, mais aussi préciser qui confirme chaque étape de demande, de déploiement, de renouvellement, de modification et de transfert de responsabilité. Cette approche ne limite pas le choix d’une marque de certificat, mais elle peut réduire les failles de gestion telles que « le certificat a été acheté, mais personne ne le renouvelle » ou « le prestataire le gère, mais l’entreprise ne dispose d’aucun droit de contrôle ».
Écarter les solutions inadaptées à l’aide de quatre questions avant approbation
- Le site se limite-t-il à présenter du contenu ou collecte-t-il des données clients, reçoit-il des commandes ou autorise-t-il la connexion à des comptes ? Le risque métier détermine si une vérification plus poussée de l’identité de l’organisation est nécessaire.
- Le HTTPS dans la barre d’adresse du navigateur est-il déjà fourni de manière centralisée par la plateforme de création du site ? Si la plateforme inclut déjà un certificat fiable et des mises à jour automatiques, un achat séparé peut constituer une dépense redondante.
- Combien de sous-domaines, de sites linguistiques ou de pages de campagne seront ajoutés au cours de l’année à venir ? Lorsque la structure des noms de domaine n’est pas claire, il faut d’abord définir l’architecture avant de choisir une solution pour un domaine unique, plusieurs domaines ou un certificat générique.
- À l’approche de l’expiration du certificat, qui peut recevoir la notification et dispose des autorisations nécessaires pour effectuer les opérations ? Sans responsable désigné ni répartition des autorisations, même un certificat de niveau élevé générera des risques opérationnels.
En définitive, le budget des certificats SSL doit correspondre à l’utilisation réelle du site, plutôt que de rechercher uniquement le coût du certificat ssl le plus bas ou le niveau de validation le plus élevé. Il convient d’abord de confirmer si la plateforme fournit déjà un certificat utilisable, puis de définir la solution selon la sensibilité des données métier, les besoins de présentation de l’identité de l’organisation, l’ampleur des noms de domaine et la capacité de gestion des renouvellements. La justification de l’achat sera ainsi plus claire et l’investissement en sécurité davantage aligné sur sa valeur réelle.
Articles connexes
 Un rythme de mise à jour des fonctionnalités trop rapide peut-il affecter la stabilité d’un site multilingue ?
![]() Budget publicitaire Facebook limité ? Ne vous précipitez pas pour augmenter vos dépenses !
![]() Vous investissez également dans Google et Facebook : pourquoi toutes vos demandes de renseignements sur les roulements sont-elles non qualifiées ?
Produits associés
 Système SaaS de création de sites web et de marketing intelligent YiyingbaoSystème SaaS de création de sites web et de marketing intelligent Yiyingbao, création de sites sans code pilotée par l’IA, mise en place rapide d’un site web multilingue indépendant pour le commerce international en 10 minutes, accélération par des serveurs répartis dans le monde entier, optimisation SEO intelligente par l’IA, pour aider les entreprises à se connecter efficacement aux marchés mondiaux. L’intégration parfaite de la technologie et de la simplicité d’utilisation rend la création de sites web pour le commerce international extrêmement simple.
 Services d’optimisation du système à double moteur AI+SEOLe système d’optimisation à double moteur AI+SEO de 易营宝 s’appuie sur l’exploration intelligente de mots-clés par l’IA, la génération de contenu et une optimisation technique complète afin d’aider les entreprises de commerce extérieur à obtenir un trafic organique de haute qualité et à améliorer considérablement leur classement dans les moteurs de recherche ainsi que leur taux de conversion.
 Système de marketing publicitaire intelligent AI+SEMAI+SEM propulse une création publicitaire intelligente, permettant un marketing publicitaire précis sur toute la chaîne. Le système génère automatiquement des rapports hebdomadaires/mensuels, l'IA recommande des mots-clés et des pays de diffusion, surveille en temps réel les indicateurs clés et fournit des alertes intelligentes, lance en un clic des solutions de diffusion à haut taux de conversion, aidant à acquérir rapidement des clients et à améliorer le ROI.
 Système de marketing sur les réseaux sociaux AI+SNSSystème de marketing intelligent Yingyingbao AI+SNS pour les réseaux sociaux - Capture sociale précise pour l'ère des réseaux sociaux. Prend en charge la synchronisation du contenu en un clic sur les principales plateformes, notamment Facebook et LinkedIn. La réécriture des publications alimentée par l'IA améliore la localisation. Un service client intelligent disponible 24 h/24, 7 j/7 et l'analyse du profil des utilisateurs permettent aux entreprises de se développer efficacement sur les marchés mondiaux.
 Solutions marketing publicitaire IA+SEMLes solutions publicitaires SEM basées sur l'IA exploitent l'intelligence artificielle pour améliorer considérablement la gestion des campagnes SEM. Grâce à l'IA, elles génèrent des rapports hebdomadaires et mensuels qui présentent les données des comptes sous plusieurs angles, permettant ainsi une supervision complète des performances et des tendances publicitaires. L'IA fournit des recommandations précises sur les mots-clés et les pays cibles, rédige de manière intelligente des textes publicitaires à fort taux de conversion et lance des campagnes efficaces en un seul clic, accélérant ainsi l'acquisition de clients pour les entreprises. Parallèlement, le système surveille les indicateurs clés en temps réel, identifie intelligemment les fluctuations anormales et émet des alertes en temps opportun, garantissant ainsi des performances publicitaires stables et des rendements élevés.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Services de noms de domaineEasy Marketing propose des services professionnels de noms de domaine, comprenant la recherche intelligente, l'enregistrement en un clic, la protection de marque et la gestion complète du cycle de vie, aidant les entreprises à construire une image de marque numérique.
 EasySell B2C Place de Marché Transfrontalière, Site Indépendant易营宝B2C跨境商城独立站是由易营宝信息科技(北京)有限公司自主研发的智能建站与跨境电商一体化解决方案。系统专为中小型及大型出口企业打造,集“建站、运营、营销、投放、转化”于一体,帮助企业快速打造跨境电商独立站,实现品牌出海与全球销售增长。
平台支持多语言、多币种、多渠道营销,内置AI智能翻译与SEO优化系统,适配东南亚、欧美、拉美、中东等主流市场,助力中国制造企业高效布局国际电商版图。 B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。