- 2026年のクロスボーダーマーケティングトレンドは、どの顧客獲得チャネルに影響するのか?06/09/2026詳細を見る
- AIサイト構築業界分析で見極めるべき同質化リスク30/08/2026詳細を見る
- AIマーケティングトレンド2026は広告予算配分をどのように変えるのか28/08/2026詳細を見る
- EV SSL認証市場は縮小しているのか、それとも高度化しているのか?企業の証明書導入をどう判断すべきか11/08/2026詳細を見る
- amp seo 2020の従来の手法がなぜ効果を失ったのか、現在の最適化における重点項目の変化02/08/2026詳細を見る
- 業界情報コラムで自然検索流入を獲得しやすいテーマの選び方29/07/2026詳細を見る
- Digital Marketing Shenzhen市場レポート:海外進出企業が深圳で成長支援チームを探す理由とは?31/07/2026詳細を見る
- 浙江省の海外向け自社サイトは、今でも運営できるのか?流入と顧客獲得の変化に注目28/07/2026詳細を見る
SSL証明書の費用は、なぜ検証方法によって異なるのでしょうか?
SSL 証明書の検証方法は、coût du certificat ssl の差を直接生み出します。しかし、予算を比較する際は、購入ページに記載された年間費用だけを見るべきではありません。同じく HTTPS 暗号化を実現する場合でも、証明書ごとに担う本人確認、発行プロセス、導入範囲、運用責任は異なります。海外向けの公式サイト、独自サイト、広告ランディングページを運営する企業にとって、過剰な証明書の購入は長期的な遊休コストとなり、低すぎる証明書の購入は顧客の信頼、更新管理、複数サイトへの拡張時に隠れたコストを増加させる可能性があります。
承認しやすい判断基準を先に示すと、サイトがドメインの管理権限を証明するだけで、取引、会員情報、高い機密性を要する業務を扱わない場合は、ドメイン認証型証明書で通常は十分です。サイトで訪問者に明確な企業主体の身元を提示する必要がある場合、または調達プロセスでより完全な審査記録が必要な場合に、組織認証型または拡張認証型証明書を検討します。認証レベルは「暗号化強度のレベル」ではなく、「認証局が申請主体の身元を確認する深さ」の違いです。
認証方法が SSL 証明書のコストに影響する理由
SSL 証明書の最も基本的な役割は、ブラウザとウェブサイト間のデータ通信を暗号化し、ブラウザが訪問者の接続先が該当するドメインであることを確認できるようにすることです。これには二つの作業があります。一つは申請者がドメインを管理していることの確認、もう一つは申請主体が実在し識別可能な組織であるかの確認です。前者は DNS レコード、メール、またはウェブサイトファイルによって比較的迅速に完了できます。後者では企業資料、連絡先、権限関係の提出と照合が必要となり、それに伴って手作業による処理と審査責任も増加します。
したがって、証明書価格の違いの本質は「鍵アイコンの数」ではなく、費用が高いほど暗号化アルゴリズムが必ず強力になることを意味するわけでもありません。主要な証明書の多くは、通信暗号化の面で類似した業界標準に従っています。価格差は主に、本人確認サービス、ブランドサービス、保証またはサポート条項、カバー可能なドメイン数、そして調達側のリスク記録に対する要件によるものです。
承認時には、DV、OV、EV をウェブサイトのセキュリティ能力における3段階の階層と捉える誤解が生じやすいものです。実際には、ウェブサイト攻撃への防御は、サーバーパッチ、アカウント権限、WAF、バックアップ、決済経路、コードセキュリティにも左右されます。SSL 証明書が解決するのは、通信暗号化と本人確認に関する問題の一部であり、セキュリティガバナンス全体に代わるものではありません。「上位の証明書ほど安全である」という懸念だけでアップグレードしても、実際のリスクに対応できないことが少なくありません。
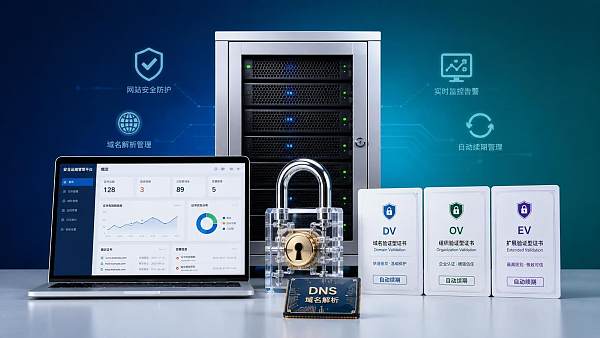
まず事業リスクで分類し、その後に証明書レベルを検討する
海外市場向けの多言語公式サイトで、主な目的が製品の紹介、フォームからの問い合わせ受付、自然流入の獲得である場合、DV 証明書は通常、HTTPS、ブラウザ互換性、検索エンジンのクロールに関する基本的な要件を満たします。ユーザーがページを信頼するかどうかは、証明書の認証タイプそのものよりも、ブランド情報の充実度、プライバシーポリシー、連絡先、ページの読み込み品質、コンテンツの信頼性に大きく左右されます。
サイトが正式な見積もり、サプライヤーポータル、販売代理店ログイン、またはファイルのやり取りに使用される場合、OV の価値はより明確になります。OV は不正リスクを排除するものではありませんが、証明書情報に認証済みの組織情報を表示できるため、社内での調達根拠の保存に役立ち、対外協業でサイトの運営主体を確認する必要がある場面にも適しています。
EV は、すべてのオンラインストアの標準構成とみなすのではなく、明確な本人確認要件がある業務により適しています。ブラウザにおける EV の身元表示方法は変化する場合があり、訪問者が証明書の詳細を積極的に確認するとは限りません。アップグレードの理由が明確なコンバージョン向上への期待だけであれば、他の根拠が不足します。契約、監査、ブランド保護、またはより厳格な社内リスクルールを満たすことが目的であれば、予算の妥当性を説明しやすくなります。
総コストに影響するのは、認証タイプだけではないことが多い
証明書1枚あたりの見積もりは比較しやすい一方、総保有コストは過小評価されがちです。購入前に、少なくとも次の項目を同じ予算表に含める必要があります。
- ドメインのカバー範囲:1つのメインドメインだけを保護するのか、www、複数のサブドメイン、国別ドメインもカバーするのかを確認します。ワイルドカード証明書は同一階層の複数サブドメインをカバーできますが、すべての階層およびすべての独立ドメインを自動的にカバーできるわけではありません。
- 複数サイトの構成:ブランド公式サイト、オンラインストア、広告ランディングページ、ヘルプセンターが異なるプラットフォームに導入されている場合、証明書の発行、インストール、更新の責任を集約できるかを事前に明確にする必要があります。
- 有効期間と更新:証明書は、一度購入すれば長期間管理不要となる資産ではありません。ドメイン DNS、連絡先、組織情報、サーバー環境の変更はいずれも、更新や差し替えに影響する可能性があります。
- 導入サポート:ホスティング型サイト構築プラットフォームには、自動証明書と自動更新がすでに含まれている場合があります。自社構築サーバーでは、インストール、監視、障害調査、緊急時の差し替えにかかる時間コストを算出する必要があります。
- 移行と所有権:証明書アカウント、秘密鍵、更新通知は企業が管理可能な状態にし、ウェブサイトサービス事業者の変更後に適時更新できなくなることを避ける必要があります。
特に、スマートサイト構築、越境ECモール、広告配信のランディングページを利用する企業では、サイト更新の頻度が高くなる傾向があります。この場合、「証明書を自動導入・自動更新できるか」は、年間の価格差よりも重要となることが一般的です。証明書の期限切れによってブラウザにブロックされると、フォーム、決済、広告からの受け入れが直接中断されます。1回の業務中断による損失は、長年にわたる証明書の購入価格差を上回る可能性があります。
証明書の購入をウェブサイト運用プロセスに組み込む
易营宝のように、スマートサイト構築、多言語サイト、越境ECモール、SEO、広告ランディングページをカバーするサービス体系では、SSL を公開直前に一時的に追加する技術設定として扱うべきではありません。ドメインの帰属、サイト環境、CDN 設定、リダイレクトルール、更新アラートについて、追跡可能な一覧を作成する必要があります。これにより、新旧ドメインの混在による認証失敗を防ぎ、複数の国・地域市場へ拡大する際の重複購入も抑制できます。
セキュリティ支出を制度化された承認プロセスに組み込む必要がある組織は、リスク防止・管理に基づく事業単位の内部統制システム構築に関する研究で強調されているリスク防止・管理の考え方を参考にできます。購入金額だけでなく、申請、導入、更新、変更、責任の引き継ぎを、それぞれ誰が確認するかを明確にします。この考え方は証明書ブランドを限定しませんが、「証明書は購入済みだが誰も更新しない」「サービス事業者が管理しており、企業に処置権限がない」といった管理上の抜け穴を減らすことができます。
承認前に4つの質問で不適切な選択肢を除外する
- サイトはコンテンツ表示のみか、それとも顧客情報の収集、注文受付、アカウントログインの開放を行うか。事業リスクによって、より強い組織本人確認が必要かどうかが決まります。
- ブラウザのアドレスバーに表示される HTTPS は、サイト構築プラットフォームから一元的に提供されていますか。プラットフォームに信頼できる証明書と自動更新がすでに含まれている場合、個別購入は重複支出となる可能性があります。
- 今後1年間で、どれだけのサブドメイン、言語サイト、キャンペーンページを追加しますか。ドメイン構成が明確でない場合は、先に構成を確定してから、単一ドメイン、複数ドメイン、またはワイルドカードのプランを選択します。
- 証明書の期限が近づいた際、誰が通知を受け取り、操作を完了する権限を持っていますか。担当者と権限の設定がなければ、どれほど上位の証明書でも運用リスクが発生します。
最終的に、SSL 証明書の予算は、単に最低の coût du certificat ssl や最高の認証レベルを追求するのではなく、ウェブサイトの実際の用途に合わせるべきです。まずプラットフォームが利用可能な証明書を提供しているかを確認し、次に事業データの機密性、組織の身元表示ニーズ、ドメイン規模、更新管理能力に基づいてプランを決定すれば、購入理由がより明確になり、セキュリティへの投資も実際の価値により近づきます。
関連記事
関連製品
 易营宝SaaSインテリジェントWebサイト構築・マーケティングシステム易营宝SaaSインテリジェントWebサイト構築・マーケティングシステム。AIによるノーコードWebサイト構築により、10分で多言語対応の海外向け独自サイトをスピーディーに構築できます。グローバルサーバーによる高速化とAIインテリジェントSEO最適化により、企業のグローバル市場との効率的な接続を支援します。テクノロジーと操作性を完璧に融合し、海外向けWebサイト構築を極限までシンプルにします。
 AI+SEM広告インテリジェントマーケティングシステムAI+SEM駆動のインテリジェント広告配信、フルチェーンの精密広告マーケティングを実現。システムは自動的に週次/月次レポートを生成、AIがキーワードと配信国を推薦、コア指標をリアルタイム監視しインテリジェント警告、ワンクリックで高コンバージョン配信ソリューションを起動、迅速な顧客獲得とROI向上を支援。
 AI+SEOデュアルエンジンシステム最適化サービス易营宝のAI+SEOデュアルエンジン最適化システムは、AIによるインテリジェントなキーワード発掘、コンテンツ生成、包括的な技術最適化を通じて、海外取引企業が質の高いオーガニックトラフィックを獲得できるよう支援し、検索順位とコンバージョン率を大幅に向上させます。
 AI+SNSソーシャルメディア全知達マーケティングシステム易営宝AI+SNSソーシャルメディア全知達マーケティングシステム-ソーシャルメディア時代における精密なソーシャルキャプチャーを実現。Facebook、LinkedInなど主要プラットフォームへのワンクリック同期コンテンツ対応、AIによる投稿自動最適化で適応性を向上。24時間365日対応のAIカスタマーサポートとユーザープロファイリング分析により、企業のグローバル市場展開を効率的に支援します。
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 AI+SEM広告マーケティングソリューションAI+SEM広告マーケティングソリューションは、AIインテリジェント技術を活用しSEM広告配信を高度に強化します。AIによる週次/月次レポート自動生成でアカウントデータを多角的に可視化し、広告効果とトレンドを包括的に把握。AIがキーワードと配信国を精密に推薦し、高コンバージョン率の広告コピーを自動生成。ワンクリックで効率的な配信プランを開始し、企業の迅速な顧客獲得を支援します。同時にシステムが主要指標をリアルタイム監視し、変動異常を自動検知して即時警告を発信。広告効果の安定性と高収益を保証します。
 ドメインサービス易営宝は専門的なドメインサービスを提供し、インテリジェント検索、ワンストップ登録、ブランド保護及び全周期管理を含め、企業がデジタルブランドイメージを構築するのを支援します。
 イージーマーケットB2CクロスボーダーECモール、独立サイト易営宝B2C跨境商城的独立站は、易営宝信息科技(北京)有限公司が自主開発したスマートなウェブサイト構築とクロスボーダーEコマースの一体化ソリューションです。システムは中小規模および大規模な輸出企業向けに設計されており、「ウェブサイト構築、運営、マーケティング、広告配信、コンバージョン」を一元化し、企業が迅速にクロスボーダーEコマースの独立サイトを構築し、ブランドの海外展開とグローバルな販売成長を実現するのを支援します。
プラットフォームは多言語、多通貨、多チャネルマーケティングをサポートし、組み込みのAI翻訳とSEO最適化システムを備え、東南アジア、欧米、ラテンアメリカ、中東などの主要市場に適応し、中国製造企業が国際Eコマースの展開を効率的に行うのを支援します。 SSL证书易营宝提供专业SSL安全证书服务,包括单域名和泛域名证书,确保网站数据传输加密、身份验证和完整性保护,助力企业建立安全可信的在线业务环境。