- ¿Qué canales de captación de clientes se verán afectados por las tendencias del marketing transfronterizo de 2026?06-09-2026Ver detalles
- ¿Qué riesgos de homogeneización deben identificarse en el análisis del sector de creación inteligente de sitios web?30-08-2026Ver detalles
- Cómo cambiarán las tendencias de marketing con IA en 2026 la asignación del presupuesto publicitario28-08-2026Ver detalles
- ¿El mercado de la autenticación SSL EV se está contrayendo o evolucionando? ¿Cómo deben evaluar las empresas la adquisición de certificados?11-08-2026Ver detalles
- Por qué los métodos antiguos de amp seo 2020 han dejado de funcionar y cuáles son los cambios actuales en las prioridades de optimización02-08-2026Ver detalles
- Cómo elegir temas para la sección de noticias del sector que atraigan más tráfico de búsqueda orgánica29-07-2026Ver detalles
- Digital Marketing Shenzhen: análisis del mercado: ¿por qué las empresas que se internacionalizan buscan equipos de crecimiento en Shenzhen?31-07-2026Ver detalles
- ¿Todavía se puede hacer un sitio web independiente para empresas de comercio exterior en Zhejiang? Analicemos los cambios en el tráfico y la captación de clientes28-07-2026Ver detalles
¿Por qué el coste de un certificado SSL varía según el método de validación?
El método de validación de un certificado SSL influye directamente en la diferencia de coste del certificado SSL. Sin embargo, el presupuesto no debe limitarse a comparar la cuota anual indicada en la página de compra: aunque ambos permiten el cifrado HTTPS, los distintos certificados difieren en la verificación de identidad, el proceso de emisión, el alcance de implementación y las responsabilidades de mantenimiento. Para las empresas que gestionan sitios web corporativos internacionales, sitios independientes o páginas de destino publicitarias, comprar un certificado de nivel demasiado alto puede generar recursos ociosos a largo plazo, mientras que uno de nivel insuficiente puede incrementar los costes ocultos en la confianza del cliente, la gestión de renovaciones y la expansión a múltiples sitios.
A continuación se presenta un criterio práctico para la aprobación: si el sitio web solo necesita demostrar el control del nombre de dominio y no procesa transacciones, datos de miembros ni negocios altamente sensibles, normalmente basta con un certificado de validación de dominio; si el sitio necesita mostrar claramente a los visitantes la identidad de la entidad empresarial, o el proceso de compra exige registros de auditoría más completos, entonces se pueden considerar certificados de validación de organización o de validación extendida. El nivel de validación no es un «nivel de intensidad de cifrado», sino que refleja la profundidad con la que la entidad emisora verifica la identidad del solicitante.
Por qué el método de validación afecta al coste de los certificados SSL
La función más básica de un certificado SSL es cifrar la transmisión de datos entre el navegador y el sitio web, y permitir que el navegador confirme que el visitante se ha conectado al nombre de dominio correspondiente. Esto implica dos tipos de trabajo: uno consiste en verificar el control del solicitante sobre el dominio y el otro en comprobar si la entidad solicitante es una organización real e identificable. El primero puede completarse rápidamente mediante registros DNS, correo electrónico o archivos del sitio web; el segundo requiere presentar y verificar documentación empresarial, datos de contacto y relaciones de autorización, lo que aumenta el trabajo manual y la responsabilidad de revisión.
Por ello, las diferencias de precio entre certificados no se reducen al número de «iconos de candado», ni un precio más alto significa necesariamente algoritmos de cifrado más robustos. La mayoría de los certificados convencionales siguen normas del sector similares en el cifrado de transmisión. Las diferencias de precio proceden principalmente de los servicios de validación de identidad, los servicios de marca, las cláusulas de seguro o soporte, el número de dominios que pueden cubrir y los requisitos del comprador para documentar los riesgos.
Durante la aprobación, es fácil caer en un malentendido: considerar DV, OV y EV como tres niveles escalonados de capacidad de seguridad del sitio web. En realidad, la defensa frente a ataques al sitio también depende de los parches del servidor, los permisos de las cuentas, el WAF, las copias de seguridad, los flujos de pago y la seguridad del código. Los certificados SSL resuelven solo una parte de los problemas de cifrado de transmisión y validación de identidad, y no pueden sustituir una gestión integral de la seguridad. Actualizar el certificado únicamente por temor a que «un certificado de nivel superior sea más seguro» suele no corresponderse con el riesgo real.
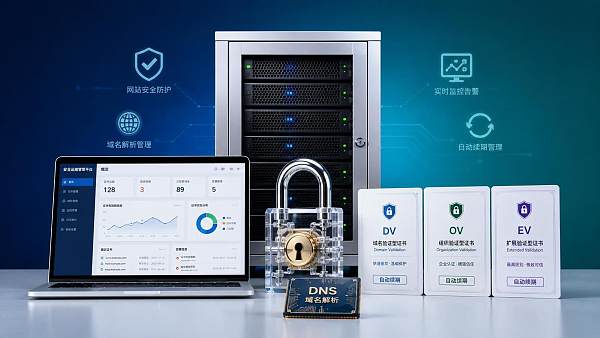
Clasifique primero por riesgo empresarial y después hable del nivel de certificado
Para los sitios web multilingües orientados a mercados internacionales, si el objetivo principal es mostrar productos, recibir consultas mediante formularios y obtener tráfico orgánico, los certificados DV suelen satisfacer las necesidades básicas de HTTPS, compatibilidad con navegadores e indexación por motores de búsqueda. La confianza de los usuarios en una página depende más de la integridad de la información de marca, la política de privacidad, los datos de contacto, la calidad de carga de la página y la credibilidad del contenido que del tipo de validación del certificado en sí.
Si el sitio se utiliza para presupuestos formales, portales de proveedores, acceso de distribuidores o intercambio de archivos, el valor de OV será más evidente. No elimina el riesgo de fraude, pero permite que la información del certificado muestre datos de una organización verificada, lo que facilita conservar justificantes internos de compra y es adecuado para situaciones de colaboración externa en las que se necesita confirmar la entidad titular del sitio web.
EV es más adecuado para negocios con requisitos claros de verificación de identidad, en lugar de considerarlo una configuración estándar para todas las tiendas online. La forma en que los navegadores muestran los avisos de identidad EV puede cambiar, y los visitantes no necesariamente consultarán de forma activa los detalles del certificado. Si el único motivo de la actualización es esperar un aumento evidente de las conversiones, faltan otras pruebas que lo respalden; si su objetivo es cumplir contratos, auditorías, protección de marca o normas internas de riesgo más estrictas, el presupuesto será más fácil de justificar.
El tipo de validación no suele ser el único factor que afecta al coste total
Es fácil comparar las cotizaciones de un solo certificado, pero el coste total de propiedad suele subestimarse. Antes de comprar, al menos deben incluirse los siguientes elementos en la misma tabla presupuestaria:
- Alcance de cobertura de dominios: si se protege únicamente un dominio principal o también www, varios subdominios y dominios de distintos países. Los certificados comodín pueden cubrir varios subdominios del mismo nivel, pero no cubren automáticamente todos los niveles ni todos los dominios independientes.
- Arquitectura multisitio: si el sitio web corporativo de marca, la tienda online, las páginas de destino publicitarias y el centro de ayuda están implementados en plataformas diferentes, es necesario aclarar con antelación si la responsabilidad de emisión, instalación y renovación de los certificados está centralizada.
- Validez y renovación: un certificado no es un activo que pueda dejar de gestionarse tras una única compra. Los cambios en el DNS del dominio, los contactos, la documentación de la organización o el entorno del servidor pueden afectar a la renovación y sustitución.
- Soporte de implementación: las plataformas de creación de sitios gestionadas pueden incluir certificados automáticos y renovaciones; para servidores propios, se debe calcular el coste de tiempo de instalación, supervisión, diagnóstico de fallos y sustitución urgente.
- Migración y propiedad: la cuenta del certificado, la clave privada y las notificaciones de renovación deben estar bajo control de la empresa, para evitar que no puedan actualizarse a tiempo tras cambiar de proveedor de servicios web.
En particular, las empresas que utilizan creación inteligente de sitios, tiendas transfronterizas y páginas de destino para publicidad suelen actualizar sus sitios con mayor frecuencia. En estos casos, la posibilidad de implementar y renovar automáticamente los certificados suele merecer más atención que la diferencia de precio anual. La expiración de un certificado que provoque el bloqueo del navegador interrumpirá directamente los formularios, pagos o la captación publicitaria; el coste de una interrupción operativa puede superar la diferencia acumulada de compra de certificados durante años.
Incorpore la compra de certificados al proceso operativo del sitio web
En sistemas de servicios como los de Yiyingbao, que abarcan creación inteligente de sitios, sitios web multilingües, tiendas transfronterizas, SEO y páginas de destino publicitarias, SSL no debe considerarse una configuración técnica provisional que se añade antes de la puesta en marcha. La titularidad de los dominios, el entorno del sitio, la configuración de CDN, las reglas de redirección y las alertas de renovación deben formar una lista trazable. Esto permite evitar fallos de validación causados por el uso combinado de dominios nuevos y antiguos, así como controlar las compras duplicadas al expandirse a varios mercados nacionales.
Para las organizaciones que necesitan incorporar los gastos de seguridad a un proceso de aprobación institucionalizado, pueden tomarse como referencia las ideas de prevención y control de riesgos destacadas en Investigación sobre la construcción de un sistema de control interno en instituciones públicas basado en la prevención y el control de riesgos: no solo se debe considerar el importe de compra, sino también definir quién confirma la solicitud, la implementación, la renovación, los cambios y la transferencia de responsabilidades. Este enfoque no limita las marcas de certificados, pero puede reducir las deficiencias de gestión como «el certificado ya se compró, pero nadie lo renueva» o «el proveedor lo administra y la empresa no tiene derecho a gestionarlo».
Antes de la aprobación, descarte las opciones inadecuadas con cuatro preguntas
- ¿El sitio web solo muestra contenido o también recopila datos de clientes, recibe pedidos o permite el inicio de sesión de cuentas? El riesgo empresarial determina si se requiere una verificación más sólida de la identidad de la organización.
- ¿La plataforma de creación de sitios ya proporciona de forma unificada HTTPS en la barra de direcciones del navegador? Si la plataforma ya incluye un certificado de confianza y actualizaciones automáticas, una compra independiente puede generar gastos duplicados.
- ¿Cuántos subdominios, sitios en distintos idiomas o páginas de campañas se añadirán durante el próximo año? Si la estructura de dominios no está clara, determine primero la arquitectura y después elija una opción de dominio único, multidominio o comodín.
- Cuando el certificado esté próximo a vencer, ¿quién puede recibir la notificación y tiene permiso para completar la operación? Sin una persona responsable ni una asignación de permisos, incluso los certificados de nivel más alto generarán riesgos operativos.
En última instancia, el presupuesto para certificados SSL debe ajustarse al uso real del sitio web, en lugar de perseguir simplemente el menor coste del certificado SSL o el nivel de validación más alto. Confirme primero si la plataforma ya ofrece un certificado utilizable y, después, determine la solución según la sensibilidad de los datos empresariales, la necesidad de mostrar la identidad de la organización, la escala de dominios y la capacidad de gestionar renovaciones. Así, el motivo de compra será más claro y la inversión en seguridad estará más próxima a su valor real.
Artículos relacionados
 ¿Un ritmo de actualización de funcionalidades demasiado rápido puede afectar la estabilidad de un sitio web multilingüe?
![]() ¿Presupuesto limitado para promoción en Facebook? ¡No te apresures a invertir más dinero!
![]() ¿También inviertes en Google y Facebook? ¿Por qué todas tus consultas sobre rodamientos son inválidas?
Productos relacionados
 Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝, creación de sitios web sin código impulsada por IA, creación rápida de sitios web multilingües independientes para comercio exterior en 10 minutos, aceleración mediante servidores globales y optimización SEO inteligente con IA, para ayudar a las empresas a conectarse eficazmente con los mercados globales. La combinación perfecta de tecnología y facilidad de uso simplifica al máximo la creación de sitios web para comercio exterior
 Servicios de optimización del sistema de doble motor AI+SEOEl sistema de optimización de doble motor AI+SEO de 易营宝, mediante la extracción inteligente de palabras clave con IA, la generación de contenido y la optimización técnica integral, ayuda a las empresas de comercio exterior a obtener tráfico orgánico de alta calidad y a mejorar significativamente el posicionamiento en buscadores y la tasa de conversión.
 Sistema de marketing publicitario inteligente AI+SEMAI+SEM impulsa la creación inteligente de anuncios, potenciando toda la cadena para un marketing publicitario preciso. El sistema genera automáticamente informes semanales/mensuales, la IA recomienda palabras clave y países de despliegue, monitorea indicadores clave en tiempo real y emite alertas inteligentes, inicia con un clic soluciones de despliegue de alta conversión, ayudando a adquirir clientes rápidamente y mejorar el ROI.
 Sistema de marketing en redes sociales AI+SNSSistema de marketing inteligente para redes sociales Yingyingbao AI+SNS: captura social precisa para la era de las redes sociales. Admite la sincronización de contenido con un solo clic en las principales plataformas, incluidas Facebook y LinkedIn. La reescritura de publicaciones impulsada por IA mejora la localización. El servicio de atención al cliente inteligente 24/7 y el análisis de perfiles de usuarios permiten a las empresas expandirse de manera eficiente a los mercados globales.
 Soluciones de marketing publicitario AI+SEMLas soluciones publicitarias SEM basadas en IA aprovechan la inteligencia artificial para mejorar significativamente la gestión de las campañas SEM. Mediante el uso de la IA para generar informes semanales y mensuales, estas soluciones presentan los datos de las cuentas en múltiples dimensiones, lo que permite una supervisión completa del rendimiento y las tendencias publicitarias. La IA ofrece recomendaciones precisas sobre palabras clave y países objetivo, elabora de forma inteligente textos publicitarios de alta conversión e inicia el despliegue eficiente de campañas con un solo clic, lo que acelera la adquisición de clientes para las empresas. Al mismo tiempo, el sistema supervisa las métricas principales en tiempo real, identifica de forma inteligente las fluctuaciones anormales y emite alertas oportunas, lo que garantiza un rendimiento publicitario estable y altos rendimientos.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Servicios de dominioEasyYun ofrece servicios profesionales de dominio, incluyendo consultas inteligentes, registro en un solo paso, protección de marca y gestión de ciclo completo, ayudando a las empresas a construir una imagen de marca digital.
 EasyOperate B2C Marketplace Transfronterizo y Sitio Web IndependienteEl sitio web independiente de comercio transfronterizo B2C de EasyStore es una solución integral de construcción de sitios web inteligentes y comercio electrónico transfronterizo desarrollada de forma independiente por EasyStore Information Technology (Beijing) Co., Ltd. El sistema está diseñado específicamente para pequeñas, medianas y grandes empresas exportadoras, integrando "construcción de sitios web, operación, marketing, publicidad y conversión" en una sola plataforma, ayudando a las empresas a crear rápidamente un sitio web independiente de comercio electrónico transfronterizo y lograr el crecimiento de las ventas globales y la expansión de la marca en el extranjero.
La plataforma admite múltiples idiomas, múltiples monedas y marketing multicanal, incorpora un sistema de traducción inteligente con IA y un sistema de optimización SEO, y es adecuada para mercados principales como el sudeste asiático, Europa y América, América Latina, Oriente Medio, etc., ayudando a las empresas manufactureras chinas a desplegar eficientemente su estrategia de comercio electrónico internacional. B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。