- ¿Qué canales de captación de clientes se verán afectados por las tendencias del marketing transfronterizo de 2026?06-09-2026Ver detalles
- ¿Qué riesgos de homogeneización deben identificarse en el análisis del sector de creación inteligente de sitios web?30-08-2026Ver detalles
- Cómo cambiarán las tendencias de marketing con IA en 2026 la asignación del presupuesto publicitario28-08-2026Ver detalles
- ¿El mercado de la autenticación SSL EV se está contrayendo o evolucionando? ¿Cómo deben evaluar las empresas la adquisición de certificados?11-08-2026Ver detalles
- Por qué los métodos antiguos de amp seo 2020 han dejado de funcionar y cuáles son los cambios actuales en las prioridades de optimización02-08-2026Ver detalles
- Cómo elegir temas para la sección de noticias del sector que atraigan más tráfico de búsqueda orgánica29-07-2026Ver detalles
Certificados SSL DV y EV: ¿cuál debería elegir un sitio web corporativo?
En la selección de seguridad para sitios web corporativos, dv vs ev ssl no es simplemente una comparación entre «certificados económicos y certificados caros». Ambos pueden establecer conexiones cifradas HTTPS, pero difieren en cuanto a la entidad validada, el ciclo de compra, las aplicaciones empresariales y su impacto en la confianza de marca. Para los responsables de evaluación técnica, la verdadera pregunta que debe responderse es: ¿el sitio está orientado a la consulta de contenido general, a consultas comerciales internacionales, a transacciones en línea o necesita gestionar operaciones altamente sensibles relacionadas con identidad y fondos?
Muchos equipos gestionan los certificados SSL de forma improvisada justo antes del lanzamiento de un proyecto y, al final, suelen caer en dos extremos: adquieren un certificado EV que no se ajusta a sus necesidades solo por su efecto visual, o implementan únicamente un certificado DV sin completar los controles relativos a pagos, permisos, transmisión de datos y operación y mantenimiento de la seguridad del sitio web. La elección del certificado debe evaluarse dentro de la arquitectura general del sitio y los riesgos del negocio.
Primero, debe quedar claro: DV y EV no difieren en capacidad de cifrado
Un certificado SSL DV (Domain Validation) verifica el control del solicitante sobre un nombre de dominio. Normalmente se completa mediante registros DNS, validación por correo electrónico o validación de archivos. Tras superar la validación, el navegador y el servidor también pueden utilizar protocolos modernos de cifrado TLS para proteger la información de inicio de sesión, el contenido de formularios, los datos de consultas comerciales y la información transmitida frente a robos fáciles.
Un certificado SSL EV (Extended Validation), además de verificar el control del dominio, realiza una revisión más estricta de la información de registro legal, el estado operativo, la dirección y el teléfono de la empresa solicitante. Su objetivo principal no es ofrecer «un cifrado más potente», sino establecer una vinculación más clara entre el dominio del sitio web y una entidad empresarial verificada.
Este es el punto que más fácilmente se malinterpreta durante la evaluación: no existe una diferencia de nivel inherente entre DV y EV en cuanto a la solidez del cifrado. La seguridad de la conexión también depende de la versión del protocolo TLS, la configuración de las suites criptográficas, la protección de la clave privada, la renovación de certificados, los parches del servidor, la protección WAF y la gestión de vulnerabilidades de la propia aplicación. La simple compra de un certificado EV no sustituye estas tareas fundamentales.
Los navegadores ya no muestran EV de forma «destacada», ¿por qué seguir considerándolo?
En el pasado, algunos navegadores mostraban el nombre de la empresa incluido en el certificado EV mediante una barra de direcciones verde y llamativa. Actualmente, los principales navegadores han reducido la relevancia de estos indicadores visuales, y los visitantes normalmente solo ven el icono de un candado o el estado HTTPS. En otras palabras, ya no se debe considerar EV como un «espacio publicitario en la barra de direcciones» esperando que aumente automáticamente y de forma significativa la conversión.
Sin embargo, esto no significa que EV carezca de valor. Para servicios financieros, plataformas de pago, seguros, atención médica, proyectos de colaboración gubernamental, sitios web oficiales de marcas y plataformas B2B que implican transacciones de alto valor, una validación estricta de la entidad sigue teniendo importancia práctica: puede ayudar a compradores, socios o personal de auditoría de seguridad a verificar la entidad operativa y proporcionar señales de identidad más completas en auditorías de cumplimiento, admisión a cadenas de suministro y gestión de riesgos de marca.
Por el contrario, si el sitio web se utiliza principalmente para la exhibición de productos, el marketing de contenidos, páginas de destino para SEO internacional o formularios de consulta convencionales, y las decisiones de los usuarios dependen más del contenido de la página, el respaldo de marca, la velocidad de respuesta y la eficiencia de la comunicación, un certificado DV suele ser suficiente para cumplir los requisitos de cifrado HTTPS y acceso confiable básico.
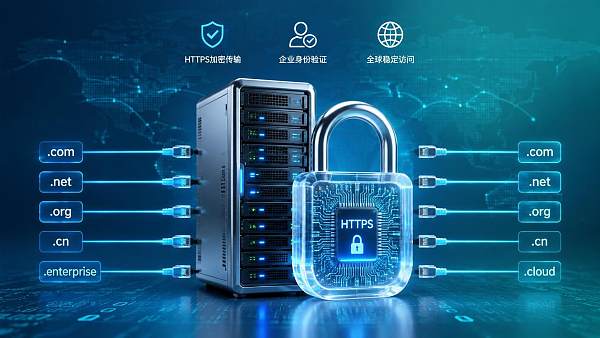
DV vs EV SSL: partir de los escenarios empresariales, no del nombre del certificado
Para fabricantes orientados al comercio exterior y equipos de expansión internacional de marcas, la elección suele ser más pragmática: si la misión principal del sitio oficial es obtener consultas internacionales, mostrar las capacidades de la fábrica, captar tráfico de Google SEO y avanzar posteriormente hacia la conversión mediante CRM o correo electrónico, implementar un certificado DV emitido por una CA confiable, junto con HTTPS en todo el sitio, protección de formularios y una capacidad estable de acceso global, suele ser un punto de partida razonable.
Si el sitio web gestiona directamente pagos en línea, servicios financieros, sistemas de cuentas de distribuidores, o si los clientes empresariales exigen explícitamente una verificación estricta de la identidad del proveedor, el valor de auditoría de EV será más evidente. Para escenarios intermedios, en los que se desea verificar la identidad organizativa de la empresa sin requerir el nivel más alto de revisión, también puede incluirse el certificado OV (validación de organización) en la comparación de compra, sin limitar la elección a DV y EV.
Durante la evaluación técnica, no se limite a preguntar «qué tipo de certificado usar»
Después de determinar el tipo de certificado, se recomienda revisar también los detalles de implementación. Primero, confirme si cubre los dominios con www y sin www, los subdominios empresariales y los sitios multilingües. Los sitios web oficiales multilingües suelen utilizar rutas de distintos países o idiomas, y también pueden emplear subdominios independientes; si el alcance del certificado no coincide con la planificación de dominios, es fácil que aparezcan advertencias de seguridad del navegador después del lanzamiento.
En segundo lugar, compruebe los mecanismos de renovación automática y alertas de vencimiento del certificado. El bloqueo de acceso causado por la expiración de un certificado puede parecer un problema menor, pero puede interrumpir directamente la captación de oportunidades durante los picos de campañas publicitarias o de adquisición de clientes en ferias. En tercer lugar, preste atención a la ubicación de almacenamiento de la clave privada, la clasificación de permisos del servidor, la configuración de HSTS y la compatibilidad con TLS 1.2/1.3. Para los sitios con sistemas de cuentas, HTTPS también debe evaluarse junto con MFA, limitación de solicitudes de inicio de sesión, análisis de vulnerabilidades y estrategias de copia de seguridad y recuperación.
En cuarto lugar, evite asumir que «tener un candado significa seguridad absoluta». SSL protege el canal de transmisión, pero no puede identificar contenido falsificado, impedir páginas de phishing ni corregir vulnerabilidades del programa del sitio web. El equipo técnico debe revisar continuamente los scripts de terceros, los campos recopilados en formularios, las reglas de redirección y la configuración de CDN, especialmente después de integrar seguimiento publicitario, atención al cliente en línea y herramientas de marketing internacional.
La elección práctica para sitios web internacionales: velocidad, disponibilidad y seguridad deben evaluarse conjuntamente
En escenarios de acceso internacional, la implementación del certificado es solo el primer paso. Si los visitantes en Norteamérica, Europa o el Sudeste Asiático sufren frecuentes tiempos de espera al abrir el sitio web, será difícil generar confianza incluso utilizando EV. El establecimiento de conexión del certificado, los nodos CDN, el rendimiento del servidor de origen y la carga de recursos de la página influyen conjuntamente en la experiencia de la primera visita; la indexación en motores de búsqueda y la conversión de usuarios también se verán afectadas indirectamente por la integridad de HTTPS y la estabilidad de la página.
Por ejemplo, el sitio web de marketing para comercio exterior (Súper) de Yiyingbao, en la creación de sitios web dirigidos a la promoción multilingüe y global, ofrece aceleración mediante servidores globales, protección de seguridad de nivel empresarial y capacidades de configuración SEO. Para los equipos que necesitan mantener simultáneamente sitios en múltiples regiones, páginas móviles y páginas de destino de marketing, es más adecuado definir desde la fase de creación del sitio un método unificado de gestión de dominios, certificados, CDN y datos de formularios, evitando correcciones posteriores sitio por sitio.
Una conclusión de decisión aplicable
Si el sitio web corporativo se centra en la presentación, la difusión de contenido, la captación de clientes mediante SEO y las consultas convencionales, elegir un DV SSL emitido por una CA confiable e invertir el presupuesto en el rendimiento del sitio, la calidad del contenido, la seguridad de los formularios y el mantenimiento continuo suele ser una solución con una mejor relación entre inversión y retorno.
Si el sitio gestiona interacción con información altamente sensible, transacciones financieras en línea, una verificación estricta de identidad empresarial, o si las normas de acceso del sector o de los clientes exigen explícitamente una validación de nivel superior, se debe evaluar EV SSL y, cuando sea necesario, revisar simultáneamente la idoneidad de los certificados OV.
La clave de dv vs ev ssl no es cuál es «más avanzado», sino cuál se ajusta mejor al riesgo empresarial. Para el personal de evaluación técnica, la opción más segura no consiste en observar únicamente la etiqueta del certificado, sino en integrar el nivel de validación de identidad, la arquitectura de dominios, el rendimiento de acceso global y las capacidades de operación y mantenimiento de seguridad. Solo así HTTPS implementado podrá respaldar realmente la operación a largo plazo del sitio web corporativo.
Artículos relacionados
Productos relacionados
 Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝, creación de sitios web sin código impulsada por IA, creación rápida de sitios web multilingües independientes para comercio exterior en 10 minutos, aceleración mediante servidores globales y optimización SEO inteligente con IA, para ayudar a las empresas a conectarse eficazmente con los mercados globales. La combinación perfecta de tecnología y facilidad de uso simplifica al máximo la creación de sitios web para comercio exterior
 Servicios de optimización del sistema de doble motor AI+SEOEl sistema de optimización de doble motor AI+SEO de 易营宝, mediante la extracción inteligente de palabras clave con IA, la generación de contenido y la optimización técnica integral, ayuda a las empresas de comercio exterior a obtener tráfico orgánico de alta calidad y a mejorar significativamente el posicionamiento en buscadores y la tasa de conversión.
 Sistema de marketing publicitario inteligente AI+SEMAI+SEM impulsa la creación inteligente de anuncios, potenciando toda la cadena para un marketing publicitario preciso. El sistema genera automáticamente informes semanales/mensuales, la IA recomienda palabras clave y países de despliegue, monitorea indicadores clave en tiempo real y emite alertas inteligentes, inicia con un clic soluciones de despliegue de alta conversión, ayudando a adquirir clientes rápidamente y mejorar el ROI.
 Sistema de marketing en redes sociales AI+SNSSistema de marketing inteligente para redes sociales Yingyingbao AI+SNS: captura social precisa para la era de las redes sociales. Admite la sincronización de contenido con un solo clic en las principales plataformas, incluidas Facebook y LinkedIn. La reescritura de publicaciones impulsada por IA mejora la localización. El servicio de atención al cliente inteligente 24/7 y el análisis de perfiles de usuarios permiten a las empresas expandirse de manera eficiente a los mercados globales.
 Soluciones de marketing publicitario AI+SEMLas soluciones publicitarias SEM basadas en IA aprovechan la inteligencia artificial para mejorar significativamente la gestión de las campañas SEM. Mediante el uso de la IA para generar informes semanales y mensuales, estas soluciones presentan los datos de las cuentas en múltiples dimensiones, lo que permite una supervisión completa del rendimiento y las tendencias publicitarias. La IA ofrece recomendaciones precisas sobre palabras clave y países objetivo, elabora de forma inteligente textos publicitarios de alta conversión e inicia el despliegue eficiente de campañas con un solo clic, lo que acelera la adquisición de clientes para las empresas. Al mismo tiempo, el sistema supervisa las métricas principales en tiempo real, identifica de forma inteligente las fluctuaciones anormales y emite alertas oportunas, lo que garantiza un rendimiento publicitario estable y altos rendimientos.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Servicios de dominioEasyYun ofrece servicios profesionales de dominio, incluyendo consultas inteligentes, registro en un solo paso, protección de marca y gestión de ciclo completo, ayudando a las empresas a construir una imagen de marca digital.
 EasyOperate B2C Marketplace Transfronterizo y Sitio Web IndependienteEl sitio web independiente de comercio transfronterizo B2C de EasyStore es una solución integral de construcción de sitios web inteligentes y comercio electrónico transfronterizo desarrollada de forma independiente por EasyStore Information Technology (Beijing) Co., Ltd. El sistema está diseñado específicamente para pequeñas, medianas y grandes empresas exportadoras, integrando "construcción de sitios web, operación, marketing, publicidad y conversión" en una sola plataforma, ayudando a las empresas a crear rápidamente un sitio web independiente de comercio electrónico transfronterizo y lograr el crecimiento de las ventas globales y la expansión de la marca en el extranjero.
La plataforma admite múltiples idiomas, múltiples monedas y marketing multicanal, incorpora un sistema de traducción inteligente con IA y un sistema de optimización SEO, y es adecuada para mercados principales como el sudeste asiático, Europa y América, América Latina, Oriente Medio, etc., ayudando a las empresas manufactureras chinas a desplegar eficientemente su estrategia de comercio electrónico internacional. B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。