- ما قنوات اكتساب العملاء التي ستتأثر باتجاهات التسويق عبر الحدود لعام 2026؟06-09-2026عرض التفاصيل
- ما مخاطر التجانس التي ينبغي توضيحها في تحليل قطاع إنشاء المواقع الذكية؟30-08-2026عرض التفاصيل
- كيف ستغير اتجاهات التسويق بالذكاء الاصطناعي لعام 2026 توزيع ميزانيات الإعلانات28-08-2026عرض التفاصيل
- هل سوق شهادات EV SSL ينكمش أم يتطور؟ كيف ينبغي للشركات تقييم شراء الشهادات؟11-08-2026عرض التفاصيل
- لماذا لم تعد الأساليب القديمة لـ amp seo 2020 فعّالة، وما التغييرات التي طرأت على محاور التحسين الحالية؟02-08-2026عرض التفاصيل
- كيف تختار موضوعات قسم أخبار الصناعة لتحقيق زيارات بحث عضوية بسهولة أكبر29-07-2026عرض التفاصيل
شهادات DV وEV SSL: أيهما ينبغي أن يختاره الموقع الرسمي للشركة؟
عند اختيار حلول الأمان للموقع الرسمي للشركة، لا تقتصر المقارنة بين dv vs ev ssl على «شهادة رخيصة وشهادة مرتفعة السعر». فكلاهما يستطيع إنشاء اتصال HTTPS مشفّر، لكنهما يختلفان في جهة التحقق، ودورة الشراء، وسيناريوهات الأعمال المناسبة، وتأثيرهما في الثقة بالعلامة التجارية. بالنسبة لمقيّمي الجوانب التقنية، يتمثل السؤال الحقيقي في: هل يواجه الموقع زيارات محتوى عادية، أو استفسارات خارجية، أو معاملات عبر الإنترنت، أم يحتاج إلى التعامل مع عمليات هوية وأموال شديدة الحساسية؟
لا تتعامل فرق كثيرة مع شهادة SSL إلا بشكل مؤقت قبل إطلاق المشروع، وغالباً ما تقع النتيجة في أحد طرفين: إما شراء شهادة EV غير مناسبة من أجل تأثير العرض، أو نشر شهادة DV فقط دون استكمال ضوابط الدفع والصلاحيات ونقل البيانات وتشغيل وصيانة أمن الموقع. ينبغي تقييم اختيار الشهادة ضمن بنية الموقع الكلية ومخاطر الأعمال.
أولاً: لا فرق في قدرات التشفير بين DV وEV
تتحقق شهادة SSL من نوع DV (Domain Validation) من سيطرة مقدم الطلب على اسم النطاق. ويتم ذلك عادةً عبر سجل DNS أو التحقق بالبريد الإلكتروني أو التحقق من الملفات وغيرها. بعد اجتياز التحقق، يمكن أيضاً استخدام بروتوكولات تشفير TLS الحديثة بين المتصفح والخادم لحماية معلومات تسجيل الدخول ومحتوى النماذج وبيانات الاستفسارات والبيانات أثناء النقل من السرقة بسهولة.
أما شهادة SSL من نوع EV (Extended Validation)، فإلى جانب التحكم في اسم النطاق، تخضع معلومات التسجيل القانوني للشركة المتقدمة وحالة التشغيل والعنوان والهاتف وغيرها لمراجعة أكثر صرامة. ولا تكمن أهميتها في «تشفير أقوى»، بل في إنشاء ارتباط أوضح بين اسم نطاق الموقع والكيان المؤسسي الذي تم التحقق منه.
وهذه هي النقطة الأكثر عرضةً لسوء الفهم في التقييم: لا يوجد فرق طبيعي في مستوى قوة التشفير بين DV وEV. وتشمل العوامل التي تحدد أمان الاتصال أيضاً إصدار بروتوكول TLS، وإعدادات حزم التشفير، وحماية المفتاح الخاص، وتجديد الشهادة، وتصحيحات الخادم، وحماية WAF، وإدارة ثغرات التطبيق نفسه. ولا يمكن لشراء EV وحده أن يحل محل هذه الأعمال الأساسية.
لماذا ينبغي التفكير في EV رغم أن المتصفحات لم تعد «تبرزه» بشكل واضح؟
في السابق، كانت بعض المتصفحات تعرض اسم الشركة الوارد في شهادة EV ضمن شريط عنوان أخضر بارز. أما اليوم، فقد قللت المتصفحات الرئيسية من هذه العلامات المرئية، ولا يرى الزائر عادةً سوى رمز القفل أو حالة HTTPS. أي إنه لم يعد ينبغي اعتبار EV «مساحة إعلانية في شريط العنوان» مع توقع أن يرفع التحويل تلقائياً وبشكل ملحوظ.
لكن هذا لا يعني أن EV بلا قيمة. فبالنسبة للخدمات المالية ومنصات الدفع والتأمين والرعاية الصحية ومشاريع التعاون الحكومية والمواقع الرسمية للعلامات التجارية ومنصات B2B التي تنطوي على معاملات مرتفعة القيمة، لا يزال التحقق الصارم من الكيان ذا أهمية عملية: إذ يمكنه مساعدة المشترين والشركاء أو مسؤولي مراجعة الأمان على التحقق من الكيان التشغيلي، وتوفير إشارات هوية أكثر اكتمالاً في مراجعات الامتثال وقبول الموردين وإدارة مخاطر العلامة التجارية.
وعلى العكس، إذا كان الموقع مخصصاً أساساً لعرض المنتجات أو تسويق المحتوى أو صفحات الهبوط الخاصة بـ SEO الخارجي أو نماذج الاستفسار المعتادة، وكان قرار المستخدم يعتمد أكثر على محتوى الصفحة ودعم العلامة التجارية وسرعة الاستجابة وكفاءة التواصل، فإن DV غالباً ما يلبي متطلبات تشفير HTTPS والوصول الأساسي الموثوق.
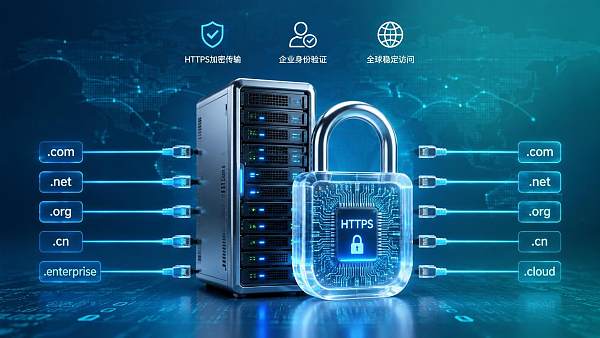
DV vs EV SSL: انطلق من سيناريو الأعمال لا من اسم الشهادة
بالنسبة لشركات التصنيع الموجهة للتجارة الخارجية وفرق توسع العلامات التجارية عالمياً، يكون الاختيار عادةً أكثر عملية: إذا كانت المهمة الرئيسية للموقع الرسمي هي الحصول على استفسارات خارجية، وعرض قدرات المصنع، واستقبال زيارات Google SEO، ثم متابعة إتمام الصفقات عبر CRM أو البريد الإلكتروني، فإن نشر شهادة DV صادرة عن CA موثوقة، مع HTTPS على مستوى الموقع بالكامل وحماية النماذج وقدرة وصول عالمية مستقرة، يكون عادةً نقطة بداية مناسبة.
أما إذا كان الموقع يستقبل المدفوعات عبر الإنترنت مباشرةً أو خدمات مالية أو نظام حسابات للموزعين، أو إذا كان عملاء الشركة يطلبون بوضوح تحققاً صارماً من هوية كيان المورد، فستكون قيمة مراجعة EV أكثر بروزاً. وبالنسبة للسيناريوهات الواقعة بين الحالتين، والتي ترغب في التحقق من هوية المؤسسة دون الحاجة إلى أعلى مستوى من المراجعة، يمكن أيضاً إدراج شهادات OV (التحقق من المؤسسة) ضمن مقارنة الشراء، بدلاً من حصر الاختيار بين DV وEV فقط.
عند التقييم التقني، لا تسأل فقط: «أي نوع من الشهادات نستخدم؟»
بعد تحديد نوع الشهادة، يُنصح أيضاً بالمراجعة من تفاصيل النشر. أولاً، تأكد مما إذا كانت تغطي نطاقات www وغير www، والنطاقات الفرعية للأعمال، والمواقع متعددة اللغات. تستخدم المواقع الرسمية متعددة اللغات غالباً مسارات مختلفة حسب البلد أو اللغة، وقد تستخدم أيضاً نطاقات فرعية مستقلة؛ وإذا لم يتوافق نطاق تغطية الشهادة مع تخطيط اسم النطاق، فمن السهل ظهور تحذيرات أمان المتصفح بعد الإطلاق.
ثانياً، افحص آلية التجديد التلقائي للشهادة والتنبيهات عند انتهاء الصلاحية. قد يبدو حظر الزيارة الناتج عن انتهاء صلاحية الشهادة مشكلة صغيرة، لكنه قد يوقف تدفق العملاء المحتملين مباشرةً خلال ذروة الإعلانات أو فترات جذب العملاء في المعارض. ثالثاً، انتبه إلى موقع حفظ المفتاح الخاص، وتقسيم صلاحيات الخادم، وإعدادات HSTS، ودعم TLS 1.2/1.3. وبالنسبة للمواقع التي تضم نظام حسابات، ينبغي أيضاً تقييم HTTPS مع MFA وتقييد معدل تسجيل الدخول وفحص الثغرات واستراتيجية النسخ الاحتياطي والاستعادة.
رابعاً، تجنب الحكم القائل إن «وجود القفل يعني أماناً مطلقاً». فـ SSL مسؤول عن حماية قناة النقل، لكنه لا يستطيع التعرف على المحتوى المقلد أو إيقاف صفحات التصيد الاحتيالي، كما لا يمكنه إصلاح ثغرات برمجيات الموقع. ينبغي للفريق التقني الاستمرار في فحص البرامج النصية التابعة لجهات خارجية وحقول جمع النماذج وقواعد إعادة التوجيه وإعدادات CDN، خصوصاً بعد دمج تتبع الإعلانات وخدمة العملاء عبر الإنترنت وأدوات التسويق الخارجية.
الاختيار العملي للمواقع الخارجية: يجب النظر إلى السرعة والتوافر والأمان معاً
في سيناريوهات الوصول من الخارج، يمثل نشر الشهادة الخطوة الأولى فقط. فإذا كان الزوار في أمريكا الشمالية أو أوروبا أو جنوب شرق آسيا يواجهون مهلات انتهاء متكررة عند فتح الموقع، فمن الصعب بناء الثقة حتى مع استخدام EV. يؤثر تبادل الشهادة وعقد CDN وأداء خادم المصدر وتحميل موارد الصفحة مجتمعةً في تجربة الزيارة الأولى؛ كما يتأثر فهرسة محركات البحث وتحويل المستخدمين بشكل غير مباشر بتكامل HTTPS واستقرار الصفحة.
على سبيل المثال، يوفر موقع إي ينغ باو للتسويق الخارجي (السوبر) قدرات تسريع للخوادم العالمية وحماية أمنية على مستوى المؤسسات وإعدادات SEO عند إنشاء مواقع موجهة لتعدد اللغات والترويج العالمي. وبالنسبة للفرق التي تحتاج إلى إدارة مواقع متعددة المناطق وصفحات الجوال وصفحات الهبوط التسويقية في الوقت نفسه، فمن الأنسب تحديد أسلوب موحد لإدارة أسماء النطاقات والشهادات وCDN وبيانات النماذج منذ مرحلة بناء الموقع، لتجنب المعالجة اللاحقة لكل موقع على حدة.
خلاصة قرار قابلة للتنفيذ
إذا كان الموقع الرسمي للشركة يركز على العرض ونشر المحتوى واكتساب العملاء عبر SEO والاستفسارات المعتادة، فإن اختيار DV SSL صادرة عن CA موثوقة، وتوجيه الميزانية إلى أداء الموقع وجودة المحتوى وأمن النماذج والتشغيل والصيانة المستمرة، يكون غالباً حلاً أكثر توافقاً مع نسبة المدخلات إلى العوائد.
إذا كان الموقع يتعامل مع تفاعلات معلومات شديدة الحساسية أو معاملات مالية عبر الإنترنت أو تحققاً صارماً من هوية الشركة، أو كانت الصناعة أو قواعد قبول العملاء تتطلب بوضوح مستوى أعلى من التحقق، فينبغي تقييم EV SSL، ومراجعة مدى ملاءمة شهادات OV بالتزامن عند الضرورة.
إن جوهر dv vs ev ssl ليس أيهما «أعلى مستوى»، بل أيهما أكثر ملاءمة لمخاطر الأعمال. بالنسبة لمقيّمي الجوانب التقنية، لا يتمثل الخيار الأكثر أماناً في النظر إلى تصنيف الشهادة وحده، بل في إنشاء حلقة متكاملة بين مستوى التحقق من الهوية وبنية اسم النطاق وأداء الوصول العالمي وقدرات التشغيل والصيانة الأمنية. وعندها فقط يمكن لـ HTTPS المنشور أن يوفر دعماً حقيقياً للتشغيل طويل الأمد للموقع الرسمي للشركة.
مقالات ذات صلة
منتجات ذات صلة
 نظام 易营宝 لإنشاء المواقع الذكية والتسويق الذكي بتقنية SaaSنظام 易营宝 لإنشاء المواقع والتسويق الذكي بتقنية SaaS، وإنشاء مواقع بدون برمجة مدعوم بالذكاء الاصطناعي، وإنشاء سريع لموقع تجارة خارجية مستقل ومتعدد اللغات خلال 10 دقائق، وتسريع عالمي للخوادم، وتحسين ذكي لمحركات البحث SEO مدعوم بالذكاء الاصطناعي، ومساعدة الشركات على التواصل بكفاءة مع الأسواق العالمية. إن الدمج المثالي بين التقنية وسهولة التشغيل يجعل إنشاء مواقع التجارة الخارجية أمرًا في غاية السهولة
 خدمة تحسين نظام المحرك المزدوج AI+SEOيساعد نظام Yiyingbao للتحسين المزدوج AI+SEO، من خلال اكتشاف الكلمات الرئيسية بالذكاء الاصطناعي وإنشاء المحتوى والتحسين التقني الشامل، شركات التجارة الخارجية على الحصول على زيارات عضوية عالية الجودة، وتحسين ترتيبها في نتائج البحث ومعدل التحويل بشكل ملحوظ.
 نظام ذكاء الإعلانات AI+SEM للتسويقيقود AI+SEM الإعلانات الذكية، ويمكّن التسويق الدقيق للإعلانات عبر سلسلة كاملة. يولد النظام تلقائيًا تقارير أسبوعية/شهرية، ويوصي AI بالكلمات الرئيسية والبلدان المستهدفة، ويراقب المؤشرات الأساسية في الوقت الفعلي مع تنبيهات ذكية، ويطلق خطة إعلانية عالية التحويل بنقرة واحدة، مما يساعد على اكتساب عملاء سريعًا وتحسين عائد الاستثمار.
 نظام التسويق عبر وسائل التواصل الاجتماعي AI+SNSنظام التسويق الذكي Yingyingbao AI+SNS Social Media - التقاط دقيق للوسائط الاجتماعية في عصر وسائل التواصل الاجتماعي. يدعم مزامنة المحتوى بنقرة واحدة عبر المنصات الرئيسية بما في ذلك Facebook و LinkedIn. تعزز إعادة كتابة المنشورات المدعومة بالذكاء الاصطناعي التوطين. تتيح خدمة العملاء الذكية على مدار الساعة وطوال أيام الأسبوع وتحليل ملفات تعريف المستخدمين للشركات التوسع بكفاءة في الأسواق العالمية.
 حلول التسويق الإعلاني AI+SEMتستفيد حلول الإعلانات SEM المدعومة بالذكاء الاصطناعي من الذكاء الاصطناعي لتحسين إدارة حملات SEM بشكل كبير. باستخدام الذكاء الاصطناعي لإنشاء تقارير أسبوعية وشهرية، تقدم هذه الحلول بيانات الحساب عبر أبعاد متعددة، مما يتيح الإشراف الشامل على أداء الإعلانات واتجاهاتها. يقدم الذكاء الاصطناعي توصيات دقيقة بشأن الكلمات الرئيسية والبلدان المستهدفة، ويصمم نصوص إعلانية عالية التحويل بذكاء، ويبدأ نشر الحملات بكفاءة بنقرة واحدة، مما يسرع من اكتساب العملاء للشركات. في الوقت نفسه، يراقب النظام المقاييس الأساسية في الوقت الفعلي، ويحدد التقلبات غير الطبيعية بذكاء، ويصدر تنبيهات في الوقت المناسب، مما يضمن أداء إعلانيًا مستقرًا وعوائد عالية.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 خدمات أسماء النطاقاتيقدم يي يينغ باو خدمات احترافية لأسماء النطاقات، تشمل الاستعلام الذكي، التسجيل الشامل، حماية العلامة التجارية، والإدارة الشاملة، لمساعدة الشركات في بناء صورة العلامة التجارية الرقمية.
 متجر EasyOperate B2C عبر الحدود وموقع مستقلمنصة متجر B2C عبر الحدود المستقلة من EasyStore هي حل متكامل للبناء الذكي للمواقع والتجارة الإلكترونية عبر الحدود، تم تطويره بشكل مستقل من قبل شركة EasyStore لتكنولوجيا المعلومات (بكين) المحدودة. تم تصميم النظام خصيصًا للشركات الصغيرة والمتوسطة وكذلك الكبيرة المصدرة، حيث يجمع بين "البناء، التشغيل، التسويق، الإعلان، التحويل" في نظام واحد، لمساعدة الشركات على إنشاء موقع تجارة إلكترونية مستقل عبر الحدود بسرعة، وتحقيق النمو في المبيعات العالمية وانتشار العلامة التجارية في الخارج. تدعم المنصة تعدد اللغات والعملات وقنوات التسويق، وتضم نظام ترجمة ذكي يعمل بالذكاء الاصطناعي ونظام تحسين محركات البحث (SEO)، وهي مناسبة للأسواق الرئيسية مثل جنوب شرق آسيا، أوروبا وأمريكا، أمريكا اللاتينية، الشرق الأوسط، مما يساعد الشركات المصنعة الصينية على التخطيط الفعال للتجارة الإلكترونية الدولية.
 B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。