- Fujian gibt die erste Liste der provinziellen Industrieparks für grenzüberschreitenden E-Commerce und der Marken mit besonderem Förderstatus bekannt14-11-2026Details anzeigen
- Amazon Global Store kündigt die globale Black-Friday-Shopping-Saison 2026 an14-11-2026Details anzeigen
- CCTV.com analysiert den APEC-Anteil im chinesischen Außenhandel12-11-2026Details anzeigen
- Der Zolltarifausschuss des Staatsrats passt die zusätzlichen Zölle auf US-Waren an: Der Zollsatz von 24 % wird für zwei Monate ausgesetzt10-11-2026Details anzeigen
- APEC-Treffen in Shenzhen: E-Commerce-Bestellungen fördern die Wirtschafts- und Handelskooperation im asiatisch-pazifischen Raum08-11-2026Details anzeigen
- Bei einer Veranstaltung zur Geschäftsanbahnung auf der China International Import Expo stand der China-Europa-Express im Fokus: B2B-Exporte im grenzüberschreitenden E-Commerce07-11-2026Details anzeigen
DV- und EV-SSL-Zertifikate: Welche Variante sollte eine Unternehmenswebsite wählen?
Bei der Sicherheitsauswahl für Unternehmenswebsites ist dv vs ev ssl nicht einfach ein Vergleich zwischen „günstigen Zertifikaten und teuren Zertifikaten“. Beide können verschlüsselte HTTPS-Verbindungen herstellen, unterscheiden sich jedoch hinsichtlich des validierten Subjekts, der Beschaffungsdauer, der geeigneten Geschäftsszenarien und ihrer Wirkung auf das Markenvertrauen. Für technische Bewerter lautet die entscheidende Frage: Richtet sich die Website an gewöhnliche Inhaltsbesucher, internationale Anfragen, Online-Transaktionen oder soll sie hochsensible Identitäts- und Finanzvorgänge abwickeln?
Viele Teams kümmern sich erst kurz vor dem Go-live eines Projekts um SSL-Zertifikate und geraten dadurch häufig in zwei Extreme: Entweder wird für die Außendarstellung ein nicht passendes EV-Zertifikat erworben, oder es wird nur ein DV-Zertifikat eingesetzt, ohne Kontrollen für Zahlungen, Berechtigungen, Datenübertragung sowie den Sicherheitsbetrieb der Website zu ergänzen. Die Zertifikatsauswahl sollte im Kontext der gesamten Website-Architektur und der Geschäftsrisiken beurteilt werden.
Zunächst klarstellen: DV und EV unterscheiden sich nicht in ihrer Verschlüsselungsstärke
Ein DV-SSL-Zertifikat (Domain Validation) prüft, ob der Antragsteller die Kontrolle über die Domain besitzt. Dies erfolgt in der Regel über DNS-Einträge, E-Mail-Verifizierung oder Dateivalidierung. Nach erfolgreicher Prüfung können Browser und Server ebenfalls moderne TLS-Verschlüsselungsprotokolle verwenden, um Login-Informationen, Formularinhalte, Anfragedaten und übertragene Daten vor leichtem Diebstahl zu schützen.
Ein EV-SSL-Zertifikat (Extended Validation) prüft zusätzlich zur Domainkontrolle strenger die rechtmäßige Registrierung, den Betriebsstatus, die Adresse und die Telefonnummer des antragstellenden Unternehmens. Der Schwerpunkt liegt nicht auf „stärkerer Verschlüsselung“, sondern auf einer eindeutigeren Verknüpfung zwischen der Website-Domain und einer verifizierten Unternehmensidentität.
Dies ist einer der am häufigsten missverstandenen Punkte bei der Bewertung: DV und EV weisen bei der Verschlüsselungsstärke keinen grundsätzlichen Unterschied in der Sicherheitsstufe auf. Die Sicherheit einer Verbindung hängt außerdem von der TLS-Protokollversion, der Konfiguration der Cipher Suites, dem Schutz privater Schlüssel, der Zertifikatserneuerung, Server-Patches, WAF-Schutz und dem Schwachstellenmanagement der Anwendung selbst ab. Der bloße Kauf eines EV-Zertifikats ersetzt diese grundlegenden Maßnahmen nicht.
Browser heben EV nicht mehr „auffällig hervor“ – warum sollte man es dennoch berücksichtigen?
Früher zeigten einige Browser den im EV-Zertifikat enthaltenen Unternehmensnamen in einer auffälligen grünen Adressleiste an. Heute haben gängige Browser solche visuellen Kennzeichnungen abgeschwächt; Besucher sehen meist nur ein Schlosssymbol oder den HTTPS-Status. Das bedeutet, dass EV nicht mehr als eine Art „Werbefläche in der Adressleiste“ betrachtet werden sollte, von der automatisch eine deutliche Steigerung der Conversion erwartet wird.
Das bedeutet jedoch nicht, dass EV keinen Wert hat. Für Finanzdienstleistungen, Zahlungsplattformen, Versicherungen, den Gesundheitsbereich, staatliche Kooperationsprojekte, Markenwebsites sowie B2B-Plattformen mit hochvolumigen Transaktionen bleibt eine strenge Identitätsvalidierung praktisch relevant: Sie hilft Einkäufern, Partnern oder Sicherheitsprüfern bei der Überprüfung der betreibenden Organisation und liefert vollständigere Identitätssignale für Compliance-Prüfungen, Lieferantenzulassungen und das Markenrisikomanagement.
Wenn eine Website hingegen hauptsächlich der Produktpräsentation, dem Content-Marketing, internationalen SEO-Landingpages oder gewöhnlichen Anfrageformularen dient und die Nutzerentscheidung stärker von Seiteninhalten, Markenreferenzen, Reaktionsgeschwindigkeit und Kommunikationseffizienz abhängt, erfüllt DV meist bereits die Anforderungen an HTTPS-Verschlüsselung und einen grundlegenden vertrauenswürdigen Zugriff.
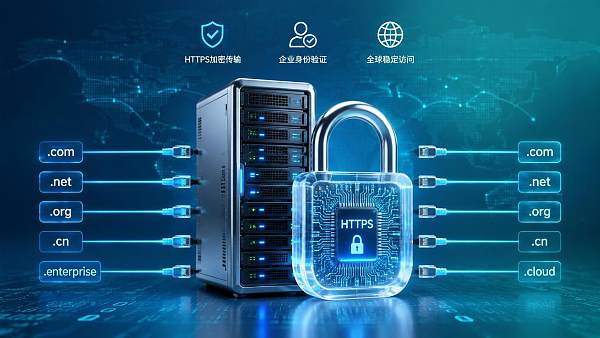
DV vs EV SSL: Vom Geschäftsszenario ausgehen, nicht vom Zertifikatsnamen
Für außenhandelsorientierte Produktionsunternehmen und Teams zur internationalen Markenexpansion ist die Auswahl meist praxisorientiert: Wenn die Hauptaufgabe der Unternehmenswebsite darin besteht, internationale Anfragen zu gewinnen, Produktionskompetenzen zu präsentieren, Google-SEO-Traffic zu übernehmen und Folgeabschlüsse über CRM oder E-Mail voranzutreiben, ist die Bereitstellung eines von einer vertrauenswürdigen CA ausgestellten DV-Zertifikats in Kombination mit websiteweitem HTTPS, Formulerschutz und stabiler globaler Erreichbarkeit in der Regel ein sinnvoller Ausgangspunkt.
Wenn die Website direkt Online-Zahlungen, Finanzdienstleistungen oder ein Händlerkontensystem verarbeitet oder Unternehmenskunden ausdrücklich eine strenge Identitätsprüfung des Lieferanten verlangen, ist der Prüfwert von EV deutlicher. Für Szenarien zwischen diesen beiden Fällen, in denen die Identität der Unternehmensorganisation verifiziert werden soll, jedoch keine Prüfung der höchsten Stufe erforderlich ist, können auch OV-Zertifikate (Organisationsvalidierung) in den Beschaffungsvergleich einbezogen werden, statt die Auswahl auf DV und EV zu beschränken.
Bei der technischen Bewertung nicht nur fragen: „Welches Zertifikat soll verwendet werden?“
Auch nach Festlegung des Zertifikatstyps empfiehlt sich eine Überprüfung der Bereitstellungsdetails. Erstens sollte bestätigt werden, ob www- und Nicht-www-Domains, geschäftliche Subdomains und mehrsprachige Websites abgedeckt sind. Mehrsprachige Unternehmenswebsites verwenden häufig unterschiedliche Länder- oder Sprachpfade, möglicherweise aber auch eigenständige Subdomains; stimmen Zertifikatsabdeckung und Domainplanung nicht überein, können nach dem Go-live leicht Browser-Sicherheitswarnungen auftreten.
Zweitens sollten die automatische Zertifikatserneuerung und der Warnmechanismus bei Ablauf überprüft werden. Eine durch abgelaufene Zertifikate verursachte Zugriffssperre wirkt wie ein kleines Problem, kann jedoch während Spitzenzeiten von Werbekampagnen oder der Leadgewinnung auf Messen direkt zur Unterbrechung von Leads führen. Drittens sind der Speicherort privater Schlüssel, die Abstufung von Serverberechtigungen, die HSTS-Konfiguration und die Unterstützung für TLS 1.2/1.3 zu beachten. Bei Websites mit Kontensystem sollten HTTPS außerdem gemeinsam mit MFA, Login-Ratenbegrenzung, Schwachstellenscans sowie Backup- und Wiederherstellungsstrategien bewertet werden.
Viertens sollte die Annahme vermieden werden, dass „ein Schloss absolute Sicherheit bedeutet“. SSL schützt den Übertragungsweg, kann jedoch keine gefälschten Inhalte erkennen, Phishing-Seiten verhindern oder Schwachstellen im Website-Programm beheben. Technische Teams sollten Drittanbieter-Skripte, in Formularen erfasste Felder, Weiterleitungsregeln und CDN-Konfigurationen kontinuierlich prüfen, insbesondere nach der Einbindung von Werbetracking, Online-Kundendienst und internationalen Marketing-Tools.
Die praktische Auswahl für internationale Websites: Geschwindigkeit, Verfügbarkeit und Sicherheit gemeinsam betrachten
Bei internationalen Zugriffsszenarien ist die Zertifikatsbereitstellung nur der erste Schritt. Wenn Besucher in Nordamerika, Europa oder Südostasien beim Öffnen der Website häufig Zeitüberschreitungen erleben, lässt sich selbst mit EV kaum Vertrauen aufbauen. Zertifikatshandshake, CDN-Knoten, Performance des Origin-Servers und das Laden von Seitenressourcen beeinflussen gemeinsam das Erlebnis beim Erstbesuch; auch die Indexierung durch Suchmaschinen und die Nutzer-Conversion werden indirekt von der HTTPS-Integrität und der Stabilität der Website beeinflusst.
Beispielsweise bietet YiYingBao Außenhandels-Marketing-(Super-)Website für die Erstellung mehrsprachiger und weltweit vermarkteter Websites Funktionen für globale Serverbeschleunigung, Sicherheitsmaßnahmen auf Unternehmensniveau und SEO-Konfiguration. Für Teams, die gleichzeitig Websites für mehrere Regionen, mobile Seiten und Marketing-Landingpages pflegen müssen, ist es besser, bereits in der Phase der Website-Erstellung eine einheitliche Verwaltung von Domains, Zertifikaten, CDN und Formulardaten festzulegen, um spätere Einzelmaßnahmen für jede Website zu vermeiden.
Eine umsetzbare Entscheidungsfolgerung
Wenn eine Unternehmenswebsite hauptsächlich der Präsentation, Content-Verbreitung, SEO-Kundengewinnung und gewöhnlichen Anfragen dient, ist ein von einer zuverlässigen CA ausgestelltes DV SSL und die Investition des Budgets in Website-Performance, Inhaltsqualität, Formularsicherheit und kontinuierlichen Betrieb häufig die wirtschaftlich sinnvollere Lösung.
Wenn die Website hochsensible Informationsinteraktionen, Online-Finanztransaktionen oder eine strenge Unternehmensidentitätsprüfung übernimmt oder Branchen- bzw. Kundenzulassungsregeln ausdrücklich eine Validierung höherer Stufe verlangen, sollte EV SSL bewertet und gegebenenfalls zugleich die Eignung eines OV-Zertifikats geprüft werden.
Der Kern von dv vs ev ssl ist nicht, welches Zertifikat „höherwertiger“ ist, sondern welches besser zum Geschäftsrisiko passt. Für technische Bewerter besteht die verlässlichste Entscheidung nicht darin, allein auf das Zertifikatslabel zu schauen, sondern darin, Validierungsstufe der Identität, Domainarchitektur, globale Zugriffsleistung und Fähigkeiten im Sicherheitsbetrieb zu einem geschlossenen Kreislauf zu verbinden. Nur so kann bereitgestelltes HTTPS den langfristigen Betrieb der Unternehmenswebsite tatsächlich unterstützen.
Verwandte Artikel
 Welche individuellen Anforderungen kann eine globale SaaS-Plattform für den Website-Aufbau erfüllen?
 Wie lässt sich beurteilen, ob ein Dienstleister die Conversion-Rate einer Export-Website steigern kann?
 Wie lässt sich die Qualität von Inhalten auf einer Plattform für den Aufbau fragebasierter Inhalte bewerten?
Verwandte Produkte
 易营宝 SaaS-Marketing-System für die intelligente Website-ErstellungDas 易营宝 SaaS-Marketing-System für die intelligente Website-Erstellung ermöglicht eine KI-gestützte Website-Erstellung ohne Programmieraufwand. Erstellen Sie in nur 10 Minuten schnell eine mehrsprachige internationale B2B-Website, beschleunigt durch globale Server und intelligente KI-gestützte SEO-Optimierung, um Unternehmen effizient mit globalen Märkten zu verbinden. Die perfekte Verbindung von Technologie und Bedienkomfort macht die Erstellung von Websites für den Außenhandel so einfach wie möglich.
 Optimierungsservice für das AI+SEO-Dual-Engine-SystemDas AI+SEO-Dual-Engine-Optimierungssystem von 易营宝 unterstützt Außenhandelsunternehmen durch intelligente AI-Keyword-Recherche, Content-Generierung und umfassende technische Optimierung dabei, hochwertigen organischen Traffic zu gewinnen und Suchrankings sowie Conversion-Raten deutlich zu steigern.
 AI+SEM intelligente Werbemarketing-SystemAI+SEM-gesteuerte intelligente Kampagnenerstellung, ganzheitliche Unterstützung für präzises Werbemarketing. Das System generiert automatisch Wochen-/Monatsberichte, KI empfiehlt Keywords und Zielmärkte, überwacht Echtzeit-Kennzahlen und warnt intelligent, startet mit einem Klick hochkonvertierende Kampagnen, beschleunigt Lead-Generierung und steigert ROI.
 AI+SNS Social-Media-Marketing-SystemYingyingbao AI+SNS Social Media Intelligent Marketing System – Präzise Erfassung sozialer Daten für das Zeitalter der sozialen Medien. Unterstützt die Synchronisierung von Inhalten mit einem Klick auf allen wichtigen Plattformen, einschließlich Facebook und LinkedIn. KI-gestütztes Umschreiben von Beiträgen verbessert die Lokalisierung. Intelligenter Kundenservice rund um die Uhr und Analyse von Nutzerprofilen ermöglichen Unternehmen eine effiziente Expansion in globale Märkte.
 AI+SEM-Lösungen für WerbemarketingKI-gestützte SEM-Werbelösungen nutzen künstliche Intelligenz, um das SEM-Kampagnenmanagement erheblich zu verbessern. Mithilfe von KI werden wöchentliche und monatliche Berichte erstellt, die Kontodaten in mehreren Dimensionen darstellen und so einen umfassenden Überblick über die Werbeleistung und Trends ermöglichen. KI liefert präzise Empfehlungen zu Keywords und Zielländern, erstellt auf intelligente Weise Werbetexte mit hoher Konversionsrate und initiiert mit einem einzigen Klick eine effiziente Kampagnenumsetzung, wodurch die Kundenakquise für Unternehmen beschleunigt wird. Gleichzeitig überwacht das System die wichtigsten Kennzahlen in Echtzeit, identifiziert auf intelligente Weise ungewöhnliche Schwankungen und gibt rechtzeitig Warnmeldungen aus, um eine stabile Werbeleistung und hohe Renditen zu gewährleisten.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Domain-DienstleistungenEasyWin bietet professionelle Domain-Dienstleistungen an, einschließlich intelligenter Abfrage, One-Stop-Registrierung, Markenschutz und Rund-um-die-Uhr-Management, um Unternehmen bei der Gestaltung eines digitalen Markenimages zu unterstützen.
 EasySell B2C Cross-Border E-Commerce-Plattform und eigenständige WebsiteDer EasyStore B2C Cross-Border E-Commerce Independent Store ist eine intelligente Website-Erstellungs- und Cross-Border-E-Commerce-All-in-One-Lösung, die von der EasyStore Information Technology (Beijing) Co., Ltd. eigenständig entwickelt wurde. Das System wurde speziell für kleine, mittlere und große Exportunternehmen entwickelt und vereint „Website-Erstellung, Betrieb, Marketing, Werbung und Konversion“ in einem, um Unternehmen dabei zu unterstützen, schnell einen Cross-Border-E-Commerce-Independent-Store aufzubauen und so Markenexport und globalen Verkaufszuwachs zu realisieren.
Die Plattform unterstützt Mehrsprachigkeit, Multi-Währungen und Multi-Kanal-Marketing, verfügt über integrierte KI-Übersetzungs- und SEO-Optimierungssysteme und ist für Hauptmärkte wie Südostasien, Europa/Amerika, Lateinamerika und den Nahen Osten geeignet, um chinesischen Herstellern bei der effizienten Erschließung internationaler E-Commerce-Märkte zu helfen. B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。