- Shopify-Umsatz und Transaktionsvolumen im dritten Quartal unter den Erwartungen, Aktie vorbörslich stark im Minus04-11-2026Details anzeigen
- Rückläufiger Traffic für Temu-Verkäufer: Die Verteilung des Plattform-Traffics verändert sich04-11-2026Details anzeigen
- Britische Aufsichtsbehörde verpflichtet Online-Händler, den Gesamtpreis einschließlich obligatorischer Lieferkosten anzugeben04-11-2026Details anzeigen
- Amazon soll Verkäufern auf mehreren Plattformen Exklusivitäts-Warnschreiben geschickt haben03-11-2026Details anzeigen
- Neue TikTok-Shop-Regeln für grenzüberschreitende Rücksendungen in Südostasien treten am 5. November in Kraft03-11-2026Details anzeigen
- USA verschärft die zollfreie Behandlung von Sendungen mit geringem Wert und ändert den Datenpilotversuch zu Section 32103-11-2026Details anzeigen
Wie lassen sich ungültige Zugriffe auf ausländische Websites anhand von Zugriffsprotokollen erkennen?
Wenn die Zugriffe auf eine internationale Website steigen, die Zahl der Anfragen jedoch nicht zunimmt, können Sie zunächst in den Zugriffsprotokollen nach auffälligen Anfragen suchen: Welche Quellen greifen wiederholt auf die Website zu, welche Seiten werden angefordert, sind die Abstände regelmäßig und werden Conversion-Einstiegspunkte wie Formulare aufgerufen? Um ungültigen Traffic auf internationalen Websites zu erkennen, müssen mehrere Indizien gemeinsam betrachtet werden. Eine ausländische IP-Adresse, eine hohe Zugriffshäufigkeit oder das Ausbleiben von Anfragen reichen allein nicht aus, um Traffic als ungültig einzustufen. Echte Besuche, legitime Crawler, bösartige Scans und Anzeigenbetrug hinterlassen in den Protokollen unterschiedliche Spuren.
Zuerst den Umfang der Protokolldaten abstimmen, um statistische Abweichungen nicht mit Auffälligkeiten zu verwechseln
Zugriffsprotokolle erfassen Anfragen und sind nicht mit der Anzahl der Besucher gleichzusetzen. Beim Laden einer Seite werden auch Bilder, Skripte und Stylesheets angefordert. Analysetools für Webseiten sind dagegen davon abhängig, dass Skripte ausgeführt werden und die entsprechenden Berechtigungen vorliegen. Abweichende Zahlen zwischen beiden Quellen sind kein unmittelbarer Beleg für künstlich erzeugte Zugriffe.
Ist ein Content Delivery Network (CDN) in die Website eingebunden, protokolliert der Ursprungsserver möglicherweise nur Anfragen an den Origin-Server und erfasst keine Zugriffe, die aus dem Cache bedient werden. Sind die tatsächlichen Client-Adressen nicht korrekt konfiguriert, können die in den Protokollen erfassten Adressen außerdem zu Proxy-Knoten gehören. Vor der Untersuchung sollte geklärt werden, welche Anfragen von den Protokollen abgedeckt werden. Client-Adressen sollten nur dann aus weitergegebenen Angaben übernommen werden, wenn diese von konfigurierten, vertrauenswürdigen Proxys stammen. Weiterleitungsfelder aus beliebigen Anfragen dürfen nicht ungeprüft übernommen werden.
Mindestens sollten Anforderungszeitpunkt und Zeitzone, Client-Adresse, Anfragemethode, Pfad, Statuscode, Antwortgröße in Bytes, Referrer und User-Agent erfasst werden. Sofern verfügbar, sollten auch die Anforderungsdauer, die Entscheidung des Edge-Knotens und eine Request-ID protokolliert werden. URL-Parameter können zur Nachverfolgung der Werbequelle dienen. Formularinhalte, Passwörter oder vollständige Identitätsdaten sollten jedoch nicht in die Protokolle geschrieben werden.
Ähnliche Zugriffsmuster erfordern nicht zwangsläufig dieselben Maßnahmen
Auch diese Indizien haben ihre Grenzen. Der Browser-Cache reduziert die Zahl der Anfragen für statische Ressourcen, und automatisierte Programme können ebenfalls Skripte ausführen. In gemeinsam genutzten Büronetzwerken können mehrere Personen dieselbe öffentliche IP-Adresse verwenden. Auch eine Crawler-Identität lässt sich fälschen. Sie sollte anhand des veröffentlichten IP-Adressbereichs oder durch die vom Betreiber angegebene Methode zur Validierung der Reverse- und Forward-DNS-Auflösung überprüft werden.
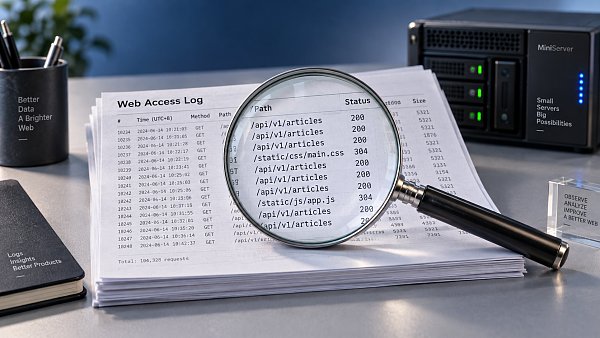
Auffälligkeiten anhand von drei Indiziengruppen untersuchen: Häufigkeit, Pfad und Quelle
Die Häufigkeit sollte mit dem eigenen Website-Basiswert verglichen werden. Prüfen Sie zunächst das historische Anfragevolumen an denselben Wochentagen und zu ähnlichen Uhrzeiten und grenzen Sie dann Zeitfenster mit einem plötzlichen Anstieg ein. Analysieren Sie neben der Anzahl der Anfragen pro Client-Adresse auch den User-Agent, die angeforderten Pfade und verfügbare Hinweise auf Sitzungen. Wenn von derselben Adresse in kurzer Zeit zahlreiche Produktseiten angefordert werden, kann dies sowohl auf eine automatisierte Datenerfassung als auch auf legitime Zugriffe über einen gemeinsam genutzten Internetanschluss zurückzuführen sein. Treten zusätzlich feste Zeitabstände, wiederkehrende Reihenfolgen und anhaltende Aktivität auf, wird eine Automatisierung wahrscheinlicher.
Die Pfade geben Aufschluss darüber, was der Traffic tut. Das fortlaufende Ausprobieren nicht vorhandener Administrationspfade hat eine deutlich andere Bedeutung als Zugriffe auf Kategorie- und Produktseiten sowie die Kontaktseite. Seitenaufrufe, statische Dateien und API-Endpunkte sollten getrennt analysiert werden. Andernfalls erhöhen Bildabrufe die Zugriffshäufigkeit, während regelmäßige API-Abfragen leicht als wiederholte Seitenaufrufe missverstanden werden können.
Die Quelle muss anhand weiterer Indizien überprüft werden. Das Referrer-Feld kann fehlen oder gefälscht sein, und die geografische Zuordnung einer IP-Adresse belegt nicht den tatsächlichen Standort des Besuchers. Zugriffe außerhalb der beworbenen Region können auf Proxy-Netzwerke, weitergeleitete Links oder Ungenauigkeiten bei der Geolokalisierung zurückzuführen sein. Erst wenn zusätzliche Indizien wie ein auffälliger Rhythmus, irrelevante Pfade oder massenhaft wiederholte Aktionen hinzukommen, ist eine höhere Risikoeinstufung angemessen.
Protokolle helfen, verdächtige Zugriffe zu lokalisieren, können aber Anzeigenbetrug nicht allein beweisen
Enthält eine Anfrage an eine Landingpage Werbeparameter, belegt das lediglich, dass diese Anfrage entsprechende Kennzeichnungen mitführt. Kopierte Links, von Crawlern erfasste Inhalte und das Vorladen von Seiten können ähnliche Protokolleinträge erzeugen. Um die Qualität bezahlten Traffics zu beurteilen, sollten der Zeitpunkt des Landingpage-Aufrufs, die Kanalparameter und die Klick-ID mit den Werbeberichten abgeglichen und anschließend mit Formularübermittlungen, qualifizierten Anfragen oder Bestelldaten verknüpft werden.
Für einen zeitlichen Abgleich müssen die Zeitzonen vereinheitlicht und zwischen Klick-, Ankunfts- und Conversion-Zeitpunkt unterschieden werden. Greift eine bestimmte Quelle konzentriert auf eine einzelne Landingpage zu, ohne dass weitere Anfragen folgen, kann sie zur Überprüfung vorgemerkt werden. Ein blockiertes Skript, ein fehlgeschlagener Seitenaufruf oder eine unterbrochene domainübergreifende Nachverfolgung können jedoch ebenfalls zu einer unvollständigen Verhaltenskette führen. Prüfen Sie daher zunächst, ob die Seite und die Tracking-Konfiguration ordnungsgemäß funktionieren, bevor Sie die Traffic-Qualität beurteilen.
Auch die genaue Verweildauer lässt sich nicht direkt aus den Protokollen ablesen. Nach der letzten Anfrage kann ein Besucher weiterhin auf der Seite lesen. Ein erfolgreicher HTTP-Statuscode bedeutet zudem nicht, dass der Inhalt vollständig angezeigt wurde. „Nur eine Anfrage“ oder „keine Conversion“ eignen sich daher als Kriterien für eine Vorauswahl, nicht jedoch als Grundlage für eine Sperrung.
Regeln zunächst überprüfen und erst dann den Sperrbereich ausweiten
Für eindeutig erkennbare Scan-Pfade oder anhaltend auffällige Zugriffshäufigkeiten können zunächst Regeln zur Beobachtung eingerichtet und die entsprechenden Anfragen protokolliert werden. Anschließend lässt sich entscheiden, ob eine Ratenbegrenzung, eine Zugriffsprüfung oder eine Blockierung eingesetzt werden soll. Bei mutmaßlichem künstlich erzeugtem Traffic sollten der überprüfbare Zeitraum, Beispielanfragen und zugehörige Kennungen aufbewahrt werden, damit sie mit den Werbeprotokollen abgeglichen werden können. Ein ganzes Land oder eine ganze Region sollte nicht allein deshalb gesperrt werden, weil dort die Conversion-Rate niedrig ist.
Nach dem Aktivieren einer Regel sollte zugleich geprüft werden, ob die Zahl auffälliger Anfragen zurückgeht, reguläre Seiten weiterhin erreichbar sind, verifizierte Crawler nicht blockiert werden und Formularübermittlungen weiterhin funktionieren. Sinkt das Anfragevolumen, während zugleich die Zahl qualifizierter Anfragen abnimmt, sollte auf fälschlich blockierte Zugriffe geprüft werden. Für jede neu hinzugefügte Regel sollte eine Möglichkeit zur Rücknahme vorgesehen sein, damit sich jede Maßnahme auf konkrete Belege zurückführen lässt.
Verwandte Artikel
 Die Marketinginhalte für den Q3-Launch des Onlineshops sind noch nicht fertig – wie lässt sich die Reihenfolge für den Launch anpassen?
 Ist es normal, dass die Wartung einer mehrsprachigen Website 35 % der Zeit des technischen Teams beansprucht?
 Kunden im Ausland berichten, dass Websites in einigen Regionen langsam laden. Wie lässt sich die Ursache ermitteln?
Verwandte Produkte
 易营宝 SaaS-Marketing-System für die intelligente Website-ErstellungDas 易营宝 SaaS-Marketing-System für die intelligente Website-Erstellung ermöglicht eine KI-gestützte Website-Erstellung ohne Programmieraufwand. Erstellen Sie in nur 10 Minuten schnell eine mehrsprachige internationale B2B-Website, beschleunigt durch globale Server und intelligente KI-gestützte SEO-Optimierung, um Unternehmen effizient mit globalen Märkten zu verbinden. Die perfekte Verbindung von Technologie und Bedienkomfort macht die Erstellung von Websites für den Außenhandel so einfach wie möglich.
 Optimierungsservice für das AI+SEO-Dual-Engine-SystemDas AI+SEO-Dual-Engine-Optimierungssystem von 易营宝 unterstützt Außenhandelsunternehmen durch intelligente AI-Keyword-Recherche, Content-Generierung und umfassende technische Optimierung dabei, hochwertigen organischen Traffic zu gewinnen und Suchrankings sowie Conversion-Raten deutlich zu steigern.
 AI+SEM intelligente Werbemarketing-SystemAI+SEM-gesteuerte intelligente Kampagnenerstellung, ganzheitliche Unterstützung für präzises Werbemarketing. Das System generiert automatisch Wochen-/Monatsberichte, KI empfiehlt Keywords und Zielmärkte, überwacht Echtzeit-Kennzahlen und warnt intelligent, startet mit einem Klick hochkonvertierende Kampagnen, beschleunigt Lead-Generierung und steigert ROI.
 AI+SNS Social-Media-Marketing-SystemYingyingbao AI+SNS Social Media Intelligent Marketing System – Präzise Erfassung sozialer Daten für das Zeitalter der sozialen Medien. Unterstützt die Synchronisierung von Inhalten mit einem Klick auf allen wichtigen Plattformen, einschließlich Facebook und LinkedIn. KI-gestütztes Umschreiben von Beiträgen verbessert die Lokalisierung. Intelligenter Kundenservice rund um die Uhr und Analyse von Nutzerprofilen ermöglichen Unternehmen eine effiziente Expansion in globale Märkte.
 AI+SEM-Lösungen für WerbemarketingKI-gestützte SEM-Werbelösungen nutzen künstliche Intelligenz, um das SEM-Kampagnenmanagement erheblich zu verbessern. Mithilfe von KI werden wöchentliche und monatliche Berichte erstellt, die Kontodaten in mehreren Dimensionen darstellen und so einen umfassenden Überblick über die Werbeleistung und Trends ermöglichen. KI liefert präzise Empfehlungen zu Keywords und Zielländern, erstellt auf intelligente Weise Werbetexte mit hoher Konversionsrate und initiiert mit einem einzigen Klick eine effiziente Kampagnenumsetzung, wodurch die Kundenakquise für Unternehmen beschleunigt wird. Gleichzeitig überwacht das System die wichtigsten Kennzahlen in Echtzeit, identifiziert auf intelligente Weise ungewöhnliche Schwankungen und gibt rechtzeitig Warnmeldungen aus, um eine stabile Werbeleistung und hohe Renditen zu gewährleisten.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Domain-DienstleistungenEasyWin bietet professionelle Domain-Dienstleistungen an, einschließlich intelligenter Abfrage, One-Stop-Registrierung, Markenschutz und Rund-um-die-Uhr-Management, um Unternehmen bei der Gestaltung eines digitalen Markenimages zu unterstützen.
 EasySell B2C Cross-Border E-Commerce-Plattform und eigenständige WebsiteDer EasyStore B2C Cross-Border E-Commerce Independent Store ist eine intelligente Website-Erstellungs- und Cross-Border-E-Commerce-All-in-One-Lösung, die von der EasyStore Information Technology (Beijing) Co., Ltd. eigenständig entwickelt wurde. Das System wurde speziell für kleine, mittlere und große Exportunternehmen entwickelt und vereint „Website-Erstellung, Betrieb, Marketing, Werbung und Konversion“ in einem, um Unternehmen dabei zu unterstützen, schnell einen Cross-Border-E-Commerce-Independent-Store aufzubauen und so Markenexport und globalen Verkaufszuwachs zu realisieren.
Die Plattform unterstützt Mehrsprachigkeit, Multi-Währungen und Multi-Kanal-Marketing, verfügt über integrierte KI-Übersetzungs- und SEO-Optimierungssysteme und ist für Hauptmärkte wie Südostasien, Europa/Amerika, Lateinamerika und den Nahen Osten geeignet, um chinesischen Herstellern bei der effizienten Erschließung internationaler E-Commerce-Märkte zu helfen. B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。