




- 2026年のクロスボーダーマーケティングトレンドは、どの顧客獲得チャネルに影響するのか?06/09/2026詳細を見る
- AIサイト構築業界分析で見極めるべき同質化リスク30/08/2026詳細を見る
- AIマーケティングトレンド2026は広告予算配分をどのように変えるのか28/08/2026詳細を見る
- EV SSL認証市場は縮小しているのか、それとも高度化しているのか?企業の証明書導入をどう判断すべきか11/08/2026詳細を見る
- amp seo 2020の従来の手法がなぜ効果を失ったのか、現在の最適化における重点項目の変化02/08/2026詳細を見る
- 業界情報コラムで自然検索流入を獲得しやすいテーマの選び方29/07/2026詳細を見る
SSL証明書は毎年更新する必要がありますか?さまざまな証明書タイプと更新ルールの説明
SSL安全証明書は毎年更新する必要がありますか?多くのWebサイト保守の場面では、この問題は一見シンプルですが、実際には有効期限だけに関係するわけではありません。証明書の種類、発行機関のルール、サーバーの配置方法、そして業務シーンによって、継続更新の手順は変わります。海外集客向けのWebサイト、独立サイト、多言語公式サイトにとって、証明書が失効すると、ブラウザの警告だけでなく、フォーム送信、広告ランディングページのコンバージョン、検索エンジンによるサイト信頼性の判断にも影響する可能性があります。
まず結論:ほとんどのSSL証明書は定期更新が必要です
現在主流の公開発行SSL安全証明書は、長期有効な証明書ではありません。通常は、有効期限が切れる前に更新と再配置を完了する必要があります。
つまり、SSL安全証明書は毎年更新する必要があるのでしょうか?以前は2年、あるいはそれ以上発行できる証明書もありましたが、ここ数年で業界ルールは継続的に厳格化され、公開信頼証明書の有効期間は明らかに短くなっています。
実運用の観点から見ると、証明書管理は「年1回更新」と考えるよりも、「一定周期で更新する」と理解するほうが正確です。
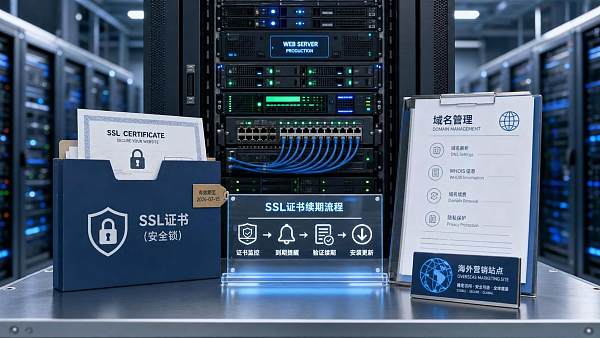
スマートサイト構築、越境EC、広告配信ページのような継続的にオンラインで稼働する業務ページでは、証明書の状態は基盤インフラにあたり、ブラウザでエラーが出てから対応するのは適切ではありません。
なぜ業界で証明書更新が常に話題になるのか
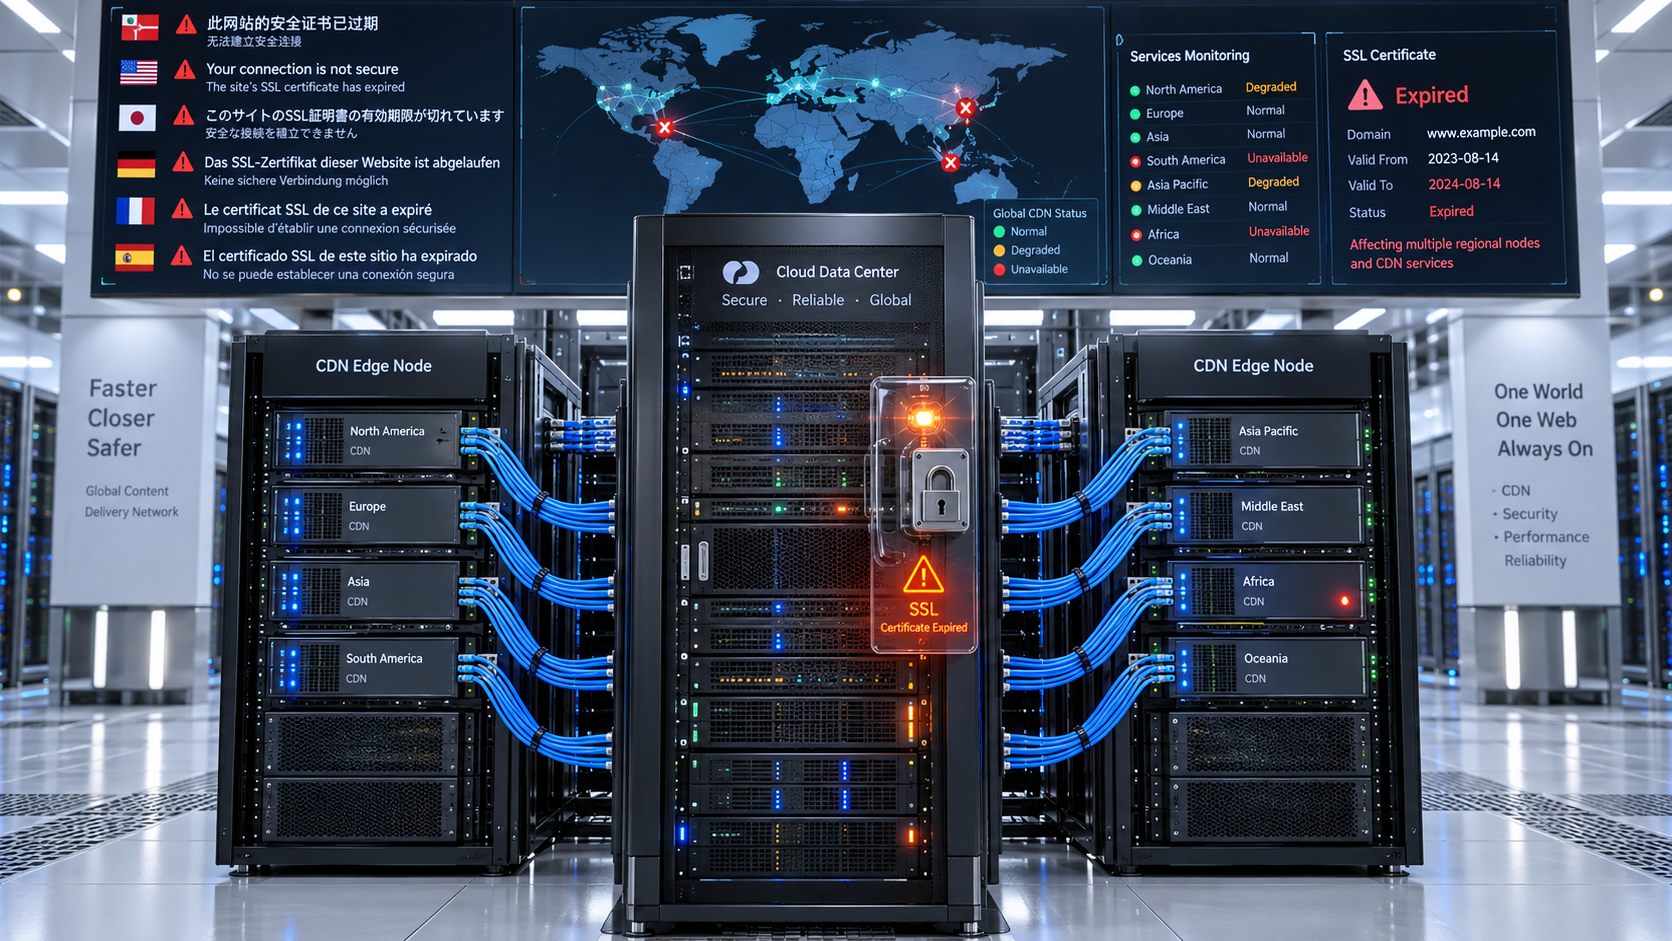
証明書更新が繰り返し取り上げられるのは、手順が複雑だからではなく、影響範囲が非常に広いからです。証明書の期限切れ後、訪問者はまずリスク警告を目にし、多くの人はそのまま閲覧を続けません。
サイトが問い合わせ獲得、決済、会員登録、資料ダウンロードなどの動作を担っている場合、証明書の異常はコンバージョン経路を直接遮断してしまいます。SEOや広告運用に依存するサイトでは、この損失は証明書費用よりもはるかに大きくなることが少なくありません。
サイト構築とマーケティングサービスが一体化したシーンでは、技術保守とマーケティング成果は切り離せません。ランディングページが開けない、フォーム送信でエラーが出る、ブラウザに安全でないと表示される、これらはすべてプロモーション効果を損ないます。
易営宝のように、スマートサイト構築、SEO最適化、広告配信、海外独立サイト運営を同時にカバーするプラットフォームでは、証明書、ドメイン、サイト可用性といった基礎要素がより重視されます。これらは収録、アクセス体験、商談転換に直接影響するからです。
証明書の種類によって、更新ルールは同じではありません
SSL安全証明書は毎年更新する必要がありますか?まず証明書の種類を区別する必要があります。証明書名は似ていますが、管理方法にはかなりの違いがあります。
検証レベルで見る
DV証明書は主に公式サイト、コンテンツサイト、一般的なランディングページで使われます。OVとEVは、ブランドサイト、プラットフォーム型サイト、または本人確認の要件が高い業務により適しています。
配置範囲で見る
単一ドメイン証明書は1つのドメインのみを保護します。ワイルドカード証明書は通常、同一のルートドメイン配下の複数サブドメインを保護します。マルチドメイン証明書は、複数の異なるドメインを一元管理するのに適しています。
この種の違いは更新の複雑さにも影響します。サブサイトが多い、多言語サイトが多い、ECサイトと公式サイトを別々のドメインで運用する場合、証明書一覧の管理は購入そのものより重要です。
「毎年更新」がよく言われるのはなぜか
多くの人は、SSL安全証明書は毎年更新が必要だと考えがちです。答えは「通常は必要」です。これは、多くの主流証明書の実際の管理サイクルが1年近くであるか、1年単位で購入・更新されることが多いためです。
顧客が複数年サービスを一度に購入した場合でも、実際には段階的に発行されることがあり、1枚の証明書が永久に有効になるわけではありません。業界全体として、秘密鍵漏洩、主体変更、設定失敗などのリスクを抑えるため、短い周期での検証がより重視されています。
簡単に言えば、購入期間と単回発行の有効期限は同じではありません。保守時には契約年数だけを見るのではなく、証明書ファイル上の期限日を見る必要があります。
実際の業務では、どのような場面で問題が起きやすいか
証明書の失効は、更新を知らないからではなく、業務経路が長く、責任が分散していることが原因で起きることが多いです。以下のようなケースがよく見られます。
- ドメイン、サーバー、証明書が異なる提供元で管理され、更新通知を一元的に受け取る人がいない。
- サイト改版後にサーバーを切り替え、旧証明書の移行が完全ではない。
- 多言語サイト、ECサイト、イベントページが分散配置され、一部のサブドメインで更新が漏れている。
- 自動更新は有効になっているが、検証方法が無効で更新に失敗している。
- 企業情報変更後、OVまたはEV証明書の再審査資料が一致しない。
海外マーケティングを行う際、この種の問題はより見えにくくなります。広告、SNS、検索エンジンは引き続き流入を生みますが、ランディングページに訪れたユーザーはすでにブラウザ警告ページで離脱しています。
更新は証明書を差し替えるだけでなく、配置経路も確認する必要があります
SSL安全証明書は毎年更新する必要がありますか?判断は購入段階だけにとどまりません。本当に安定性に影響するのは、更新後のインストール、バインド、リダイレクト、互換性チェックです。
一連の作業には通常、期限日の確認、署名検証の完了、サーバー証明書の差し替え、中間証明書チェーンの確認、HTTPSリダイレクトの検証、混在コンテンツの確認、フォームと決済フローの再テストが含まれます。
サイトがCDN、ロードバランサー、リバースプロキシ、または複数拠点に接続されている場合、証明書更新では各レイヤーの設定を照合する必要があり、フロントは更新済みでもオリジン側が期限切れのまま、という事態を避けなければなりません。
SaaS建站を採用するプラットフォーム型システムでは、この部分は標準化しやすいことが多いです。証明書監視、自動更新、サイト配置の連動があれば、手動保守よりも安定します。
現在のサイトにどの更新戦略を使うべきかをどう判断するか
すべてのサイトに適した唯一の戦略はありませんが、いくつかの観点から素早く判断できます。
- サイト構造がシンプルなら、DV証明書に自動更新を組み合わせれば通常十分です。
- サイトがブランド訴求と主体の信頼伝達を担うなら、OV証明書を検討できます。
- 高額取引、プラットフォーム業務、厳格なコンプライアンス要件がある場合は、EV更新資料を事前に計画する必要があります。
- サブドメインが多い場合は、ワイルドカード証明書のほうが一元管理しやすくなります。
- 複数のサイトがマーケティング、EC、コンテンツ、フォームシステムに分散している場合は、証明書アカウントの統一が適しています。
易営宝のように、建站、SEO、広告、AIマーケティングシステムをカバーするプラットフォームの価値の一つは、サイトの安全性、アクセス性、マーケティング効果を同じ管理経路で扱い、個別に分散処理しない点にあります。
より安定した方法は、証明書更新を日常保守に組み込むことです
SSL安全証明書は毎年更新する必要がありますか?管理実務の観点では、覚えておくべきなのは「毎年かどうか」ではなく、「実行可能な更新メカニズムを構築しているかどうか」です。
まず、ドメイン、証明書、サーバー、サイトの対応関係を整理し、次に期限通知、検証方法の確認、配置後の戻りテストを設定できます。外貿公式サイト、越境EC、多言語独立サイトでは、この一手間が一時的な復旧対応よりもコスト効率に優れます。
もし建站やマーケティングシステムを評価しているなら、証明書管理機能も判断項目に入れることができます。自動更新に対応しているか、一元監視があるか、複数サイトの漏れを減らせるか。これらの基礎項目を押さえておけば、サイトの安全性、収録、コンバージョンはより安定して前進できます。
関連記事
関連製品
 易营宝SaaSインテリジェントWebサイト構築・マーケティングシステム易营宝SaaSインテリジェントWebサイト構築・マーケティングシステム。AIによるノーコードWebサイト構築により、10分で多言語対応の海外向け独自サイトをスピーディーに構築できます。グローバルサーバーによる高速化とAIインテリジェントSEO最適化により、企業のグローバル市場との効率的な接続を支援します。テクノロジーと操作性を完璧に融合し、海外向けWebサイト構築を極限までシンプルにします。
 AI+SEM広告インテリジェントマーケティングシステムAI+SEM駆動のインテリジェント広告配信、フルチェーンの精密広告マーケティングを実現。システムは自動的に週次/月次レポートを生成、AIがキーワードと配信国を推薦、コア指標をリアルタイム監視しインテリジェント警告、ワンクリックで高コンバージョン配信ソリューションを起動、迅速な顧客獲得とROI向上を支援。
 AI+SEOデュアルエンジンシステム最適化サービス易营宝のAI+SEOデュアルエンジン最適化システムは、AIによるインテリジェントなキーワード発掘、コンテンツ生成、包括的な技術最適化を通じて、海外取引企業が質の高いオーガニックトラフィックを獲得できるよう支援し、検索順位とコンバージョン率を大幅に向上させます。
 AI+SNSソーシャルメディア全知達マーケティングシステム易営宝AI+SNSソーシャルメディア全知達マーケティングシステム-ソーシャルメディア時代における精密なソーシャルキャプチャーを実現。Facebook、LinkedInなど主要プラットフォームへのワンクリック同期コンテンツ対応、AIによる投稿自動最適化で適応性を向上。24時間365日対応のAIカスタマーサポートとユーザープロファイリング分析により、企業のグローバル市場展開を効率的に支援します。
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 AI+SEM広告マーケティングソリューションAI+SEM広告マーケティングソリューションは、AIインテリジェント技術を活用しSEM広告配信を高度に強化します。AIによる週次/月次レポート自動生成でアカウントデータを多角的に可視化し、広告効果とトレンドを包括的に把握。AIがキーワードと配信国を精密に推薦し、高コンバージョン率の広告コピーを自動生成。ワンクリックで効率的な配信プランを開始し、企業の迅速な顧客獲得を支援します。同時にシステムが主要指標をリアルタイム監視し、変動異常を自動検知して即時警告を発信。広告効果の安定性と高収益を保証します。
 ドメインサービス易営宝は専門的なドメインサービスを提供し、インテリジェント検索、ワンストップ登録、ブランド保護及び全周期管理を含め、企業がデジタルブランドイメージを構築するのを支援します。
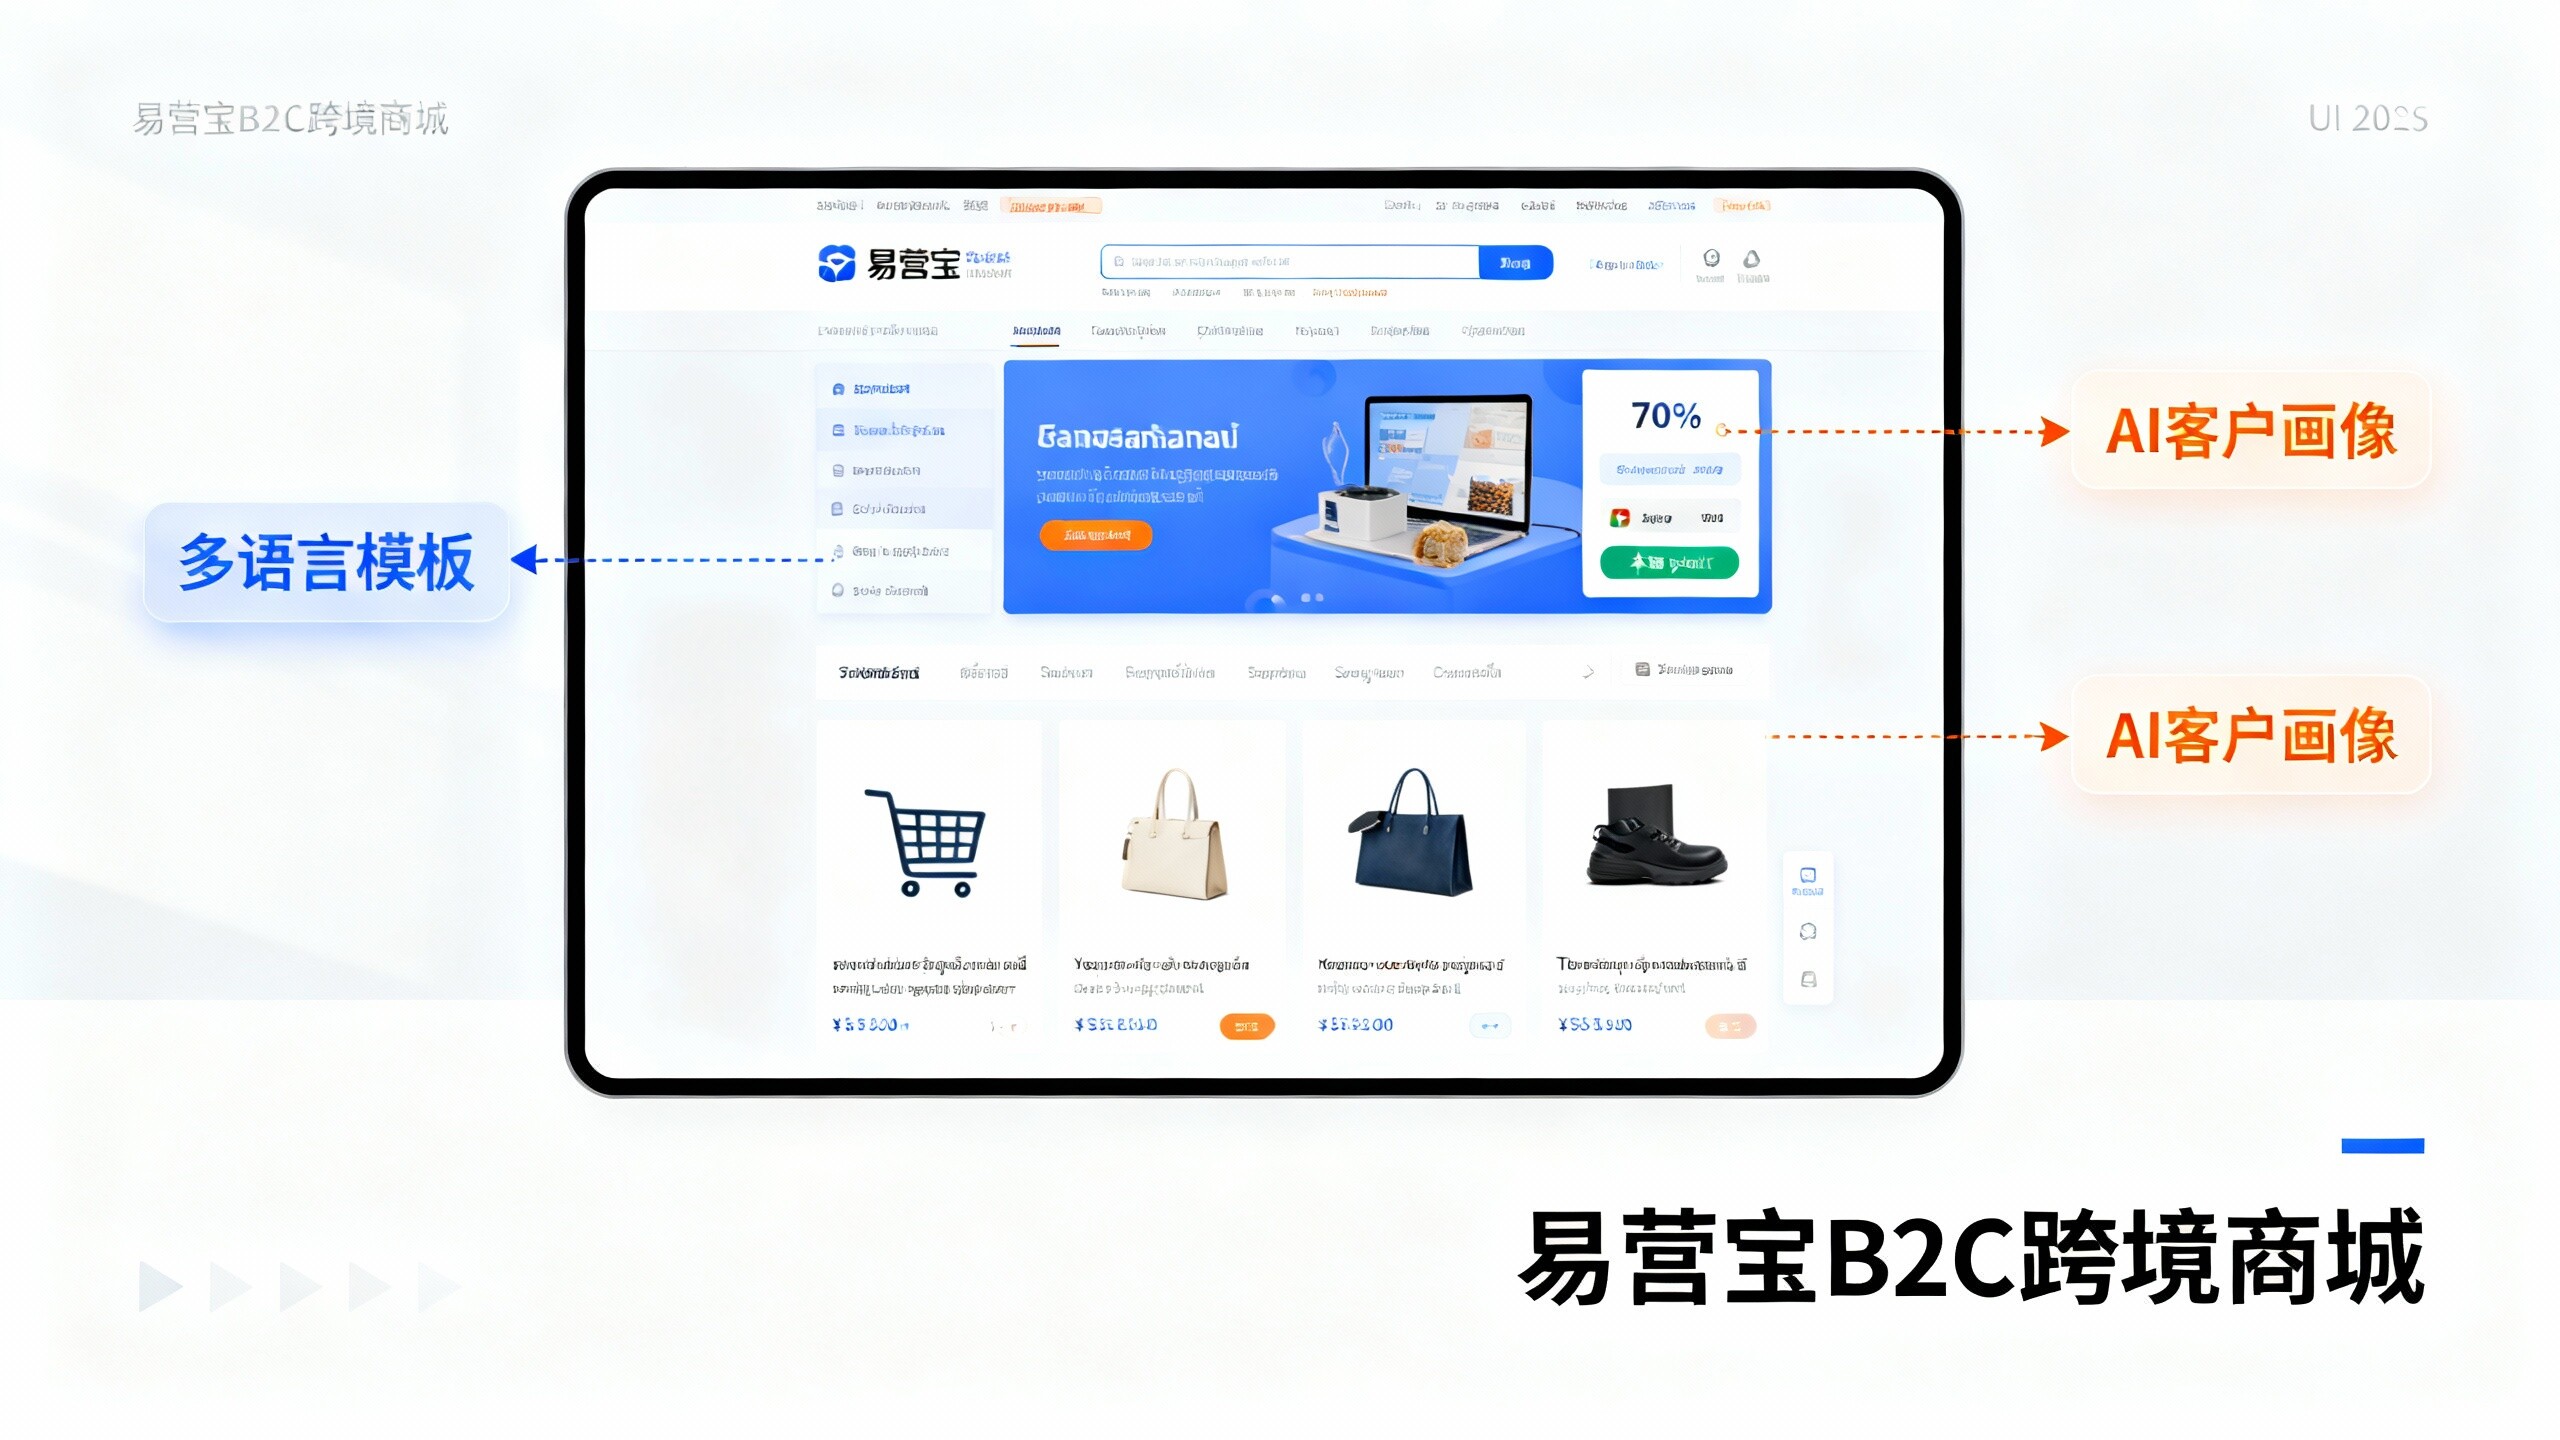
 イージーマーケットB2CクロスボーダーECモール、独立サイト易営宝B2C跨境商城的独立站は、易営宝信息科技(北京)有限公司が自主開発したスマートなウェブサイト構築とクロスボーダーEコマースの一体化ソリューションです。システムは中小規模および大規模な輸出企業向けに設計されており、「ウェブサイト構築、運営、マーケティング、広告配信、コンバージョン」を一元化し、企業が迅速にクロスボーダーEコマースの独立サイトを構築し、ブランドの海外展開とグローバルな販売成長を実現するのを支援します。
プラットフォームは多言語、多通貨、多チャネルマーケティングをサポートし、組み込みのAI翻訳とSEO最適化システムを備え、東南アジア、欧米、ラテンアメリカ、中東などの主要市場に適応し、中国製造企業が国際Eコマースの展開を効率的に行うのを支援します。 SSL证书易营宝提供专业SSL安全证书服务,包括单域名和泛域名证书,确保网站数据传输加密、身份验证和完整性保护,助力企业建立安全可信的在线业务环境。