- ¿Qué canales de captación de clientes se verán afectados por las tendencias del marketing transfronterizo de 2026?06-09-2026Ver detalles
- ¿Qué riesgos de homogeneización deben identificarse en el análisis del sector de creación inteligente de sitios web?30-08-2026Ver detalles
- Cómo cambiarán las tendencias de marketing con IA en 2026 la asignación del presupuesto publicitario28-08-2026Ver detalles
- ¿El mercado de la autenticación SSL EV se está contrayendo o evolucionando? ¿Cómo deben evaluar las empresas la adquisición de certificados?11-08-2026Ver detalles
- Por qué los métodos antiguos de amp seo 2020 han dejado de funcionar y cuáles son los cambios actuales en las prioridades de optimización02-08-2026Ver detalles
- Cómo elegir temas para la sección de noticias del sector que atraigan más tráfico de búsqueda orgánica29-07-2026Ver detalles
¿Es necesario renovar cada año el certificado SSL? Explicación de las normas de renovación y vigencia según el tipo de certificado
¿Los certificados SSL necesitan renovarse cada año? En muchas etapas del mantenimiento de sitios web, esta pregunta parece sencilla, pero en realidad no solo está relacionada con el tiempo de vencimiento. El tipo de certificado, las reglas de la entidad emisora, el método de implementación del servidor y el escenario comercial también afectan el plan de renovación posterior. Para sitios web orientados a la captación de clientes en el extranjero, sitios independientes y sitios web corporativos multilingües, cuando el certificado caduca, no solo aparecerán alertas del navegador, sino que también puede afectar el envío de formularios, la conversión de las páginas de destino de anuncios y el juicio de los motores de búsqueda sobre la confianza del sitio.
Primero la conclusión: la mayoría de los certificados SSL requieren renovación periódica
Los certificados SSL de emisión pública convencionales actuales no son certificados válidos de larga duración. En circunstancias normales, la renovación y el nuevo despliegue deben completarse antes de que finalice el período de validez.
Es decir, ¿los certificados SSL necesitan renovarse cada año? En el pasado, algunos certificados podían emitirse por dos años o incluso más, pero en los últimos años las normas del sector se han ido endureciendo y el período de validez de los certificados de confianza pública se ha acortado de forma evidente.
Desde una perspectiva de operación y mantenimiento reales, entender la gestión de certificados como una “renovación por ciclo” es más preciso que recordar solo “una vez al año”.
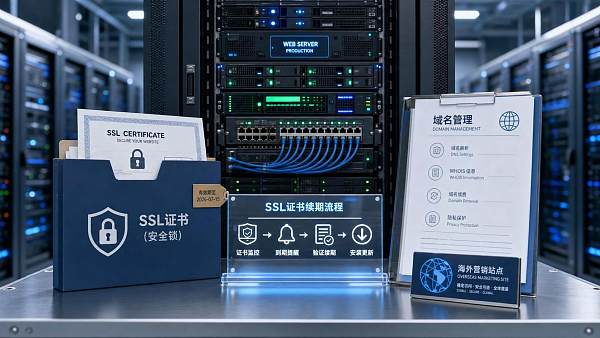
Para páginas de negocio que permanecen en línea de forma continua, como sitios de construcción inteligente, comercios transfronterizos y páginas de anuncios, el estado del certificado pertenece a la infraestructura básica y no conviene esperar a que el navegador muestre un error para tratarlo.
Por qué en el sector siempre se habla de la renovación de certificados
La razón por la que la renovación del certificado se menciona repetidamente no es que el proceso sea complicado, sino que el impacto es amplio. Cuando un certificado caduca, los visitantes verán primero una alerta de riesgo, y muchas personas dejarán de visitar el sitio.
Si el sitio web realiza acciones como recopilación de consultas, pagos, registro o descarga de materiales, un problema de certificado puede interrumpir directamente la ruta de conversión. Para sitios que dependen de SEO y publicidad, esta pérdida suele costar mucho más que el propio certificado.
En escenarios integrados de sitio web + marketing, el mantenimiento técnico y los resultados de marketing no están separados. Si la página de destino no se abre, el formulario da error o el navegador muestra que no es seguro, todo ello afectará el efecto de promoción.
Plataformas como 易营宝 que cubren al mismo tiempo construcción de sitios inteligentes, optimización SEO, publicidad y operación de sitios independientes en el extranjero, suelen dar más importancia a estos detalles subyacentes como certificados, dominios y disponibilidad del sitio, porque afectan directamente la indexación, la experiencia de visita y la conversión comercial.
Distintos tipos de certificados, distintas reglas de renovación
Para responder a si los certificados SSL necesitan renovarse cada año, primero hay que distinguir el tipo de certificado. Los nombres de los certificados pueden parecer similares, pero las formas de gestión difieren bastante.
Mirar por nivel de validación
Los certificados DV son comunes en sitios oficiales, sitios de contenido y páginas de destino generales. Los certificados OV y EV son más adecuados para sitios de marca, sitios de plataforma o negocios con requisitos más altos de exhibición de identidad.
Mirar por alcance de despliegue
Un certificado de dominio único solo protege un dominio. Un certificado wildcard normalmente protege varios subdominios bajo el mismo dominio principal. Un certificado multidominio es adecuado para gestionar de forma unificada varios dominios diferentes.
Este tipo de diferencias afectará la complejidad de la renovación. Cuando hay muchos sub-sitios, muchos sitios en varios idiomas, y despliegue segmentado entre comercio y sitio oficial, la gestión de la lista de certificados es más importante que la compra en sí.
Por qué “renovación anual” se ha convertido en una forma común de decirlo
Muchas personas asumen de forma predeterminada que los certificados SSL necesitan renovarse cada año, ¿verdad? La respuesta es “normalmente sí”. Esto se debe a que el período real de gestión de muchos certificados convencionales se acerca a un año, o se adquieren y renuevan por un año como unidad.
Incluso si un cliente compra varios años de servicio a la vez, en la práctica también puede emitirse por etapas, en lugar de que un solo certificado tenga validez permanente. El sector enfatiza cada vez más la verificación de ciclos cortos para reducir los riesgos derivados de la fuga de claves, los cambios de entidad y la pérdida de control de la configuración.
Dicho de forma sencilla, el período de compra y el período de validez de una sola emisión no son lo mismo. Al realizar el mantenimiento, no se debe mirar solo el plazo del contrato, sino también la fecha de vencimiento en el archivo del certificado.
En el negocio real, en qué escenarios es más fácil que surjan problemas
La caducidad del certificado muchas veces no se debe a no saber renovarlo, sino a que la cadena del negocio es demasiado larga y la responsabilidad está dispersa. Las siguientes situaciones son las más comunes.
- El dominio, el servidor y el certificado son mantenidos por distintos proveedores, y nadie recibe de forma unificada la información de aviso.
- Tras una actualización del sitio, se cambió el servidor y el certificado antiguo no se migró por completo.
- Sitios multilingües, sitios de comercio electrónico y páginas de eventos se despliegan de forma dispersa, y algunos subdominios olvidan la renovación.
- La renovación automática ya está activada, pero el método de verificación caducó, lo que provoca que la renovación falle.
- Después de un cambio en la información de la empresa, los datos de revisión del certificado OV o EV no coinciden.
Al hacer marketing en el extranjero, este tipo de problemas son más ocultos. Porque la publicidad, las redes sociales y los motores de búsqueda siguen generando tráfico, pero los usuarios que entran en la página de destino ya han perdido la sesión al ver la página de alerta del navegador.
La renovación no es solo cambiar el certificado, también hay que revisar la cadena de despliegue
¿Los certificados SSL necesitan renovarse cada año? No se puede quedarse solo en el nivel de compra. Lo que realmente afecta la estabilidad es la instalación, vinculación, redirección y comprobación de compatibilidad después de la renovación.
Un flujo de trabajo completo suele incluir: confirmar la fecha de vencimiento, completar la verificación de emisión, reemplazar el certificado del servidor, comprobar la cadena de certificados intermedios, verificar la redirección HTTPS, revisar contenido mixto y volver a probar formularios y procesos de pago.
Si el sitio web está conectado a CDN, balanceo de carga, proxy inverso o despliegue de múltiples nodos, la actualización del certificado también debe verificarse capa por capa para evitar que el frontend ya esté actualizado mientras el origen sigue caducado.
Para sistemas de tipo plataforma que utilizan construcción de sitios SaaS, esta parte normalmente puede estandarizarse. La monitorización de certificados, la renovación automática y la coordinación del despliegue del sitio son más estables que el mantenimiento manual.
Cómo determinar qué estrategia de renovación necesita el sitio actual
No existe una sola estrategia que sirva para todos los sitios, pero sí se puede hacer un juicio rápido desde varias dimensiones.
- Si la estructura del sitio es simple, un certificado DV con renovación automática suele ser suficiente.
- Si el sitio debe transmitir imagen de marca y confianza hacia la entidad principal, se puede considerar un certificado OV.
- Si hay transacciones de alto valor, negocios de plataforma o requisitos estrictos de cumplimiento, conviene planificar con antelación los materiales de renovación EV.
- Si hay muchos subdominios, un certificado wildcard es más conveniente para el mantenimiento unificado.
- Si hay muchos sitios distribuidos en marketing, comercio electrónico, contenido y sistemas de formularios, conviene establecer una cuenta de certificado unificada.
Plataformas como 易营宝, que cubren construcción de sitios, SEO, publicidad y sistemas de marketing con IA, tienen su valor en que ponen la seguridad del sitio, la accesibilidad y los resultados de marketing en la misma cadena de gestión, en lugar de tratarlos por separado.
Una forma más estable es incorporar la renovación del certificado al mantenimiento rutinario
¿Los certificados SSL necesitan renovarse cada año? Desde la práctica de gestión, lo que vale más la pena recordar no es “si es cada año”, sino “si se ha establecido un mecanismo de renovación ejecutable”.
Primero se puede ordenar la relación correspondiente entre dominio, certificado, servidor y sitio; luego configurar recordatorios de vencimiento, comprobación del método de verificación y pruebas de retorno tras el despliegue. Para sitios oficiales de comercio exterior, comercios transfronterizos y sitios independientes multilingües, este paso ahorra más costes que una reparación temporal.
Si actualmente se está evaluando un sitio web o un sistema de marketing, también se puede incluir la capacidad de gestión de certificados como un criterio de juicio: si admite renovación automática, si dispone de monitorización unificada y si puede reducir omisiones en múltiples sitios. Si se controlan bien estos elementos básicos, la seguridad, la indexación y la conversión del sitio podrán avanzar de forma más estable.
Artículos relacionados

Productos relacionados
 Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝, creación de sitios web sin código impulsada por IA, creación rápida de sitios web multilingües independientes para comercio exterior en 10 minutos, aceleración mediante servidores globales y optimización SEO inteligente con IA, para ayudar a las empresas a conectarse eficazmente con los mercados globales. La combinación perfecta de tecnología y facilidad de uso simplifica al máximo la creación de sitios web para comercio exterior
 Servicios de optimización del sistema de doble motor AI+SEOEl sistema de optimización de doble motor AI+SEO de 易营宝, mediante la extracción inteligente de palabras clave con IA, la generación de contenido y la optimización técnica integral, ayuda a las empresas de comercio exterior a obtener tráfico orgánico de alta calidad y a mejorar significativamente el posicionamiento en buscadores y la tasa de conversión.
 Sistema de marketing publicitario inteligente AI+SEMAI+SEM impulsa la creación inteligente de anuncios, potenciando toda la cadena para un marketing publicitario preciso. El sistema genera automáticamente informes semanales/mensuales, la IA recomienda palabras clave y países de despliegue, monitorea indicadores clave en tiempo real y emite alertas inteligentes, inicia con un clic soluciones de despliegue de alta conversión, ayudando a adquirir clientes rápidamente y mejorar el ROI.
 Sistema de marketing en redes sociales AI+SNSSistema de marketing inteligente para redes sociales Yingyingbao AI+SNS: captura social precisa para la era de las redes sociales. Admite la sincronización de contenido con un solo clic en las principales plataformas, incluidas Facebook y LinkedIn. La reescritura de publicaciones impulsada por IA mejora la localización. El servicio de atención al cliente inteligente 24/7 y el análisis de perfiles de usuarios permiten a las empresas expandirse de manera eficiente a los mercados globales.
 Soluciones de marketing publicitario AI+SEMLas soluciones publicitarias SEM basadas en IA aprovechan la inteligencia artificial para mejorar significativamente la gestión de las campañas SEM. Mediante el uso de la IA para generar informes semanales y mensuales, estas soluciones presentan los datos de las cuentas en múltiples dimensiones, lo que permite una supervisión completa del rendimiento y las tendencias publicitarias. La IA ofrece recomendaciones precisas sobre palabras clave y países objetivo, elabora de forma inteligente textos publicitarios de alta conversión e inicia el despliegue eficiente de campañas con un solo clic, lo que acelera la adquisición de clientes para las empresas. Al mismo tiempo, el sistema supervisa las métricas principales en tiempo real, identifica de forma inteligente las fluctuaciones anormales y emite alertas oportunas, lo que garantiza un rendimiento publicitario estable y altos rendimientos.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Servicios de dominioEasyYun ofrece servicios profesionales de dominio, incluyendo consultas inteligentes, registro en un solo paso, protección de marca y gestión de ciclo completo, ayudando a las empresas a construir una imagen de marca digital.
 EasyOperate B2C Marketplace Transfronterizo y Sitio Web IndependienteEl sitio web independiente de comercio transfronterizo B2C de EasyStore es una solución integral de construcción de sitios web inteligentes y comercio electrónico transfronterizo desarrollada de forma independiente por EasyStore Information Technology (Beijing) Co., Ltd. El sistema está diseñado específicamente para pequeñas, medianas y grandes empresas exportadoras, integrando "construcción de sitios web, operación, marketing, publicidad y conversión" en una sola plataforma, ayudando a las empresas a crear rápidamente un sitio web independiente de comercio electrónico transfronterizo y lograr el crecimiento de las ventas globales y la expansión de la marca en el extranjero.
La plataforma admite múltiples idiomas, múltiples monedas y marketing multicanal, incorpora un sistema de traducción inteligente con IA y un sistema de optimización SEO, y es adecuada para mercados principales como el sudeste asiático, Europa y América, América Latina, Oriente Medio, etc., ayudando a las empresas manufactureras chinas a desplegar eficientemente su estrategia de comercio electrónico internacional. B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。