- ما قنوات اكتساب العملاء التي ستتأثر باتجاهات التسويق عبر الحدود لعام 2026؟06-09-2026عرض التفاصيل
- ما مخاطر التجانس التي ينبغي توضيحها في تحليل قطاع إنشاء المواقع الذكية؟30-08-2026عرض التفاصيل
- كيف ستغير اتجاهات التسويق بالذكاء الاصطناعي لعام 2026 توزيع ميزانيات الإعلانات28-08-2026عرض التفاصيل
- هل سوق شهادات EV SSL ينكمش أم يتطور؟ كيف ينبغي للشركات تقييم شراء الشهادات؟11-08-2026عرض التفاصيل
- لماذا لم تعد الأساليب القديمة لـ amp seo 2020 فعّالة، وما التغييرات التي طرأت على محاور التحسين الحالية؟02-08-2026عرض التفاصيل
- كيف تختار موضوعات قسم أخبار الصناعة لتحقيق زيارات بحث عضوية بسهولة أكبر29-07-2026عرض التفاصيل
هل تحتاج شهادة SSL إلى التجديد سنويًا؟ شرح لأنواع الشهادات وقواعد التجديد
هل تحتاج شهادة SSL الأمنية إلى تجديد سنويًا؟ في كثير من مراحل صيانة المواقع، يبدو هذا السؤال بسيطًا، لكنه في الواقع لا يتعلق فقط بوقت انتهاء الصلاحية. نوع الشهادة، وقواعد جهة الإصدار، وطريقة نشر الخادم، وسيناريو العمل، كلها تؤثر في ترتيب التجديد اللاحق. بالنسبة للمواقع الموجهة لاكتساب العملاء من الخارج، والمواقع المستقلة، والمواقع الرسمية متعددة اللغات، فإن انتهاء صلاحية الشهادة لا يؤدي فقط إلى تحذير المتصفح، بل قد يؤثر أيضًا في إرسال النماذج، وتحويل صفحات الهبوط الإعلانية، وحكم محركات البحث على موثوقية الموقع.
أولًا الخلاصة: معظم شهادات SSL تحتاج إلى تجديد دوري
شهادات SSL الأمنية الصادرة بشكل عام في الوقت الحالي ليست شهادات طويلة الأجل. وفي العادة، يجب استكمال التجديد وإعادة النشر قبل انتهاء فترة الصلاحية.
بمعنى آخر، هل تحتاج شهادة SSL الأمنية إلى التجديد كل عام؟ في السابق كانت بعض الشهادات تُصدر لمدة سنتين أو حتى أكثر، لكن في السنوات الأخيرة شددت قواعد القطاع باستمرار، وقد تقلصت مدة صلاحية شهادات الثقة العامة بشكل ملحوظ.
من منظور التشغيل والصيانة الفعلية، فإن فهم إدارة الشهادة على أنها “تجديد دوري حسب الدورة” أدق من مجرد تذكر “مرة واحدة كل عام”.
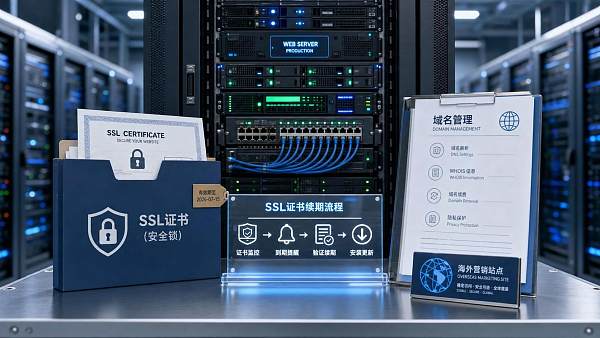
بالنسبة لصفحات الأعمال المستمرة عبر الإنترنت مثل بناء المواقع الذكية، والمتاجر العابرة للحدود، وصفحات عرض الإعلانات، فإن حالة الشهادة تُعد من البنية التحتية الأساسية، ولا يناسب أن ننتظر حتى يظهر خطأ في المتصفح ثم نتعامل معه.
لماذا يُتداول تجديد الشهادة كثيرًا في هذا القطاع
السبب الجوهري لطرح مسألة تجديد الشهادة بشكل متكرر ليس تعقيد الإجراءات، بل اتساع نطاق التأثير. بعد انتهاء صلاحية الشهادة، يرى الزائر أولًا رسالة تحذير من المخاطر، ولا يستمر الكثيرون في التصفح.
إذا كان الموقع يتولى جمع الاستفسارات، أو الدفع، أو التسجيل، أو تنزيل المواد، فإن المشكلة في الشهادة قد تقطع مسار التحويل مباشرة. وبالنسبة للمواقع التي تعتمد على SEO والإعلانات، فإن هذه الخسارة غالبًا ما تكون أعلى من تكلفة الشهادة نفسها.
في سيناريو التكامل بين الموقع والخدمات التسويقية، لا تكون الصيانة التقنية والنتائج التسويقية منفصلتين. فتعطل صفحة الهبوط، أو فشل إرسال النموذج، أو ظهور المتصفح بأنه غير آمن، كلها أمور تؤثر في نتائج الترويج.
منصات مثل 易营宝، التي تغطي في الوقت نفسه بناء المواقع الذكية، وتحسين SEO، والإعلانات، وتشغيل المواقع المستقلة الخارجية، تولي عادة اهتمامًا أكبر لهذه التفاصيل الأساسية مثل الشهادة والنطاق وملاءمة الموقع للاستخدام، لأنها تؤثر مباشرة في الفهرسة وتجربة الزيارة والتحويل التجاري.
أنواع الشهادات المختلفة، وقواعد التجديد ليست متشابهة
للإجابة عن سؤال هل تحتاج شهادة SSL الأمنية إلى تجديد سنويًا؟ يجب أولًا التمييز بين أنواع الشهادات. قد تبدو أسماء الشهادات متقاربة، لكن طريقة إدارتها تختلف كثيرًا.
من منظور مستوى التحقق
شهادات DV شائعة في المواقع الرسمية، ومواقع المحتوى، وصفحات الهبوط العادية. أما OV وEV فهما أنسب لمواقع العلامات التجارية، والمواقع ذات الطابع المنصاتي، أو الأعمال التي تتطلب مستوى أعلى من إثبات الهوية.
من منظور نطاق النشر
شهادة النطاق الواحد تحمي اسم نطاق واحد فقط. أما شهادة Wildcard فتحمي عادةً عدة نطاقات فرعية تحت النطاق الرئيسي نفسه. بينما تناسب شهادة متعددة النطاقات إدارة عدة نطاقات مختلفة بشكل موحد.
هذه الاختلافات تؤثر في تعقيد التجديد. وعند وجود عدد كبير من المواقع الفرعية، أو مواقع متعددة اللغات، أو متاجر ومواقع رسمية موزعة على نطاقات مختلفة، تصبح إدارة قائمة الشهادات أهم من شراء الشهادة نفسها.
لماذا أصبح “التجديد السنوي” قولًا شائعًا
كثير من الناس يفترضون أن شهادة SSL الأمنية تحتاج إلى تجديد سنويًا، والإجابة هي “غالبًا نعم”. ويرجع ذلك إلى أن دورة الإدارة الفعلية للعديد من الشهادات السائدة تقارب سنة واحدة، أو تُشترى وتُجدد على أساس سنوي.
حتى لو اشترى العميل خدمة لعدة سنوات دفعة واحدة، فقد يكون الإصدار الفعلي على مراحل، وليس شهادة واحدة صالحة إلى الأبد. والقطاع يزداد تشديدًا في اعتماد التحقق قصير الدورة، لتقليل مخاطر تسرب المفاتيح، وتغير الكيان، وفقدان السيطرة على التهيئة.
ببساطة، مدة الشراء وصلاحية الإصدار لمرة واحدة ليستا الشيء نفسه. وعند الصيانة، لا ينبغي النظر فقط إلى مدة العقد، بل إلى تاريخ الانتهاء المدوّن على ملف الشهادة.
في الأعمال الفعلية، ما السيناريوهات الأكثر عرضة للمشكلات
غالبًا لا يكون فشل الشهادة بسبب عدم معرفة التجديد، بل لأن سلسلة العمل طويلة جدًا، وتوزيع المسؤولية متشعب. وفيما يلي أكثر الحالات شيوعًا.
- النطاق، والخادم، والشهادة تتم صيانتها من مزودين مختلفين، ولا يوجد أحد يتسلم تنبيهات التذكير بشكل موحد.
- بعد تعديل الموقع تم تغيير الخادم، ولم يتم ترحيل الشهادة القديمة بشكل كامل.
- المواقع متعددة اللغات، ومتاجر التجارة الإلكترونية، وصفحات الأنشطة تُنشر بشكل متفرق، وبعض النطاقات الفرعية نسيت التجديد.
- تم تفعيل التجديد التلقائي، لكن طريقة التحقق أصبحت غير صالحة، مما أدى إلى فشل التجديد.
- بعد تغيير معلومات الشركة، لم تتطابق بيانات المراجعة في شهادة OV أو EV.
في أعمال التسويق الخارجي، تكون هذه المشكلات أكثر خفاءً. فالإعلانات، ووسائل التواصل الاجتماعي، ومحركات البحث ما زالت تجلب الزيارات، لكن المستخدم الذي يصل إلى صفحة الهبوط قد غادر بالفعل عند ظهور صفحة التحذير في المتصفح.
التجديد لا يقتصر على استبدال الشهادة، بل يجب أيضًا النظر إلى سلسلة النشر
عند الحكم على ما إذا كانت شهادة SSL الأمنية تحتاج إلى تجديد سنويًا، لا يمكن التوقف عند مستوى الشراء فقط. ما يؤثر حقًا في الاستقرار هو خطوات التثبيت بعد التجديد، والربط، وإعادة التوجيه، وفحص التوافق.
تتضمن العملية الكاملة عادةً: تأكيد وقت الانتهاء، وإكمال التحقق عند الإصدار، واستبدال شهادة الخادم، وفحص سلسلة الشهادات الوسيطة، والتحقق من تحويل HTTPS، والتأكد من عدم وجود محتوى مختلط، ثم إعادة اختبار النماذج ومسار الدفع.
إذا كان الموقع متصلًا بـ CDN، أو موزع أحمال، أو وكيل عكسي، أو نشر متعدد العقد، فإن تحديث الشهادة يتطلب أيضًا مطابقة كل طبقة من التهيئة، لتجنب تحديث الواجهة الأمامية بينما يظل المصدر الرئيسي منتهي الصلاحية.
بالنسبة للأنظمة المعتمدة على SaaS في بناء المواقع، يمكن توحيد هذا الجزء عادةً. فمراقبة الشهادات، والتجديد التلقائي، وربط نشر الموقع، تكون أكثر استقرارًا من الصيانة اليدوية.
كيف تحدد استراتيجية التجديد المناسبة لموقعك الحالي
لا توجد استراتيجية واحدة تناسب جميع المواقع، لكن يمكن الحكم بسرعة من عدة أبعاد.
- إذا كانت بنية الموقع بسيطة، فعادةً تكفي شهادة DV مع التجديد التلقائي.
- إذا كان الموقع يتحمل عرض العلامة التجارية ونقل الثقة الأساسية، يمكن النظر في شهادة OV.
- إذا كان الأمر يتعلق بمعاملات ذات قيمة كبيرة، أو أعمال منصات، أو متطلبات امتثال صارمة، فيجب التخطيط مسبقًا لبيانات التجديد الخاصة بـ EV.
- إذا كان هناك عدد كبير من النطاقات الفرعية، فإن شهادة Wildcard تكون أكثر ملاءمة للإدارة الموحدة.
- إذا كانت مواقع متعددة موزعة على أنظمة التسويق، والتجارة الإلكترونية، والمحتوى، والنماذج، فمن المناسب إنشاء حسابات شهادات موحدة.
القيمة التي تقدمها منصات مثل 易营宝، التي تغطي بناء المواقع، وSEO، والإعلانات، وأنظمة التسويق بالذكاء الاصطناعي، تكمن جزئيًا في إدارة أمان الموقع، وإمكانية الوصول، ونتائج التسويق ضمن سلسلة واحدة، بدلًا من التعامل معها بشكل متفرق لكل جزء.
الطريقة الأكثر استقرارًا هي إدراج تجديد الشهادة ضمن الصيانة الروتينية
هل تحتاج شهادة SSL الأمنية إلى تجديد سنويًا؟ من واقع الممارسة الإدارية، الأجدر بالانتباه ليس “هل هي سنوية أم لا”، بل “هل تم إنشاء آلية تجديد قابلة للتنفيذ”.
يمكن أولًا ترتيب العلاقة المقابلة بين النطاق، والشهادة، والخادم، والموقع، ثم إعداد التذكير قبل انتهاء الصلاحية، وفحص طريقة التحقق، واختبار الرجوع بعد النشر. وبالنسبة للمواقع الرسمية للتجارة الخارجية، ومتاجر التجارة العابرة للحدود، والمواقع المستقلة متعددة اللغات، فإن هذه الخطوة أوفر تكلفة بكثير من المعالجة الطارئة المؤقتة.
إذا كنت تقيّم الآن نظام بناء المواقع أو التسويق، فيمكن أيضًا إدراج قدرة إدارة الشهادات ضمن عناصر التقييم: هل يدعم التجديد التلقائي، وهل توجد مراقبة موحدة، وهل يمكن تقليل النواقص في المواقع المتعددة. وعند ضبط هذه العناصر الأساسية، يصبح أمان الموقع، وفهرسته، وتحويله أكثر استقرارًا وسهولة في التقدم.
مقالات ذات صلة


منتجات ذات صلة
 نظام 易营宝 لإنشاء المواقع الذكية والتسويق الذكي بتقنية SaaSنظام 易营宝 لإنشاء المواقع والتسويق الذكي بتقنية SaaS، وإنشاء مواقع بدون برمجة مدعوم بالذكاء الاصطناعي، وإنشاء سريع لموقع تجارة خارجية مستقل ومتعدد اللغات خلال 10 دقائق، وتسريع عالمي للخوادم، وتحسين ذكي لمحركات البحث SEO مدعوم بالذكاء الاصطناعي، ومساعدة الشركات على التواصل بكفاءة مع الأسواق العالمية. إن الدمج المثالي بين التقنية وسهولة التشغيل يجعل إنشاء مواقع التجارة الخارجية أمرًا في غاية السهولة
 خدمة تحسين نظام المحرك المزدوج AI+SEOيساعد نظام Yiyingbao للتحسين المزدوج AI+SEO، من خلال اكتشاف الكلمات الرئيسية بالذكاء الاصطناعي وإنشاء المحتوى والتحسين التقني الشامل، شركات التجارة الخارجية على الحصول على زيارات عضوية عالية الجودة، وتحسين ترتيبها في نتائج البحث ومعدل التحويل بشكل ملحوظ.
 نظام ذكاء الإعلانات AI+SEM للتسويقيقود AI+SEM الإعلانات الذكية، ويمكّن التسويق الدقيق للإعلانات عبر سلسلة كاملة. يولد النظام تلقائيًا تقارير أسبوعية/شهرية، ويوصي AI بالكلمات الرئيسية والبلدان المستهدفة، ويراقب المؤشرات الأساسية في الوقت الفعلي مع تنبيهات ذكية، ويطلق خطة إعلانية عالية التحويل بنقرة واحدة، مما يساعد على اكتساب عملاء سريعًا وتحسين عائد الاستثمار.
 نظام التسويق عبر وسائل التواصل الاجتماعي AI+SNSنظام التسويق الذكي Yingyingbao AI+SNS Social Media - التقاط دقيق للوسائط الاجتماعية في عصر وسائل التواصل الاجتماعي. يدعم مزامنة المحتوى بنقرة واحدة عبر المنصات الرئيسية بما في ذلك Facebook و LinkedIn. تعزز إعادة كتابة المنشورات المدعومة بالذكاء الاصطناعي التوطين. تتيح خدمة العملاء الذكية على مدار الساعة وطوال أيام الأسبوع وتحليل ملفات تعريف المستخدمين للشركات التوسع بكفاءة في الأسواق العالمية.
 حلول التسويق الإعلاني AI+SEMتستفيد حلول الإعلانات SEM المدعومة بالذكاء الاصطناعي من الذكاء الاصطناعي لتحسين إدارة حملات SEM بشكل كبير. باستخدام الذكاء الاصطناعي لإنشاء تقارير أسبوعية وشهرية، تقدم هذه الحلول بيانات الحساب عبر أبعاد متعددة، مما يتيح الإشراف الشامل على أداء الإعلانات واتجاهاتها. يقدم الذكاء الاصطناعي توصيات دقيقة بشأن الكلمات الرئيسية والبلدان المستهدفة، ويصمم نصوص إعلانية عالية التحويل بذكاء، ويبدأ نشر الحملات بكفاءة بنقرة واحدة، مما يسرع من اكتساب العملاء للشركات. في الوقت نفسه، يراقب النظام المقاييس الأساسية في الوقت الفعلي، ويحدد التقلبات غير الطبيعية بذكاء، ويصدر تنبيهات في الوقت المناسب، مما يضمن أداء إعلانيًا مستقرًا وعوائد عالية.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 خدمات أسماء النطاقاتيقدم يي يينغ باو خدمات احترافية لأسماء النطاقات، تشمل الاستعلام الذكي، التسجيل الشامل، حماية العلامة التجارية، والإدارة الشاملة، لمساعدة الشركات في بناء صورة العلامة التجارية الرقمية.
 متجر EasyOperate B2C عبر الحدود وموقع مستقلمنصة متجر B2C عبر الحدود المستقلة من EasyStore هي حل متكامل للبناء الذكي للمواقع والتجارة الإلكترونية عبر الحدود، تم تطويره بشكل مستقل من قبل شركة EasyStore لتكنولوجيا المعلومات (بكين) المحدودة. تم تصميم النظام خصيصًا للشركات الصغيرة والمتوسطة وكذلك الكبيرة المصدرة، حيث يجمع بين "البناء، التشغيل، التسويق، الإعلان، التحويل" في نظام واحد، لمساعدة الشركات على إنشاء موقع تجارة إلكترونية مستقل عبر الحدود بسرعة، وتحقيق النمو في المبيعات العالمية وانتشار العلامة التجارية في الخارج. تدعم المنصة تعدد اللغات والعملات وقنوات التسويق، وتضم نظام ترجمة ذكي يعمل بالذكاء الاصطناعي ونظام تحسين محركات البحث (SEO)، وهي مناسبة للأسواق الرئيسية مثل جنوب شرق آسيا، أوروبا وأمريكا، أمريكا اللاتينية، الشرق الأوسط، مما يساعد الشركات المصنعة الصينية على التخطيط الفعال للتجارة الإلكترونية الدولية.
 B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。