- Amazon soll Verkäufern auf mehreren Plattformen Exklusivitäts-Warnschreiben geschickt haben03-11-2026Details anzeigen
- Neue TikTok-Shop-Regeln für grenzüberschreitende Rücksendungen in Südostasien treten am 5. November in Kraft03-11-2026Details anzeigen
- USA verschärft die zollfreie Behandlung von Sendungen mit geringem Wert und ändert den Datenpilotversuch zu Section 32103-11-2026Details anzeigen
- Amazon erhöht den Treibstoff- und Logistikzuschlag für FBA in zehn europäischen Ländern am 2. November auf 2 %02-11-2026Details anzeigen
- Reform des Zollkodex der EU tritt am 1. November in Kraft; neue Bearbeitungsgebühr für direkt versandte Kleinsendungen01-11-2026Details anzeigen
- EU plant, die Abgabe auf kleine Einfuhrpakete auf 5 Euro anzuheben31-10-2026Details anzeigen
Worin unterscheiden sich kostenlose und kostenpflichtige SSL-Zertifikate hinsichtlich der Sicherheit?
Ein kostenloses SSL-Zertifikat ist nicht automatisch „unsicherer“ als ein kostenpflichtiges. Sofern beide von Browsern als vertrauenswürdig eingestuft werden, geeignete Schlüssel und Algorithmen verwenden und der Server identisch konfiguriert ist, können sie HTTPS-Verbindungen auf demselben Niveau verschlüsseln. Bei kostenpflichtigen Zertifikaten bezahlt man vor allem für eine gründlichere Identitätsprüfung, Support und Verwaltungsfunktionen – nicht einfach für „stärkere Verschlüsselung“.
Um die Unterschiede zwischen kostenlosen und kostenpflichtigen SSL-Zertifikaten zu beurteilen, müssen drei Fragen getrennt betrachtet werden: Sind die übertragenen Daten geschützt? Wurde die Identität des Websitebetreibers überprüft? Und lässt sich das Zertifikat dauerhaft zuverlässig betreiben? Der Preis ersetzt keine dieser Prüfungen.
Die Verschlüsselungsstärke hängt nicht vom Zertifikatspreis ab
Die umgangssprachlich als SSL-Zertifikate bezeichneten Zertifikate werden bei modernen Websites tatsächlich für TLS-Verbindungen verwendet. Das Zertifikat hilft dem Browser, die Identität des Servers zu überprüfen, und trägt zum Aufbau einer verschlüsselten Verbindung bei. Welches Protokoll und welche Verschlüsselungssuite verwendet werden, hängt außerdem von der Aushandlung zwischen Server und Browser ab.
Daher entsteht bei Websites, die gleichermaßen vertrauenswürdige Zertifikate, eine angemessene Schlüsselkonfiguration und TLS 1.2 oder TLS 1.3 verwenden, nicht automatisch ein Unterschied beim Verschlüsselungsniveau, nur weil ein Zertifikat kostenlos und das andere kostenpflichtig ist. Die Aussage „Kostenpflichtige Zertifikate bieten immer eine 256-Bit-Verschlüsselung, kostenlose Zertifikate sind schwächer verschlüsselt“ setzt Zertifikatsschlüssel, Verschlüsselungsalgorithmen der Verbindung und kommerzielle Preisgestaltung fälschlich gleich.
Umgekehrt kann auch ein kostenpflichtiges Zertifikat weder einen offengelegten privaten Schlüssel noch Sicherheitslücken auf dem Server oder eine fehlerhafte Konfiguration ausgleichen. HTTPS schützt die Übertragungsstrecke. Es verhindert nicht, dass schädlicher Code in eine Website eingeschleust wird, und garantiert auch nicht, dass die nach dem Absenden eines Formulars erhobenen Kundendaten angemessen gespeichert werden.
Der eigentliche Unterschied liegt darin, wer überprüft wurde
Bei kostenlosen Zertifikatsdiensten sind Domain-Validation-Zertifikate (DV) verbreitet. Die ausstellende Stelle bestätigt über ein festgelegtes Prüfverfahren, dass der Antragsteller die Kontrolle über die Domain hat. Daraus folgt jedoch keine Bestätigung des Unternehmens, seiner Fähigkeit, Verpflichtungen zu erfüllen, oder seiner geschäftlichen Vertrauenswürdigkeit. Auch ein kostenpflichtiges Zertifikat kann lediglich ein DV-Zertifikat sein. Der Hinweis „kostenpflichtig“ bedeutet nicht automatisch, dass die Identität des Unternehmens überprüft wurde.
Der Mehrwert von OV- und EV-Zertifikaten liegt in zusätzlichen überprüfbaren Angaben zur Organisation, nicht in einer höheren Verschlüsselungsstärke bei gleicher Konfiguration. Gängige Browser zeigen den Unternehmensnamen bei Verwendung eines EV-Zertifikats nicht generell gut sichtbar in der Adressleiste an. Die entsprechenden Angaben müssen gegebenenfalls in den Zertifikatsdetails eingesehen werden. Vor dem Kauf sollte daher geprüft werden, ob das Unternehmen diese Identitätsprüfung tatsächlich benötigt – statt nur für ein erwartetes „hochwertiges Sicherheitsmerkmal“ zu bezahlen.
Auch Phishing-Websites können ein gültiges DV-Zertifikat erhalten. Die Anzeige einer geschützten Verbindung im Browser bedeutet lediglich, dass eine Verbindung zur Domain des Zertifikats besteht. Sie bestätigt nicht, dass diese Domain zur offiziellen Website der Marke gehört, die der Besucher eigentlich aufrufen wollte.
Sicherheitslücken im laufenden Betrieb treten oft bei Verlängerung und Bereitstellung auf
Bei Websites zur Gewinnung von Anfragen und Online-Shops kann ein abgelaufenes Zertifikat Browserwarnungen auslösen und Zugriffe, das Absenden von Formularen und Transaktionen beeinträchtigen. Entscheidend ist, wer für die Verlängerung verantwortlich ist, ob bei einem Fehlschlag ein Alarm ausgelöst wird und wie schnell sich ein Ausfall beheben lässt.
Ein kostenloses Zertifikat muss nicht manuell verwaltet werden. Dienste mit ACME-Unterstützung können die Beantragung und Verlängerung automatisieren. Bei einer gut umgesetzten Automatisierung bedeutet ein kürzerer Zertifikatslebenszyklus nicht zwangsläufig mehr manuellen Aufwand. Auch für kostenpflichtige Zertifikate gelten Laufzeiten und Anforderungen an die Neuausstellung. Die Laufzeit des Beschaffungsvertrags ist nicht gleichbedeutend mit der ununterbrochenen Nutzungsdauer eines einzelnen Zertifikats.
Der tatsächliche Mehrwert eines kostenpflichtigen Angebots kann in Unterstützung bei der Bereitstellung, zentraler Verwaltung, Verwaltung von Zertifikaten für mehrere Domains oder zugesagten Reaktionszeiten liegen. Diese Leistungen sind jedoch nicht in jedem Produkt enthalten. Prüfen Sie den Leistungsumfang: Bezieht sich der Support auch auf die Serverinstallation, die CDN-Konfiguration, fehlgeschlagene Validierungen und den dringenden Zertifikatswechsel – oder werden lediglich Zertifikatsdateien bereitgestellt?
Bei Websites mit CDN oder Reverse-Proxy müssen auch die beiden Verbindungsabschnitte geprüft werden: „Browser zum CDN“ und „CDN zum Ursprungsserver“. HTTPS auf dem ersten Abschnitt bedeutet nicht, dass auch der zweite verschlüsselt ist und das Zertifikat korrekt überprüft wird. Ein teureres Zertifikat behebt solche Probleme bei der Verbindungskonfiguration nicht automatisch.
Welche Gründe für ein kostenpflichtiges Zertifikat stichhaltig sind – und welche leicht übertrieben werden
Wenn eine Website hauptsächlich Produkte präsentiert und Anfragen entgegennimmt und die Hosting-Plattform ein vertrauenswürdiges Zertifikat, automatische Verlängerung und Störungsüberwachung bereitstellt, reicht ein kostenloses DV-Zertifikat in der Regel für die Verschlüsselung der Datenübertragung aus. Auch sensible Vorgänge wie Anmeldung und Zahlung sind durch die Nutzung eines kostenlosen Zertifikats nicht automatisch unsicher. Ihre Sicherheit muss weiterhin im Zusammenhang mit der Zahlungsarchitektur, dem Kontoschutz und den Anforderungen an die Datenverarbeitung beurteilt werden.
Wenn eine Sicherheitsprüfung durch einen Geschäftspartner ausdrücklich eine Organisationsvalidierung verlangt oder ein Unternehmen zahlreiche Domains zentral verwalten und verbindliche Zusagen zu Reaktionszeiten erhalten muss, gibt es für ein kostenpflichtiges Angebot nachvollziehbare Beschaffungsgründe. In diesem Fall sollten Zertifikatstyp, Domainabdeckung und Betriebsleistungen getrennt verglichen werden, statt nur Marke und Preis gegenüberzustellen.
Einige kommerzielle Zertifikate beinhalten eine Entschädigungszusage. Welche Ereignisse abgedeckt sind, wer anspruchsberechtigt ist und welche Bedingungen für einen Anspruch gelten, ist jedoch vertraglich begrenzt. Eine solche Zusage bedeutet nicht, dass ein Angriff auf die Website oder ein Transaktionsverlust automatisch entschädigt wird. Die Höhe der Entschädigung ist kein Maß für die Verschlüsselungsstärke.
SEO ist ebenfalls kein hinreichender Grund, allein ein kostenpflichtiges Zertifikat zu erwerben. HTTPS gehört zur grundlegenden Website-Konfiguration. Daraus lässt sich jedoch nicht ableiten, dass „kostenpflichtige Zertifikate ein höheres Ranking erzielen als kostenlose“. Ebenso ersetzt ein Zertifikat keine Maßnahmen zur Einhaltung von Vorschriften wie Datenschutzhinweise, Zugriffskontrollen oder den Schutz gespeicherter Daten.
Die Auswahl sollte sich an überprüfbaren Kriterien orientieren
Vor dem Kauf sollten Sie die Kompatibilität mit den vertrauenswürdigen Zertifikaten der Zielbrowser und Geräte bestätigen, prüfen, ob die Hauptdomain, Subdomains und weitere eigenständige Domains vollständig abgedeckt sind, und die Verantwortlichkeiten für die Verwahrung des privaten Schlüssels, Verlängerungsbenachrichtigungen und die Störungsbehebung festlegen. Auch Wildcard-Zertifikate haben Abdeckungsgrenzen. Gehen Sie nicht davon aus, dass ein einziges Zertifikat automatisch alle Ebenen einer Domain abdeckt.
Wenn diese Anforderungen durch einen Website-Erstellungs- oder Hostingdienst zuverlässig erfüllt werden, ist die Wahl eines kostenlosen Zertifikats keine Absenkung der Sicherheitsstandards. Fehlt die Fähigkeit zur laufenden Wartung, ist ein Dienst mit klar definierten Betriebsverantwortlichkeiten sinnvoller als der Kauf eines einzelnen teuren Zertifikats. Das Budget sollte sich nach überprüfbaren Anforderungen an die Identitätsprüfung und den Betriebsschutz richten – nicht nach dem Eindruck, dass „kostenpflichtig automatisch sicherer“ bedeutet.
Verwandte Artikel
 Wie beurteilt man die Umsetzungskompetenz eines Anbieters für den Aufbau unabhängiger Websites in Guangdong?
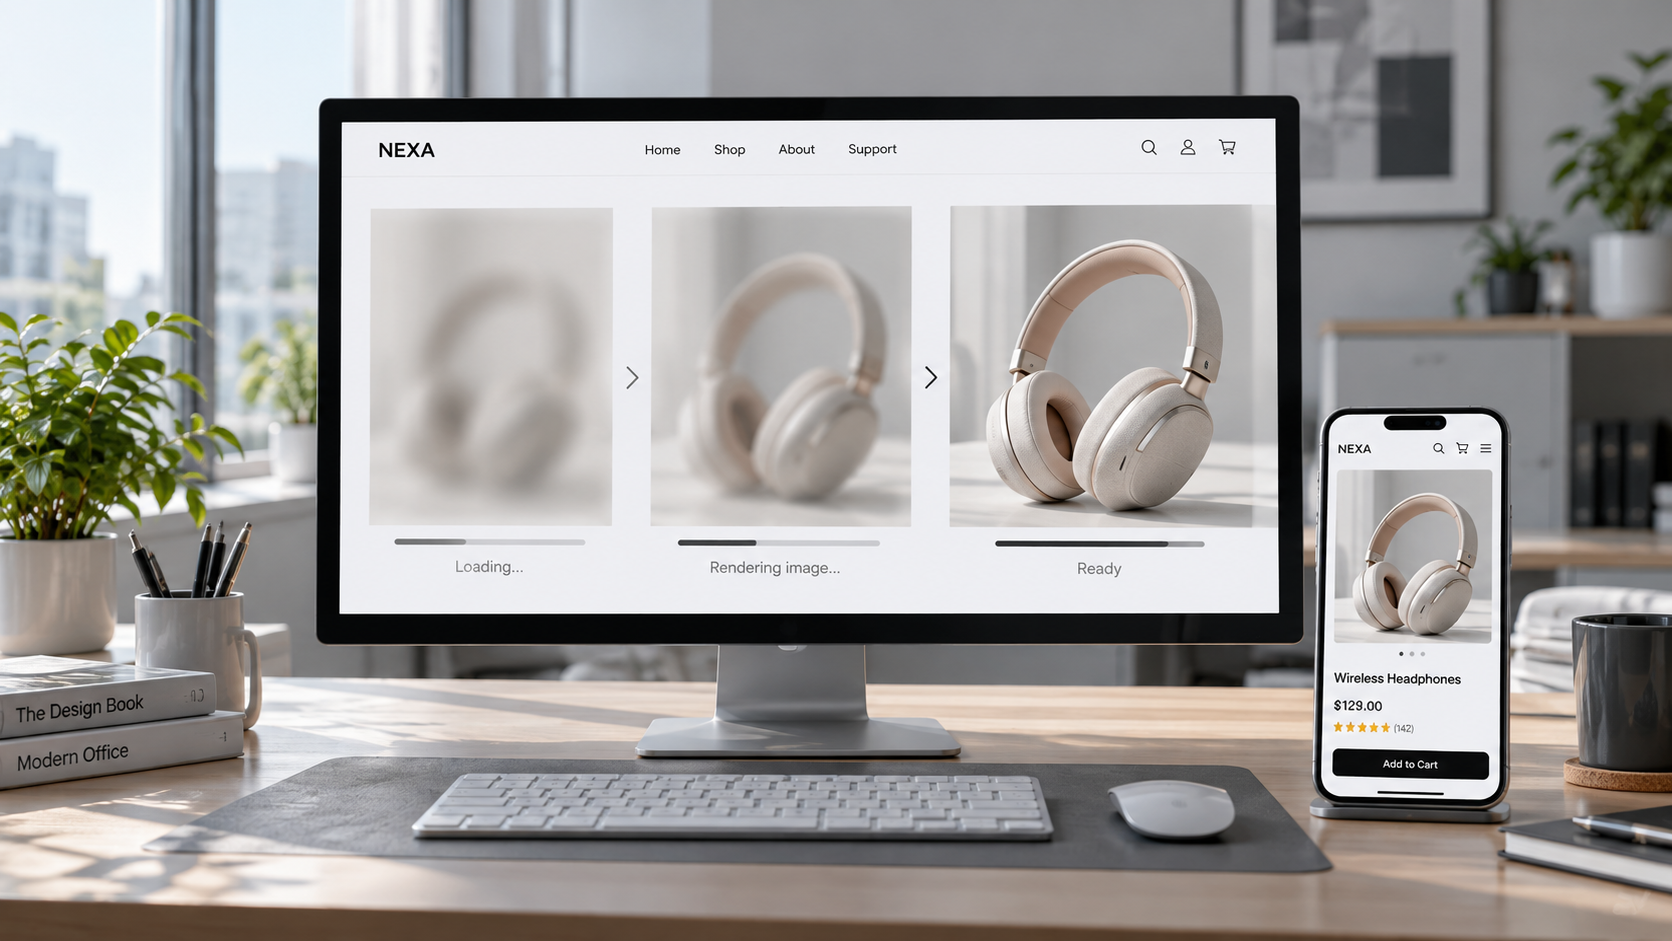
 Der eigene Onlineshop lädt langsam – wie lassen sich Probleme beim Laden von Bildern ermitteln?
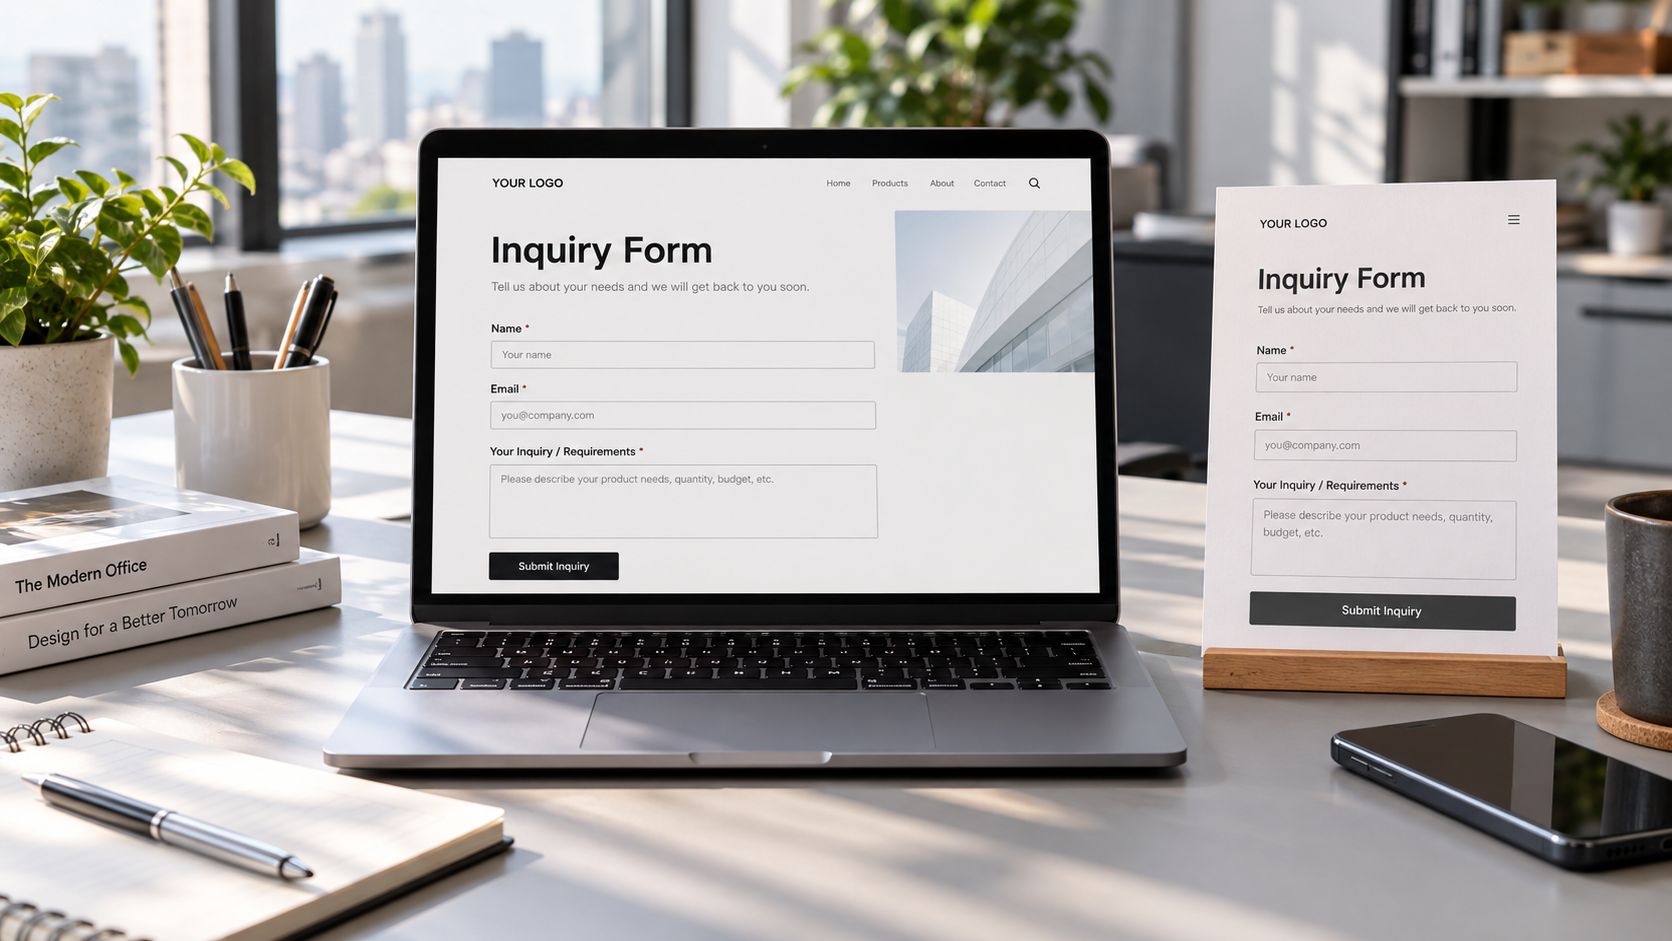
 Wie lässt sich die Website-Anfragequote durch eine optimierte Formularerfahrung steigern?
Verwandte Produkte
 易营宝 SaaS-Marketing-System für die intelligente Website-ErstellungDas 易营宝 SaaS-Marketing-System für die intelligente Website-Erstellung ermöglicht eine KI-gestützte Website-Erstellung ohne Programmieraufwand. Erstellen Sie in nur 10 Minuten schnell eine mehrsprachige internationale B2B-Website, beschleunigt durch globale Server und intelligente KI-gestützte SEO-Optimierung, um Unternehmen effizient mit globalen Märkten zu verbinden. Die perfekte Verbindung von Technologie und Bedienkomfort macht die Erstellung von Websites für den Außenhandel so einfach wie möglich.
 Optimierungsservice für das AI+SEO-Dual-Engine-SystemDas AI+SEO-Dual-Engine-Optimierungssystem von 易营宝 unterstützt Außenhandelsunternehmen durch intelligente AI-Keyword-Recherche, Content-Generierung und umfassende technische Optimierung dabei, hochwertigen organischen Traffic zu gewinnen und Suchrankings sowie Conversion-Raten deutlich zu steigern.
 AI+SEM intelligente Werbemarketing-SystemAI+SEM-gesteuerte intelligente Kampagnenerstellung, ganzheitliche Unterstützung für präzises Werbemarketing. Das System generiert automatisch Wochen-/Monatsberichte, KI empfiehlt Keywords und Zielmärkte, überwacht Echtzeit-Kennzahlen und warnt intelligent, startet mit einem Klick hochkonvertierende Kampagnen, beschleunigt Lead-Generierung und steigert ROI.
 AI+SNS Social-Media-Marketing-SystemYingyingbao AI+SNS Social Media Intelligent Marketing System – Präzise Erfassung sozialer Daten für das Zeitalter der sozialen Medien. Unterstützt die Synchronisierung von Inhalten mit einem Klick auf allen wichtigen Plattformen, einschließlich Facebook und LinkedIn. KI-gestütztes Umschreiben von Beiträgen verbessert die Lokalisierung. Intelligenter Kundenservice rund um die Uhr und Analyse von Nutzerprofilen ermöglichen Unternehmen eine effiziente Expansion in globale Märkte.
 AI+SEM-Lösungen für WerbemarketingKI-gestützte SEM-Werbelösungen nutzen künstliche Intelligenz, um das SEM-Kampagnenmanagement erheblich zu verbessern. Mithilfe von KI werden wöchentliche und monatliche Berichte erstellt, die Kontodaten in mehreren Dimensionen darstellen und so einen umfassenden Überblick über die Werbeleistung und Trends ermöglichen. KI liefert präzise Empfehlungen zu Keywords und Zielländern, erstellt auf intelligente Weise Werbetexte mit hoher Konversionsrate und initiiert mit einem einzigen Klick eine effiziente Kampagnenumsetzung, wodurch die Kundenakquise für Unternehmen beschleunigt wird. Gleichzeitig überwacht das System die wichtigsten Kennzahlen in Echtzeit, identifiziert auf intelligente Weise ungewöhnliche Schwankungen und gibt rechtzeitig Warnmeldungen aus, um eine stabile Werbeleistung und hohe Renditen zu gewährleisten.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Domain-DienstleistungenEasyWin bietet professionelle Domain-Dienstleistungen an, einschließlich intelligenter Abfrage, One-Stop-Registrierung, Markenschutz und Rund-um-die-Uhr-Management, um Unternehmen bei der Gestaltung eines digitalen Markenimages zu unterstützen.
 EasySell B2C Cross-Border E-Commerce-Plattform und eigenständige WebsiteDer EasyStore B2C Cross-Border E-Commerce Independent Store ist eine intelligente Website-Erstellungs- und Cross-Border-E-Commerce-All-in-One-Lösung, die von der EasyStore Information Technology (Beijing) Co., Ltd. eigenständig entwickelt wurde. Das System wurde speziell für kleine, mittlere und große Exportunternehmen entwickelt und vereint „Website-Erstellung, Betrieb, Marketing, Werbung und Konversion“ in einem, um Unternehmen dabei zu unterstützen, schnell einen Cross-Border-E-Commerce-Independent-Store aufzubauen und so Markenexport und globalen Verkaufszuwachs zu realisieren.
Die Plattform unterstützt Mehrsprachigkeit, Multi-Währungen und Multi-Kanal-Marketing, verfügt über integrierte KI-Übersetzungs- und SEO-Optimierungssysteme und ist für Hauptmärkte wie Südostasien, Europa/Amerika, Lateinamerika und den Nahen Osten geeignet, um chinesischen Herstellern bei der effizienten Erschließung internationaler E-Commerce-Märkte zu helfen. B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。