- تقارير: أمازون ترسل رسائل تحذير بشأن الحصرية إلى البائعين على منصات متعددة03-11-2026عرض التفاصيل
- تدخل القواعد الجديدة لمرتجعات TikTok Shop العابرة للحدود في جنوب شرق آسيا حيز التنفيذ في 5 نوفمبر03-11-2026عرض التفاصيل
- الولايات المتحدة تشدد الإعفاءات الجمركية على الشحنات منخفضة القيمة وتعدّل البرنامج التجريبي لبيانات Section 32103-11-2026عرض التفاصيل
- ترتفع الرسوم الإضافية للوقود والخدمات اللوجستية لـ FBA في عشرة أسواق أوروبية من أمازون إلى 2% في 2 نوفمبر02-11-2026عرض التفاصيل
- إصلاح قانون الجمارك للاتحاد الأوروبي يدخل حيز التنفيذ في 1 نوفمبر، مع فرض رسوم معالجة جديدة على الطرود الصغيرة المرسلة مباشرةً01-11-2026عرض التفاصيل
- يعتزم الاتحاد الأوروبي رفع الرسوم المفروضة على الطرود الصغيرة الواردة إلى 5 يورو31-10-2026عرض التفاصيل
ما الفرق من حيث الأمان بين شهادات SSL المجانية والمدفوعة؟
شهادة SSL المجانية ليست بطبيعتها «أقل أمانًا» من الشهادة المدفوعة. إذا كانت الشهادتان موثوقتين لدى المتصفحات، وتستخدمان مفاتيح وخوارزميات مناسبة، وكانت إعدادات الخادم متماثلة، فيمكنهما توفير المستوى نفسه من تشفير اتصالات HTTPS. وما يُشترى مقابل الدفع أساسًا هو التحقق الأعمق من الهوية، ودعم الخدمة، وإمكانات الإدارة، وليس مجرد «تشفير أقوى».
للحكم على الفرق بين شهادات SSL المجانية والمدفوعة، ينبغي التمييز بين ثلاثة أمور: هل البيانات أثناء النقل محمية، وهل تم التحقق من الجهة التي تقف وراء الموقع، وهل يمكن تشغيل الشهادة باستمرار وبشكل صحيح. السعر لا يغني عن أي من هذه الاعتبارات.
قوة التشفير لا يحددها سعر الشهادة
شهادة SSL التي يُشار إليها عادةً هي شهادة تُستخدم لاتصالات TLS في المواقع الحديثة. تساعد الشهادة المتصفح على التحقق من هوية الخادم، وتشارك في إنشاء اتصال مشفر؛ أما البروتوكول ومجموعة خوارزميات التشفير المستخدمة فعليًا فيعتمدان أيضًا على التفاوض بين الخادم والمتصفح.
لذلك، إذا استخدم موقعان شهادة موثوقة، وإعدادًا مناسبًا للمفاتيح، وTLS 1.2 أو TLS 1.3، فلن ينشأ تلقائيًا اختلاف في مستوى التشفير لمجرد أن إحدى الشهادتين مجانية والأخرى مدفوعة. والقول إن «الشهادات المدفوعة تستخدم تشفيرًا بقوة 256 بت، بينما تشفير الشهادات المجانية أضعف» يخلط بين مفتاح الشهادة وخوارزمية تشفير الاتصال والتسعير التجاري.
وفي المقابل، لا تستطيع الشهادة المدفوعة التعويض عن تسرب المفتاح الخاص أو ثغرات الخادم أو الإعدادات الخاطئة. تحمي HTTPS قناة نقل البيانات، لكنها لا تمنع حقن الموقع بشيفرات ضارة، ولا تضمن حفظ بيانات العملاء المُرسلة عبر النماذج على نحو سليم.
الفرق الحقيقي هو: من الذي جرى التحقق منه؟
من الأنواع الشائعة في خدمات الشهادات المجانية شهادات التحقق من النطاق، أي DV. تؤكد جهة إصدار الشهادة، عبر طريقة تحقق محددة، أن مقدم الطلب يسيطر على النطاق، لكنها لا تؤكد بذلك الكيان التجاري أو قدرته على الوفاء بالتزاماته أو سمعته التجارية. وقد تكون الشهادة المدفوعة أيضًا من نوع DV؛ لذا لا ينبغي افتراض اكتمال التحقق من هوية الشركة لمجرد أن الشهادة مدفوعة.
تكمن قيمة شهادات OV وEV في أنها تضيف معلومات عن الجهة يمكن التحقق منها، لا في أنها تعزز قوة التشفير عند تماثل الإعدادات. ولا تعرض المتصفحات الرئيسية اسم الشركة بشكل بارز في شريط العنوان على نحو عام لمجرد استخدام شهادة EV؛ وقد يلزم فتح تفاصيل الشهادة للاطلاع على المعلومات ذات الصلة. لذلك ينبغي التأكد قبل الشراء من أن النشاط التجاري يحتاج فعلًا إلى هذا النوع من التحقق من الهوية، بدلًا من الدفع مقابل «مؤشر أمان متقدم» متوقع فحسب.
قد تحصل مواقع التصيد الاحتيالي أيضًا على شهادة DV سارية. إن ظهور اتصال محمي في المتصفح يعني فقط أن الاتصال أُجري بالنطاق الذي تخصه الشهادة، ولا يعني أن هذا النطاق هو الموقع الرسمي للعلامة التجارية الذي قصد الزائر الوصول إليه.
غالبًا ما تظهر الفجوات الأمنية أثناء التشغيل في مرحلتي التجديد والنشر
بالنسبة إلى مواقع استقطاب الاستفسارات والمتاجر الإلكترونية، يؤدي انتهاء صلاحية الشهادة إلى ظهور تحذير في المتصفح، ما قد يؤثر في الوصول إلى الموقع وإرسال النماذج وإتمام المعاملات. وما يستحق المقارنة فعليًا هو الجهة المسؤولة عن التجديد، وإمكان إصدار تنبيه عند فشل التجديد، وسرعة استعادة الخدمة عند وقوع عطل.
لا تعني الشهادة المجانية بالضرورة أن صيانتها يدوية فقط. فالخدمات التي تدعم بروتوكول ACME يمكنها تنفيذ طلب الشهادة وتجديدها تلقائيًا؛ ومع أتمتة جيدة، لا يؤدي قِصر دورة حياة الشهادة بالضرورة إلى زيادة عبء العمل اليدوي. كما تخضع الشهادات المدفوعة لمتطلبات الصلاحية وإعادة الإصدار، ولا تعني مدة عقد الشراء أن الشهادة الواحدة قابلة للاستخدام المتواصل طوال تلك المدة.
قد تتمثل القيمة الفعلية للخطة المدفوعة في المساعدة على النشر، أو الإدارة المركزية، أو إدارة أصول النطاقات المتعددة، أو التزام محدد بسرعة الاستجابة، لكن هذه الخدمات ليست مشمولة في كل المنتجات. ينبغي التحقق من نطاق الخدمة: هل يشمل الدعم تثبيت الشهادة على الخادم، وإعداد CDN، والتعامل مع فشل التحقق، وإصدار شهادة بديلة بصورة عاجلة، أم يقتصر على توفير ملف الشهادة؟
ينبغي للمواقع التي تستخدم CDN أو وكيلًا عكسيًا فحص الاتصال في مرحلتي «المتصفح إلى CDN» و«CDN إلى الخادم الأصلي». فتفعيل HTTPS في المرحلة الأولى لا يعني أن المرحلة الثانية مشفرة أيضًا وأن الشهادة يجري التحقق منها بشكل صحيح. ولا يؤدي شراء شهادة أغلى تلقائيًا إلى إصلاح مشكلات إعدادات الاتصال هذه.
ما مبررات الدفع المقبولة، وما الذي يُبالغ في أهميته؟
إذا كان الموقع يعرض المنتجات أساسًا ويستقبل الاستفسارات، وكانت منصة الاستضافة توفر شهادة موثوقة وتجديدًا تلقائيًا ومراقبة للأعطال، فعادةً ما تكون شهادة DV مجانية كافية لتلبية احتياجات تشفير البيانات أثناء النقل. ولا تصبح الأنشطة الحساسة، مثل تسجيل الدخول والدفع، غير آمنة بطبيعتها لمجرد استخدام شهادة مجانية؛ إذ ينبغي تقييمها مع مراعاة بنية الدفع وحماية الحسابات ومتطلبات معالجة البيانات.
إذا اشترطت مراجعة أمنية لدى أحد الشركاء صراحةً التحقق من المؤسسة، أو احتاجت الشركة إلى إدارة موحدة لعدد كبير من النطاقات والحصول على التزام واضح بسرعة الاستجابة للخدمة، فستكون للخطة المدفوعة مبررات شراء قابلة للقياس. وفي هذه الحالة، ينبغي مقارنة نوع الشهادة ونطاق تغطية النطاقات وخدمات التشغيل والصيانة كلٌّ على حدة، بدلًا من الاكتفاء بمقارنة العلامة التجارية والسعر.
تتضمن بعض الشهادات التجارية تعهدًا بالتعويض، لكن الحوادث التي يشملها، والجهات المستفيدة، وشروط المطالبة تخضع لبنود العقد. وهذا لا يعني أن التعرض لهجوم على الموقع أو تكبد خسارة في معاملة سيؤدي تلقائيًا إلى الحصول على تعويض. ولا يمكن استخدام مبلغ التعويض مؤشرًا على قوة التشفير.
كما أن تحسين محركات البحث SEO ليس سببًا كافيًا بحد ذاته لشراء شهادة مدفوعة. فـHTTPS إعداد أساسي للموقع، لكن لا يصح الاستنتاج من ذلك أن «ترتيب المواقع التي تستخدم شهادة مدفوعة أعلى من المواقع التي تستخدم شهادة مجانية». كذلك، لا تحل الشهادة محل تدابير الامتثال، مثل إشعارات الخصوصية وضوابط الوصول وحماية البيانات المخزنة.
ينبغي أن يستند الاختيار إلى شروط قابلة للتحقق
قبل الشراء، ينبغي التأكد من التوافق مع المتصفحات والأجهزة المستهدفة، والتحقق من تغطية النطاق الرئيسي والنطاقات الفرعية وأي نطاقات مستقلة أخرى، وتحديد المسؤولية عن حفظ المفتاح الخاص والتنبيه عند التجديد ومعالجة الأعطال. ولشهادات أحرف البدل حدود في التغطية، فلا ينبغي افتراض أن شهادة واحدة تغطي جميع مستويات النطاقات.
إذا كانت خدمة إنشاء الموقع أو استضافته تطبق هذه الشروط بالفعل وبموثوقية، فإن اختيار شهادة مجانية لا يعني خفض معايير الأمان. أما إذا كانت القدرة على الصيانة المستمرة غير متوفرة، فشراء خدمة تتضمن مسؤوليات تشغيل وصيانة محددة أجدى من شراء شهادة باهظة الثمن وحدها. وينبغي أن تقابل الميزانية متطلبات التحقق من الهوية وضمانات التشغيل القابلة للتحقق، لا الانطباع بأن «المدفوع أكثر أمانًا».
مقالات ذات صلة
 كيف يمكن تقييم قدرة مزوّد خدمات إنشاء المواقع المستقلة في قوانغدونغ على التسليم؟
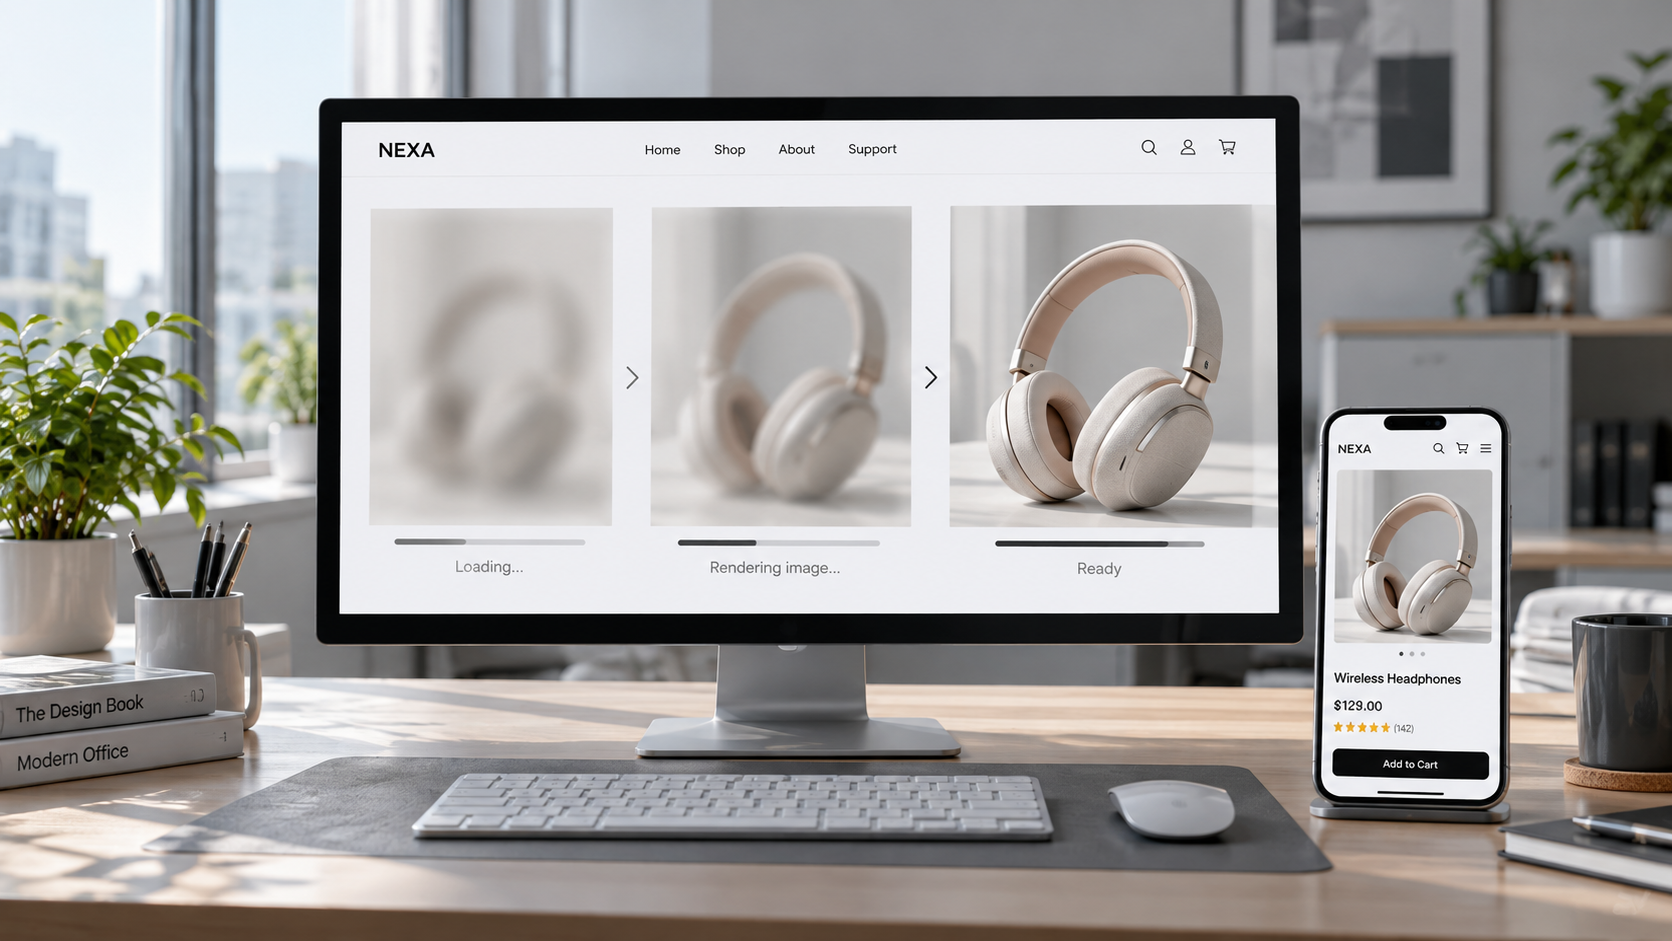
 الموقع المستقل بطيء في التحميل، فكيف يمكن تشخيص مشكلات تحميل الصور؟
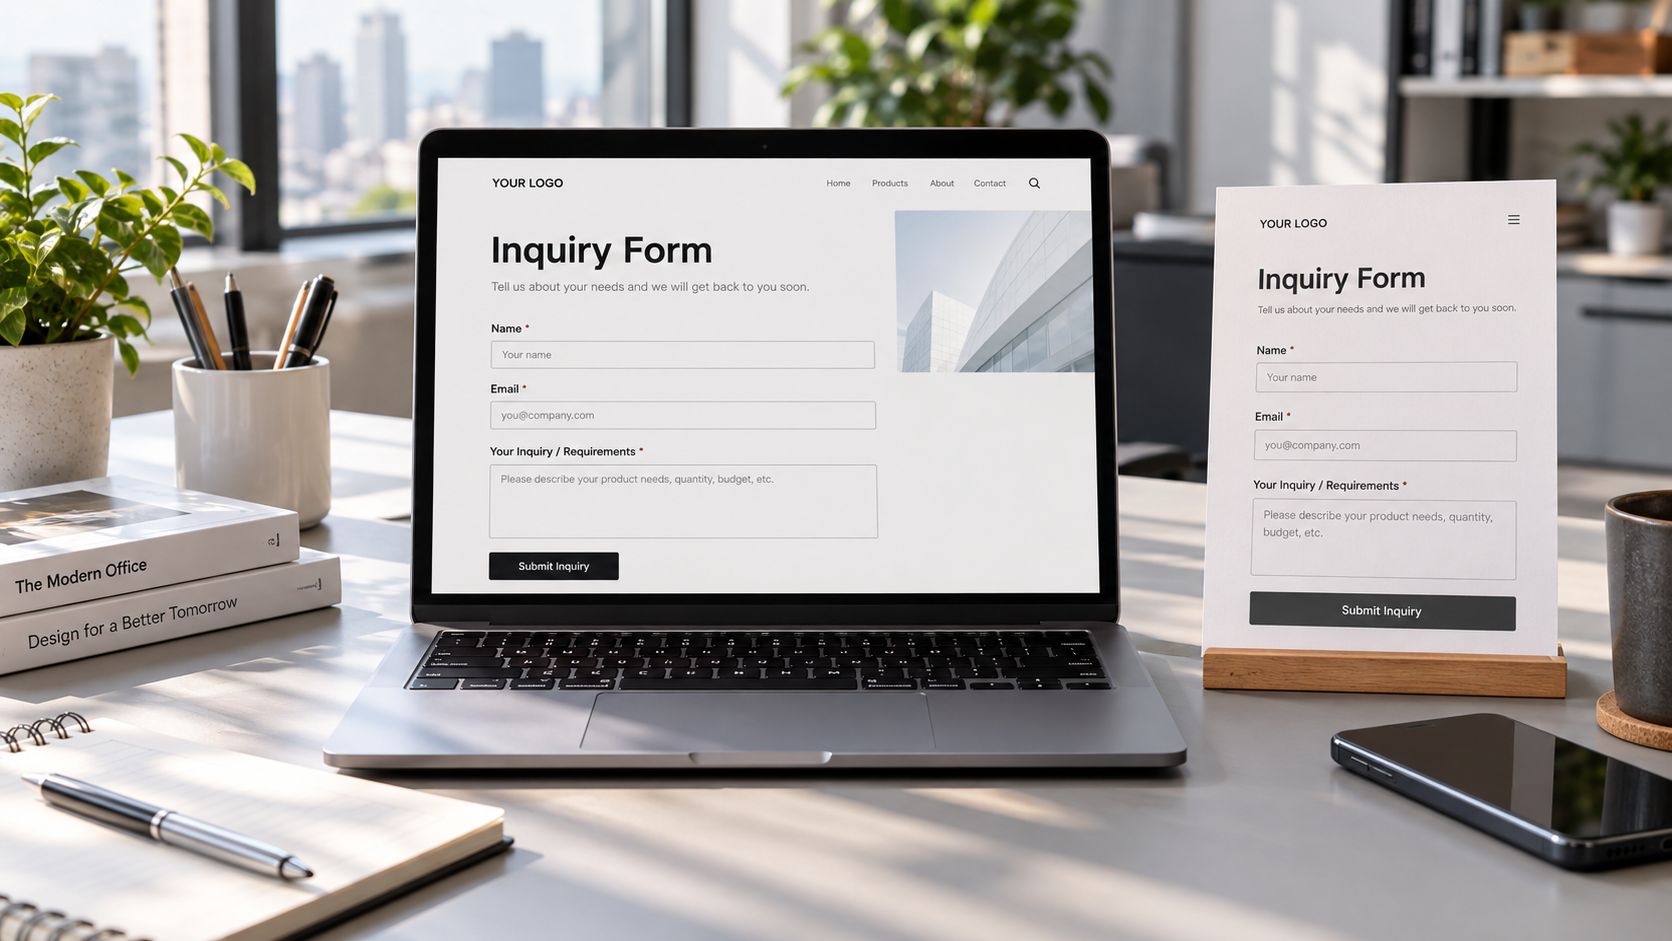
 كيف يمكن تحسين معدل تحويل استفسارات الموقع الإلكتروني من خلال تحسين تجربة النماذج؟
منتجات ذات صلة
 نظام 易营宝 لإنشاء المواقع الذكية والتسويق الذكي بتقنية SaaSنظام 易营宝 لإنشاء المواقع والتسويق الذكي بتقنية SaaS، وإنشاء مواقع بدون برمجة مدعوم بالذكاء الاصطناعي، وإنشاء سريع لموقع تجارة خارجية مستقل ومتعدد اللغات خلال 10 دقائق، وتسريع عالمي للخوادم، وتحسين ذكي لمحركات البحث SEO مدعوم بالذكاء الاصطناعي، ومساعدة الشركات على التواصل بكفاءة مع الأسواق العالمية. إن الدمج المثالي بين التقنية وسهولة التشغيل يجعل إنشاء مواقع التجارة الخارجية أمرًا في غاية السهولة
 خدمة تحسين نظام المحرك المزدوج AI+SEOيساعد نظام Yiyingbao للتحسين المزدوج AI+SEO، من خلال اكتشاف الكلمات الرئيسية بالذكاء الاصطناعي وإنشاء المحتوى والتحسين التقني الشامل، شركات التجارة الخارجية على الحصول على زيارات عضوية عالية الجودة، وتحسين ترتيبها في نتائج البحث ومعدل التحويل بشكل ملحوظ.
 نظام ذكاء الإعلانات AI+SEM للتسويقيقود AI+SEM الإعلانات الذكية، ويمكّن التسويق الدقيق للإعلانات عبر سلسلة كاملة. يولد النظام تلقائيًا تقارير أسبوعية/شهرية، ويوصي AI بالكلمات الرئيسية والبلدان المستهدفة، ويراقب المؤشرات الأساسية في الوقت الفعلي مع تنبيهات ذكية، ويطلق خطة إعلانية عالية التحويل بنقرة واحدة، مما يساعد على اكتساب عملاء سريعًا وتحسين عائد الاستثمار.
 نظام التسويق عبر وسائل التواصل الاجتماعي AI+SNSنظام التسويق الذكي Yingyingbao AI+SNS Social Media - التقاط دقيق للوسائط الاجتماعية في عصر وسائل التواصل الاجتماعي. يدعم مزامنة المحتوى بنقرة واحدة عبر المنصات الرئيسية بما في ذلك Facebook و LinkedIn. تعزز إعادة كتابة المنشورات المدعومة بالذكاء الاصطناعي التوطين. تتيح خدمة العملاء الذكية على مدار الساعة وطوال أيام الأسبوع وتحليل ملفات تعريف المستخدمين للشركات التوسع بكفاءة في الأسواق العالمية.
 حلول التسويق الإعلاني AI+SEMتستفيد حلول الإعلانات SEM المدعومة بالذكاء الاصطناعي من الذكاء الاصطناعي لتحسين إدارة حملات SEM بشكل كبير. باستخدام الذكاء الاصطناعي لإنشاء تقارير أسبوعية وشهرية، تقدم هذه الحلول بيانات الحساب عبر أبعاد متعددة، مما يتيح الإشراف الشامل على أداء الإعلانات واتجاهاتها. يقدم الذكاء الاصطناعي توصيات دقيقة بشأن الكلمات الرئيسية والبلدان المستهدفة، ويصمم نصوص إعلانية عالية التحويل بذكاء، ويبدأ نشر الحملات بكفاءة بنقرة واحدة، مما يسرع من اكتساب العملاء للشركات. في الوقت نفسه، يراقب النظام المقاييس الأساسية في الوقت الفعلي، ويحدد التقلبات غير الطبيعية بذكاء، ويصدر تنبيهات في الوقت المناسب، مما يضمن أداء إعلانيًا مستقرًا وعوائد عالية.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 خدمات أسماء النطاقاتيقدم يي يينغ باو خدمات احترافية لأسماء النطاقات، تشمل الاستعلام الذكي، التسجيل الشامل، حماية العلامة التجارية، والإدارة الشاملة، لمساعدة الشركات في بناء صورة العلامة التجارية الرقمية.
 متجر EasyOperate B2C عبر الحدود وموقع مستقلمنصة متجر B2C عبر الحدود المستقلة من EasyStore هي حل متكامل للبناء الذكي للمواقع والتجارة الإلكترونية عبر الحدود، تم تطويره بشكل مستقل من قبل شركة EasyStore لتكنولوجيا المعلومات (بكين) المحدودة. تم تصميم النظام خصيصًا للشركات الصغيرة والمتوسطة وكذلك الكبيرة المصدرة، حيث يجمع بين "البناء، التشغيل، التسويق، الإعلان، التحويل" في نظام واحد، لمساعدة الشركات على إنشاء موقع تجارة إلكترونية مستقل عبر الحدود بسرعة، وتحقيق النمو في المبيعات العالمية وانتشار العلامة التجارية في الخارج. تدعم المنصة تعدد اللغات والعملات وقنوات التسويق، وتضم نظام ترجمة ذكي يعمل بالذكاء الاصطناعي ونظام تحسين محركات البحث (SEO)، وهي مناسبة للأسواق الرئيسية مثل جنوب شرق آسيا، أوروبا وأمريكا، أمريكا اللاتينية، الشرق الأوسط، مما يساعد الشركات المصنعة الصينية على التخطيط الفعال للتجارة الإلكترونية الدولية.
 B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。