- Welche Kanäle zur Kundengewinnung werden von den Trends im grenzüberschreitenden Marketing 2026 beeinflusst?06-09-2026Details anzeigen
- Welche Homogenisierungsrisiken bei der Branchenanalyse für KI-gestützte Website-Baukästen zu beachten sind30-08-2026Details anzeigen
- Wie werden die KI-Marketingtrends 2026 die Verteilung von Werbebudgets verändern?28-08-2026Details anzeigen
- Schrumpft der Markt für EV-SSL-Zertifikate oder entwickelt er sich weiter? Wie sollten Unternehmen den Einkauf von Zertifikaten beurteilen?11-08-2026Details anzeigen
- Warum die alten Methoden von AMP SEO 2020 nicht mehr funktionieren und welche Änderungen es bei den aktuellen Optimierungsschwerpunkten gibt02-08-2026Details anzeigen
- Wie lassen sich Themen für die Rubrik Brancheninformationen auswählen, die leichter organischen Such-Traffic generieren?29-07-2026Details anzeigen
Worauf ist bei der Sicherheits- und Datenkonformität einer SaaS-Website zu achten? Wichtige Prüfpunkte zu Berechtigungen, Backups und grenzüberschreitender Datenübertragung
Was bei der Sicherheit und Compliance von SaaS-Websites zu beachten ist, lässt sich nicht einfach daran festmachen, ob die Seitenfunktionen vollständig sind. Bei Geschäftsmodellen mit Website, Shop, Landingpages und mehrsprachigen Websites trägt die Plattform nicht nur Markeninhalte, sondern auch Besucherdaten, Lead-Informationen, Bestellhistorie und operative Materialien.
Sobald Berechtigungen außer Kontrolle geraten, Backups Lücken aufweisen oder die Cross-Border-Übertragungswege unklar sind, beschränken sich die Probleme nicht mehr auf Systemausfälle; sie können sich auch zu Datenlecks, Unterbrechungen von Kampagnen, Audit-Problemen und Risiken im Auslandsgeschäft ausweiten. Daher ist die Sicherheit und Compliance von SaaS-Websites bereits zu einer grundlegenden Beurteilungsgröße in integrierten Website- und Marketing-Szenarien geworden.
Warum Compliance-Fragen bei Website-Plattformen früher geprüft werden sollten
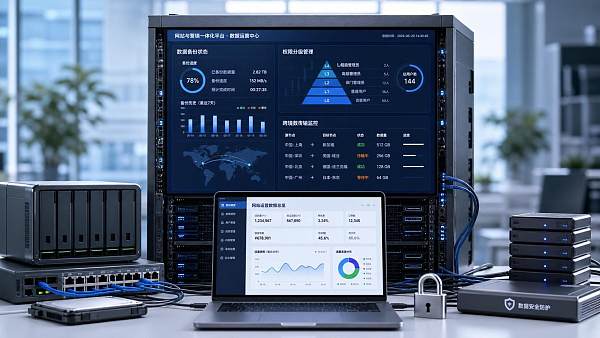
Früher haben viele Unternehmen Website-Tools als Content-Publishing-System verstanden; heute ist die Lage eine andere. Eine auf den Auslandmarkt ausgerichtete Website bindet in der Regel Formulare, Online-Beratung, Werbetracking, Zahlungskomponenten, E-Mail-Abonnements, Kundenservice-Systeme und Analysetools ein, und die Datenpfade sind wesentlich komplexer als bei herkömmlichen Websites.
Insbesondere im integrierten Modell von Website plus Marketingdienstleistungen laufen Website-Plattformen oft zusammen mit SEO-Optimierung, Werbeschaltung, Social-Media-Leadgenerierung und Conversion-Analyse. Solange es Benutzeridentifikation, Zugriffsdaten, Lead-Zuordnung und regionale Bereitstellung gibt, darf die Sicherheit und Compliance von SaaS-Websites nicht auf der Ebene von „ein Server reicht“ stehen bleiben.
Ein realistischeres Bild ist, dass viele Risiken nicht am Tag des Systemstarts entstehen, sondern in der weiteren Betriebsphase. Zum Beispiel: ein neues Konto wird nach Belieben eröffnet, Berechtigungen ehemaliger Mitarbeiter werden nicht zurückgenommen, Marketingkampagnen binden vorübergehend Skripte von Drittanbietern ein oder versehentlich gelöschte historische Seiten lassen sich nicht wiederherstellen. All dies sind häufige versteckte Risiken.
Zuerst Klarheit schaffen: Welche Daten verarbeitet die Plattform überhaupt
Um die Sicherheit und Compliance von SaaS-Websites zu beurteilen, besteht der erste Schritt nicht darin, Werbesprache zu lesen, sondern die Datenobjekte zu ordnen. Nur wenn klar ist, was die Plattform tatsächlich verarbeitet, gibt es eine Grundlage für spätere Prüfungen von Berechtigungen, Backups und grenzüberschreitenden Übertragungen.
In der Regel müssen vier Datenkategorien beachtet werden. Die erste Kategorie sind Website-Inhaltsdaten, einschließlich Seiten, Materialien, mehrsprachige Versionen und Produktinformationen. Die zweite Kategorie sind Geschäftsdaten, einschließlich Anfragen, Bestellungen, Registrierungsinformationen und Kundenkommunikationsaufzeichnungen. Die dritte Kategorie sind Betriebsdaten, einschließlich Zugriffsquellen, Werbeparameter, Conversion-Pfade und Verhaltensanalysen. Die vierte Kategorie sind Verwaltungsdaten, einschließlich Konten, Protokollen, Genehmigungsaufzeichnungen und Konfigurationsänderungen.
Bei grenzüberschreitenden Geschäftsaktivitäten muss zusätzlich bestätigt werden, ob Daten regional gespeichert werden, ob sie über verschiedene Knoten verteilt werden und ob Analysedienste, Werbe- oder Social-Media-Schnittstellen im Ausland aufgerufen werden. Viele Compliance-Fragen entstehen nicht aus dem Kernsystem selbst, sondern aus eingebetteten Plugins und externen Diensten.
Berechtigungsebenen sind keine Kontoverwaltung, sondern eine Risikogrenze
Berechtigungen sind einer der am häufigsten unterschätzten Bereiche bei der Sicherheit und Compliance von SaaS-Websites. Viele Plattformen unterstützen die Zusammenarbeit mehrerer Personen, aber wenn es nur die Ebenen „Administrator“ und „normaler Editor“ gibt, reicht das oft nicht aus, um echte Geschäftsanforderungen zu stützen.
Die robustere Vorgehensweise besteht darin, Berechtigungen nach Rollen und Aktionen aufzuteilen. Content-Redakteure dürfen Texte ändern, aber nicht unbedingt Formulare exportieren. Werbe-Mitarbeiter dürfen Conversion-Daten einsehen, aber nicht unbedingt Websites löschen. Technische Mitarbeiter dürfen Domains und Schnittstellen anpassen, aber nicht unbedingt Kundendatenbank-Informationen einsehen.
Bei der Berechtigungsprüfung sind diese Punkte besonders wichtig
- Ob eine fein granulare Rollenkonfiguration unterstützt wird, statt nur eines einzelnen Super-Admin-Modus.
- Ob Berechtigungen getrennt nach Website, Modul und Datenbereich vergeben werden können.
- Ob Kontogenehmigungen, Vier-Augen-Prinzip oder Bestätigungsmechanismen für kritische Aktionen vorhanden sind.
- Ob Anomaliehinweise bei Anmeldungen, Geräteerkennung und Zugriffsbeschränkungen unterstützt werden.
- Ob Berechtigungen nach Austritt, Versetzung oder Ende einer Outsourcing-Zusammenarbeit rechtzeitig zurückgenommen werden können.
Wenn eine Plattform gleichzeitig Website-Aufbau, SEO, Werbung und Social-Media-Koordination übernimmt, müssen die Berechtigungsgrenzen noch klarer sein. Denn eine einzige fehlerhafte Autorisierung kann nicht nur eine einzelne Seite betreffen, sondern die gesamte Lead-Generierungskette.
Beim Backup geht es nicht nur darum, ob es überhaupt ein Backup gibt
Viele Dienstleister sagen, sie hätten Backups, doch in der Praxis sind vor allem der Backup-Bereich, die Wiederherstellungsgeschwindigkeit und die Granularität der Wiederherstellung entscheidend. Ohne diese Informationen sagt ein „es gibt ein Backup“ wenig darüber aus, ob die Plattform wirklich wiederherstellbar ist.
Die häufigsten Wiederherstellungsanforderungen im Website-Betrieb sind nicht immer ein kompletter Systemausfall. Oft ist nur eine Vorlagenaktualisierung schuld, dass Seiten anormal funktionieren, ein Plugin falsch konfiguriert oder eine Charge von Lead-Daten versehentlich gelöscht wurde. Solche Szenarien erfordern, dass die Plattform Version-Rollback und Teilwiederherstellung unterstützt.
Wenn eine Plattform in mehreren Märkten wie Nordamerika, Europa und Südostasien betrieben wird, erhöhen mehrregionale Zugriffe und Multi-Site-Bereitstellungen die Komplexität. In diesem Fall wirken sich Backup- und Disaster-Recovery-Fähigkeiten direkt auf den kontinuierlichen Betrieb der Auslandwebsite aus.
Anhand von Protokollen lässt sich entscheiden, ob ein Problem nachverfolgt werden kann
Viele Risiken sind bei ihrem Auftreten nicht offensichtlich; häufig werden sie erst entdeckt, wenn der Traffic ungewöhnlich ist, Leads zurückgehen oder Seiten nach Änderungen Probleme zeigen. Ob sich die Ursache schnell lokalisieren lässt, hängt in hohem Maße davon ab, ob die Protokollspuren vollständig sind.
Ein qualifiziertes Protokoll zeichnet nicht nur die Anmeldezeit auf. Es sollte auch Kontoanmeldungen, Berechtigungsänderungen, Seitenveröffentlichungen, Datenexporte, API-Aufrufe, Plugin-Installationen, Vorlagenaustausch und Anpassungen wichtiger Konfigurationen abdecken. Idealerweise lassen sich auch der handelnde Benutzer, der Zeitpunkt, die Quellgeräte und der Status vor und nach der Änderung verknüpfen.
Für die Sicherheit und Compliance von SaaS-Websites haben Protokolle einen zweifachen Wert. Die erste Ebene ist die nachträgliche Verantwortlichkeitszuordnung und Problemrekonstruktion. Die zweite Ebene ist die Grundlage für den täglichen Audit-Nachweis, der hilft, hochriskante Bediengewohnheiten zu erkennen und das wiederholte Auftreten ähnlicher Vorfälle zu verringern.
Für grenzüberschreitende Übertragungen müssen Wege, Knoten und Drittanbieter-Schnittstellen geprüft werden
Ein leicht zu übersehender Punkt im grenzüberschreitenden Geschäft ist, dass Daten nicht unbedingt nur innerhalb der Website-Plattform zirkulieren. Eine ausländische unabhängige Website bindet vom Lead-Generierungsprozess bis zur Conversion oft Werbeplattformen, Social-Media-Assets, E-Mail-Systeme, Kundendienst-Tools, Zahlungsdienste und Analysekomponenten ein.
Das bedeutet, dass man bei der Beurteilung der Sicherheit und Compliance von SaaS-Websites die grenzüberschreitende Übertragung als eine Kette betrachten muss und nicht nur den Standort des Servers. Sobald Benutzerinformationen, Verhaltensdaten oder Geschäftsdaten in ausländische Knoten gelangen, müssen Übertragungszweck, Verarbeitungsmethode und Verantwortlichkeitsgrenzen klar sein.
Bei der praktischen Prüfung kann man diesen Ablauf zur Orientierung nutzen
- Wohin die Daten nach der Erfassung im Frontend zuerst gelangen und ob es eine Zwischenschicht gibt.
- Welche Felder mit Werbe-, Analyse- oder Kundendienstsystemen synchronisiert werden.
- Ob Websites verschiedener Länder und Regionen denselben Datenpool gemeinsam nutzen.
- Ob Drittanbieter-Plugins das Sammelgebiet abschalten, ersetzen oder einschränken können.
- Ob der Dienstleister eine Beschreibung des grenzüberschreitenden Datenflusses und der Verarbeitungsstrategie bereitstellen kann.
Für Unternehmen, die langfristig Auslandsmärkte betreiben müssen, ist dieser Schritt kein Geschäftshemmer, sondern sorgt für stabilere Abläufe. Transparente Wege schaffen die Grundlage für spätere Audits, Optimierungen und regionale Bereitstellungen.
Im integrierten Dienstleistungsszenario müssen Plattformfähigkeiten und Managementmechanismen gemeinsam betrachtet werden
Wenn Website-Erstellung, SEO-Optimierung, Werbeschaltung und Social-Media-Betrieb schrittweise zusammenwachsen, ist die Plattform nicht mehr nur ein technisches Werkzeug, sondern auch ein fortlaufender Kooperationsmechanismus. Ob Wachstum und Governance zugleich berücksichtigt werden können, hängt davon ab, ob Systemfähigkeiten und Managementprozesse zusammenpassen.
Am Beispiel integrierter Plattformen wie Yiyingbao, die intelligentes Website-Building, grenzüberschreitenden Shop, KI-Werbemarketing und KI+SEO/GEO-Optimierung abdecken, liegen die Vorteile in der zentralisierten Kette, hohen Koordinationseffizienz und starken Anpassungsfähigkeit an Auslandsgeschäfte. Das bedeutet aber auch, dass jede Kontoberechtigung, jede Schnittstellenstrategie oder jede Daten-Synchronisationsregel mehrere Bereiche beeinflussen kann, darunter Website-Aufbau, Promotion und Conversion-Analyse.
Bei der Bewertung einer Plattform sollte man daher nicht nur auf die Funktionsliste schauen, sondern auch prüfen, ob Rollenkooperation unterstützt wird, ob Audits bequem möglich sind und ob verifizierbare Backups sowie Beschreibungen zur grenzüberschreitenden Verarbeitung bereitgestellt werden können. Echte Zuverlässigkeit bei der Sicherheit und Compliance von SaaS-Websites beruht nicht auf einem bloßen „Wir legen Wert auf Sicherheit“, sondern auf umsetzbaren Mechanismen im Detail.
Eine Prüfliste anlegen ist wirksamer als ein kurzfristiges Stopfen von Lücken
Wenn man gerade Website-Plattformen auswählt oder überprüft, kann man zuerst eine interne Prüfliste erstellen. Der Inhalt muss nicht kompliziert sein, sollte aber zumindest Datenarten, Berechtigungsmodell, Backup-Strategie, Protokollumfang, Drittanbieter-Schnittstellen, grenzüberschreitende Wege und den Ablauf der Reaktion auf Ausnahmen abdecken.
Anschließend lassen sich die Geschäftsszenarien nacheinander abbilden, etwa welche Daten eine mehrsprachige Website, eine B2B-Anfrageseite, ein grenzüberschreitender Shop, eine Werbe-Landingpage und eine Social-Media-Lead-Generierungsseite jeweils verwenden, wer Zugriff hat, wie bei Problemen wiederhergestellt wird und ob Daten an externe Dritte im Ausland fließen.
Wenn diese Fragen klar beantwortet werden können, ist die Sicherheit und Compliance von SaaS-Websites kein abstraktes Konzept mehr, sondern ein überprüfbarer, nachverfolgbarer und umsetzbarer Bewertungsstandard. Für die spätere Auswahl, den Launch und den laufenden Betrieb ist dieser Schritt oft wertvoller als ein bloßer Vergleich von Preis oder Funktionen.
Verwandte Artikel
 Was ist für die ICP-Registrierung erforderlich, um eine eigenständige Website in China zu starten?
 Warum wird nach der Installation eines SSL-Sicherheitszertifikats weiterhin eine Sicherheitswarnung angezeigt?
 Welche Qualifikationen sind für die Erstellung einer Website für den Export landwirtschaftlicher Erzeugnisse erforderlich?

Verwandte Produkte
 易营宝 SaaS-Marketing-System für die intelligente Website-ErstellungDas 易营宝 SaaS-Marketing-System für die intelligente Website-Erstellung ermöglicht eine KI-gestützte Website-Erstellung ohne Programmieraufwand. Erstellen Sie in nur 10 Minuten schnell eine mehrsprachige internationale B2B-Website, beschleunigt durch globale Server und intelligente KI-gestützte SEO-Optimierung, um Unternehmen effizient mit globalen Märkten zu verbinden. Die perfekte Verbindung von Technologie und Bedienkomfort macht die Erstellung von Websites für den Außenhandel so einfach wie möglich.
 Optimierungsservice für das AI+SEO-Dual-Engine-SystemDas AI+SEO-Dual-Engine-Optimierungssystem von 易营宝 unterstützt Außenhandelsunternehmen durch intelligente AI-Keyword-Recherche, Content-Generierung und umfassende technische Optimierung dabei, hochwertigen organischen Traffic zu gewinnen und Suchrankings sowie Conversion-Raten deutlich zu steigern.
 AI+SEM intelligente Werbemarketing-SystemAI+SEM-gesteuerte intelligente Kampagnenerstellung, ganzheitliche Unterstützung für präzises Werbemarketing. Das System generiert automatisch Wochen-/Monatsberichte, KI empfiehlt Keywords und Zielmärkte, überwacht Echtzeit-Kennzahlen und warnt intelligent, startet mit einem Klick hochkonvertierende Kampagnen, beschleunigt Lead-Generierung und steigert ROI.
 AI+SNS Social-Media-Marketing-SystemYingyingbao AI+SNS Social Media Intelligent Marketing System – Präzise Erfassung sozialer Daten für das Zeitalter der sozialen Medien. Unterstützt die Synchronisierung von Inhalten mit einem Klick auf allen wichtigen Plattformen, einschließlich Facebook und LinkedIn. KI-gestütztes Umschreiben von Beiträgen verbessert die Lokalisierung. Intelligenter Kundenservice rund um die Uhr und Analyse von Nutzerprofilen ermöglichen Unternehmen eine effiziente Expansion in globale Märkte.
 AI+SEM-Lösungen für WerbemarketingKI-gestützte SEM-Werbelösungen nutzen künstliche Intelligenz, um das SEM-Kampagnenmanagement erheblich zu verbessern. Mithilfe von KI werden wöchentliche und monatliche Berichte erstellt, die Kontodaten in mehreren Dimensionen darstellen und so einen umfassenden Überblick über die Werbeleistung und Trends ermöglichen. KI liefert präzise Empfehlungen zu Keywords und Zielländern, erstellt auf intelligente Weise Werbetexte mit hoher Konversionsrate und initiiert mit einem einzigen Klick eine effiziente Kampagnenumsetzung, wodurch die Kundenakquise für Unternehmen beschleunigt wird. Gleichzeitig überwacht das System die wichtigsten Kennzahlen in Echtzeit, identifiziert auf intelligente Weise ungewöhnliche Schwankungen und gibt rechtzeitig Warnmeldungen aus, um eine stabile Werbeleistung und hohe Renditen zu gewährleisten.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Domain-DienstleistungenEasyWin bietet professionelle Domain-Dienstleistungen an, einschließlich intelligenter Abfrage, One-Stop-Registrierung, Markenschutz und Rund-um-die-Uhr-Management, um Unternehmen bei der Gestaltung eines digitalen Markenimages zu unterstützen.
 EasySell B2C Cross-Border E-Commerce-Plattform und eigenständige WebsiteDer EasyStore B2C Cross-Border E-Commerce Independent Store ist eine intelligente Website-Erstellungs- und Cross-Border-E-Commerce-All-in-One-Lösung, die von der EasyStore Information Technology (Beijing) Co., Ltd. eigenständig entwickelt wurde. Das System wurde speziell für kleine, mittlere und große Exportunternehmen entwickelt und vereint „Website-Erstellung, Betrieb, Marketing, Werbung und Konversion“ in einem, um Unternehmen dabei zu unterstützen, schnell einen Cross-Border-E-Commerce-Independent-Store aufzubauen und so Markenexport und globalen Verkaufszuwachs zu realisieren.
Die Plattform unterstützt Mehrsprachigkeit, Multi-Währungen und Multi-Kanal-Marketing, verfügt über integrierte KI-Übersetzungs- und SEO-Optimierungssysteme und ist für Hauptmärkte wie Südostasien, Europa/Amerika, Lateinamerika und den Nahen Osten geeignet, um chinesischen Herstellern bei der effizienten Erschließung internationaler E-Commerce-Märkte zu helfen. B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。