- 2026年のクロスボーダーマーケティングトレンドは、どの顧客獲得チャネルに影響するのか?06/09/2026詳細を見る
- AIサイト構築業界分析で見極めるべき同質化リスク30/08/2026詳細を見る
- AIマーケティングトレンド2026は広告予算配分をどのように変えるのか28/08/2026詳細を見る
- EV SSL認証市場は縮小しているのか、それとも高度化しているのか?企業の証明書導入をどう判断すべきか11/08/2026詳細を見る
- amp seo 2020の従来の手法がなぜ効果を失ったのか、現在の最適化における重点項目の変化02/08/2026詳細を見る
- 業界情報コラムで自然検索流入を獲得しやすいテーマの選び方29/07/2026詳細を見る
SaaSサイトセキュリティデータコンプライアンスでは何を見るべきか?権限、バックアップ、クロスボーダー転送のチェックポイント
SaaSサイトの安全性とデータコンプライアンスを見るときは、往々にしてページ機能がそろっているかどうかだけを見てはいけません。公式サイト、ECサイト、広告ランディングページ、多言語サイトを扱う業務では、プラットフォームはブランドコンテンツを担うだけでなく、訪問者データ、リード情報、受注記録、運用素材も蓄積します。
権限の逸脱、バックアップの欠落、またはクロスボーダーの転送経路が不明確になると、問題はシステム障害にとどまらず、データ漏えい、配信停止、監査の困難化、海外事業リスクへと波及する可能性があります。そのため、SaaSサイトの安全性とデータコンプライアンスは、Webとマーケティングが一体化したシーンにおける基礎的な判断項目になっています。
なぜサイト構築プラットフォームのコンプライアンスは事前確認の価値が高いのか
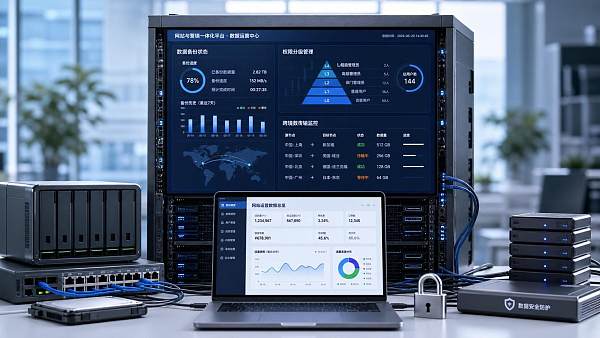
過去には、サイト構築ツールをコンテンツ公開システムと捉える企業が少なくありませんでしたが、今では状況が異なります。海外市場向けのサイトは通常、フォーム、オンライン問い合わせ、広告トラッキング、決済コンポーネント、メール購読、カスタマーサポートシステム、分析ツールと連携し、データの流れは従来のコーポレートサイトよりはるかに複雑です。
特にWebサイト+マーケティングサービス一体型のモデルでは、サイト構築プラットフォームはSEO最適化、広告配信、SNS集客、コンバージョン分析と並行して運用されます。ユーザー識別、アクセスログ、リードの帰属、地域別の配備まで考慮すると、SaaSサイトの安全性とデータコンプライアンスを「サーバーがあればよい」という段階で止めることはできません。
より現実的なのは、リスクの多くはシステム公開当日に発生するのではなく、その後の運用で現れるという点です。たとえば、新規アカウントの無制限作成、退職者権限の未回収、マーケティング施策への一時的なサードパーティスクリプト導入、過去ページの誤削除による復旧不能など、これらはいずれもよくある潜在リスクです。
まずは明確に、プラットフォームが何のデータを扱うのかを把握する
SaaSサイトの安全性とデータコンプライアンスを判断する第一歩は、宣伝文句を見ることではなく、データ対象を整理することです。プラットフォームが実際に何を処理しているのかを把握して初めて、その後の権限、バックアップ、クロスボーダー転送の確認に根拠が生まれます。
通常、注目すべきデータは4種類あります。第1はサイトコンテンツデータで、ページ、素材、多言語版、商品情報を含みます。第2は業務データで、問い合わせ、受注、登録情報、顧客とのやり取り記録を含みます。第3は運用データで、流入元、広告パラメータ、コンバージョン経路、行動分析を含みます。第4は管理データで、アカウント、操作ログ、承認記録、設定変更を含みます。
クロスボーダー業務では、データが地域別に保存されているか、異なるノードを通じて配信されるか、海外の分析・広告・SNSインターフェースを呼び出しているかも追加で確認する必要があります。多くのコンプライアンス問題は自社システム由来ではなく、埋め込みプラグインや外部サービスに起因します。
権限の階層化はアカウント管理ではなく、リスク境界である
権限は、SaaSサイトの安全性とデータコンプライアンスにおいて最も軽視されやすい項目です。多くのプラットフォームは複数人での協業に対応していますが、「管理者」と「通常編集者」の2層だけでは、実際の業務を支えるには不十分なことが多いです。
より安定した方法は、役割と操作内容に応じて権限を分けることです。コンテンツ編集者は文案を修正できても、フォームを書き出せるとは限りません。広告担当者はアトリビューションを確認できても、サイトを削除できるとは限りません。技術担当者はドメイン名やインターフェースを調整できても、顧客リードの明細に触れないとは限りません。
権限確認時は、次の項目を重点的に見る
- 細かな役割設定に対応しているか。単一のスーパーユーザーモードだけではないか。
- サイト単位、モジュール単位、データ範囲単位で権限を分けられるか。
- アカウント承認、複数人レビュー、重要操作の確認機構を備えているか。
- 異常ログインの通知、デバイス識別、アクセス制限に対応しているか。
- 退職、配置転換、外注終了後に、権限を適時回収できるか。
プラットフォームがサイト構築、SEO、広告、SNSの各業務を同時に担う場合、権限の境界はさらに明確でなければなりません。一箇所で誤った権限付与が起きると、影響は単一ページではなく、獲客の全体導線に及ぶ可能性があります。
バックアップ機構で見るべきなのは、「バックアップがあるか」だけではない
多くのサービス提供者は自社にバックアップがあると言いますが、実運用では、より重要なのはバックアップ範囲、復旧速度、復旧粒度です。これらの情報がなければ、「バックアップがある」だけでは、プラットフォームに真の復旧能力があるとは言えません。
サイト運用で最もよくある復旧ニーズは、必ずしもサイト全体の崩壊ではありません。多くの場合、テンプレート更新によるページ異常、プラグイン設定ミス、特定のリードデータの誤削除などです。こうした場面では、バージョンロールバックと局所復旧を支援できるかが重要です。
プラットフォームが北米、欧州、東南アジアなど複数市場で稼働する場合、多地域アクセスと多ノード配備は複雑さを増します。このとき、バックアップとレジリエンスの能力が、海外サイトの継続運用に直接影響します。
ログの痕跡が、問題を追跡できるかどうかを左右する
多くのリスクは発生時には目立たず、トラフィック異常、リード減少、ページ改変の後になって初めて発見されます。原因を迅速に特定できるかは、ログの痕跡が完全かどうかに大きく左右されます。
適切なログは、ログイン時刻の記録だけではありません。アカウントログイン、権限変更、ページ公開、データ出力、インターフェース呼び出し、プラグインインストール、テンプレート差し替え、重要設定の調整まで含めるべきです。できれば、操作担当者、時刻、端末、変更前後の状態も紐づけられるのが望ましいです。
SaaSサイトの安全性とデータコンプライアンスにおいて、ログには2つの価値があります。第1は事後の責任追跡と問題の再現、第2は日常監査の根拠形成です。これにより高リスク操作の習慣を識別し、同種の事象の再発を減らせます。
クロスボーダー転送は、経路、ノード、サードパーティインターフェースを確認する必要がある
クロスボーダー業務で見落とされやすいのは、データは必ずしもサイト構築プラットフォーム内だけで流通しているわけではない、という点です。海外向け独立サイトでは、獲客からコンバージョンまでの過程で、広告プラットフォーム、SNS素材、メールシステム、カスタマーサポートツール、決済サービス、分析コンポーネントが組み込まれることがよくあります。
つまり、SaaSサイトの安全性とデータコンプライアンスを判断する際は、クロスボーダー転送を単一のサーバー所在地ではなく、一つのチェーンとして捉える必要があります。ユーザー情報、行動データ、または商業データが国外ノードに入るのであれば、転送目的、処理方法、責任範囲を確認しなければなりません。
実地確認では、この流れに沿って整理できる
- フロントエンドで収集したデータは、最初にどこへ入るのか。中継層はあるのか。
- どの項目が広告、分析、またはカスタマーサポートシステムに同期されるのか。
- 異なる国や地域のサイトは、同じデータプールを共有しているのか。
- サードパーティプラグインは、収集範囲をオフ・置換・制限できるのか。
- サービス提供者は、クロスボーダーデータフローの説明と処理方針を提供できるか。
海外市場を長期的に運営する企業にとって、このステップは業務の妨げではなく、業務をより安定させるためのものです。経路が透明であってこそ、その後の監査、改善、地域別配備に着地点が生まれます。
一体型サービスの場面では、プラットフォーム能力と管理機構を一緒に見る
サイト構築、SEO最適化、広告配信、SNS運用が徐々に統合されると、プラットフォームはもはや単なる技術ツールではなく、継続的な協業の仕組みになります。成長とガバナンスの両立ができるかは、システム能力と管理フローが適合しているかにかかっています。
易营宝のような、スマートサイト構築、クロスボーダーEC、AI広告マーケティング、AI+SEO/GEO最適化を一体化したプラットフォームを例にすると、利点は導線の集約、協業効率の高さ、海外業務への適応力の強さにあります。しかし同時に、いずれか一つのアカウント権限、インターフェース方針、データ同期ルールが、サイト構築、プロモーション、コンバージョン分析の複数工程に影響を及ぼす可能性も意味します。
そのため、プラットフォームを評価する際は、機能一覧を見るだけでなく、役割分担による協業に対応しているか、監査がしやすいか、検証可能なバックアップとクロスボーダー処理の説明を提供できるかも確認すべきです。本当に信頼できるSaaSサイトの安全性とデータコンプライアンスは、「安全性を重視している」と一言で証明されるものではなく、仕組みの細部で実装されます。
チェックリストを作ることは、一時的な穴埋めよりも効果的である
現在、サイト構築プラットフォームを選定または再審査しているなら、まず社内チェックリストを作成するとよいでしょう。内容は複雑である必要はありませんが、少なくともデータ種別、権限モデル、バックアップ戦略、ログ範囲、サードパーティインターフェース、クロスボーダー経路、異常対応フローを含めるべきです。
次に、各業務シーンへ順に落とし込んでいきます。たとえば、多言語公式サイト、B2B問い合わせページ、クロスボーダーEC、広告ランディングページ、SNS集客ページがそれぞれどのデータを使うのか、誰がアクセスできるのか、問題が起きたらどう復旧するのか、データが国外の第三者へ流れるのかを確認します。
これらの点を明確に答えられるようになれば、SaaSサイトの安全性とデータコンプライアンスは抽象的な概念ではなくなり、検証可能で、追跡可能で、実行可能な判断基準になります。今後の選定、公開、継続運用において、この一歩は、単に価格や機能を比較するよりもはるかに参考価値があります。
関連記事


関連製品
 易营宝SaaSインテリジェントWebサイト構築・マーケティングシステム易营宝SaaSインテリジェントWebサイト構築・マーケティングシステム。AIによるノーコードWebサイト構築により、10分で多言語対応の海外向け独自サイトをスピーディーに構築できます。グローバルサーバーによる高速化とAIインテリジェントSEO最適化により、企業のグローバル市場との効率的な接続を支援します。テクノロジーと操作性を完璧に融合し、海外向けWebサイト構築を極限までシンプルにします。
 AI+SEM広告インテリジェントマーケティングシステムAI+SEM駆動のインテリジェント広告配信、フルチェーンの精密広告マーケティングを実現。システムは自動的に週次/月次レポートを生成、AIがキーワードと配信国を推薦、コア指標をリアルタイム監視しインテリジェント警告、ワンクリックで高コンバージョン配信ソリューションを起動、迅速な顧客獲得とROI向上を支援。
 AI+SEOデュアルエンジンシステム最適化サービス易营宝のAI+SEOデュアルエンジン最適化システムは、AIによるインテリジェントなキーワード発掘、コンテンツ生成、包括的な技術最適化を通じて、海外取引企業が質の高いオーガニックトラフィックを獲得できるよう支援し、検索順位とコンバージョン率を大幅に向上させます。
 AI+SNSソーシャルメディア全知達マーケティングシステム易営宝AI+SNSソーシャルメディア全知達マーケティングシステム-ソーシャルメディア時代における精密なソーシャルキャプチャーを実現。Facebook、LinkedInなど主要プラットフォームへのワンクリック同期コンテンツ対応、AIによる投稿自動最適化で適応性を向上。24時間365日対応のAIカスタマーサポートとユーザープロファイリング分析により、企業のグローバル市場展開を効率的に支援します。
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 AI+SEM広告マーケティングソリューションAI+SEM広告マーケティングソリューションは、AIインテリジェント技術を活用しSEM広告配信を高度に強化します。AIによる週次/月次レポート自動生成でアカウントデータを多角的に可視化し、広告効果とトレンドを包括的に把握。AIがキーワードと配信国を精密に推薦し、高コンバージョン率の広告コピーを自動生成。ワンクリックで効率的な配信プランを開始し、企業の迅速な顧客獲得を支援します。同時にシステムが主要指標をリアルタイム監視し、変動異常を自動検知して即時警告を発信。広告効果の安定性と高収益を保証します。
 ドメインサービス易営宝は専門的なドメインサービスを提供し、インテリジェント検索、ワンストップ登録、ブランド保護及び全周期管理を含め、企業がデジタルブランドイメージを構築するのを支援します。
 イージーマーケットB2CクロスボーダーECモール、独立サイト易営宝B2C跨境商城的独立站は、易営宝信息科技(北京)有限公司が自主開発したスマートなウェブサイト構築とクロスボーダーEコマースの一体化ソリューションです。システムは中小規模および大規模な輸出企業向けに設計されており、「ウェブサイト構築、運営、マーケティング、広告配信、コンバージョン」を一元化し、企業が迅速にクロスボーダーEコマースの独立サイトを構築し、ブランドの海外展開とグローバルな販売成長を実現するのを支援します。
プラットフォームは多言語、多通貨、多チャネルマーケティングをサポートし、組み込みのAI翻訳とSEO最適化システムを備え、東南アジア、欧米、ラテンアメリカ、中東などの主要市場に適応し、中国製造企業が国際Eコマースの展開を効率的に行うのを支援します。 SSL证书易营宝提供专业SSL安全证书服务,包括单域名和泛域名证书,确保网站数据传输加密、身份验证和完整性保护,助力企业建立安全可信的在线业务环境。