
- ما قنوات اكتساب العملاء التي ستتأثر باتجاهات التسويق عبر الحدود لعام 2026؟06-09-2026عرض التفاصيل
- ما مخاطر التجانس التي ينبغي توضيحها في تحليل قطاع إنشاء المواقع الذكية؟30-08-2026عرض التفاصيل
- كيف ستغير اتجاهات التسويق بالذكاء الاصطناعي لعام 2026 توزيع ميزانيات الإعلانات28-08-2026عرض التفاصيل
- هل سوق شهادات EV SSL ينكمش أم يتطور؟ كيف ينبغي للشركات تقييم شراء الشهادات؟11-08-2026عرض التفاصيل
- لماذا لم تعد الأساليب القديمة لـ amp seo 2020 فعّالة، وما التغييرات التي طرأت على محاور التحسين الحالية؟02-08-2026عرض التفاصيل
- كيف تختار موضوعات قسم أخبار الصناعة لتحقيق زيارات بحث عضوية بسهولة أكبر29-07-2026عرض التفاصيل
ما الذي ينبغي الانتباه إليه بشأن الامتثال لأمن البيانات في إنشاء المواقع باستخدام SaaS؟ نقاط التفتيش الخاصة بالتصاريح والنسخ الاحتياطي ونقل البيانات عبر الحدود
ما الذي يجب مراعاته عند أمن وامتثال بيانات إنشاء مواقع SaaS؟ غالبًا لا يكفي النظر إلى ما إذا كانت وظائف الصفحة مكتملة فقط. بالنسبة للأعمال التي تشمل المواقع الرسمية، ومتاجر التجارة الإلكترونية، وصفحات الهبوط الإعلانية، والمواقع متعددة اللغات، فإن المنصة لا تحمل محتوى العلامة التجارية فحسب، بل تتعامل أيضًا مع بيانات العملاء المحتملين، ومعلومات العملاء المحتملين، وسجلات الطلبات، ومواد التشغيل.
بمجرد فقدان الصلاحيات، أو وجود ثغرات في النسخ الاحتياطي، أو عدم وضوح مسار النقل عبر الحدود، فإن المشكلة لا تقتصر على تعطل النظام، بل قد تمتد أيضًا إلى تسرب البيانات، وانقطاع الحملات، وصعوبات التدقيق، ومخاطر الأعمال الخارجية. لذلك، أصبح أمن وامتثال بيانات إنشاء مواقع SaaS بندًا أساسيًا للحكم في سيناريوهات التكامل بين الموقع والتسويق.
لماذا تستحق مسائل الامتثال في منصة الإنشاء مراجعة مسبقة أكثر
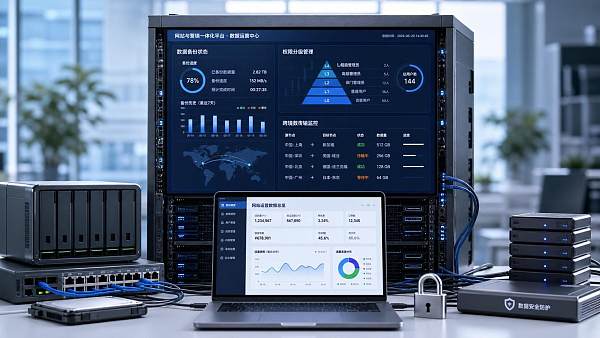
في الماضي، كان العديد من الشركات يعتقدون أن أدوات إنشاء المواقع مجرد أنظمة لنشر المحتوى، لكن الوضع اليوم مختلف تمامًا. فالموقع الموجه إلى الأسواق الخارجية يتصل عادةً بالنماذج، والاستشارات عبر الإنترنت، وتتبع الإعلانات، ومكونات الدفع، والاشتراك عبر البريد الإلكتروني، وأنظمة خدمة العملاء، وأدوات التحليل، وتكون سلسلة البيانات فيه أكثر تعقيدًا بكثير من الموقع الرسمي التقليدي.
وخاصة في نموذج التكامل بين الموقع والخدمات التسويقية، غالبًا ما تعمل منصة الإنشاء مع تحسين SEO، والإعلانات، وجذب الزيارات عبر وسائل التواصل، وتحليل التحويل معًا. وما دام هناك تعريف للمستخدم، وسجل للزيارات، واستنتاجات للمصادر، ونشر إقليمي، فإن أمن وامتثال بيانات إنشاء مواقع SaaS لا يمكن أن يبقى على مستوى “وجود خادم فقط”.
والأكثر واقعية هو أن كثيرًا من المخاطر لا تحدث في يوم إطلاق النظام، بل تظهر أثناء التشغيل اللاحق. مثل فتح حسابات جديدة بشكل عشوائي، أو عدم استرجاع صلاحيات الموظفين المغادرين، أو دمج نصوص طرف ثالث مؤقتًا في الأنشطة التسويقية، أو تعذر استعادة الصفحات المحذوفة عن طريق الخطأ في السجل التاريخي؛ وكلها من المخاطر الخفية الشائعة.
ابدأ أولًا بفهم ما هي البيانات التي تتعامل معها المنصة
إن الحكم على أمن وامتثال بيانات إنشاء مواقع SaaS لا يبدأ بالشعارات الترويجية، بل بفرز عناصر البيانات. فمعرفة ما الذي تعالجه المنصة فعليًا فقط هي التي تمنحك أساسًا منطقيًا لفحص الصلاحيات والنسخ الاحتياطي ونقل البيانات عبر الحدود لاحقًا.
عادةً ما يلزم الانتباه إلى أربع فئات من البيانات. الفئة الأولى هي بيانات محتوى الموقع، بما في ذلك الصفحات، والمواد، والإصدارات متعددة اللغات، ومعلومات المنتجات. والفئة الثانية هي بيانات الأعمال، بما في ذلك الاستفسارات، والطلبات، ومعلومات التسجيل، وسجلات التواصل مع العملاء. والفئة الثالثة هي بيانات التشغيل، بما في ذلك مصادر الزيارة، ومعلمات الإعلانات، ومسارات التحويل، وتحليل السلوك. والفئة الرابعة هي بيانات الإدارة، بما في ذلك الحسابات، وسجلات العمليات، وسجلات الموافقة، وتغييرات الإعدادات.
أما بالنسبة للأعمال العابرة للحدود، فيلزم أيضًا التأكد مما إذا كانت البيانات تُخزن إقليميًا، وما إذا كانت تُوزع عبر عقد مختلفة، وما إذا كانت واجهات التحليل أو الإعلانات أو وسائل التواصل خارجية. فالكثير من مسائل الامتثال لا تأتي من النظام الرئيسي نفسه، بل من الإضافات المدمجة والخدمات الخارجية.
تصنيف الصلاحيات ليس إدارة حسابات، بل حدود مخاطر
تُعد الصلاحيات من أكثر الجوانب التي يسهل التقليل من شأنها في امتثال أمن بيانات إنشاء مواقع SaaS. فالكثير من المنصات تدعم التعاون بين عدة أشخاص، لكن إذا كان هناك فقط مستويان مثل “مدير” و“محرر عادي”، فغالبًا لن يكون ذلك كافيًا لدعم العمليات الحقيقية.
والأفضل هو تقسيم الصلاحيات بحسب الأدوار والإجراءات. فمحرر المحتوى قد يستطيع تعديل النصوص، لكنه ليس بالضرورة قادرًا على تصدير النماذج. وموظف الإعلانات قد يستطيع عرض الاستنتاجات، لكنه ليس بالضرورة قادرًا على حذف الموقع. ويمكن للموظف التقني تعديل النطاقات والواجهات، لكنه ليس بالضرورة قادرًا على الوصول إلى نصوص استفسارات العملاء.
عند فحص الصلاحيات، يمكن التركيز على هذه النقاط
- هل يدعم إعداد الأدوار بدرجة تفصيلية، بدلًا من نموذج المدير الفائق الواحد فقط.
- هل يدعم التفويض بشكل منفصل بحسب الموقع، أو الوحدة، أو نطاق البيانات.
- هل يحتوي على موافقة على الحسابات، أو مراجعة مزدوجة، أو آلية تأكيد للإجراءات الحرجة.
- هل يدعم تنبيهات تسجيل الدخول غير الطبيعي، والتعرف على الأجهزة، وتقييد الوصول.
- بعد انتهاء العمل أو النقل أو التعاون مع المتعاقدين الخارجيين، هل يمكن استرجاع الصلاحيات في الوقت المناسب.
إذا كانت المنصة تتحمل في الوقت نفسه إنشاء المواقع، وSEO، والإعلانات، والتعاون عبر وسائل التواصل، فإن حدود الصلاحيات تصبح أكثر ضرورة للوضوح. لأن تفويضًا خاطئًا واحدًا قد لا يؤثر في صفحة واحدة فقط، بل في سلسلة كاملة لجذب العملاء.
آلية النسخ الاحتياطي لا تُقاس بوجود النسخ الاحتياطي فقط
كثير من مزودي الخدمة يقولون إن لديهم نسخًا احتياطية، لكن من الناحية العملية، الأهم هو نطاق النسخ الاحتياطي، وسرعة الاستعادة، ودقة الاستعادة. ومن دون هذه المعلومات، لا يمكن لكلمة “لدينا نسخ احتياطي” أن تثبت أن المنصة تمتلك قدرة حقيقية على الاستعادة.
أكثر احتياجات الاستعادة شيوعًا في تشغيل المواقع ليست دائمًا انهيار الموقع بالكامل. فكثيرًا ما تكون المشكلة مجرد تحديث قالب تسبب في خلل بالصفحة، أو إعداد مكوّن إضافي بشكل خاطئ، أو حذف جزء من بيانات الاستفسارات بالخطأ. وهذا النوع من السيناريوهات يتطلب من المنصة دعم الرجوع إلى الإصدارات والاستعادة الجزئية.
إذا كانت المنصة تعمل في أسواق متعددة مثل أمريكا الشمالية وأوروبا وجنوب شرق آسيا، فإن الوصول متعدد المناطق والنشر متعدد العقد سيزيدان من التعقيد. وعندها تؤثر قدرة النسخ الاحتياطي والتعافي من الكوارث مباشرةً في استمرارية تشغيل المواقع الخارجية.
تتبُّع السجلات هو ما يحدد ما إذا كانت المشكلة قابلة للتعقب
العديد من المخاطر لا تكون واضحة عند حدوثها، بل غالبًا لا تُكتشف إلا بعد حدوث زيادات غير طبيعية في الزيارات، أو انخفاض في العملاء المحتملين، أو تعديل الصفحة. وقدرة تحديد السبب بسرعة تعتمد إلى حد كبير على اكتمال آثار السجلات.
السجل المتوافق لا يقتصر على تسجيل وقت تسجيل الدخول فقط. بل يجب أن يغطي أيضًا تسجيل الدخول إلى الحساب، وتغييرات الصلاحيات، ونشر الصفحات، وتصدير البيانات، واستدعاء الواجهات، وتثبيت الإضافات، واستبدال القوالب، وتعديلات الإعدادات الرئيسية. ومن الأفضل أيضًا ربطه بالشخص الذي قام بالإجراء، ونقطة الزمن، والجهاز المصدر، والحالة قبل التغيير وبعده.
بالنسبة إلى أمن وامتثال بيانات إنشاء مواقع SaaS، فإن قيمة السجلات لها مستويان. الأول هو المساءلة اللاحقة ومراجعة المشكلات. والثاني هو تكوين أساس يومي للتدقيق، والمساعدة في التعرف على أنماط العمليات عالية المخاطر، وتقليل تكرار الأحداث نفسها.
ينبغي التحقق من مسار النقل عبر الحدود والعقد وواجهات الطرف الثالث
إحدى النقاط التي يسهل تجاهلها في الأعمال العابرة للحدود هي أن البيانات لا تدور بالضرورة داخل منصة الإنشاء فقط. فمنصة مستقلة خارجية تبدأ من جذب العملاء إلى التحويل غالبًا ما تتصل بمنصات الإعلانات، وعناصر وسائل التواصل، وأنظمة البريد الإلكتروني، وأدوات خدمة العملاء، وخدمات الدفع، ومكوّنات التحليل.
وهذا يعني أنه عند الحكم على أمن وامتثال بيانات إنشاء مواقع SaaS، يجب النظر إلى النقل عبر الحدود كسلسلة كاملة، لا إلى موقع الخادم فقط. فبمجرد دخول معلومات المستخدم، أو بيانات السلوك، أو البيانات التجارية إلى عقدة خارجية، يجب التأكد من هدف النقل، وطريقة المعالجة، وحدود المسؤولية.
يمكن الاستناد إلى هذا الخط عند الفحص الفعلي
- بعد جمع البيانات من الواجهة الأمامية، إلى أين تنتقل أولًا، وهل توجد طبقة ترحيل وسطية.
- ما الحقول التي ستتم مزامنتها إلى الإعلانات أو التحليل أو أنظمة خدمة العملاء.
- هل تشترك المواقع في دول ومناطق مختلفة في نفس مخزن البيانات.
- هل يمكن إيقاف الإضافات الخارجية أو استبدالها أو تقييد نطاق جمعها.
- هل يستطيع مزود الخدمة تقديم شرح لتدفق البيانات عبر الحدود واستراتيجية المعالجة.
بالنسبة إلى الشركات التي تحتاج إلى تشغيل الأسواق الخارجية على المدى الطويل، فهذه الخطوة ليست عائقًا أمام الأعمال، بل وسيلة لجعلها أكثر استقرارًا. فكلما كانت المسارات أوضح، أصبحت المراجعة اللاحقة وإعادة البناء والنشر الإقليمي أكثر قابلية للتنفيذ.
في سيناريو الخدمة المتكاملة، يجب النظر إلى قدرة المنصة وآلية الإدارة معًا
بعد دمج إنشاء المواقع، وتحسين SEO، والإعلانات، وتشغيل وسائل التواصل تدريجيًا، لا تعود المنصة مجرد أداة تقنية، بل تصبح أيضًا مجموعة آلية للتعاون المستمر. وقدرتها على الموازنة بين النمو والحوكمة تعتمد على مدى توافق قدرات النظام مع عملية الإدارة.
وإذا أخذنا منصة مثل 易营宝، التي تغطي إنشاء المواقع الذكية، ومتاجر التجارة عبر الحدود، وتسويق الإعلانات بالذكاء الاصطناعي، وتحسين AI+SEO/GEO، كمثال، فتكمن ميزتها في تركيز السلسلة، وكفاءة التعاون العالية، وقدرتها القوية على التكيف مع الأعمال الخارجية. لكن هذا يعني أيضًا أن أي سياسة صلاحيات حساب، أو استراتيجية واجهة، أو قاعدة مزامنة بيانات قد تؤثر في عدة حلقات مثل الإنشاء، والترويج، وتحليل التحويل.
لذلك، عند تقييم المنصة، لا يكفي النظر إلى قائمة الوظائف فقط، بل يجب أيضًا التأكد مما إذا كانت تدعم التعاون بين الأدوار، وما إذا كانت تسهّل التدقيق، وما إذا كانت قادرة على توفير نسخ احتياطي قابل للتحقق وتوضيحًا لمعالجة البيانات عبر الحدود. إن أمن وامتثال بيانات إنشاء مواقع SaaS الحقيقي لا يتحقق بمجرد عبارة “نولي الأمن اهتمامًا كبيرًا”، بل يتحقق من خلال تفاصيل الآليات.
إنشاء قائمة فحص أفضل من سدّ الثغرات بشكل مؤقت
إذا كنت بصدد اختيار أو مراجعة منصة إنشاء مواقع، فيمكن أولًا إعداد قائمة فحص داخلية. ولا يشترط أن تكون المحتويات معقدة، لكن ينبغي على الأقل أن تغطي نوع البيانات، ونموذج الصلاحيات، واستراتيجية النسخ الاحتياطي، ونطاق السجلات، وواجهات الطرف الثالث، والمسارات العابرة للحدود، وعمليات الاستجابة للحالات غير الطبيعية.
بعد ذلك يمكن إسقاط سيناريوهات الأعمال عليها واحدًا تلو الآخر، مثل الموقع متعدد اللغات، وصفحة الاستفسار B2B، ومتجر التجارة عبر الحدود، وصفحة الهبوط الإعلانية، وصفحة جذب الزيارات عبر وسائل التواصل، لمعرفة أي البيانات تُستخدم، ومن يمكنه الوصول إليها، وكيفية الاستعادة عند حدوث مشكلة، وهل ستتدفق البيانات إلى طرف ثالث خارج الحدود أم لا.
وعندما يمكن الإجابة بوضوح عن هذه الأسئلة، لن يكون أمن وامتثال بيانات إنشاء مواقع SaaS مجرد مفهوم مجرد، بل سيصبح معيار حكم قابلًا للتحقق والتعقب والتنفيذ. وللاختيار اللاحق، والإطلاق، والتشغيل المستمر، تكون هذه الخطوة غالبًا أكثر قيمة مرجعية من المقارنة البسيطة بين الأسعار أو الوظائف.
مقالات ذات صلة
منتجات ذات صلة
 نظام 易营宝 لإنشاء المواقع الذكية والتسويق الذكي بتقنية SaaSنظام 易营宝 لإنشاء المواقع والتسويق الذكي بتقنية SaaS، وإنشاء مواقع بدون برمجة مدعوم بالذكاء الاصطناعي، وإنشاء سريع لموقع تجارة خارجية مستقل ومتعدد اللغات خلال 10 دقائق، وتسريع عالمي للخوادم، وتحسين ذكي لمحركات البحث SEO مدعوم بالذكاء الاصطناعي، ومساعدة الشركات على التواصل بكفاءة مع الأسواق العالمية. إن الدمج المثالي بين التقنية وسهولة التشغيل يجعل إنشاء مواقع التجارة الخارجية أمرًا في غاية السهولة
 خدمة تحسين نظام المحرك المزدوج AI+SEOيساعد نظام Yiyingbao للتحسين المزدوج AI+SEO، من خلال اكتشاف الكلمات الرئيسية بالذكاء الاصطناعي وإنشاء المحتوى والتحسين التقني الشامل، شركات التجارة الخارجية على الحصول على زيارات عضوية عالية الجودة، وتحسين ترتيبها في نتائج البحث ومعدل التحويل بشكل ملحوظ.
 نظام ذكاء الإعلانات AI+SEM للتسويقيقود AI+SEM الإعلانات الذكية، ويمكّن التسويق الدقيق للإعلانات عبر سلسلة كاملة. يولد النظام تلقائيًا تقارير أسبوعية/شهرية، ويوصي AI بالكلمات الرئيسية والبلدان المستهدفة، ويراقب المؤشرات الأساسية في الوقت الفعلي مع تنبيهات ذكية، ويطلق خطة إعلانية عالية التحويل بنقرة واحدة، مما يساعد على اكتساب عملاء سريعًا وتحسين عائد الاستثمار.
 نظام التسويق عبر وسائل التواصل الاجتماعي AI+SNSنظام التسويق الذكي Yingyingbao AI+SNS Social Media - التقاط دقيق للوسائط الاجتماعية في عصر وسائل التواصل الاجتماعي. يدعم مزامنة المحتوى بنقرة واحدة عبر المنصات الرئيسية بما في ذلك Facebook و LinkedIn. تعزز إعادة كتابة المنشورات المدعومة بالذكاء الاصطناعي التوطين. تتيح خدمة العملاء الذكية على مدار الساعة وطوال أيام الأسبوع وتحليل ملفات تعريف المستخدمين للشركات التوسع بكفاءة في الأسواق العالمية.
 حلول التسويق الإعلاني AI+SEMتستفيد حلول الإعلانات SEM المدعومة بالذكاء الاصطناعي من الذكاء الاصطناعي لتحسين إدارة حملات SEM بشكل كبير. باستخدام الذكاء الاصطناعي لإنشاء تقارير أسبوعية وشهرية، تقدم هذه الحلول بيانات الحساب عبر أبعاد متعددة، مما يتيح الإشراف الشامل على أداء الإعلانات واتجاهاتها. يقدم الذكاء الاصطناعي توصيات دقيقة بشأن الكلمات الرئيسية والبلدان المستهدفة، ويصمم نصوص إعلانية عالية التحويل بذكاء، ويبدأ نشر الحملات بكفاءة بنقرة واحدة، مما يسرع من اكتساب العملاء للشركات. في الوقت نفسه، يراقب النظام المقاييس الأساسية في الوقت الفعلي، ويحدد التقلبات غير الطبيعية بذكاء، ويصدر تنبيهات في الوقت المناسب، مما يضمن أداء إعلانيًا مستقرًا وعوائد عالية.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 خدمات أسماء النطاقاتيقدم يي يينغ باو خدمات احترافية لأسماء النطاقات، تشمل الاستعلام الذكي، التسجيل الشامل، حماية العلامة التجارية، والإدارة الشاملة، لمساعدة الشركات في بناء صورة العلامة التجارية الرقمية.
 متجر EasyOperate B2C عبر الحدود وموقع مستقلمنصة متجر B2C عبر الحدود المستقلة من EasyStore هي حل متكامل للبناء الذكي للمواقع والتجارة الإلكترونية عبر الحدود، تم تطويره بشكل مستقل من قبل شركة EasyStore لتكنولوجيا المعلومات (بكين) المحدودة. تم تصميم النظام خصيصًا للشركات الصغيرة والمتوسطة وكذلك الكبيرة المصدرة، حيث يجمع بين "البناء، التشغيل، التسويق، الإعلان، التحويل" في نظام واحد، لمساعدة الشركات على إنشاء موقع تجارة إلكترونية مستقل عبر الحدود بسرعة، وتحقيق النمو في المبيعات العالمية وانتشار العلامة التجارية في الخارج. تدعم المنصة تعدد اللغات والعملات وقنوات التسويق، وتضم نظام ترجمة ذكي يعمل بالذكاء الاصطناعي ونظام تحسين محركات البحث (SEO)، وهي مناسبة للأسواق الرئيسية مثل جنوب شرق آسيا، أوروبا وأمريكا، أمريكا اللاتينية، الشرق الأوسط، مما يساعد الشركات المصنعة الصينية على التخطيط الفعال للتجارة الإلكترونية الدولية.
 B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。