- Quelles canaux d’acquisition de clients les tendances du marketing transfrontalier en 2026 influenceront-elles ?Sep 06, 2026Voir les détails
- Quels risques d’homogénéisation faut-il identifier dans l’analyse du secteur de la création intelligente de sites web ?Aug 30, 2026Voir les détails
- Comment les tendances du marketing par IA en 2026 vont-elles modifier la répartition des budgets publicitaires ?Aug 28, 2026Voir les détails
- Le marché de l’authentification EV SSL est-il en contraction ou en phase de montée en gamme ? Comment les entreprises doivent-elles évaluer l’achat de certificats ?Aug 11, 2026Voir les détails
- Pourquoi les anciennes méthodes d’AMP SEO 2020 ne sont-elles plus efficaces et quelles sont les évolutions actuelles des priorités d’optimisation ?Aug 02, 2026Voir les détails
- Comment choisir les sujets de la rubrique Actualités du secteur pour générer plus facilement du trafic de recherche organiqueJul 29, 2026Voir les détails
Que faut-il vérifier pour la conformité des données de sécurité d'un site SaaS ? Points de contrôle sur les autorisations, les sauvegardes et le transfert transfrontalier
La sécurité des données et la conformité des sites SaaS ne se résument pas souvent à vérifier si les fonctions de la page sont complètes. Pour les activités impliquant des sites officiels, des boutiques en ligne, des pages de destination publicitaires et des sites multilingues, la plateforme supporte à la fois le contenu de la marque et la collecte des données des visiteurs, les informations sur les leads, les enregistrements de commandes et les ressources opérationnelles.
Une fois que les droits d’accès sont mal contrôlés, qu’une sauvegarde manque ou que le chemin de transmission transfrontalière n’est pas clair, le problème ne se limite plus à une panne système ; il peut aussi se transformer en fuite de données, interruption des campagnes, difficultés d’audit et risques pour les activités à l’étranger. C’est pourquoi la sécurité des données et la conformité d’un site SaaS sont déjà devenues un critère fondamental dans les scénarios intégrant site web et marketing.
Pourquoi les questions de conformité des plateformes de création de sites méritent-elles d’être examinées à l’avance
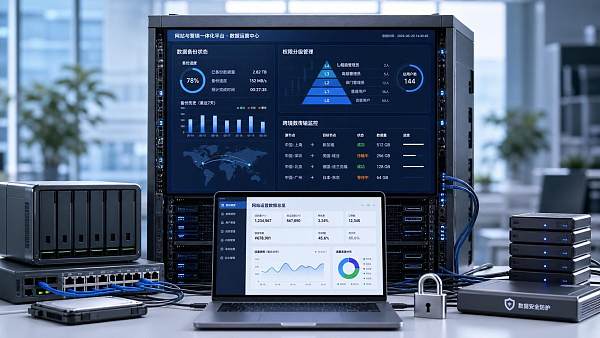
Par le passé, de nombreuses entreprises considéraient les outils de création de sites comme de simples systèmes de publication de contenu ; aujourd’hui, la situation est différente. Un site destiné au marché international intègre généralement des formulaires, des demandes de renseignements en ligne, le suivi publicitaire, des composants de paiement, des abonnements par e-mail, des systèmes de service client et des outils d’analyse, ce qui rend la chaîne de données bien plus complexe qu’un site officiel traditionnel.
En particulier dans un modèle intégré site web + services marketing, la plateforme de création de site fonctionne souvent en parallèle avec l’optimisation SEO, les campagnes publicitaires, l’acquisition via les réseaux sociaux et l’analyse des conversions. Dès qu’il y a identification des utilisateurs, journaux de visite, attribution des leads et déploiement régional, la sécurité des données et la conformité d’un site SaaS ne peuvent plus rester au niveau du simple “il y a un serveur, ça suffit”.
Un point plus réaliste est que de nombreux risques n’apparaissent pas le jour de la mise en ligne du système, mais pendant l’exploitation continue. Par exemple : l’ouverture arbitraire de nouveaux comptes, des droits non révoqués pour un employé quittant l’entreprise, l’intégration temporaire de scripts tiers lors de campagnes marketing, ou la suppression accidentelle d’anciennes pages sans possibilité de restauration ; tout cela relève de problèmes courants et cachés.
Avant tout, clarifions quelles données la plateforme traite réellement
Pour déterminer la conformité des données de sécurité d’un site SaaS, la première étape n’est pas d’écouter les slogans marketing, mais d’identifier les objets de données. Ce n’est qu’en sachant ce que la plateforme traite réellement que les contrôles ultérieurs de permissions, de sauvegarde et de transmission transfrontalière ont une base solide.
Il faut généralement prêter attention à quatre catégories de données. La première est celle des données de contenu du site, comprenant les pages, les ressources, les versions multilingues et les informations produits. La deuxième est celle des données métier, comprenant les demandes, les commandes, les informations d’inscription et les historiques de communication client. La troisième est celle des données d’exploitation, comprenant les sources de trafic, les paramètres publicitaires, les parcours de conversion et l’analyse comportementale. La quatrième est celle des données de gestion, comprenant les comptes, les journaux d’opération, les enregistrements d’approbation et les changements de configuration.
Pour les activités transfrontalières, il faut également vérifier si les données sont stockées par région, si elles sont distribuées via différents nœuds, et si des interfaces d’analyse, publicitaires ou sociales situées hors du pays sont appelées. De nombreux problèmes de conformité ne proviennent pas du système principal lui-même, mais de plugins intégrés et de services externes.
La hiérarchisation des autorisations n’est pas une simple gestion de comptes, mais une frontière de risque
Les autorisations constituent l’un des maillons les plus facilement sous-estimés dans la conformité des données de sécurité d’un site SaaS. De nombreuses plateformes prennent en charge la collaboration multi-utilisateurs, mais si elles ne proposent que deux niveaux, “administrateur” et “éditeur standard”, cela ne suffit souvent pas à soutenir des opérations réelles.
Une méthode plus robuste consiste à répartir les autorisations par rôle et par action. Le responsable du contenu peut modifier les textes, mais pas nécessairement exporter les formulaires. Le responsable publicitaire peut consulter l’attribution, mais pas nécessairement supprimer le site. Le personnel technique peut ajuster les noms de domaine et les interfaces, mais pas nécessairement accéder aux informations clients en clair.
Lors de l’examen des autorisations, voici les points à privilégier
- La plateforme prend-elle en charge une configuration fine des rôles, plutôt qu’un simple mode super administrateur unique.
- Permet-elle d’autoriser séparément par site, par module et par périmètre de données.
- Dispose-t-elle d’une approbation des comptes, d’une double validation ou d’un mécanisme de confirmation pour les opérations critiques.
- Prend-elle en charge les alertes de connexion anormale, l’identification des appareils et les restrictions d’accès.
- Après un départ, un changement de poste ou la fin d’une coopération externalisée, les autorisations peuvent-elles être révoquées à temps.
Si la plateforme prend simultanément en charge la création de sites, le SEO, la publicité et les fonctions collaboratives des réseaux sociaux, les frontières d’autorisation doivent être encore plus claires. En effet, une seule autorisation accordée à tort peut affecter non pas une page isolée, mais l’ensemble du parcours d’acquisition de clients.
Ce qu’il faut examiner en matière de sauvegarde ne se limite pas à “y a-t-il une sauvegarde ou non”
De nombreux prestataires affirment disposer de sauvegardes, mais dans l’usage réel, ce qui compte davantage est le périmètre de sauvegarde, la vitesse de restauration et la granularité de la restauration. Sans ces informations, le simple fait de dire “il y a une sauvegarde” ne prouve pas que la plateforme dispose d’une véritable capacité de récupération.
Les besoins de restauration les plus courants dans l’exploitation d’un site ne sont pas toujours un effondrement total du site. Souvent, il s’agit seulement d’une anomalie de page causée par la mise à jour d’un modèle, d’une erreur de configuration d’un plugin, ou de la suppression accidentelle d’un lot de données de leads. Ce type de scénario exige que la plateforme prenne en charge le retour à une version antérieure et la restauration locale.
Si la plateforme opère sur plusieurs marchés, comme l’Amérique du Nord, l’Europe et l’Asie du Sud-Est, l’accès multi-régions et le déploiement multi-nœuds augmenteront la complexité. À ce moment-là, la capacité de sauvegarde et de reprise après sinistre a un impact direct sur la continuité d’exploitation des sites à l’étranger.
Les traces de journalisation déterminent si un problème peut être retracé ou non
De nombreux risques ne sont pas évidents lorsqu’ils se produisent ; ils ne sont souvent découverts que lorsque le trafic devient anormal, que les leads diminuent ou qu’une page a été modifiée. La capacité à identifier rapidement la cause dépend en grande partie de l’exhaustivité des traces de journalisation.
Un journal conforme ne doit pas se contenter d’enregistrer l’heure de connexion. Il devrait couvrir les connexions aux comptes, les changements d’autorisations, la publication des pages, l’exportation des données, les appels d’API, l’installation de plugins, le remplacement de modèles et les ajustements de configuration clés. L’idéal est également de pouvoir associer l’utilisateur ayant effectué l’opération, le moment, le terminal source ainsi que l’état avant et après modification.
Pour la conformité des données de sécurité d’un site SaaS, la valeur des journaux est double. Le premier niveau concerne l’imputabilité a posteriori et le retour d’expérience sur les problèmes. Le second niveau consiste à constituer une base d’audit quotidienne, afin d’identifier les comportements opérationnels à haut risque et de réduire la répétition d’incidents similaires.
La transmission transfrontalière doit vérifier les chemins, les nœuds et les interfaces tierces
Un point souvent négligé dans les activités transfrontalières est que les données ne circulent pas forcément uniquement à l’intérieur de la plateforme de création de site. Un site indépendant à l’étranger, depuis l’acquisition jusqu’à la conversion, intégrera souvent des plateformes publicitaires, des pixels sociaux, des systèmes de messagerie, des outils de service client, des services de paiement et des composants d’analyse.
Cela signifie que, lorsqu’on évalue la conformité des données de sécurité d’un site SaaS, il faut considérer la transmission transfrontalière comme une chaîne, et non seulement comme un emplacement de serveur. Dès que des informations utilisateur, des données comportementales ou des données commerciales entrent dans des nœuds situés hors du pays, il faut confirmer la finalité du transfert, le mode de traitement et la répartition des responsabilités.
Lors des contrôles réels, on peut organiser l’analyse le long de cette chaîne
- Après la collecte côté frontend, où les données arrivent-elles en premier, et existe-t-il une couche de transit intermédiaire.
- Quels champs sont synchronisés vers les systèmes publicitaires, d’analyse ou de service client.
- Les sites de différents pays et régions partagent-ils le même pool de données.
- Les plugins tiers peuvent-ils être désactivés, remplacés ou limités dans leur périmètre de collecte.
- Le prestataire peut-il fournir une description du flux de données transfrontalières et de la stratégie de traitement.
Pour les entreprises qui doivent gérer des marchés internationaux sur le long terme, cette étape n’entrave pas l’activité ; elle permet au contraire de la rendre plus stable. Une fois les chemins transparents, les audits, les rectifications et les déploiements régionaux ultérieurs disposent enfin d’un point d’appui.
Dans un scénario de services intégrés, les capacités de la plateforme doivent être examinées avec les mécanismes de gestion
Après l’intégration progressive de la création de sites, de l’optimisation SEO, des campagnes publicitaires et de l’exploitation des réseaux sociaux, la plateforme n’est plus seulement un outil technique, mais aussi un mécanisme de collaboration continue. Sa capacité à concilier croissance et gouvernance dépend de l’adéquation entre les capacités du système et les processus de gestion.
En prenant pour exemple une plateforme intégrée comme 易营宝, couvrant la création intelligente de sites, les boutiques transfrontalières, le marketing publicitaire IA et l’optimisation AI+SEO/GEO, l’avantage réside dans la centralisation des chaînes de travail, une grande efficacité de collaboration et une forte capacité d’adaptation aux activités à l’étranger. Mais cela signifie aussi qu’une politique d’autorisations de compte, une stratégie d’interface ou une règle de synchronisation des données peuvent affecter plusieurs maillons tels que la création de site, la promotion et l’analyse des conversions.
Ainsi, lors de l’évaluation d’une plateforme, au-delà de la simple liste de fonctionnalités, il faut aussi confirmer si elle prend en charge la collaboration par rôles, si elle facilite l’audit, et si elle peut fournir une sauvegarde vérifiable ainsi qu’une description du traitement transfrontalier. Une véritable conformité fiable des données de sécurité d’un site SaaS ne repose pas sur une seule phrase du type “nous accordons une grande importance à la sécurité”, mais sur des détails de mécanisme qui se matérialisent concrètement.
Établir une liste de contrôle est plus efficace que de corriger les vulnérabilités à la dernière minute
Si vous êtes en train de sélectionner ou de valider une plateforme de création de site, il est utile de commencer par établir une liste de contrôle interne. Le contenu n’a pas besoin d’être complexe, mais il devrait au minimum couvrir le type de données, le modèle d’autorisations, la stratégie de sauvegarde, le périmètre des journaux, les interfaces tierces, les chemins transfrontaliers et le processus de réponse aux anomalies.
Ensuite, les différents scénarios métier peuvent être cartographiés un par un, par exemple quels types de données sont utilisés pour le site multilingue, la page de demande B2B, la boutique transfrontalière, la page de destination publicitaire et la page d’acquisition via les réseaux sociaux, qui peut y accéder, comment les problèmes sont restaurés, et si les données circulent ou non vers des tiers situés hors du pays.
Lorsque ces questions reçoivent des réponses claires, la conformité des données de sécurité d’un site SaaS ne reste plus un concept abstrait ; elle devient un standard de jugement vérifiable, traçable et exécutable. Pour la sélection ultérieure, la mise en ligne et l’exploitation continue, cette étape a souvent plus de valeur de référence que le simple prix ou la liste de fonctionnalités.
Articles connexes
 Que faut-il préparer pour l’enregistrement ICP lors du lancement d’un site indépendant en Chine ?
 Pourquoi le site affiche-t-il toujours un avertissement de sécurité après l’installation d’un certificat SSL ?
 Quelles qualifications sont requises pour créer un site web d’exportation de produits agricoles ?

Produits connexes
 Système SaaS de création de sites web et de marketing intelligent YiyingbaoSystème SaaS de création de sites web et de marketing intelligent Yiyingbao, création de sites sans code pilotée par l’IA, mise en place rapide d’un site web multilingue indépendant pour le commerce international en 10 minutes, accélération par des serveurs répartis dans le monde entier, optimisation SEO intelligente par l’IA, pour aider les entreprises à se connecter efficacement aux marchés mondiaux. L’intégration parfaite de la technologie et de la simplicité d’utilisation rend la création de sites web pour le commerce international extrêmement simple.
 Services d’optimisation du système à double moteur AI+SEOLe système d’optimisation à double moteur AI+SEO de 易营宝 s’appuie sur l’exploration intelligente de mots-clés par l’IA, la génération de contenu et une optimisation technique complète afin d’aider les entreprises de commerce extérieur à obtenir un trafic organique de haute qualité et à améliorer considérablement leur classement dans les moteurs de recherche ainsi que leur taux de conversion.
 Système de marketing publicitaire intelligent AI+SEMAI+SEM propulse une création publicitaire intelligente, permettant un marketing publicitaire précis sur toute la chaîne. Le système génère automatiquement des rapports hebdomadaires/mensuels, l'IA recommande des mots-clés et des pays de diffusion, surveille en temps réel les indicateurs clés et fournit des alertes intelligentes, lance en un clic des solutions de diffusion à haut taux de conversion, aidant à acquérir rapidement des clients et à améliorer le ROI.
 Système de marketing sur les réseaux sociaux AI+SNSSystème de marketing intelligent Yingyingbao AI+SNS pour les réseaux sociaux - Capture sociale précise pour l'ère des réseaux sociaux. Prend en charge la synchronisation du contenu en un clic sur les principales plateformes, notamment Facebook et LinkedIn. La réécriture des publications alimentée par l'IA améliore la localisation. Un service client intelligent disponible 24 h/24, 7 j/7 et l'analyse du profil des utilisateurs permettent aux entreprises de se développer efficacement sur les marchés mondiaux.
 Solutions marketing publicitaire IA+SEMLes solutions publicitaires SEM basées sur l'IA exploitent l'intelligence artificielle pour améliorer considérablement la gestion des campagnes SEM. Grâce à l'IA, elles génèrent des rapports hebdomadaires et mensuels qui présentent les données des comptes sous plusieurs angles, permettant ainsi une supervision complète des performances et des tendances publicitaires. L'IA fournit des recommandations précises sur les mots-clés et les pays cibles, rédige de manière intelligente des textes publicitaires à fort taux de conversion et lance des campagnes efficaces en un seul clic, accélérant ainsi l'acquisition de clients pour les entreprises. Parallèlement, le système surveille les indicateurs clés en temps réel, identifie intelligemment les fluctuations anormales et émet des alertes en temps opportun, garantissant ainsi des performances publicitaires stables et des rendements élevés.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Services de noms de domaineEasy Marketing propose des services professionnels de noms de domaine, comprenant la recherche intelligente, l'enregistrement en un clic, la protection de marque et la gestion complète du cycle de vie, aidant les entreprises à construire une image de marque numérique.
 EasySell B2C Place de Marché Transfrontalière, Site Indépendant易营宝B2C跨境商城独立站是由易营宝信息科技(北京)有限公司自主研发的智能建站与跨境电商一体化解决方案。系统专为中小型及大型出口企业打造,集“建站、运营、营销、投放、转化”于一体,帮助企业快速打造跨境电商独立站,实现品牌出海与全球销售增长。
平台支持多语言、多币种、多渠道营销,内置AI智能翻译与SEO优化系统,适配东南亚、欧美、拉美、中东等主流市场,助力中国制造企业高效布局国际电商版图。 B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。