




- Welche Kanäle zur Kundengewinnung werden von den Trends im grenzüberschreitenden Marketing 2026 beeinflusst?06-09-2026Details anzeigen
- Welche Homogenisierungsrisiken bei der Branchenanalyse für KI-gestützte Website-Baukästen zu beachten sind30-08-2026Details anzeigen
- Wie werden die KI-Marketingtrends 2026 die Verteilung von Werbebudgets verändern?28-08-2026Details anzeigen
- Schrumpft der Markt für EV-SSL-Zertifikate oder entwickelt er sich weiter? Wie sollten Unternehmen den Einkauf von Zertifikaten beurteilen?11-08-2026Details anzeigen
- Warum die alten Methoden von AMP SEO 2020 nicht mehr funktionieren und welche Änderungen es bei den aktuellen Optimierungsschwerpunkten gibt02-08-2026Details anzeigen
- Wie lassen sich Themen für die Rubrik Brancheninformationen auswählen, die leichter organischen Such-Traffic generieren?29-07-2026Details anzeigen
Neue deutsche Audit-Leitlinien nehmen die Offenlegung von SDKs eigenständiger Websites in die Lieferantenzulassung auf
Im Zusammenhang mit den digitalen Compliance-Anforderungen in der deutschen industriellen Beschaffungskette gibt ein neuer Prüfungsmaßstab ein klares Signal. Der Zeitpunkt des Ereignisses ist in den vorliegenden Unterlagen nicht eindeutig angegeben. Bestätigt ist jedoch, dass TÜV Rheinland am 5. August 2026 die neue „B2B Digital Platform Data Sovereignty Audit Guidelines 2026“ veröffentlicht hat. Darin werden der Umfang der Datenerfassung durch Drittanbieter-SDKs auf eigenständigen Websites, die Wege grenzüberschreitender Datenübermittlungen und die Mechanismen zur Nutzereinwilligung in die Bewertung der Lieferantenqualifikation im B2B-Bereich einbezogen. Gleichzeitig wurde dieser Leitfaden vom VDMA als Vorbedingung für die Zulassung qualifizierter Lieferanten im zweiten Halbjahr 2026 aufgenommen. Das bedeutet, dass chinesische Lieferanten, die Geschäfte im deutschen industriellen Beschaffungssystem betreiben, künftig möglicherweise nicht nur Produkt-, Liefer- und Qualitätsanforderungen erfüllen müssen, sondern auch im Bereich der Datenverarbeitung auf ihrer Website klarere Offenlegungen und Erläuterungen bereitstellen müssen.
Bestätigte Änderungen der Regelungen
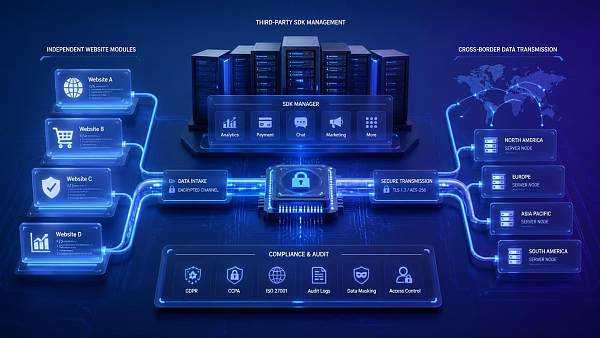
Nach den vorliegenden Informationen hat TÜV Rheinland am 5. August 2026 die „B2B Digital Platform Data Sovereignty Audit Guidelines 2026“ veröffentlicht. Der Leitfaden bezieht erstmals die Verarbeitung durch Drittanbieter-SDKs auf B2B-eigenständigen Websites in die Bewertung der Lieferantenqualifikation ein. Zu den abgedeckten Inhalten gehören der Umfang der Datenerfassung, die Wege grenzüberschreitender Datenübermittlungen sowie die Mechanismen zur Nutzereinwilligung.
Aus den vorliegenden Unterlagen geht außerdem hervor, dass zu den berücksichtigten Drittanbieter-SDKs beispielhafte Tools wie Facebook Pixel, Hotjar und CNZZ gehören. Eine weitere bestätigte Änderung besteht darin, dass der deutsche Industrieverband für Beschaffung (VDMA) diesen Leitfaden als Vorbedingung für die Zulassung qualifizierter Lieferanten im zweiten Halbjahr 2026 aufgenommen hat. Abgesehen von den genannten Informationen enthalten die Eingabedaten keine detaillierteren Vorgaben zur Umsetzung, zu Prüfverfahren oder zugehörigen Dokumenten.
Nicht nur der Website-Betrieb ist von der Lieferantenzulassung betroffen
Exportlieferanten, die Kunden im deutschen Markt gewinnen
Nach der Analyse sind diese Unternehmen am unmittelbarsten betroffen, da die eigenständige Website selbst in den Blick der Lieferantenqualifikationsbewertung aufgenommen wurde. Die Auswirkungen zeigen sich nicht nur darin, ob Marketingseiten ordnungsgemäß funktionieren, sondern auch darin, ob das Unternehmen erklären kann, welche Daten von Drittanbieter-SDKs erfasst werden, wie die Daten weitergeleitet werden, ob grenzüberschreitende Übermittlungen stattfinden und wie die Mechanismen zur Nutzereinwilligung eingerichtet sind. Die wichtigsten zu beobachtenden Änderungen betreffen vor allem die Vorbereitung der Unterlagen für die Lieferantenzulassung, die Informationsoffenlegung vor Kundenaudits sowie die Einheitlichkeit der externen Compliance-Kommunikation.
Beschaffung und Lieferantenmanagement
Aus Branchensicht werden auch die Beschaffungsabteilungen und Lieferantenmanagement-Teams davon beeinflusst. Da der Leitfaden als Vorbedingung für die Zulassung qualifizierter Lieferanten aufgeführt wurde, könnten Erläuterungen zur Datenverarbeitung auf Websites künftig bei der Beschaffungsauswahl, der Lieferantenpräqualifikation und der erneuten Qualifikationsprüfung zu einem neuen Kontrollpunkt werden. Für die betreffenden Geschäftsabläufe ist insbesondere darauf zu achten, ob Ausschreibungsunterlagen, Lieferantenfragebögen, Präqualifikationslisten oder Qualifikationsanhänge künftig zusätzliche Anforderungen an Drittanbieter-SDKs, Datenflüsse und Einwilligungsmechanismen enthalten.
Partner für Zertifizierung, Prüfung und Compliance-Dienstleistungen
Auch zertifizierungsbezogene Unternehmen, Prüfstellen und Compliance-Berater, die Unterstützung bei der Lieferantenzulassung anbieten, könnten ihre Tätigkeiten anpassen müssen. Der Grund liegt darin, dass die bisher überwiegend auf Produkte, Systeme oder Lieferfähigkeiten ausgerichtete Prüfungsvorbereitung möglicherweise um Unterlagen zu Website-Daten, Listen von Drittanbieter-Tools und Übersichten der Einwilligungslogik ergänzt werden muss. Die Auswirkungen betreffen vor allem die Prüfungsberatung, die Zusammenstellung von Unterlagen und die Unterstützung bei Kundenanfragen, nicht jedoch ausschließlich technische Nachbesserungen.
Teams für Website-Betrieb und Implementierungsunterstützung
Für Dienstleistungsteams, die für den Aufbau eigenständiger Websites, Werbetracking, Nutzeranalysen und technische Integrationen verantwortlich sind, konzentrieren sich die Änderungen auf den Umfang der Leistungserbringung. Die bisher hauptsächlich auf Funktionalität und Marketingkonversion ausgerichtete Implementierung von SDKs muss künftig möglicherweise gleichzeitig Fragen der Kunden zum Umfang der Datenerfassung, zu Übertragungswegen und zu Einwilligungsmechanismen beantworten. Entscheidend ist nicht allein der Name eines bestimmten Tools, sondern vielmehr, ob technische Integrationsdokumentationen auf der Website, Versionsverwaltung, Seiteninhalte zur Offenlegung und die Unterstützung bei Kundenaudits eine einheitliche Dokumentation bilden können.
Welche praktischen Schritte sollten derzeit vorbereitet werden?
Zunächst die Liste der Drittanbieter-SDKs und den Umfang der Datenerfassung erfassen
Nach der Analyse sollten Unternehmen zunächst prüfen, welche Drittanbieter-SDKs tatsächlich in die eigenständige Website integriert sind und welche Datenerfassungsvorgänge jeweils damit verbunden sind. Da die vorliegenden Informationen ausdrücklich auf den Umfang der Datenerfassung hinweisen, bildet dieser Bereich wahrscheinlich eine Grundlage für spätere Prüfungsunterlagen. Wenn ein Unternehmen derzeit kein einheitliches Verzeichnis der Drittanbieter-Codes, Analysetools und Marketing-Tracking-Komponenten auf seiner Website führt, könnte es bei einer Qualifikationsbewertung oder bei Kundenanfragen künftig in eine eher passive Position geraten.
Die Fähigkeit zur Erläuterung grenzüberschreitender Übertragungswege beachten
Aus praktischer Sicht wird in den Eingabedaten ausdrücklich auf grenzüberschreitende Übertragungswege hingewiesen. Unternehmen sollten daher besonders darauf achten, ob sie diese Wege klar erläutern können. Dies ist eher als Frage der Dokumentenvorbereitung und der Fähigkeit zur Compliance-Erläuterung zu verstehen und nicht als Grundlage für eine unmittelbar ableitbare einheitliche Nachbesserung. Derzeit sollte weiterhin beobachtet werden, ob später konkretere Prüfvorlagen, Anforderungen an Anlagen oder einheitliche Formulierungen veröffentlicht werden.
Website-Einwilligungsmechanismen und externe Offenlegungsinhalte prüfen
Da der Mechanismus zur Nutzereinwilligung in die Bewertung einbezogen wird, können Unternehmen nicht nur die Backend-Implementierung berücksichtigen, sondern müssen auch prüfen, ob auf den Frontend-Seiten Einwilligungs- und Offenlegungsregelungen vorhanden sind, die dem tatsächlichen Verarbeitungsverhalten entsprechen. Besonders relevant ist derzeit, ob Website-Erklärungen, Pop-up-Mechanismen, datenschutzbezogene Seiten und die tatsächliche Ausführungslogik der SDKs konsistent sind und ob diese Inhalte im Rahmen einer Lieferantenprüfung klar erläutert werden können.
Zulassungsanforderungen in Beschaffungsabläufe und Kundengespräche integrieren
Da der Leitfaden als Vorbedingung für die Zulassung qualifizierter Lieferanten im zweiten Halbjahr 2026 aufgeführt wurde, sollten Unternehmen seine potenziellen Auswirkungen auf den Zeitplan von Projekten beachten. Insbesondere in den Phasen der Lieferantenregistrierung, der Aktualisierung von Qualifikationen, der Kundenpräqualifikation und der Abstimmung bei Ausschreibungen ist weiter zu beobachten, ob Compliance-Unterlagen zur Website zu einem vorgelagerten Prüfpunkt werden. Die vorliegenden Informationen reichen noch nicht aus, um ein einheitliches Umsetzungsergebnis zu bestätigen. Daher ist es sinnvoller, sich frühzeitig vorzubereiten, als auf Grundlage einer einzelnen Einschätzung weitreichende Schlussfolgerungen zu ziehen.
Dies wirkt eher wie ein Umsetzungssignal als wie eine reine Informationsaktualisierung
Aus redaktioneller Sicht liegt der Kern dieser Nachricht nicht darin, dass ein abstrakter Begriff der Daten-Compliance hinzugekommen ist, sondern darin, dass das Management von Drittanbieter-SDKs auf eigenständigen Websites in den Kontext der Lieferantenqualifikationsbewertung aufgenommen und direkt mit der Zulassung qualifizierter Lieferanten verknüpft wurde. Für die Branche kommt dies einem Umsetzungssignal näher als einer allgemeinen Empfehlung oder Grundsatzerklärung.
Gleichzeitig ist jedoch eine klare Abgrenzung erforderlich. Die vorliegenden Unterlagen enthalten keine detaillierteren Prüfstandards, Bewertungsmethoden, Ausnahmeregelungen oder Fristen für Nachbesserungen. Daher sollte dies derzeit nicht so verstanden werden, dass alle Unternehmen mit vollständig identischen Umsetzungsformen konfrontiert sein werden. Eine angemessenere Einschätzung lautet: Die Richtung der Regelung ist bereits klar, während konkrete Umsetzungsvorgaben, eine weitere Ausarbeitung der Dokumente und Rückmeldungen aus dem Markt weiterhin beobachtet werden müssen.
Wie ist die Bedeutung dieser Nachricht für die Branche zu verstehen?
Insgesamt zeigt diese Entwicklung, dass sich die Lieferantenbewertung bei internationalen Geschäften im industriellen Beschaffungssystem von den traditionellen Kriterien Produkt, Qualität und Lieferfähigkeit auf die Transparenz der Datenverarbeitung an den digitalen Kontaktpunkten eines Unternehmens ausweitet. Die praktische Bedeutung besteht nicht darin, sofort zu einem einheitlichen Ergebnis zu gelangen, sondern die betreffenden Unternehmen darauf hinzuweisen, dass die Implementierung von Drittanbieter-SDKs auf eigenständigen Websites möglicherweise bereits die Lieferantenzulassung, die Beschaffungsabstimmung und die Kommunikation im Rahmen von Qualifikationsprüfungen beeinflussen kann.
Derzeit ist diese Nachricht am besten als ein bereits in die Umsetzungsebene eingetretenes Zulassungssignal zu verstehen, das zugleich eine starke Notwendigkeit zur weiteren Beobachtung beinhaltet. Unternehmen sollten die Entwicklung sachlich bewerten, ihre Auswirkungen weder übertreiben noch den tatsächlichen Einfluss auf die Vorbereitung der Lieferantenqualifikation außer Acht lassen.
Grundlage dieses Artikels und Schwerpunkte der weiteren Überprüfung
Dieser Artikel wurde auf Grundlage des vom Nutzer bereitgestellten Nachrichtentitels, des Zeitpunkts des Ereignisses und der Zusammenfassung des Ereignisses erstellt. Zu den bekannten Informationen gehören: die Veröffentlichung der neuen „B2B Digital Platform Data Sovereignty Audit Guidelines 2026“ durch TÜV Rheinland, die Einbeziehung der Datenverarbeitung durch Drittanbieter-SDKs in die Bewertung der B2B-Lieferantenqualifikation sowie die Aufnahme dieses Leitfadens durch den VDMA als Vorbedingung für die Zulassung qualifizierter Lieferanten im zweiten Halbjahr 2026. Da die Eingabedaten keinen konkreten Link zu einer offiziellen Quelle enthalten, müssen die Originaldokumente, Bekanntmachungstexte und offiziellen Umsetzungserläuterungen weiterhin überprüft werden.
Bei Ereignissen dieser Art müssen in der Regel offizielle Bekanntmachungen, Informationen von Branchenverbänden, Dokumente von Standardisierungsorganisationen, Informationen von Aufsichts- oder Handelsbehörden sowie Berichte maßgeblicher Medien für eine weitere Gegenprüfung herangezogen werden. Weiterhin besonders zu beobachten sind: die weitere Konkretisierung der Zertifizierungs- und Umsetzungsvorgaben, mögliche Änderungen von Ausschreibungsunterlagen oder Lieferantenfragebögen, eine mögliche Ausdifferenzierung der Rückmeldungen aus der Branche sowie eine weitere Präzisierung der Offenlegungs- und Mitwirkungsanforderungen bei der praktischen Umsetzung.
Verwandte Artikel
 Warum führt ein abgelaufenes SSL-Zertifikat einer mehrsprachigen Website dazu, dass sie in bestimmten Regionen nicht erreichbar ist?
 Wie kann der WAF-Schutz einer Website Fehlblockierungen bösartiger Anfragen reduzieren?
 Was ist für die ICP-Registrierung erforderlich, um eine eigenständige Website in China zu starten?
Verwandte Produkte
 易营宝 SaaS-Marketing-System für die intelligente Website-ErstellungDas 易营宝 SaaS-Marketing-System für die intelligente Website-Erstellung ermöglicht eine KI-gestützte Website-Erstellung ohne Programmieraufwand. Erstellen Sie in nur 10 Minuten schnell eine mehrsprachige internationale B2B-Website, beschleunigt durch globale Server und intelligente KI-gestützte SEO-Optimierung, um Unternehmen effizient mit globalen Märkten zu verbinden. Die perfekte Verbindung von Technologie und Bedienkomfort macht die Erstellung von Websites für den Außenhandel so einfach wie möglich.
 Optimierungsservice für das AI+SEO-Dual-Engine-SystemDas AI+SEO-Dual-Engine-Optimierungssystem von 易营宝 unterstützt Außenhandelsunternehmen durch intelligente AI-Keyword-Recherche, Content-Generierung und umfassende technische Optimierung dabei, hochwertigen organischen Traffic zu gewinnen und Suchrankings sowie Conversion-Raten deutlich zu steigern.
 AI+SEM intelligente Werbemarketing-SystemAI+SEM-gesteuerte intelligente Kampagnenerstellung, ganzheitliche Unterstützung für präzises Werbemarketing. Das System generiert automatisch Wochen-/Monatsberichte, KI empfiehlt Keywords und Zielmärkte, überwacht Echtzeit-Kennzahlen und warnt intelligent, startet mit einem Klick hochkonvertierende Kampagnen, beschleunigt Lead-Generierung und steigert ROI.
 AI+SNS Social-Media-Marketing-SystemYingyingbao AI+SNS Social Media Intelligent Marketing System – Präzise Erfassung sozialer Daten für das Zeitalter der sozialen Medien. Unterstützt die Synchronisierung von Inhalten mit einem Klick auf allen wichtigen Plattformen, einschließlich Facebook und LinkedIn. KI-gestütztes Umschreiben von Beiträgen verbessert die Lokalisierung. Intelligenter Kundenservice rund um die Uhr und Analyse von Nutzerprofilen ermöglichen Unternehmen eine effiziente Expansion in globale Märkte.
 AI+SEM-Lösungen für WerbemarketingKI-gestützte SEM-Werbelösungen nutzen künstliche Intelligenz, um das SEM-Kampagnenmanagement erheblich zu verbessern. Mithilfe von KI werden wöchentliche und monatliche Berichte erstellt, die Kontodaten in mehreren Dimensionen darstellen und so einen umfassenden Überblick über die Werbeleistung und Trends ermöglichen. KI liefert präzise Empfehlungen zu Keywords und Zielländern, erstellt auf intelligente Weise Werbetexte mit hoher Konversionsrate und initiiert mit einem einzigen Klick eine effiziente Kampagnenumsetzung, wodurch die Kundenakquise für Unternehmen beschleunigt wird. Gleichzeitig überwacht das System die wichtigsten Kennzahlen in Echtzeit, identifiziert auf intelligente Weise ungewöhnliche Schwankungen und gibt rechtzeitig Warnmeldungen aus, um eine stabile Werbeleistung und hohe Renditen zu gewährleisten.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Domain-DienstleistungenEasyWin bietet professionelle Domain-Dienstleistungen an, einschließlich intelligenter Abfrage, One-Stop-Registrierung, Markenschutz und Rund-um-die-Uhr-Management, um Unternehmen bei der Gestaltung eines digitalen Markenimages zu unterstützen.
 EasySell B2C Cross-Border E-Commerce-Plattform und eigenständige WebsiteDer EasyStore B2C Cross-Border E-Commerce Independent Store ist eine intelligente Website-Erstellungs- und Cross-Border-E-Commerce-All-in-One-Lösung, die von der EasyStore Information Technology (Beijing) Co., Ltd. eigenständig entwickelt wurde. Das System wurde speziell für kleine, mittlere und große Exportunternehmen entwickelt und vereint „Website-Erstellung, Betrieb, Marketing, Werbung und Konversion“ in einem, um Unternehmen dabei zu unterstützen, schnell einen Cross-Border-E-Commerce-Independent-Store aufzubauen und so Markenexport und globalen Verkaufszuwachs zu realisieren.
Die Plattform unterstützt Mehrsprachigkeit, Multi-Währungen und Multi-Kanal-Marketing, verfügt über integrierte KI-Übersetzungs- und SEO-Optimierungssysteme und ist für Hauptmärkte wie Südostasien, Europa/Amerika, Lateinamerika und den Nahen Osten geeignet, um chinesischen Herstellern bei der effizienten Erschließung internationaler E-Commerce-Märkte zu helfen. B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。