




- Quelles canaux d’acquisition de clients les tendances du marketing transfrontalier en 2026 influenceront-elles ?Sep 06, 2026Voir les détails
- Quels risques d’homogénéisation faut-il identifier dans l’analyse du secteur de la création intelligente de sites web ?Aug 30, 2026Voir les détails
- Comment les tendances du marketing par IA en 2026 vont-elles modifier la répartition des budgets publicitaires ?Aug 28, 2026Voir les détails
- Le marché de l’authentification EV SSL est-il en contraction ou en phase de montée en gamme ? Comment les entreprises doivent-elles évaluer l’achat de certificats ?Aug 11, 2026Voir les détails
- Pourquoi les anciennes méthodes d’AMP SEO 2020 ne sont-elles plus efficaces et quelles sont les évolutions actuelles des priorités d’optimisation ?Aug 02, 2026Voir les détails
- Comment choisir les sujets de la rubrique Actualités du secteur pour générer plus facilement du trafic de recherche organiqueJul 29, 2026Voir les détails
Le nouveau guide allemand d’audit intègre la divulgation des SDK des sites autonomes dans les critères d’admission des fournisseurs
Les exigences de conformité numérique de la chaîne d'approvisionnement industrielle allemande envoient un signal clair à travers une nouvelle approche d'audit. La date de l'événement n'est pas précisée dans les documents disponibles. En revanche, il est confirmé que, le 5 août 2026, TÜV Rheinland a publié la nouvelle édition des « B2B Digital Platform Data Sovereignty Audit Guidelines 2026 », intégrant dans l'évaluation des qualifications des fournisseurs B2B l'étendue de la collecte de données, les flux de transfert transfrontalier et les mécanismes d'autorisation des utilisateurs des SDK tiers utilisés sur les sites indépendants. Par ailleurs, ces directives ont été inscrites par la VDMA comme condition préalable à l'admission des fournisseurs qualifiés au second semestre 2026. Cela signifie que les fournisseurs chinois souhaitant exercer leurs activités auprès du système d'approvisionnement industriel allemand devront à l'avenir répondre non seulement aux exigences relatives aux produits, à la livraison et à la qualité, mais également fournir des informations et des explications plus claires sur le traitement des données de leur site web.
Évolutions réglementaires confirmées
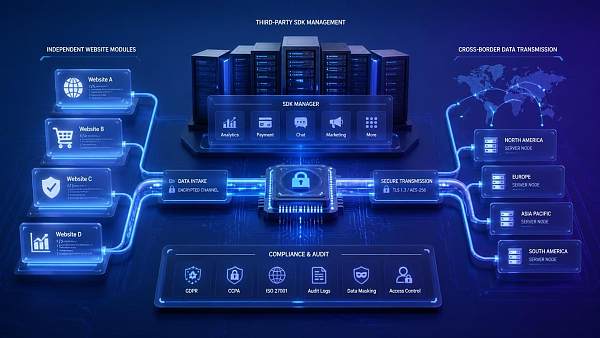
Selon les informations disponibles, TÜV Rheinland a publié le 5 août 2026 les « B2B Digital Platform Data Sovereignty Audit Guidelines 2026 ». Ces directives intègrent pour la première fois dans l'évaluation des qualifications des fournisseurs le traitement des données associé aux SDK tiers utilisés sur les sites indépendants B2B. Elles couvrent notamment l'étendue de la collecte de données, les flux de transfert transfrontalier et les mécanismes d'autorisation des utilisateurs.
Les documents disponibles indiquent également que les SDK tiers concernés comprennent, à titre d'exemple, Facebook Pixel, Hotjar et CNZZ. Une autre évolution confirmée est que l'Association allemande des achats industriels (VDMA) a inscrit ces directives comme condition préalable à l'admission des fournisseurs qualifiés au second semestre 2026. En dehors des informations susmentionnées, les éléments fournis ne précisent pas davantage les modalités d'application, les procédures d'examen ni les détails des documents associés.
Au-delà de l'admission des fournisseurs, l'exploitation du site n'est pas le seul aspect concerné
Fournisseurs exportateurs cherchant à acquérir des clients sur le marché allemand
D'après l'analyse, ces entreprises sont les plus directement concernées, car leur site indépendant entre désormais dans le champ de l'évaluation des qualifications des fournisseurs. L'impact ne concerne pas seulement le bon fonctionnement des pages de promotion, mais aussi la capacité de l'entreprise à expliquer quelles données sont collectées par les SDK tiers, comment elles circulent, s'il existe des transferts transfrontaliers et comment les mécanismes d'autorisation des utilisateurs sont configurés. Les évolutions à surveiller concernent principalement la préparation des documents d'admission des fournisseurs, la divulgation d'informations avant les audits menés par les clients et la cohérence des déclarations de conformité externes.
Processus d'achat et gestion des fournisseurs
Du point de vue sectoriel, les services achats et les équipes de gestion des fournisseurs seront également concernés. Puisque ces directives ont été désignées comme condition préalable à l'admission des fournisseurs qualifiés, les explications relatives au traitement des données du site pourraient devenir un nouveau point de contrôle lors de la sélection des achats, de la préqualification des fournisseurs et de la réévaluation des qualifications. Pour les activités concernées, il convient surtout de vérifier si des exigences complémentaires relatives aux SDK tiers, aux flux de données et aux mécanismes d'autorisation commencent à apparaître dans les dossiers d'appel d'offres, les questionnaires fournisseurs, les listes de préqualification ou les annexes de qualification.
Partenaires des services de certification, d'inspection et de conformité
Les entreprises de certification, les organismes d'inspection et les consultants en conformité qui accompagnent l'admission des fournisseurs pourraient également devoir adapter leurs prestations. En effet, la préparation des audits, auparavant principalement axée sur les produits, les systèmes ou la capacité de livraison, pourrait nécessiter l'ajout d'explications sur les données du site, de listes d'outils tiers et d'une cartographie de la logique d'autorisation. L'impact concernerait principalement l'accompagnement des audits, la préparation des documents et l'assistance aux réponses des clients, plutôt qu'une simple mise en conformité technique.
Équipes de maintenance des sites et d'assistance à la livraison
Pour les équipes chargées de la création des sites indépendants, du suivi publicitaire, de l'analyse des utilisateurs et de l'intégration technique, l'évolution concerne principalement le périmètre de livraison. Les méthodes de déploiement des SDK, auparavant principalement orientées vers la mise en œuvre fonctionnelle et la conversion marketing, pourraient à l'avenir devoir répondre également aux questions des clients sur l'étendue de la collecte de données, les flux de transfert et les mécanismes d'autorisation. Le point essentiel n'est pas le nom d'un outil donné, mais la capacité à établir des documents cohérents concernant l'intégration technique du site, la gestion des versions, les informations affichées sur les pages et la coopération lors des audits clients.
Quels aspects pratiques préparer en priorité ?
Commencer par établir la liste des SDK tiers et de leur périmètre de collecte
D'après l'analyse, les entreprises doivent d'abord identifier les SDK tiers effectivement intégrés à leur site indépendant ainsi que les opérations de collecte de données associées à chacun d'eux. Comme les informations disponibles mentionnent explicitement l'étendue de la collecte de données, cet élément constitue probablement la base des documents nécessaires lors des futurs audits. Si l'entreprise ne dispose pas actuellement d'un registre unifié des codes tiers, outils statistiques et composants de suivi marketing présents sur son site, elle pourrait se trouver en position défavorable lors de l'évaluation de ses qualifications ou des demandes d'information des clients.
Porter une attention particulière à la capacité à expliquer les flux de transfert transfrontalier
D'un point de vue pratique, les documents fournis mentionnent explicitement les flux de transfert transfrontalier. Les entreprises doivent donc s'assurer de pouvoir expliquer clairement les flux concernés. Il convient davantage d'y voir une question de préparation documentaire et de capacité à présenter la conformité, plutôt qu'une conclusion uniforme de mise en conformité pouvant être déduite directement. À ce stade, il faut continuer à surveiller l'apparition éventuelle de modèles d'audit plus précis, d'exigences relatives aux annexes ou de formulations officielles.
Vérifier les mécanismes d'autorisation du site et les informations communiquées au public
D'après les observations disponibles, l'intégration des mécanismes d'autorisation des utilisateurs dans l'évaluation signifie que les entreprises ne peuvent pas se concentrer uniquement sur le déploiement en arrière-plan. Elles doivent également vérifier que les pages affichées aux utilisateurs comportent des dispositifs d'autorisation et d'information cohérents avec les pratiques réelles de traitement. Il convient notamment de vérifier la cohérence entre les déclarations du site, les fenêtres contextuelles, les pages relatives à la confidentialité et la logique d'exécution réelle des SDK, ainsi que la capacité à expliquer clairement ces éléments lors de l'audit des fournisseurs.
Intégrer les exigences d'admission au calendrier des achats et aux échanges avec les clients
Puisque ces directives ont été désignées comme condition préalable à l'admission des fournisseurs qualifiés au second semestre 2026, les entreprises doivent surveiller leur impact potentiel sur le calendrier d'avancement des projets. Lors de l'enregistrement des fournisseurs, de la mise à jour des qualifications, de la préqualification des clients et des échanges liés aux appels d'offres, il convient notamment d'observer si les documents de conformité du site deviendront un élément de contrôle préalable. Les informations disponibles ne suffisent pas encore à démontrer l'existence d'une mise en œuvre uniforme. Il est donc préférable de se préparer à l'avance plutôt que de tirer des conclusions excessives à partir d'une seule indication.
Il s'agit davantage d'un signal de mise en œuvre que d'une simple mise à jour de l'information
Selon l'analyse éditoriale, l'essentiel de cette information ne réside pas dans l'ajout d'une notion abstraite de conformité des données, mais dans le fait que la gestion des SDK tiers des sites indépendants est désormais intégrée au contexte d'évaluation des qualifications des fournisseurs et directement associée à leur admission. Pour le secteur, cela s'apparente davantage à un signal de mise en œuvre qu'à une simple initiative ou déclaration de principe.
Il convient toutefois de conserver une certaine mesure. Les documents disponibles ne fournissent pas de critères d'audit plus détaillés, de méthodes de décision, de conditions d'exemption ni de calendrier de mise en conformité. Il est donc encore prématuré de considérer que toutes les entreprises seront soumises à des modalités d'application parfaitement identiques. Le jugement le plus raisonnable est le suivant : l'orientation réglementaire est déjà claire, mais les modalités concrètes d'application, la précision des documents et les retours du marché doivent encore être observés.
Comment comprendre la portée sectorielle de cette information ?
Dans l'ensemble, cette évolution montre que, dans le cadre des activités internationales menées auprès des systèmes d'approvisionnement industriels, l'évaluation des fournisseurs s'étend progressivement des produits, de la qualité et de la capacité de livraison à la transparence du traitement des données sur les points de contact numériques de l'entreprise. Sa portée concrète ne consiste pas à tirer immédiatement une conclusion uniforme, mais à rappeler aux entreprises concernées que le déploiement de SDK tiers sur un site indépendant peut désormais influencer l'admission des fournisseurs, les échanges avec les services achats et la communication relative aux audits de qualification.
À ce stade, il est plus approprié de considérer cette information comme un signal d'admission déjà entré dans la phase de mise en œuvre, tout en conservant une forte nécessité de suivre les évolutions ultérieures. Les entreprises doivent l'évaluer avec discernement, sans en exagérer l'impact, mais sans négliger son influence concrète sur la préparation des qualifications des fournisseurs.
Base de cet article et points à vérifier ultérieurement
Cet article a été généré à partir du titre de l'information, de la date de l'événement et du résumé fournis par l'utilisateur. Les informations connues comprennent : la publication par TÜV Rheinland de la nouvelle édition des « B2B Digital Platform Data Sovereignty Audit Guidelines 2026 », l'intégration du traitement des données associé aux SDK tiers dans l'évaluation des qualifications des fournisseurs B2B, ainsi que l'inscription de ces directives par la VDMA comme condition préalable à l'admission des fournisseurs qualifiés au second semestre 2026. Aucun lien vers une source officielle n'a été fourni dans les éléments d'entrée. Les documents originaux, les textes des annonces et les explications officielles relatives à la mise en œuvre doivent donc encore faire l'objet de vérifications continues.
Pour ce type d'événement, il faudra généralement poursuivre les vérifications croisées en consultant les annonces officielles, les informations des associations professionnelles, les documents des organismes de normalisation, les informations des autorités de régulation ou des administrations compétentes en matière de commerce, ainsi que les rapports des médias reconnus. Les éléments à surveiller en priorité sont les suivants : la précision des modalités d'application de la certification, l'éventuelle modification des dossiers d'appel d'offres ou des questionnaires fournisseurs, la diversification des réactions du secteur et la clarification progressive des obligations de divulgation et de coopération des entreprises dans la mise en œuvre concrète.
Articles connexes
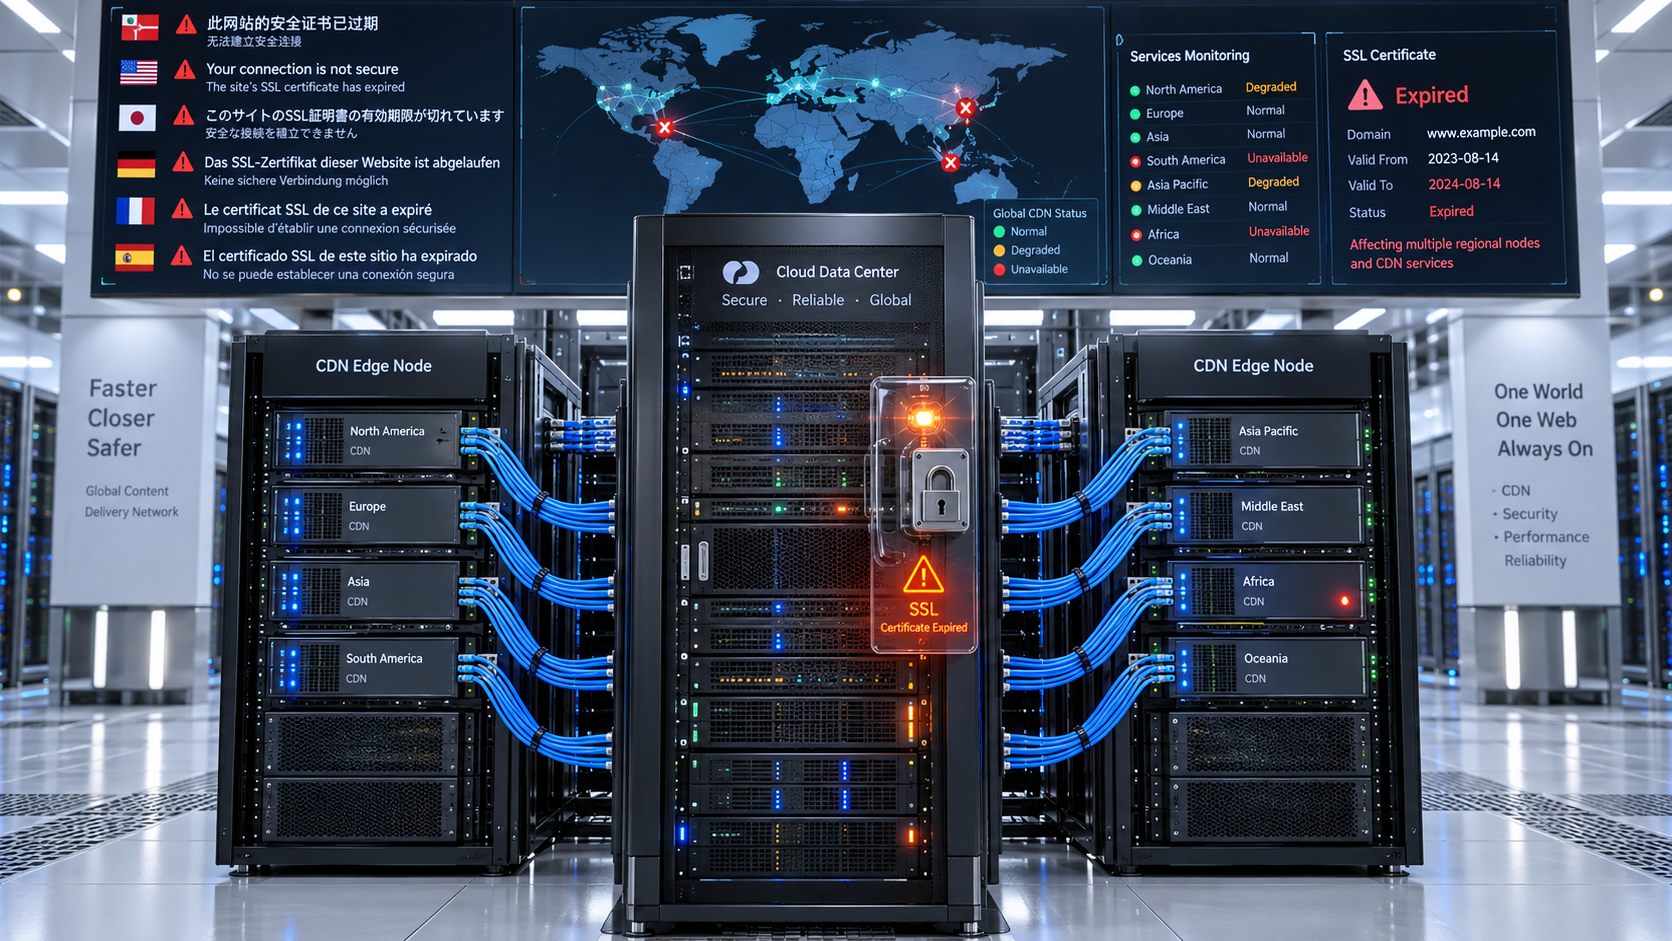
 Pourquoi l’expiration du certificat SSL d’un site web multilingue peut-elle entraîner son inaccessibilité dans certaines régions ?
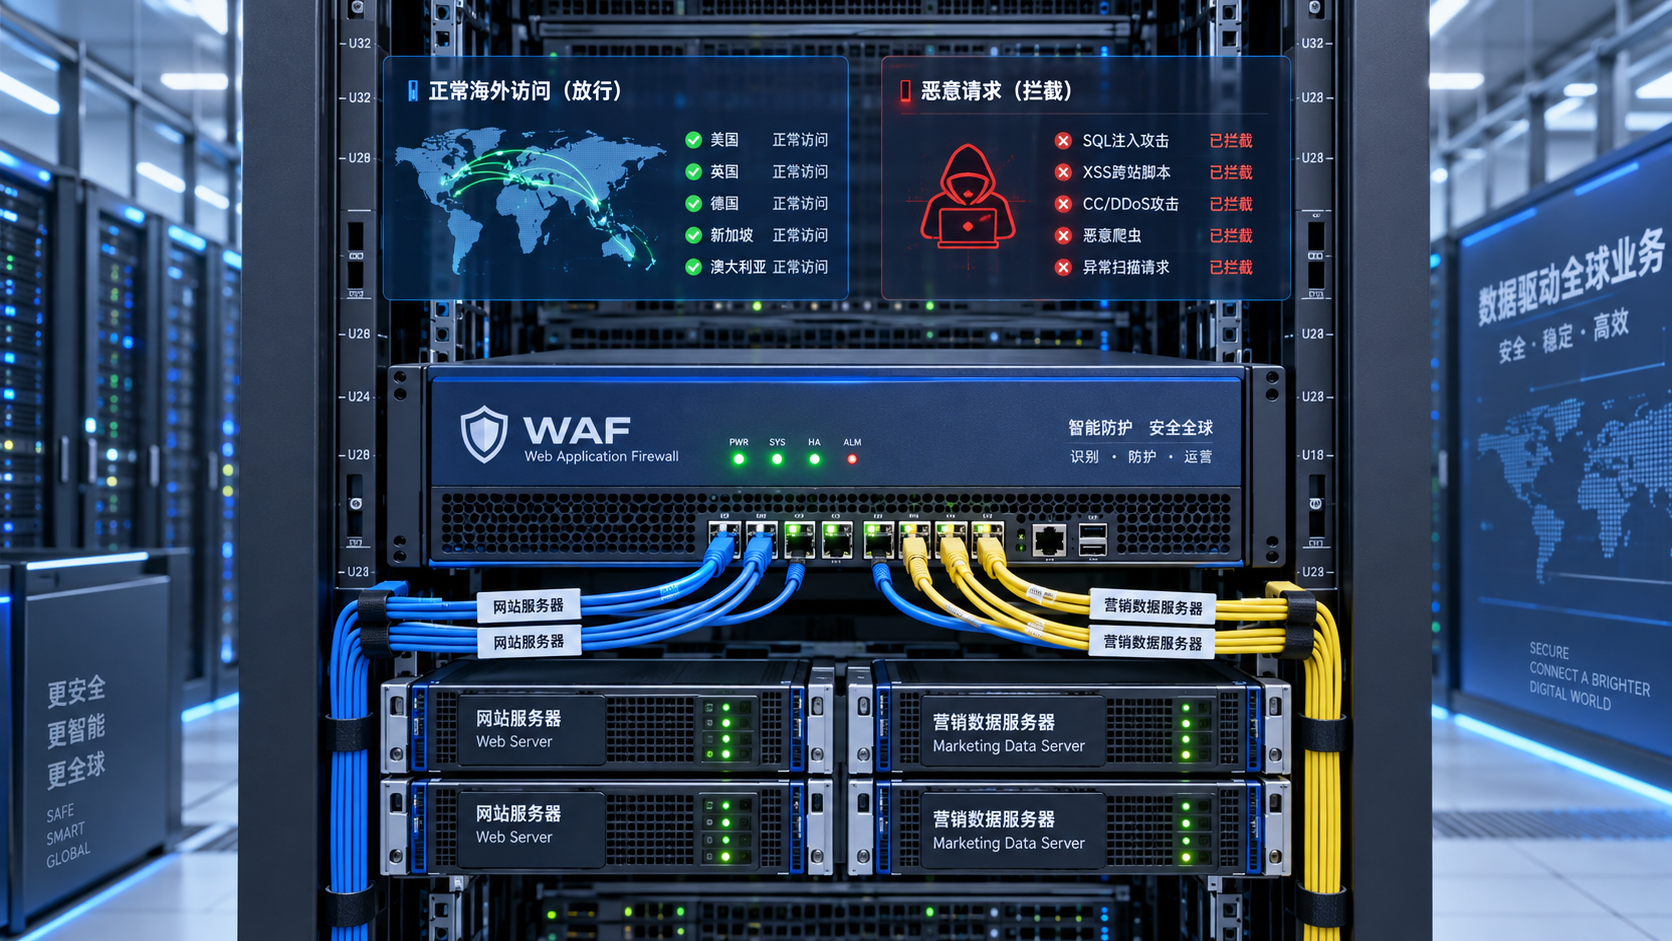
 Comment la protection WAF d’un site web peut-elle réduire les faux positifs sur les requêtes malveillantes ?
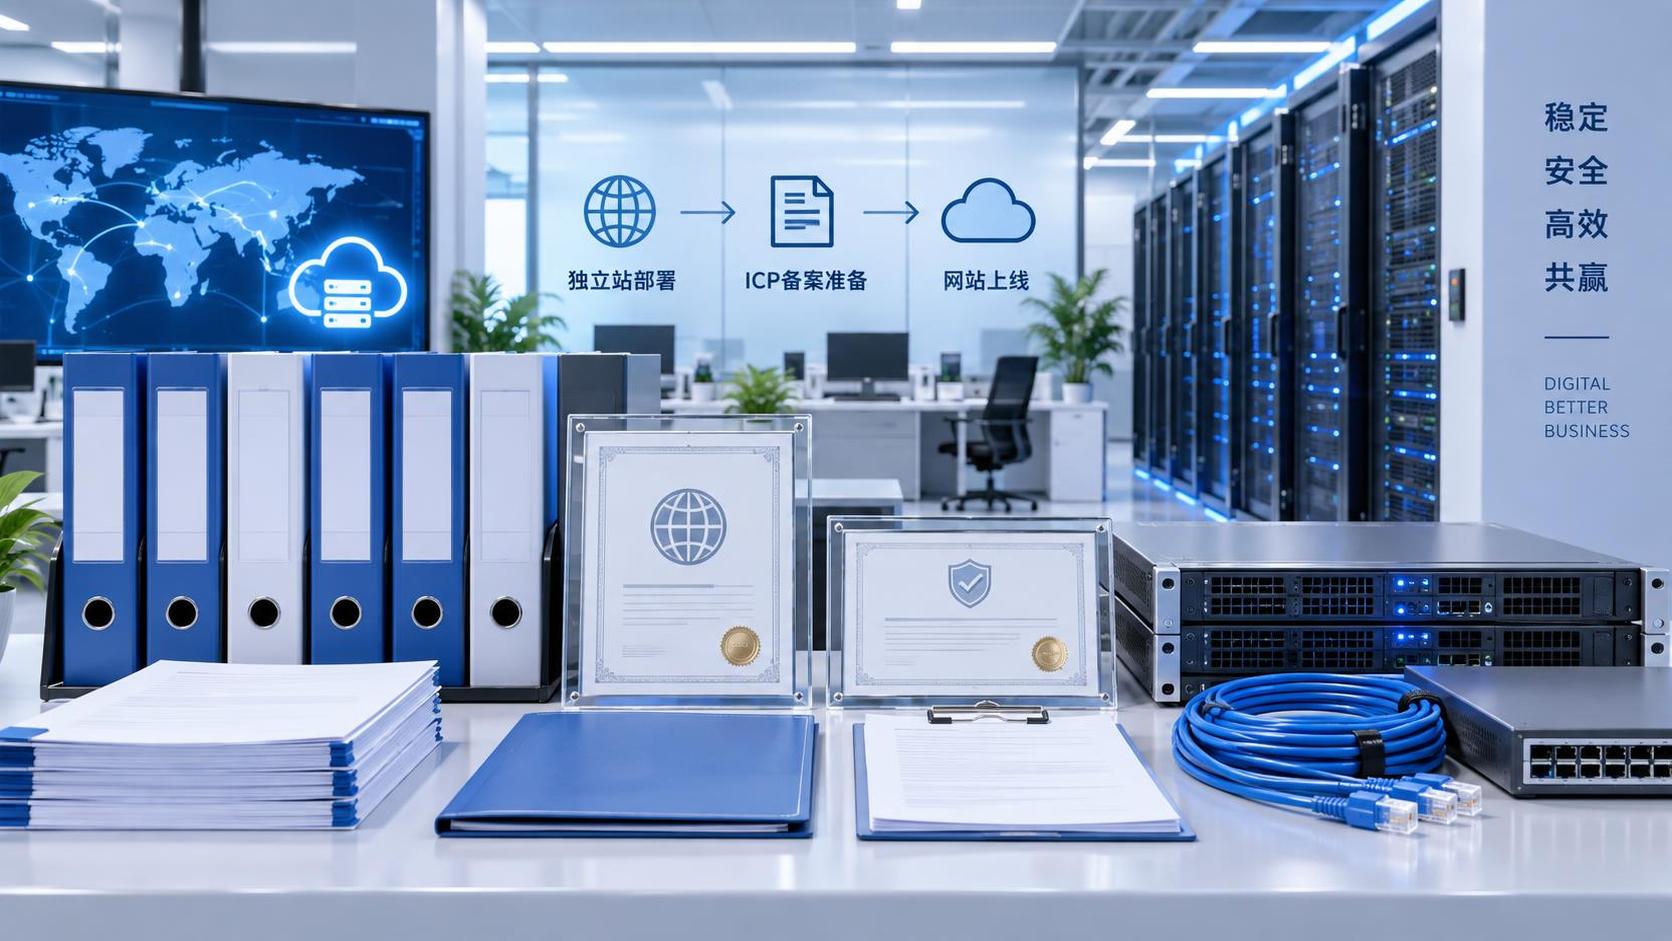
 Que faut-il préparer pour l’enregistrement ICP lors du lancement d’un site indépendant en Chine ?
Produits connexes
 Système SaaS de création de sites web et de marketing intelligent YiyingbaoSystème SaaS de création de sites web et de marketing intelligent Yiyingbao, création de sites sans code pilotée par l’IA, mise en place rapide d’un site web multilingue indépendant pour le commerce international en 10 minutes, accélération par des serveurs répartis dans le monde entier, optimisation SEO intelligente par l’IA, pour aider les entreprises à se connecter efficacement aux marchés mondiaux. L’intégration parfaite de la technologie et de la simplicité d’utilisation rend la création de sites web pour le commerce international extrêmement simple.
 Services d’optimisation du système à double moteur AI+SEOLe système d’optimisation à double moteur AI+SEO de 易营宝 s’appuie sur l’exploration intelligente de mots-clés par l’IA, la génération de contenu et une optimisation technique complète afin d’aider les entreprises de commerce extérieur à obtenir un trafic organique de haute qualité et à améliorer considérablement leur classement dans les moteurs de recherche ainsi que leur taux de conversion.
 Système de marketing publicitaire intelligent AI+SEMAI+SEM propulse une création publicitaire intelligente, permettant un marketing publicitaire précis sur toute la chaîne. Le système génère automatiquement des rapports hebdomadaires/mensuels, l'IA recommande des mots-clés et des pays de diffusion, surveille en temps réel les indicateurs clés et fournit des alertes intelligentes, lance en un clic des solutions de diffusion à haut taux de conversion, aidant à acquérir rapidement des clients et à améliorer le ROI.
 Système de marketing sur les réseaux sociaux AI+SNSSystème de marketing intelligent Yingyingbao AI+SNS pour les réseaux sociaux - Capture sociale précise pour l'ère des réseaux sociaux. Prend en charge la synchronisation du contenu en un clic sur les principales plateformes, notamment Facebook et LinkedIn. La réécriture des publications alimentée par l'IA améliore la localisation. Un service client intelligent disponible 24 h/24, 7 j/7 et l'analyse du profil des utilisateurs permettent aux entreprises de se développer efficacement sur les marchés mondiaux.
 Solutions marketing publicitaire IA+SEMLes solutions publicitaires SEM basées sur l'IA exploitent l'intelligence artificielle pour améliorer considérablement la gestion des campagnes SEM. Grâce à l'IA, elles génèrent des rapports hebdomadaires et mensuels qui présentent les données des comptes sous plusieurs angles, permettant ainsi une supervision complète des performances et des tendances publicitaires. L'IA fournit des recommandations précises sur les mots-clés et les pays cibles, rédige de manière intelligente des textes publicitaires à fort taux de conversion et lance des campagnes efficaces en un seul clic, accélérant ainsi l'acquisition de clients pour les entreprises. Parallèlement, le système surveille les indicateurs clés en temps réel, identifie intelligemment les fluctuations anormales et émet des alertes en temps opportun, garantissant ainsi des performances publicitaires stables et des rendements élevés.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Services de noms de domaineEasy Marketing propose des services professionnels de noms de domaine, comprenant la recherche intelligente, l'enregistrement en un clic, la protection de marque et la gestion complète du cycle de vie, aidant les entreprises à construire une image de marque numérique.
 EasySell B2C Place de Marché Transfrontalière, Site Indépendant易营宝B2C跨境商城独立站是由易营宝信息科技(北京)有限公司自主研发的智能建站与跨境电商一体化解决方案。系统专为中小型及大型出口企业打造,集“建站、运营、营销、投放、转化”于一体,帮助企业快速打造跨境电商独立站,实现品牌出海与全球销售增长。
平台支持多语言、多币种、多渠道营销,内置AI智能翻译与SEO优化系统,适配东南亚、欧美、拉美、中东等主流市场,助力中国制造企业高效布局国际电商版图。 B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。