- 年平均成長率は海外市場の実際の機会を反映できるか07/10/2026詳細を見る
- 2026年のクロスボーダーマーケティングトレンドは、どの顧客獲得チャネルに影響するのか?06/09/2026詳細を見る
- AIサイト構築業界分析で見極めるべき同質化リスク30/08/2026詳細を見る
- AIマーケティングトレンド2026は広告予算配分をどのように変えるのか28/08/2026詳細を見る
- EV SSL認証市場は縮小しているのか、それとも高度化しているのか?企業の証明書導入をどう判断すべきか11/08/2026詳細を見る
- amp seo 2020の従来の手法がなぜ効果を失ったのか、現在の最適化における重点項目の変化02/08/2026詳細を見る
デジタルマーケティングSaaSのデータセキュリティは保証されていますか
デジタルマーケティングSaaSのデータセキュリティは保証されていますか
はじめに:デジタルマーケティングSaaSのデータセキュリティは保証されているのでしょうか。品質管理およびセキュリティ管理担当者にとって、重要なのはプラットフォームが「安全」を謳っているかどうかではなく、暗号化通信、アクセス権限管理、ログ監査、バックアップ・復旧、コンプライアンス管理といった検証可能な機能を備えているかどうかです。
総じて、エンタープライズ向けデジタルマーケティングSaaSは、海外向けWebサイト構築、広告配信、SEO最適化、顧客リード管理に高いセキュリティを提供できます。ただし、その前提として、サービスプロバイダーの技術アーキテクチャ、管理制度、提供プロセスが審査に耐えうる必要があります。
マーケティングシステムは通常、Webサイト管理画面、顧客からの問い合わせ、広告アカウント、SNSアカウント、従業員の操作権限と接続されています。アクセス制御が不十分であったり、アカウント管理が混乱していたりすると、データ漏えいだけでなく、広告アカウントの制御不能、Webサイトの改ざん、事業中断につながる可能性があります。
したがって、セキュリティ管理担当者がデジタルマーケティングプラットフォームを評価する際は、「プラットフォームは安全か」から「プラットフォームが継続的に安全性を証明できるか」へと視点を移すべきです。確認可能な証拠は、宣伝ページ上のセキュリティに関する約束よりも実質的な判断価値を持ちます。
グローバル市場を対象とする企業では、データは異なる地域をまたいで流通します。多言語Webサイト、越境ECモール、海外向け広告配信は成長機会をもたらす一方、データ保存場所、越境アクセスのルール、第三者サービスの範囲を同時に評価することも企業に求められます。
まず確認すべき点:デジタルマーケティングSaaSの主なセキュリティリスクはどこにあるか
デジタルマーケティングSaaSは、Webサイトのコンテンツだけを保存するものではありません。連絡先の氏名、メールアドレス、電話番号、問い合わせ記録、注文情報、閲覧行動、広告素材、コンバージョンデータを処理する場合があり、その一部は企業の重要なデータ資産または個人情報に該当します。
第1のリスクはアカウント権限に由来します。管理者、運用担当者、代理店、外部委託スタッフが同一アカウントを使用している場合、企業は個々の操作責任を追跡できず、退職者や取引先のアクセス権限を適時に回収することも困難になります。
第2のリスクは、APIおよび第三者接続に由来します。プラットフォームがGoogle、Meta、決済ツール、メールサービス、分析システムと連携する際、トークン、キー、認可範囲の管理が不適切であれば、外部からの攻撃対象領域が拡大する可能性があります。
第3のリスクは可用性に関するものです。Webサイト、ランディングページ、顧客リードシステムはクラウドサービスに依存して稼働しています。バックアップ、災害復旧、復旧計画が不足している場合、漏えい事故がなくても、障害によって顧客獲得や注文コンバージョンに影響する可能性があります。
第4のリスクは人員の操作に関わるものです。例えば、サイトコンテンツの誤削除、リード情報の誤ったエクスポート、レポートリンクの公開共有などは、技術的脆弱性によるものではないことが多いものの、同様にデータ漏えいと事業損失をもたらします。
セキュリティ管理担当者が重点的に確認すべき6つの機能
デジタルマーケティングSaaSのデータセキュリティが保証されているかを判断するには、まず通信時および保存時の暗号化機能を確認すべきです。プラットフォームはHTTPSなどの暗号化通信方式を採用し、機密データ、認証情報、重要な設定に対して適切な暗号化保存および保護措置を提供する必要があります。
次に、本人認証と権限の階層化です。理想的なプラットフォームは、職務に応じた権限付与をサポートし、コンテンツ編集、広告配信、データ閲覧、システム管理を相互に分離することで、一般アカウントが職責の範囲を超える管理権限を取得することを防ぐべきです。
高リスクのアカウントについては、多要素認証、異常ログイン通知、ログイン端末管理、パスワードポリシーをサポートしているかに注目すべきです。固定パスワードのみに依存する管理方法では、重要なマーケティング資産に対する企業の基本的な保護要件を満たすことは困難です。
第3項目は操作ログおよび監査機能です。セキュリティ担当者は、誰がいつログインしたか、どのデータをエクスポートしたか、どのページを変更したか、どの権限を変更したかを照会でき、インシデント発生後にも必要な追跡根拠を保持できる必要があります。
第4項目はバックアップと復旧です。「バックアップがあるか」だけを尋ねるのではなく、バックアップ頻度、保存期間、復旧範囲、復旧責任も確認すべきです。サイトコンテンツ、顧客フォーム、注文データ、マーケティング設定では、復旧に求められる要件が同一ではありません。
第5項目は脆弱性および変更管理です。サービスプロバイダーは明確なセキュリティ更新プロセスを持ち、システム脆弱性、依存コンポーネントのリスク、緊急障害に対応すべきです。企業も、重要な機能変更が事前に通知され、監査記録が残されるかを把握する必要があります。
第6項目はデータエクスポートと退出の仕組みです。企業がサービスプロバイダーを変更または契約を終了する際には、合意に従ってサイトコンテンツ、顧客リード、商品情報、必要な設定をエクスポートできるようにし、データが単一プラットフォームにロックされることを避けるべきです。
コンプライアンスは「プライバシーポリシーがあるか」だけで判断できない
プライバシーポリシーは、プラットフォームによるデータ処理に関する公開表明を示すにすぎず、企業のコンプライアンス審査に代わるものではありません。海外顧客情報を含むマーケティング業務では、データ処理の目的、同意取得の方法、保存期間、アクセス主体も明確にする必要があります。
企業は、データ処理におけるサービスプロバイダーの役割が、独立した処理者なのか、企業から委託を受けてデータを処理する者なのかを重点的に確認すべきです。契約書には、双方の責任、秘密保持義務、インシデント通知期限、データ削除要件、紛争処理方法を明記する必要があります。
事業が欧州、北米、または規制要件の高いその他の市場を対象とする場合は、Cookie管理、マーケティング購読、フォームによる情報収集、メール配信、データの越境移転が、対象地域の規則および顧客への約束に適合しているかも評価すべきです。
セキュリティとコンプライアンスは、公開前に一度だけ確認すればよいものではありません。広告コピー、Webサイトフォーム、顧客タグ、自動マーケティングルールは継続的に変化するため、品質管理チームはこれらを日常的な抜き取り検査の対象に含め、運用部門の自己判断に完全に委ねるべきではありません。
デジタルマーケティングサービスプロバイダーのセキュリティ成熟度を審査する方法
選定段階では、データ種類一覧、保存・アクセス方法、権限モデル、バックアップ方針、緊急対応プロセス、第三者プラットフォームとのデータ連携範囲を含む、構造化されたセキュリティ説明資料の提供をサービスプロバイダーに求めることを推奨します。
AI Webサイト構築、越境ECモール、広告マーケティングを一体化したプラットフォームについては、特に管理画面が企業の組織構造、ロール権限、アカウント無効化、操作履歴の記録、重要操作の二次確認といった基本的な管理機能をサポートしているかを確認すべきです。
サービスプロバイダーのサポート体制にも注目すべきです。異常ログイン、悪意ある改ざん、広告アカウントの認可問題、データの誤削除が発生した際、企業が明確な対応窓口、対処プロセス、復旧支援を受けられるかは、リスクによる損失の大きさに直接影響します。
易营宝は、貿易企業、製造工場、越境EC販売者に対し、Webサイト構築、SEO、広告、SNSマーケティングなどのサービスを提供しています。企業はこのような統合プラットフォームを利用する前に、自社のデータ分類および業務プロセスに基づき、権限とAPI連携の境界を確認すべきです。
セキュリティ要件が高い企業は、本格導入前に小規模な試験運用を行うことができます。テストアカウントを作成し、権限回収をシミュレーションし、ログ照会を検証し、データエクスポートをテストするとともに、障害発生時のWebサイトおよびリード情報の復旧手順を確認します。
プラットフォームのセキュリティに加え、企業にも管理責任がある
サービスプロバイダーが十分な技術的保護を備えていたとしても、企業自身のアカウント管理を欠かすことはできません。管理者の最小権限の原則を確立し、最高権限を日常の運用担当者や複数の外部協力会社に長期的に付与することを避けるべきです。
広告アカウント、ドメイン、Webサイト管理画面、企業メール、SNSページについては、資産の帰属先を明確にすべきです。重要アカウントは企業メールアドレスおよび企業が管理可能な認証手段に紐付けることが望ましく、個人の携帯電話番号や退職者の個人アカウントだけに依存してはなりません。
定期的な権限見直しを実施し、退職者、配置転換者、一時的なサプライヤー、長期間使用されていないアカウントを重点的に確認することを推奨します。高権限の操作については、二者承認または変更記録の保存の仕組みを採用し、誤操作や権限濫用のリスクを低減できます。
企業は、マーケティングデータに関するインシデント対応計画も策定すべきです。異常発見後の報告先、アカウント凍結の手順、証拠保全の方法、顧客への説明方針、業務復旧の優先順位を明確にし、事案発生後に責任範囲が不明確なため対応が遅れることを防ぎます。
結論:検証可能な機能に基づいてデータセキュリティの保証を判断する
デジタルマーケティングSaaSのデータセキュリティは保証されているのでしょうか。答えは単純に「ある」または「ない」ではありません。エンタープライズレベルのセキュリティアーキテクチャ、権限監査、バックアップ・復旧、コンプライアンス支援を備えたプラットフォームは、マーケティングのデジタル化におけるデータおよび事業リスクを大幅に低減できます。
品質管理およびセキュリティ管理担当者にとって、最も有効な判断方法は証拠を確認することです。権限が管理可能か、ログが照会可能か、データをエクスポートできるか、バックアップから復旧できるか、インシデント対応の仕組みがあるか、契約上の責任が明確かを確認します。
企業がプラットフォーム選定、アカウント開設、業務公開の段階からセキュリティ評価を行うことで、デジタルマーケティングSaaSはグローバルな顧客獲得と成長を支援すると同時に、真に管理可能で、追跡可能かつ継続利用可能なデジタルインフラとなります。
関連記事
関連製品
 易营宝SaaSインテリジェントWebサイト構築・マーケティングシステム易营宝SaaSインテリジェントWebサイト構築・マーケティングシステム。AIによるノーコードWebサイト構築により、10分で多言語対応の海外向け独自サイトをスピーディーに構築できます。グローバルサーバーによる高速化とAIインテリジェントSEO最適化により、企業のグローバル市場との効率的な接続を支援します。テクノロジーと操作性を完璧に融合し、海外向けWebサイト構築を極限までシンプルにします。
 AI+SEM広告インテリジェントマーケティングシステムAI+SEM駆動のインテリジェント広告配信、フルチェーンの精密広告マーケティングを実現。システムは自動的に週次/月次レポートを生成、AIがキーワードと配信国を推薦、コア指標をリアルタイム監視しインテリジェント警告、ワンクリックで高コンバージョン配信ソリューションを起動、迅速な顧客獲得とROI向上を支援。
 AI+SEOデュアルエンジンシステム最適化サービス易营宝のAI+SEOデュアルエンジン最適化システムは、AIによるインテリジェントなキーワード発掘、コンテンツ生成、包括的な技術最適化を通じて、海外取引企業が質の高いオーガニックトラフィックを獲得できるよう支援し、検索順位とコンバージョン率を大幅に向上させます。
 AI+SNSソーシャルメディア全知達マーケティングシステム易営宝AI+SNSソーシャルメディア全知達マーケティングシステム-ソーシャルメディア時代における精密なソーシャルキャプチャーを実現。Facebook、LinkedInなど主要プラットフォームへのワンクリック同期コンテンツ対応、AIによる投稿自動最適化で適応性を向上。24時間365日対応のAIカスタマーサポートとユーザープロファイリング分析により、企業のグローバル市場展開を効率的に支援します。
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 AI+SEM広告マーケティングソリューションAI+SEM広告マーケティングソリューションは、AIインテリジェント技術を活用しSEM広告配信を高度に強化します。AIによる週次/月次レポート自動生成でアカウントデータを多角的に可視化し、広告効果とトレンドを包括的に把握。AIがキーワードと配信国を精密に推薦し、高コンバージョン率の広告コピーを自動生成。ワンクリックで効率的な配信プランを開始し、企業の迅速な顧客獲得を支援します。同時にシステムが主要指標をリアルタイム監視し、変動異常を自動検知して即時警告を発信。広告効果の安定性と高収益を保証します。
 ドメインサービス易営宝は専門的なドメインサービスを提供し、インテリジェント検索、ワンストップ登録、ブランド保護及び全周期管理を含め、企業がデジタルブランドイメージを構築するのを支援します。
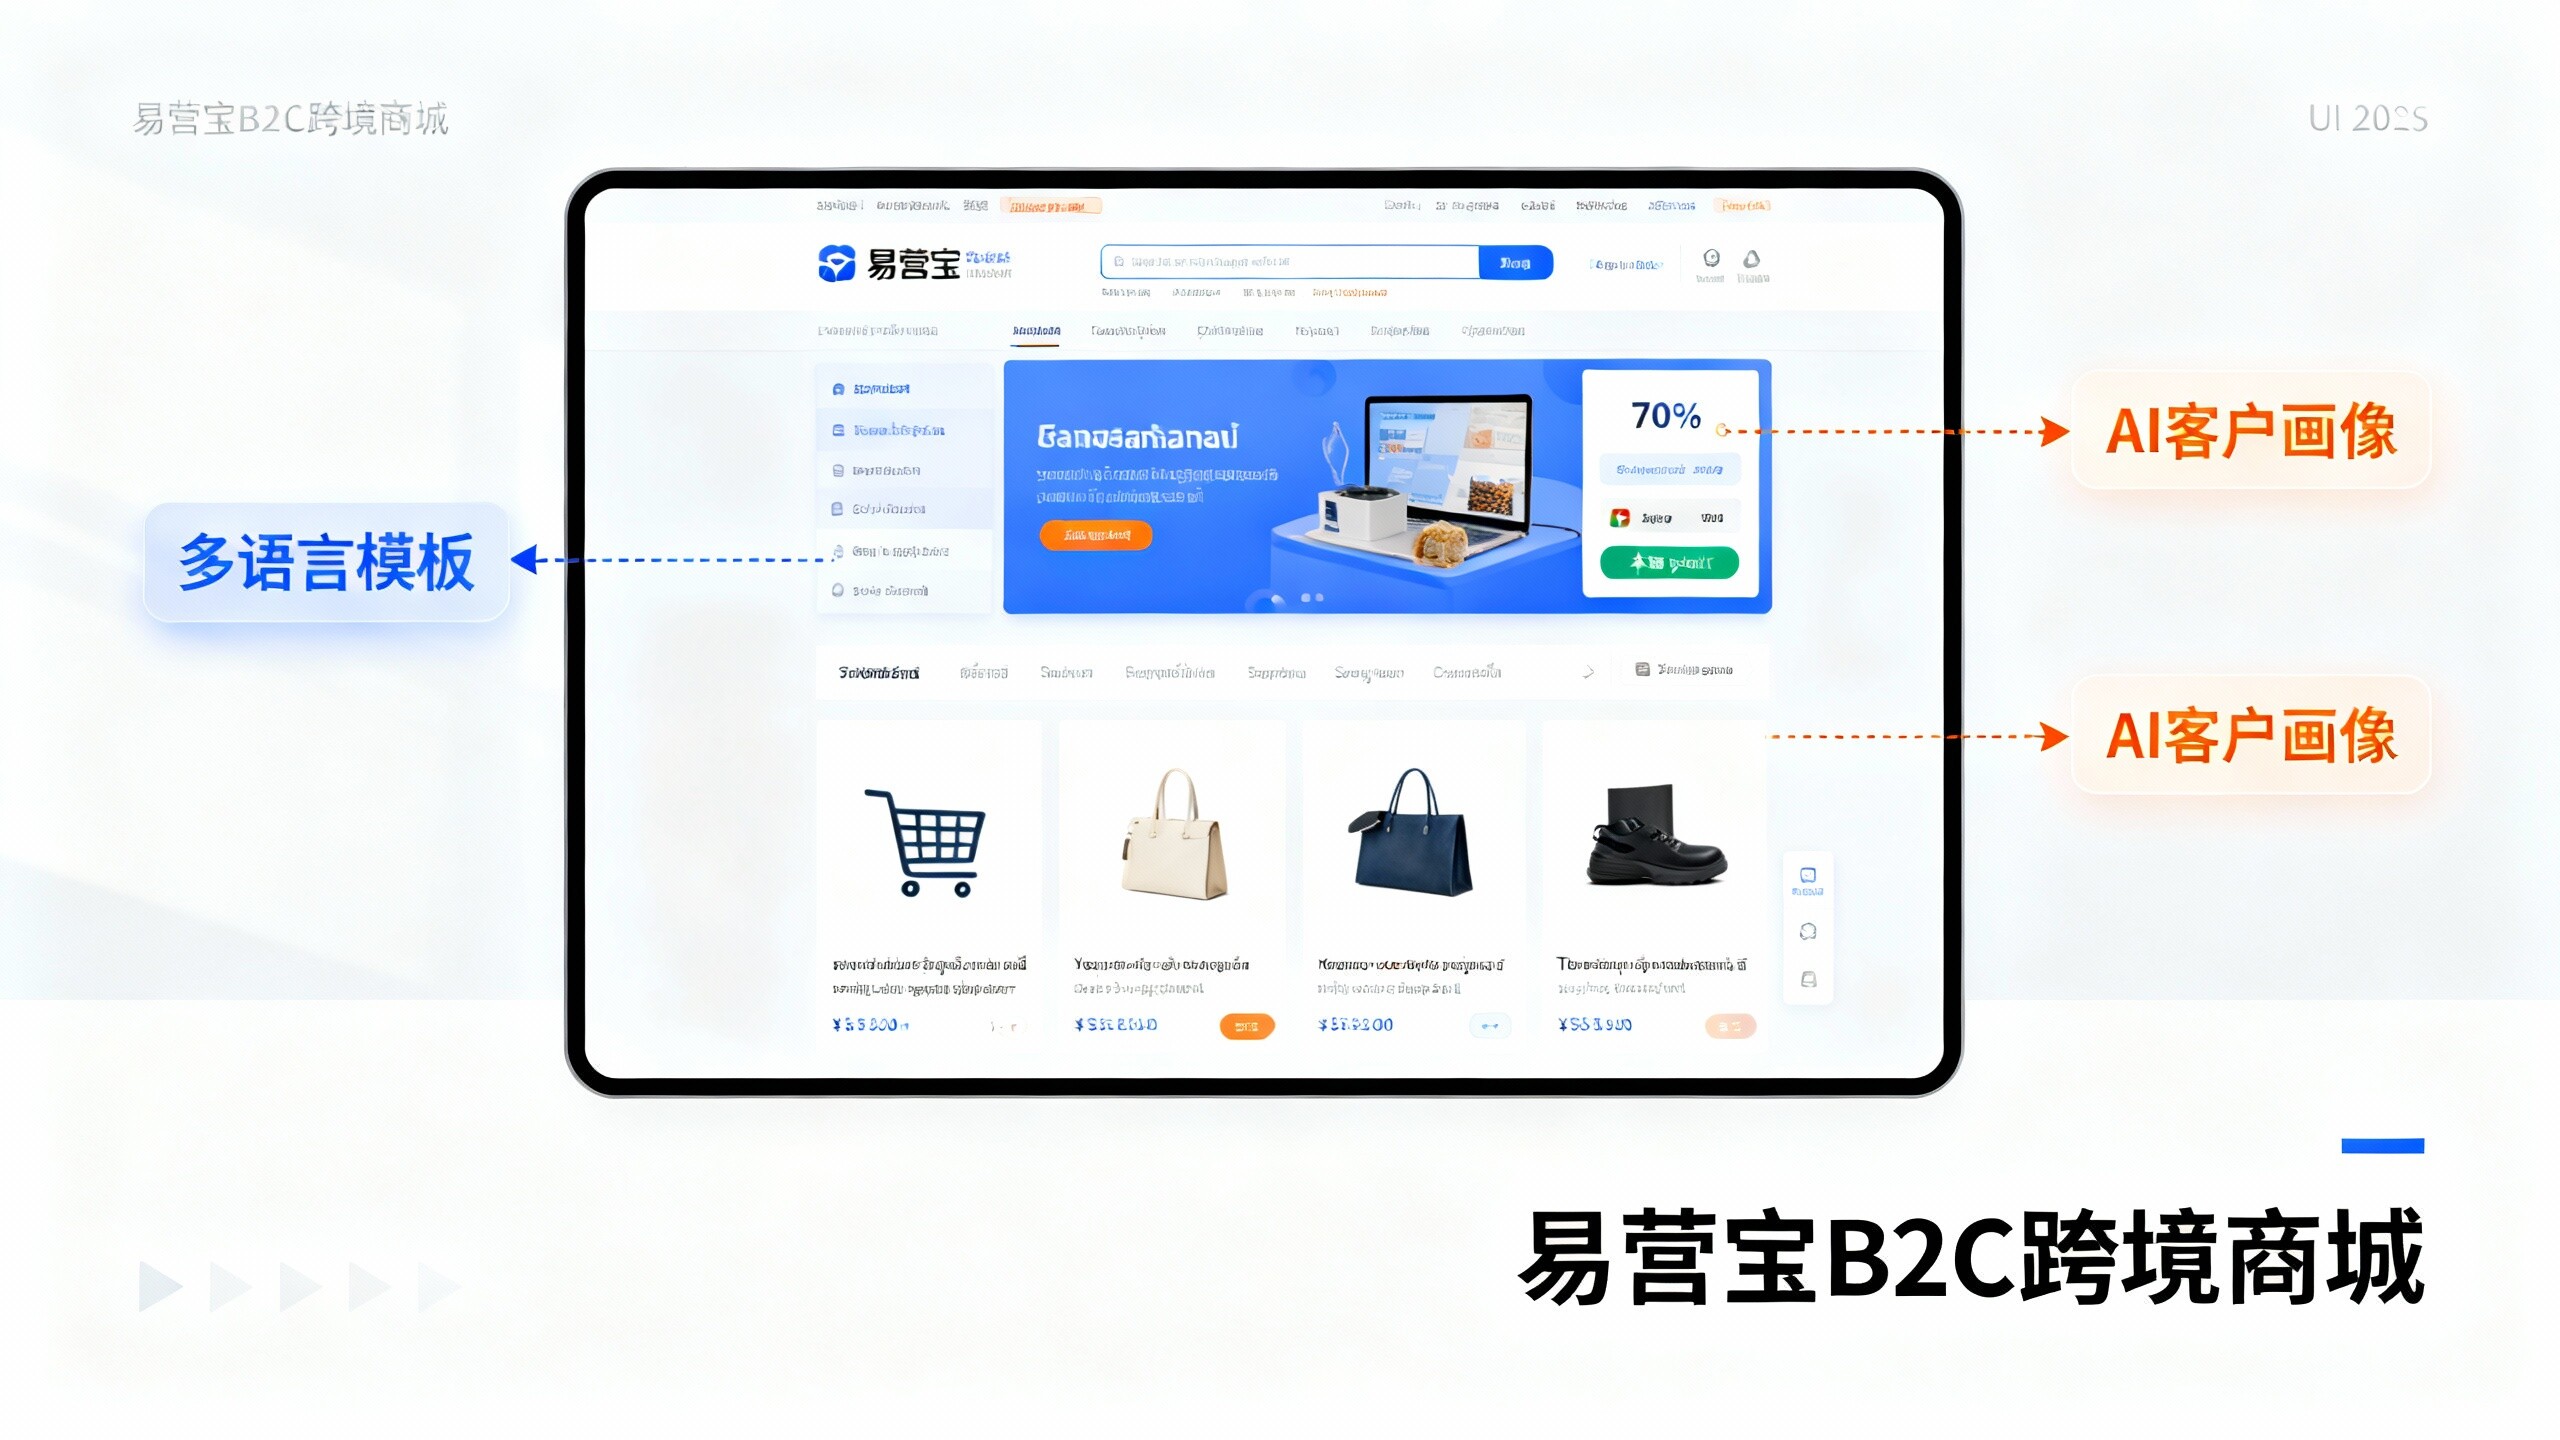
 イージーマーケットB2CクロスボーダーECモール、独立サイト易営宝B2C跨境商城的独立站は、易営宝信息科技(北京)有限公司が自主開発したスマートなウェブサイト構築とクロスボーダーEコマースの一体化ソリューションです。システムは中小規模および大規模な輸出企業向けに設計されており、「ウェブサイト構築、運営、マーケティング、広告配信、コンバージョン」を一元化し、企業が迅速にクロスボーダーEコマースの独立サイトを構築し、ブランドの海外展開とグローバルな販売成長を実現するのを支援します。
プラットフォームは多言語、多通貨、多チャネルマーケティングをサポートし、組み込みのAI翻訳とSEO最適化システムを備え、東南アジア、欧米、ラテンアメリカ、中東などの主要市場に適応し、中国製造企業が国際Eコマースの展開を効率的に行うのを支援します。 SSL证书易营宝提供专业SSL安全证书服务,包括单域名和泛域名证书,确保网站数据传输加密、身份验证和完整性保护,助力企业建立安全可信的在线业务环境。