- Les importations et exportations au port de Qingdao dépassent 2 369,9 milliards de yuans sur les dix premiers mois ; la modernisation intelligente du port attire l’attentionNov 22, 2026Voir les détails
- La valeur des exportations du commerce électronique transfrontalier de Ningbo a progressé de 94,87 % sur un an, ouvrant une nouvelle voie de croissance de plusieurs milliardsNov 22, 2026Voir les détails
- Lors de la première semaine du 11.11 à l’international sur AliExpress, les ventes des marques ont progressé de près de 50 % et le GMV aux États-Unis de 70 %.Nov 21, 2026Voir les détails
- Le ministère du Commerce publie les données sur le développement du commerce électronique de janvier à octobre 2026 ; les importations transfrontalières affichent de bons résultatsNov 21, 2026Voir les détails
- Faibles commandes lors du premier jour du Black Friday sur Amazon ; la NRF prévoit 4,2 millions de participants en moinsNov 21, 2026Voir les détails
- 21st Century Business Herald : l’IA et la CTV, moteurs clés de la croissance du marketing numérique à l’internationalNov 18, 2026Voir les détails
La sécurité des données d’un SaaS de marketing digital est-elle garantie ?
La sécurité des données d’un SaaS de marketing digital est-elle garantie ?
Introduction : La sécurité des données d’un SaaS de marketing digital est-elle garantie ? Pour les responsables du contrôle qualité et de la gestion de la sécurité, l’essentiel n’est pas de savoir si la plateforme affirme être « sécurisée », mais si elle dispose de capacités vérifiables telles que le chiffrement des transmissions, le contrôle des accès, l’audit des journaux, la sauvegarde et la restauration, ainsi que la gestion de la conformité.
Dans l’ensemble, un SaaS de marketing digital de niveau entreprise peut offrir un niveau élevé de protection pour la création de sites destinés aux marchés internationaux, la diffusion de publicités, l’optimisation SEO et la gestion des prospects clients, à condition que l’architecture technique, les systèmes de gestion et les processus de prestation du fournisseur puissent résister à un examen approfondi.
Les systèmes marketing sont généralement connectés à l’administration du site web, aux demandes de renseignements clients, aux comptes publicitaires, aux comptes de réseaux sociaux et aux autorisations d’utilisation des employés. Si le contrôle des accès est insuffisant ou si la gestion des comptes est désordonnée, les risques ne se limitent pas aux fuites de données : ils peuvent également entraîner une perte de contrôle des comptes publicitaires, la modification malveillante du site web ou l’interruption de l’activité.
Par conséquent, lors de l’évaluation d’une plateforme de marketing digital, les responsables de la sécurité doivent passer de la question « la plateforme est-elle sécurisée ? » à « la plateforme peut-elle démontrer en continu sa sécurité ? ». Les éléments de preuve vérifiables ont davantage de valeur pratique que les promesses de sécurité figurant sur les pages promotionnelles.
Pour les entreprises tournées vers les marchés mondiaux, les données circulent également entre différentes régions. Les sites multilingues, les boutiques transfrontalières et la publicité à l’étranger offrent des opportunités de croissance, mais exigent aussi d’évaluer simultanément le lieu de stockage des données, les règles d’accès transfrontalier et les limites des services tiers.
Évaluer d’abord : quels sont les principaux risques de sécurité d’un SaaS de marketing digital ?
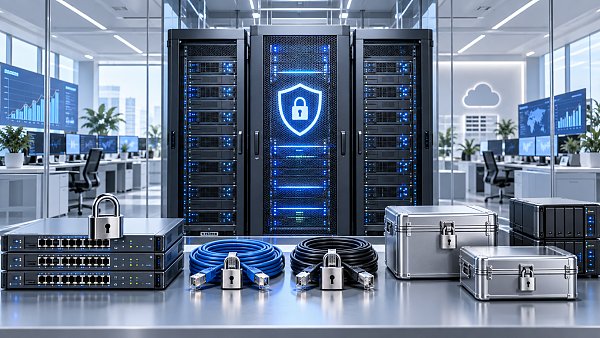
Un SaaS de marketing digital ne stocke pas uniquement le contenu d’un site web. Il peut traiter les noms des contacts, les e-mails, les numéros de téléphone, les historiques de demandes de renseignements, les informations de commande, les comportements de navigation, les créations publicitaires et les données de conversion, dont une partie constitue des actifs de données importants pour l’entreprise ou des informations personnelles.
La première catégorie de risques provient des autorisations de compte. Si les administrateurs, les équipes opérationnelles, les agences et les prestataires externalisés utilisent le même compte, l’entreprise ne peut pas retracer la responsabilité des opérations spécifiques et a du mal à retirer rapidement les droits d’accès des employés ayant quitté l’entreprise ou des partenaires.
La deuxième catégorie de risques concerne les interfaces et les connexions tierces. Lorsque la plateforme s’intègre à Google, Meta, à des outils de paiement, à des services d’e-mail ou à des systèmes d’analyse, une mauvaise gestion des jetons, des clés et des périmètres d’autorisation peut élargir la surface d’attaque externe.
La troisième catégorie concerne les risques de disponibilité. Les sites web, les pages de destination et les systèmes de gestion des prospects reposent sur des services cloud ; sans sauvegardes, plans de reprise après sinistre et procédures de restauration, une panne peut affecter l’acquisition de clients et la conversion des commandes, même en l’absence de fuite de données.
La quatrième catégorie de risques est liée aux opérations humaines. Par exemple, la suppression accidentelle du contenu d’un site, l’exportation erronée de prospects ou le partage public d’un lien de rapport ne résultent souvent pas de vulnérabilités techniques, mais peuvent tout autant entraîner des fuites de données et des pertes commerciales.
Les six capacités que les responsables de la sécurité doivent contrôler en priorité
Pour déterminer si la sécurité des données d’un SaaS de marketing digital est garantie, il convient d’abord d’examiner les mécanismes de chiffrement en transit et au repos. La plateforme doit utiliser des méthodes de transmission chiffrée telles que HTTPS et fournir des mesures raisonnables de chiffrement et de protection pour les données sensibles, les identifiants ou les configurations critiques.
Viennent ensuite l’authentification des identités et la hiérarchisation des autorisations. Une plateforme idéale doit permettre d’attribuer des droits selon les fonctions afin de séparer l’édition de contenu, la diffusion publicitaire, la consultation des données et l’administration du système, et d’éviter que des comptes ordinaires n’obtiennent un contrôle dépassant le cadre de leurs responsabilités.
Pour les comptes à haut risque, il convient de vérifier la prise en charge de l’authentification multifacteur, des alertes de connexion inhabituelle, de la gestion des appareils de connexion et des politiques de mot de passe. Une gestion reposant uniquement sur des mots de passe statiques répond difficilement aux exigences de protection de base des entreprises pour leurs actifs marketing critiques.
Le troisième point concerne les journaux d’activité et les capacités d’audit. Les responsables de la sécurité doivent pouvoir vérifier qui s’est connecté et à quel moment, quelles données ont été exportées, quelles pages ont été modifiées et quelles autorisations ont été changées, tout en conservant les éléments de traçabilité nécessaires après un incident.
Le quatrième point concerne la sauvegarde et la restauration. Il ne faut pas se contenter de demander « des sauvegardes sont-elles effectuées ? », mais également confirmer leur fréquence, leur durée de conservation, leur périmètre de restauration et les responsabilités associées. Les exigences de restauration ne sont pas les mêmes pour le contenu du site, les formulaires clients, les données de commande et les configurations marketing.
Le cinquième point est la gestion des vulnérabilités et des changements. Le fournisseur doit disposer d’un processus clair de mise à jour de sécurité afin de répondre aux vulnérabilités système, aux risques liés aux composants dépendants et aux incidents urgents. L’entreprise doit également savoir si les changements fonctionnels majeurs sont notifiés à l’avance et consignés dans une piste d’audit.
Le sixième point est le mécanisme d’exportation des données et de sortie. Lorsqu’une entreprise change de fournisseur ou met fin à une collaboration, elle doit pouvoir exporter, conformément aux accords, le contenu du site web, les prospects clients, les informations sur les produits et les configurations nécessaires, afin d’éviter que les données ne soient verrouillées sur une seule plateforme.
Les questions de conformité ne peuvent pas se limiter à la présence d’une « politique de confidentialité »
Une politique de confidentialité ne fait qu’exprimer publiquement la manière dont la plateforme traite les données ; elle ne remplace pas l’examen de conformité de l’entreprise. Pour les activités marketing impliquant des informations sur des clients étrangers, il faut également clarifier les finalités du traitement des données, les modalités d’autorisation, les durées de conservation et les entités ayant accès aux données.
Les entreprises doivent notamment confirmer le rôle du fournisseur dans le traitement des données : agit-il en tant que responsable indépendant du traitement ou traite-t-il les données pour le compte de l’entreprise ? Le contrat doit préciser les responsabilités des deux parties, les obligations de confidentialité, les délais de notification des incidents, les exigences de suppression des données et les modalités de règlement des litiges.
Si l’activité cible l’Europe, l’Amérique du Nord ou d’autres marchés soumis à des exigences réglementaires élevées, il convient également d’évaluer si la gestion des cookies, les abonnements marketing, la collecte par formulaires, les communications par e-mail et les transferts transfrontaliers de données respectent les règles et les engagements clients des régions ciblées.
La sécurité et la conformité ne sont pas des contrôles ponctuels réalisés avant la mise en ligne. Les textes publicitaires, les formulaires du site, les étiquettes clients et les règles d’automatisation marketing évoluent en permanence ; les équipes de contrôle qualité doivent les intégrer à des contrôles par sondage réguliers, plutôt que de les laisser entièrement à l’appréciation des équipes opérationnelles.
Comment évaluer le niveau de maturité en sécurité d’un fournisseur de services de marketing digital ?
Au stade de la sélection, il est recommandé de demander au fournisseur une présentation structurée de la sécurité, comprenant une liste des types de données, les méthodes de stockage et d’accès, le modèle d’autorisations, la stratégie de sauvegarde, le processus de réponse aux incidents et le périmètre des échanges de données avec les plateformes tierces.
Pour les plateformes intégrant création de sites intelligents, boutiques transfrontalières et marketing publicitaire, il est particulièrement nécessaire de vérifier si l’interface d’administration prend en charge la structure organisationnelle de l’entreprise, les autorisations par rôle, la désactivation des comptes, la traçabilité des opérations et la double confirmation des actions critiques, entre autres fonctions de gestion de base.
Il convient également de prêter attention au mécanisme de support du fournisseur. En cas de connexion anormale, de modification malveillante, de problème d’autorisation d’un compte publicitaire ou de suppression accidentelle de données, la possibilité pour l’entreprise d’obtenir une fenêtre de réponse claire, un processus de traitement et une assistance à la restauration influence directement l’ampleur des pertes liées au risque.
YiYingBao fournit aux entreprises de commerce extérieur, aux usines de fabrication et aux vendeurs transfrontaliers des services de création de sites, de SEO, de publicité et de marketing sur les réseaux sociaux. Avant d’utiliser ce type de plateforme intégrée, les entreprises doivent confirmer les limites des autorisations et des interfaces en fonction de leur propre classification des données et de leurs processus opérationnels.
Pour les entreprises ayant des exigences de sécurité élevées, il est possible de mener un essai à petite échelle avant l’intégration officielle : créer des comptes de test, simuler la révocation des autorisations, vérifier la consultation des journaux, tester l’exportation des données et confirmer le chemin de restauration du site et des prospects en cas de défaillance.
Au-delà de la sécurité de la plateforme, l’entreprise doit toujours assumer ses responsabilités de gestion internes
Même si le fournisseur dispose de protections techniques complètes, la gestion des comptes par l’entreprise elle-même reste indispensable. Il convient d’appliquer le principe de minimisation des administrateurs et d’éviter d’attribuer durablement les privilèges les plus élevés au personnel opérationnel quotidien ou à plusieurs partenaires externes.
Les comptes publicitaires, noms de domaine, interfaces d’administration de sites web, messageries d’entreprise et pages de réseaux sociaux doivent avoir une propriété clairement définie. Les comptes critiques doivent de préférence être associés à une messagerie d’entreprise et à des moyens de vérification contrôlés par l’entreprise, sans dépendre uniquement d’un numéro de téléphone personnel ou du compte privé d’un ancien employé.
Il est recommandé d’effectuer régulièrement des revues des autorisations, en contrôlant notamment les anciens employés, les personnes ayant changé de poste, les fournisseurs temporaires et les comptes inutilisés depuis longtemps. Pour les opérations à privilèges élevés, un mécanisme d’approbation par deux personnes ou d’archivage des changements peut être mis en place afin de réduire les risques d’erreur et d’abus.
L’entreprise doit également élaborer un plan de réponse aux incidents liés aux données marketing, en précisant les destinataires des signalements après la détection d’une anomalie, les étapes de gel des comptes, les méthodes de préservation des preuves, les modalités de communication avec les clients et les priorités de reprise de l’activité, afin d’éviter que des responsabilités floues ne retardent le traitement après un incident.
Conclusion : évaluer la garantie de sécurité des données à partir de capacités vérifiables
La sécurité des données d’un SaaS de marketing digital est-elle garantie ? La réponse n’est pas simplement « oui » ou « non ». Une plateforme dotée d’une architecture de sécurité de niveau entreprise, d’un audit des autorisations, de capacités de sauvegarde et de restauration, ainsi que d’un support de conformité, peut réduire de manière significative les risques liés aux données et à l’activité dans le processus de numérisation du marketing.
Pour les responsables du contrôle qualité et de la gestion de la sécurité, la méthode d’évaluation la plus efficace consiste à examiner les preuves : les autorisations sont-elles contrôlables, les journaux sont-ils consultables, les données sont-elles exportables, les sauvegardes peuvent-elles être restaurées, existe-t-il un mécanisme de réponse aux incidents et les responsabilités contractuelles sont-elles clairement définies ?
Lorsque l’entreprise intègre l’évaluation de la sécurité dès les étapes de sélection de la plateforme, d’ouverture des comptes et de mise en ligne de l’activité, le SaaS de marketing digital peut réellement devenir une infrastructure numérique gérable, traçable et utilisable durablement, tout en soutenant l’acquisition de clients et la croissance à l’échelle mondiale.
Articles connexes
 Le ministère du Commerce met à jour la liste de contrôle des exportations d’articles à double usage ; les ajustements correspondants entrent en vigueur le 18.
 En novembre, de nouvelles réglementations sur le commerce électronique transfrontalier entrent en vigueur en nombre, tandis que plusieurs pays renforcent simultanément leur contrôle
 La nouvelle réglementation SWIFT entre en vigueur le 14 novembre : les messages contenant une adresse en texte libre uniquement seront rejetés

Produits connexes
 Système SaaS de création de sites web et de marketing intelligent YiyingbaoSystème SaaS de création de sites web et de marketing intelligent Yiyingbao, création de sites sans code pilotée par l’IA, mise en place rapide d’un site web multilingue indépendant pour le commerce international en 10 minutes, accélération par des serveurs répartis dans le monde entier, optimisation SEO intelligente par l’IA, pour aider les entreprises à se connecter efficacement aux marchés mondiaux. L’intégration parfaite de la technologie et de la simplicité d’utilisation rend la création de sites web pour le commerce international extrêmement simple.
 Services d’optimisation du système à double moteur AI+SEOLe système d’optimisation à double moteur AI+SEO de 易营宝 s’appuie sur l’exploration intelligente de mots-clés par l’IA, la génération de contenu et une optimisation technique complète afin d’aider les entreprises de commerce extérieur à obtenir un trafic organique de haute qualité et à améliorer considérablement leur classement dans les moteurs de recherche ainsi que leur taux de conversion.
 Système de marketing publicitaire intelligent AI+SEMAI+SEM propulse une création publicitaire intelligente, permettant un marketing publicitaire précis sur toute la chaîne. Le système génère automatiquement des rapports hebdomadaires/mensuels, l'IA recommande des mots-clés et des pays de diffusion, surveille en temps réel les indicateurs clés et fournit des alertes intelligentes, lance en un clic des solutions de diffusion à haut taux de conversion, aidant à acquérir rapidement des clients et à améliorer le ROI.
 Système de marketing sur les réseaux sociaux AI+SNSSystème de marketing intelligent Yingyingbao AI+SNS pour les réseaux sociaux - Capture sociale précise pour l'ère des réseaux sociaux. Prend en charge la synchronisation du contenu en un clic sur les principales plateformes, notamment Facebook et LinkedIn. La réécriture des publications alimentée par l'IA améliore la localisation. Un service client intelligent disponible 24 h/24, 7 j/7 et l'analyse du profil des utilisateurs permettent aux entreprises de se développer efficacement sur les marchés mondiaux.
 Solutions marketing publicitaire IA+SEMLes solutions publicitaires SEM basées sur l'IA exploitent l'intelligence artificielle pour améliorer considérablement la gestion des campagnes SEM. Grâce à l'IA, elles génèrent des rapports hebdomadaires et mensuels qui présentent les données des comptes sous plusieurs angles, permettant ainsi une supervision complète des performances et des tendances publicitaires. L'IA fournit des recommandations précises sur les mots-clés et les pays cibles, rédige de manière intelligente des textes publicitaires à fort taux de conversion et lance des campagnes efficaces en un seul clic, accélérant ainsi l'acquisition de clients pour les entreprises. Parallèlement, le système surveille les indicateurs clés en temps réel, identifie intelligemment les fluctuations anormales et émet des alertes en temps opportun, garantissant ainsi des performances publicitaires stables et des rendements élevés.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Services de noms de domaineEasy Marketing propose des services professionnels de noms de domaine, comprenant la recherche intelligente, l'enregistrement en un clic, la protection de marque et la gestion complète du cycle de vie, aidant les entreprises à construire une image de marque numérique.
 EasySell B2C Place de Marché Transfrontalière, Site Indépendant易营宝B2C跨境商城独立站是由易营宝信息科技(北京)有限公司自主研发的智能建站与跨境电商一体化解决方案。系统专为中小型及大型出口企业打造,集“建站、运营、营销、投放、转化”于一体,帮助企业快速打造跨境电商独立站,实现品牌出海与全球销售增长。
平台支持多语言、多币种、多渠道营销,内置AI智能翻译与SEO优化系统,适配东南亚、欧美、拉美、中东等主流市场,助力中国制造企业高效布局国际电商版图。 B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。