- 연평균 성장률이 해외 시장의 실제 기회를 반영할 수 있을까요07/10/2026상세 보기
- 2026년 크로스보더 마케팅 트렌드는 어떤 고객 확보 채널에 영향을 미칠까요?06/09/2026상세 보기
- AI 기반 웹사이트 구축 업계 분석에서 파악해야 할 동질화 리스크30/08/2026상세 보기
- AI 마케팅 트렌드 2026은 광고 예산 배분을 어떻게 바꿀 것인가28/08/2026상세 보기
- EV SSL 인증 시장은 위축되고 있을까요, 아니면 고도화되고 있을까요? 기업 인증서 구매를 어떻게 판단해야 할까요11/08/2026상세 보기
- amp seo 2020의 기존 방식이 더 이상 효과가 없는 이유와 현재 최적화 중점의 변화02/08/2026상세 보기
디지털 마케팅 SaaS의 데이터 보안은 보장되나요
디지털 마케팅 SaaS 데이터 보안은 보장되나요
서론: 디지털 마케팅 SaaS 데이터 보안은 보장되나요? 품질 관리 및 보안 관리 담당자에게 핵심은 플랫폼이 ‘안전하다’고 주장하는지가 아니라, 암호화 전송, 권한 제어, 로그 감사, 백업 및 복구, 컴플라이언스 관리 등 검증 가능한 역량을 갖추고 있는지입니다.
전반적으로 기업용 디지털 마케팅 SaaS는 해외 웹사이트 구축, 광고 집행, SEO 최적화 및 고객 리드 관리에 높은 수준의 보안을 제공할 수 있습니다. 단, 서비스 제공업체의 기술 아키텍처, 관리 체계 및 제공 프로세스가 검토를 견딜 수 있어야 합니다.
마케팅 시스템은 일반적으로 웹사이트 관리자 페이지, 고객 문의, 광고 계정, 소셜 미디어 계정 및 직원 운영 권한에 연결됩니다. 접근 제어가 미흡하거나 계정 관리가 혼란스러우면 데이터 유출뿐 아니라 광고 계정 통제 상실, 웹사이트 변조 또는 업무 중단으로 이어질 수 있습니다.
따라서 보안 관리 담당자는 디지털 마케팅 플랫폼을 평가할 때 ‘플랫폼이 안전한가’에서 ‘플랫폼이 지속적으로 안전성을 입증할 수 있는가’로 관점을 전환해야 합니다. 확인 가능한 증거는 홍보 페이지의 보안 약속보다 실제 판단에 더 큰 가치가 있습니다.
글로벌 시장을 대상으로 하는 기업의 경우 데이터는 서로 다른 지역을 넘나들며 이동합니다. 다국어 웹사이트, 크로스보더 쇼핑몰 및 해외 광고 집행은 성장 기회를 제공하지만, 기업이 데이터 저장 위치, 국경 간 접근 규칙 및 제3자 서비스의 경계도 함께 평가하도록 요구합니다.
먼저 판단하기: 디지털 마케팅 SaaS의 주요 보안 위험은 어디에 있는가
디지털 마케팅 SaaS는 웹사이트 콘텐츠만 저장하는 것이 아닙니다. 연락처 이름, 이메일, 전화번호, 문의 기록, 주문 정보, 방문 행동, 광고 소재 및 전환 데이터를 처리할 수 있으며, 이 중 일부는 기업의 중요한 데이터 자산 또는 개인정보에 해당합니다.
첫 번째 유형의 위험은 계정 권한에서 발생합니다. 관리자, 운영 담당자, 대행사 및 외주 인력이 동일한 계정을 사용하면 기업은 구체적인 작업 책임을 추적할 수 없고, 퇴직자나 협력사의 접근 권한을 적시에 회수하기도 어렵습니다.
두 번째 유형의 위험은 인터페이스와 제3자 연결에서 발생합니다. 플랫폼이 Google, Meta, 결제 도구, 이메일 서비스 또는 분석 시스템에 연동될 때 토큰, 키 및 권한 범위를 부적절하게 관리하면 외부 공격 표면이 확대될 수 있습니다.
세 번째 유형의 위험은 가용성 위험입니다. 웹사이트, 랜딩 페이지 및 고객 리드 시스템은 클라우드 서비스에 의존해 운영되므로, 백업, 재해 복구 및 복구 계획이 부족하면 유출 사고가 없더라도 장애로 인해 고객 확보와 주문 전환에 영향을 미칠 수 있습니다.
네 번째 유형의 위험은 인력의 작업과 관련됩니다. 예를 들어 사이트 콘텐츠를 실수로 삭제하거나, 리드를 잘못 내보내거나, 보고서 링크를 공개적으로 공유하는 행위는 기술적 취약점으로 발생하지 않는 경우가 많지만, 마찬가지로 데이터 유출과 사업 손실을 초래할 수 있습니다.
보안 관리 담당자가 중점적으로 점검해야 할 6가지 역량
디지털 마케팅 SaaS의 데이터 보안이 보장되는지 판단하려면 먼저 전송 및 저장 암호화 메커니즘을 확인해야 합니다. 플랫폼은 HTTPS 등의 암호화 전송 방식을 채택하고 민감한 데이터, 자격 증명 또는 핵심 구성에 대해 합리적인 암호화 저장 및 보호 조치를 제공해야 합니다.
다음은 신원 인증 및 권한 등급 관리입니다. 이상적인 플랫폼은 직무별로 권한을 할당하여 콘텐츠 편집, 광고 집행, 데이터 조회 및 시스템 관리가 서로 분리되도록 지원해야 하며, 일반 계정이 직무 범위를 초과하는 통제 권한을 얻지 못하도록 해야 합니다.
고위험 계정의 경우 다중 인증, 비정상 로그인 알림, 로그인 기기 관리 및 비밀번호 정책 지원 여부를 확인해야 합니다. 정적 비밀번호에만 의존하는 관리 방식은 핵심 마케팅 자산에 대한 기업의 기본적인 보호 요구를 충족하기 어렵습니다.
세 번째 항목은 작업 로그 및 감사 역량입니다. 보안 담당자는 누가 언제 로그인했는지, 어떤 데이터를 내보냈는지, 어떤 페이지를 수정했는지, 어떤 권한을 변경했는지를 조회할 수 있어야 하며, 사고 발생 후 필요한 추적 근거를 보존할 수 있어야 합니다.
네 번째 항목은 백업 및 복구입니다. 단순히 ‘백업이 되는가’만 묻지 말고, 백업 주기, 보존 기간, 복구 범위 및 복구 책임도 확인해야 합니다. 사이트 콘텐츠, 고객 양식, 주문 데이터 및 마케팅 구성은 복구 요구 사항이 서로 다릅니다.
다섯 번째 항목은 취약점 및 변경 관리입니다. 서비스 제공업체는 명확한 보안 업데이트 프로세스를 갖추고 시스템 취약점, 종속 구성 요소 위험 및 긴급 장애에 대응해야 합니다. 기업도 주요 기능 변경 시 사전 통지가 이루어지고 감사 기록이 남는지 파악해야 합니다.
여섯 번째 항목은 데이터 내보내기 및 종료 메커니즘입니다. 기업이 서비스 제공업체를 변경하거나 협력을 종료할 때에는 약정에 따라 웹사이트 콘텐츠, 고객 리드, 상품 자료 및 필요한 구성을 내보낼 수 있어야 하며, 데이터가 단일 플랫폼에 잠기는 것을 방지해야 합니다.
컴플라이언스 문제는 ‘개인정보처리방침이 있는지’만 봐서는 안 됩니다
개인정보처리방침은 플랫폼의 데이터 처리에 관한 공개적 설명만을 나타낼 뿐, 기업의 컴플라이언스 검토를 대체할 수 없습니다. 해외 고객 정보를 포함하는 마케팅 업무의 경우 데이터 처리 목적, 동의 방식, 보존 기간 및 접근 주체도 명확히 해야 합니다.
기업은 서비스 제공업체가 데이터 처리에서 어떤 역할을 하는지, 즉 독립적인 처리자인지 또는 기업의 위탁을 받아 데이터를 처리하는지를 중점적으로 확인해야 합니다. 계약서에는 양측의 책임, 비밀유지 의무, 사고 통지 기한, 데이터 삭제 요구 사항 및 분쟁 처리 방식을 명시해야 합니다.
사업이 유럽, 북미 또는 기타 규제 요구가 높은 시장을 대상으로 하는 경우, Cookie 관리, 마케팅 구독, 양식 수집, 이메일 접촉 및 데이터 국경 간 전송이 대상 지역의 규정과 고객 약속에 부합하는지도 평가해야 합니다.
보안과 컴플라이언스는 서비스 출시 전 한 번만 점검하는 사항이 아닙니다. 광고 문안, 웹사이트 양식, 고객 태그 및 자동화 마케팅 규칙은 지속적으로 변하므로, 품질 관리팀은 이를 운영 부서의 자체 판단에 전적으로 맡기지 말고 상시 표본 점검에 포함해야 합니다.
디지털 마케팅 서비스 제공업체의 보안 성숙도를 검토하는 방법
선정 단계에서는 서비스 제공업체에 데이터 유형 목록, 저장 및 접근 방식, 권한 모델, 백업 전략, 비상 대응 절차 및 제3자 플랫폼과의 데이터 상호작용 범위를 포함한 구조화된 보안 설명을 제공하도록 요청하는 것이 좋습니다.
AI 웹사이트 구축, 크로스보더 쇼핑몰 및 광고 마케팅 통합 플랫폼의 경우 특히 관리자 페이지가 기업 조직 구조, 역할 권한, 계정 비활성화, 작업 이력 기록 및 핵심 작업 이중 확인 등의 기본 관리 기능을 지원하는지 점검해야 합니다.
서비스 제공업체의 지원 체계도 주목해야 합니다. 비정상 로그인, 악의적 변조, 광고 계정 권한 부여 문제 또는 데이터 오삭제가 발생했을 때 기업이 명확한 대응 창구, 처리 절차 및 복구 지원을 받을 수 있는지는 위험 손실의 규모에 직접적인 영향을 미칩니다.
이잉바오는 무역 기업, 제조 공장 및 크로스보더 판매자를 대상으로 웹사이트 구축, SEO, 광고 및 소셜 미디어 마케팅 등의 서비스를 제공합니다. 기업은 이러한 통합 플랫폼을 사용하기 전에 자체 데이터 등급과 업무 프로세스를 결합하여 권한 및 인터페이스 경계 확인을 완료해야 합니다.
보안 요구 수준이 높은 기업은 정식 연동 전에 소규모 시범 운영을 진행할 수 있습니다. 테스트 계정을 만들고, 권한 회수를 시뮬레이션하고, 로그 조회를 검증하고, 데이터 내보내기를 테스트하며, 장애 상황에서의 웹사이트 및 리드 복구 경로를 확인합니다.
플랫폼 보안 외에도 기업은 여전히 관리 책임을 져야 합니다
서비스 제공업체가 완전한 기술적 보호를 갖추고 있더라도 기업 자체의 계정 관리는 빠질 수 없습니다. 관리자 최소 권한 원칙을 수립하여 최고 권한을 일상 운영 인력이나 여러 외부 협력사에 장기간 부여하지 않도록 해야 합니다.
광고 계정, 도메인, 웹사이트 관리자 페이지, 기업 이메일 및 소셜 미디어 페이지는 자산 소유권을 명확히 해야 합니다. 핵심 계정은 기업 이메일과 기업이 통제할 수 있는 인증 방식에 연결하는 것이 바람직하며, 개인 휴대전화 번호나 퇴직 직원의 개인 계정에만 의존해서는 안 됩니다.
정기적으로 권한 검토를 실시하고 퇴직자, 직무 변경자, 임시 공급업체 및 장기간 사용하지 않은 계정을 중점적으로 점검하는 것이 좋습니다. 고권한 작업에는 2인 승인 또는 변경 기록 보관 메커니즘을 적용하여 오작동 및 오남용 위험을 낮출 수 있습니다.
기업은 마케팅 데이터 사고 대응 계획도 수립해야 합니다. 이상 징후 발견 후의 보고 대상, 계정 동결 절차, 증거 보전 방식, 고객 커뮤니케이션 기준 및 업무 복구 우선순위를 명확히 하여, 사고 발생 후 책임이 불분명해 처리 지연이 발생하는 것을 방지해야 합니다.
결론: 검증 가능한 역량으로 데이터 보안 보장 여부를 판단합니다
디지털 마케팅 SaaS 데이터 보안은 보장되나요? 답은 단순히 ‘보장된다’ 또는 ‘보장되지 않는다’가 아닙니다. 기업급 보안 아키텍처, 권한 감사, 백업 및 복구, 컴플라이언스 지원을 갖춘 플랫폼은 마케팅 디지털화 과정에서의 데이터 및 사업 위험을 현저히 줄일 수 있습니다.
품질 관리 및 보안 관리 담당자에게 가장 효과적인 판단 방법은 증거를 확인하는 것입니다. 권한을 통제할 수 있는지, 로그를 조회할 수 있는지, 데이터를 내보낼 수 있는지, 백업을 복구할 수 있는지, 사고 대응 메커니즘이 있는지, 그리고 계약상 책임이 명확한지를 확인해야 합니다.
기업이 플랫폼 선정, 계정 개설 및 업무 출시 단계에서 보안 평가를 선행할 때, 디지털 마케팅 SaaS는 글로벌 고객 확보와 성장을 지원하는 동시에 진정으로 관리 가능하고, 추적 가능하며, 지속적으로 사용할 수 있는 디지털 인프라가 될 수 있습니다.
관련 기사
관련 제품
 易营宝 SaaS 스마트 웹사이트 구축 마케팅 시스템易营宝 SaaS 스마트 웹사이트 구축 마케팅 시스템, AI 기반 노코드 웹사이트 구축으로 10분 만에 다국어 해외 무역용 독립형 웹사이트를 빠르게 구축하고, 글로벌 서버 가속과 AI 스마트 SEO 최적화를 통해 기업이 글로벌 시장과 효율적으로 연결되도록 지원합니다. 기술과 운영의 완벽한 결합으로 해외 무역용 웹사이트 구축을 극도로 간편하게 만들어 드립니다
 AI+SEM 광고 지능형 마케팅 시스템AI+SEM 기반 지능형 광고 생성, 전 과정 정밀 광고 마케팅 지원. 시스템이 주간/월간 보고서 자동 생성, AI가 키워드 및 타겟 국가 추천, 실시간 핵심 지표 모니터링 및 지능형 경고, 고전환율 광고 솔루션 원클릭 실행으로 신속한 고객 확보 및 ROI 향상 지원.
 AI+SEO 듀얼 엔진 시스템 최적화 서비스易营宝 AI+SEO 듀얼 엔진 최적화 시스템은 AI 기반 스마트 키워드 발굴, 콘텐츠 생성 및 전방위 기술 최적화를 통해 외贸 기업이 고품질 자연 검색 트래픽을 확보하고 검색 순위와 전환율을 크게 향상할 수 있도록 지원합니다.
 AI+SNS 소셜미디어 풀스펙트럼 마케팅 시스템이영보 AI+SNS 소셜 미디어 풀지달 마케팅 시스템 - 소셜 미디어 시대의 정밀한 소셜 포착, Facebook, LinkedIn 등 주요 플랫폼의 원클릭 콘텐츠 동기화 지원, AI 지능형 게시물 재작성으로 적합도 향상, 24/7 지능형 고객 서비스 및 사용자 프로파일 분석을 통해 기업의 글로벌 시장 효율적 확장을 지원합니다.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 AI+SEM 광고 마케팅 솔루션AI+SEM 광고 마케팅 솔루션은 AI 지능 기술을 활용해 SEM 광고 게재에 심층적인 역량을 부여합니다. AI 지능으로 생성된 주간/월간 보고서를 통해 계정 데이터를 다차원으로 제시하며, 광고 게재 성과와 추세를 종합적으로 파악할 수 있습니다. AI가 정확하게 추천하는 키워드와 게재 국가, 지능적으로 생성된 고전환 광고 문구를 통해 원클릭으로 효율적인 게재 계획을 실행하여 기업의 신속한 고객 확보를 지원합니다. 동시에 시스템은 핵심 지표를 실시간으로 모니터링하며, 변동 이상을 지능적으로 식별하고 즉시 경고하여 광고 효과의 안정성과 높은 수익률을 보장합니다.
 도메인 서비스이잉보는 전문적인 도메인 서비스를 제공하며, 지능형 검색, 원스톱 등록, 브랜드 보호 및 전 주기 관리를 포함하여 기업의 디지털 브랜드 이미지 구축을 지원합니다.
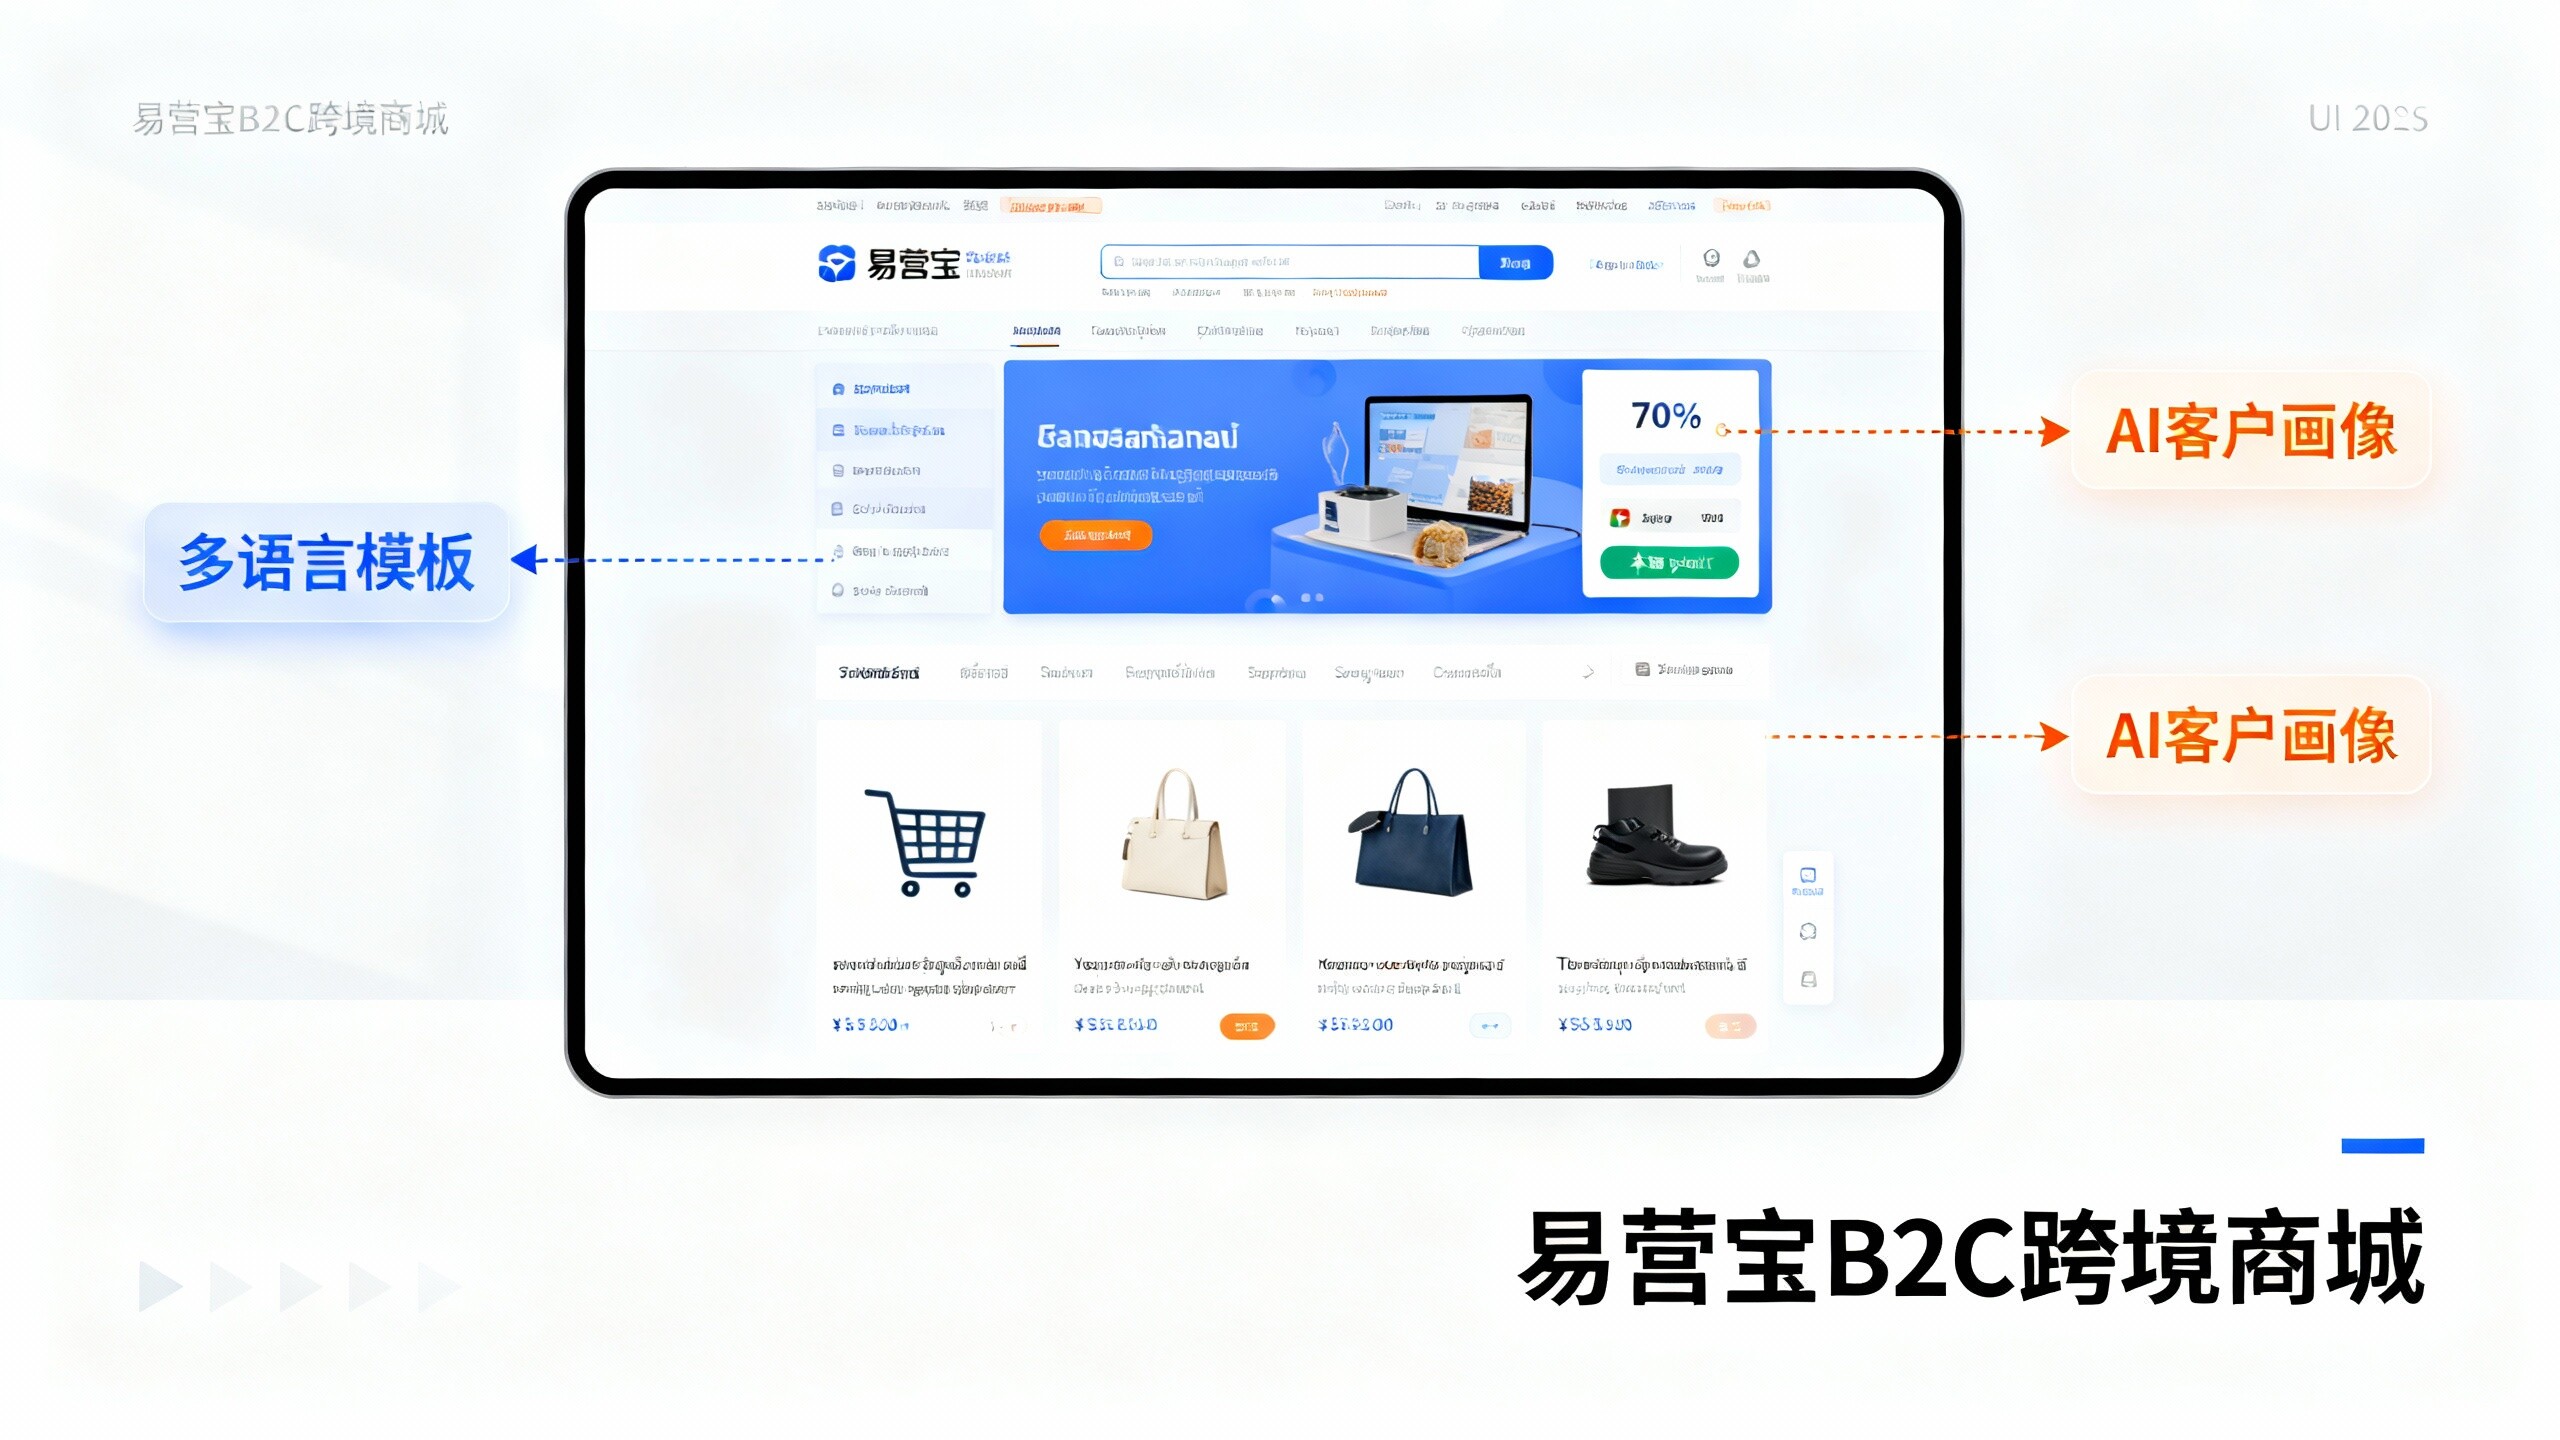
 이잉커머스 B2C 크로스보더 쇼핑몰, 독립 사이트이잉바오 B2C 크로스보더 쇼핑몰 독립 사이트는 이잉바오 정보 기술(베이징) 유한 회사가 자체 개발한 지능형 웹사이트 구축과 크로스보더 전자상거래 통합 솔루션입니다. 이 시스템은 중소형 및 대형 수출 기업을 위해 특별히 제작되었으며, '웹사이트 구축, 운영, 마케팅, 광고, 전환'을 하나로 통합하여 기업이 빠르게 크로스보더 전자상거래 독립 사이트를 구축할 수 있도록 지원하며, 브랜드의 해외 진출과 글로벌 판매 성장을 실현합니다.
플랫폼은 다국어, 다통화, 다채널 마케팅을 지원하며, 내장된 AI 지능 번역과 SEO 최적화 시스템을 갖추고 있어 동남아, 유럽/미국, 라틴 아메리카, 중동 등 주요 시장에 적합하며, 중국 제조 기업이 국제 전자상거래 시장을 효율적으로 확장할 수 있도록 돕습니다. SSL证书易营宝提供专业SSL安全证书服务,包括单域名和泛域名证书,确保网站数据传输加密、身份验证和完整性保护,助力企业建立安全可信的在线业务环境。