- 21st Century Business Herald: la IA y la CTV, motores clave del crecimiento del marketing digital internacional18-11-2026Ver detalles
- China presenta 25 resultados de cooperación en ámbitos como el comercio electrónico transfronterizo durante la APEC18-11-2026Ver detalles
- Los productos de IA impulsan un crecimiento del 64,9 % de las exportaciones de Hong Kong en septiembre, el mayor en más de 40 años17-11-2026Ver detalles
- Oficina Nacional de Estadísticas: el comercio exterior creció rápidamente en octubre y brindó un apoyo estable al comercio y la economía mundiales17-11-2026Ver detalles
- Estados Unidos elimina la exención de minimis de 800 dólares para los envíos por canales no postales; los paquetes de mensajería deben realizar una declaración aduanera formal16-11-2026Ver detalles
- La ASEAN firma un acuerdo marco sobre economía digital y armoniza las normas del comercio electrónico transfronterizo15-11-2026Ver detalles
La creación de sitios web internacionales debe cumplir simultáneamente con el RGPD y la CCPA. ¿Qué módulos deben reestructurarse?
El doble cumplimiento del RGPD y la CCPA no se resuelve simplemente «añadiendo una ventana emergente»
Cuando los equipos de control de calidad o seguridad reciben el requisito de «llevar el sitio web al mercado internacional», su primera reacción suele ser: primero implementar varios idiomas, después configurar una CDN y, por último, habilitar SSL. Sin embargo, lo que realmente suele bloquear la puesta en línea es la aparentemente sencilla «ventana emergente de privacidad». Recientemente, ayudamos a tres clientes del sector manufacturero a completar el despliegue de sitios para la UE y California; dos de ellos fueron rechazados en auditorías de cumplimiento realizadas por terceros. Todos los problemas se debían a que los flujos de recopilación de cookies no estaban aislados, el seguimiento en backend continuaba tras la retirada del consentimiento por parte del usuario y la lógica de determinación de la ubicación IP no coincidía con la jurisdicción real. Esto demuestra que el cumplimiento del RGPD/CCPA en la creación de sitios web internacionales no consiste en ajustar el estilo de la interfaz de usuario, sino en una reestructuración sistémica a nivel de flujo de datos.
Tres módulos de alto riesgo que deben reestructurarse
Para determinar si es necesario iniciar una reestructuración, la clave está en comprobar si la arquitectura actual considera por defecto la «recopilación de datos de comportamiento del usuario» como una premisa incondicional. Si los siguientes módulos no han sido diseñados específicamente, casi inevitablemente activarán riesgos regulatorios:
- Módulo de gestión de cookies y almacenamiento local: el artículo 5 del RGPD exige explícitamente que «las cookies no esenciales solo pueden configurarse tras obtener un consentimiento explícito, específico, informado y libre». Sin embargo, la mayoría de los sistemas de creación de sitios cargan por defecto scripts de analítica (como GA4 y Hotjar) y píxeles publicitarios (Meta Pixel y LinkedIn Insight Tag), sin gestionarlos por grupos según su función; es decir, incluso después de que el usuario marque «análisis estadístico», el seguimiento publicitario sigue ejecutándose silenciosamente. Un riesgo más oculto es que algunos CMS codifican de forma rígida la lógica de clasificación de cookies en JS, lo que impide que el servidor identifique que el usuario ha retirado su consentimiento, y las solicitudes API posteriores continúan transportando identificadores de huella digital del dispositivo.
- Mecanismo de sincronización del estado de consentimiento del usuario: la CCPA exige que la opción «Do Not Sell or Share My Personal Information» sea visible desde la primera visita del usuario y que admita persistencia entre dispositivos y sesiones. Un error frecuente consiste en almacenar el estado de consentimiento únicamente en el navegador (localStorage/sessionStorage); en cuanto el usuario borra la caché o cambia de dispositivo, el sistema se restablece automáticamente al «consentimiento predeterminado», eludiendo de facto las obligaciones legales. La verdadera sincronización requiere un ancla de identidad del lado del servidor (por ejemplo, un ID de usuario anonimizado) + almacenamiento cifrado del estado + un motor de políticas en tiempo real.
- Rutas de recopilación y transmisión de datos: el artículo 44 del RGPD prohíbe transferir datos personales a terceros países que no hayan recibido una decisión de adecuación de la UE. Sin embargo, muchos sistemas de creación de sitios envían de forma unificada los envíos de formularios de usuarios, registros de chat y logs de comportamiento a proveedores de servicios en la nube extranjeros (como AWS us-east-1 y Google Cloud us-central1), sin aplicar aislamiento de enrutamiento geográfico al tráfico de usuarios de la UE. Un aspecto que se pasa por alto con mayor facilidad es que, si el SDK de instrumentación del frontend llama a nodos CDN sin despliegue localizado (por ejemplo, Cloudflare sin habilitar EU-only PoP), el campo X-Forwarded-For de sus encabezados de solicitud podría exponer la IP real del usuario, constituyendo una transferencia transfronteriza implícita.
¿En qué situaciones puede aplazarse temporalmente la reestructuración?
No todos los sitios internacionales necesitan invertir de inmediato en una adaptación de cumplimiento. Los siguientes casos pueden tratarse más adelante, pero la justificación del riesgo debe documentarse por escrito:
- Sitios web corporativos puramente informativos (sin formularios, inicio de sesión ni interacción de usuarios), cuyos logs del servidor no registren IP o ya tengan las IP anonimizadas (por ejemplo, mediante truncamiento del segmento final);
- El mercado objetivo excluye claramente la UE y California (por ejemplo, dirigido únicamente a compradores B2B del Sudeste Asiático), con puntos de acceso estrictamente restringidos mediante una base de datos GeoIP y rangos IP de EU/US bloqueados en la capa DNS;
- El sitio existente ya cuenta con la certificación ISO/IEC 27001 y la documentación del sistema de gestión de la seguridad de la información incluye expresamente cláusulas de control de transferencias transfronterizas de datos; en este caso, la reestructuración debe centrarse en completar la cadena de evidencias de auditoría, en lugar de reescribir el código.
Debe tenerse en cuenta que omitir el diseño de cumplimiento con el argumento de «no recopilar datos de usuarios por el momento» suele generar un coste mayor al ampliar posteriormente las funciones de marketing. En una ocasión vimos cómo un fabricante de maquinaria añadió una función de consultas en línea 6 meses después de su lanzamiento. Como la arquitectura original no reservaba una interfaz de validación del estado de consentimiento, se vio obligado a suspender las operaciones durante dos semanas para reestructurar el componente central de formularios.
Reestructurar no significa empezar de cero, sino fijar tres anclajes técnicos
Una adaptación de cumplimiento realmente eficaz debe centrarse en anclajes técnicos verificables, auditables y desplegables gradualmente, en lugar de una genérica «actualización del sistema»:
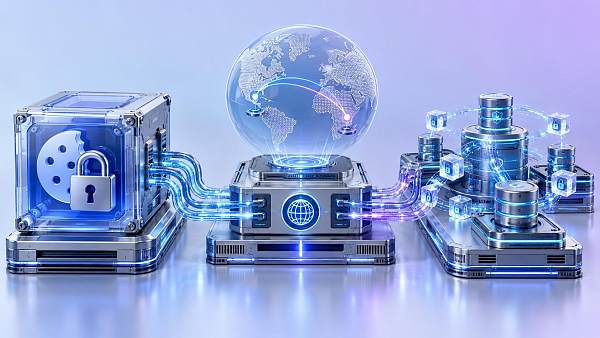
Primero, motor declarativo de políticas de cookies: desacoplar la clasificación de cookies (necesarias/estadísticas/publicitarias/preferencias) de las plantillas HTML y sustituirla por definiciones mediante JSON Schema + inyección dinámica del lado del servidor. Cuando cambia el estado de consentimiento del usuario, solo se actualiza el cargador JS del grupo de políticas correspondiente, evitando la degradación del rendimiento causada por la recarga completa de scripts. Este diseño permite que las auditorías de terceros verifiquen directamente la coherencia entre la configuración de las políticas y el comportamiento del frontend.
Segundo, pasarela de enrutamiento de datos con reconocimiento geográfico: incorporar la base de datos GeoIP2 en la capa de proxy inverso (como Nginx o una pasarela desarrollada internamente) para inyectar automáticamente encabezados HTTP en las solicitudes procedentes de EU/CA (por ejemplo, X-GDPR-Jurisdiction: EU). Los servicios de backend seleccionan en consecuencia el clúster de almacenamiento de datos correspondiente (por ejemplo, los datos de usuarios de la UE se escriben en el nodo de Frankfurt y los de California en el nodo de Los Angeles). Esta solución no requiere modificar el código de negocio y puede integrarse sin problemas con la CDN existente.
Tercero, protocolo de consistencia distribuida para el estado de consentimiento: abandonar el almacenamiento en el cliente y utilizar Redis Cluster ligero + scripts Lua para sincronizar el estado entre servicios. Se genera un Token cifrado único para cada ID de usuario, y la vigencia del Token se vincula a la duración del consentimiento (por ejemplo, el RGPD exige un máximo de 24 meses). Antes de cada lectura, el servidor valida la firma y la marca de tiempo del Token. Este mecanismo elimina el riesgo de manipulación desde el navegador y también satisface el requisito de la CCPA de eliminar los datos dentro de los 15 días posteriores a la retirada del consentimiento.
Atención a los costes ocultos detrás de «listo para usar»
Algunas plataformas SaaS de creación de sitios afirman ofrecer «plantillas de cumplimiento del RGPD integradas», pero en realidad solo proporcionan una interfaz básica de ventana emergente y páginas estáticas de políticas. Lo que realmente determina la eficacia del cumplimiento es si el flujo de datos subyacente admite los tres anclajes mencionados. Por ejemplo, aunque una plataforma ofrezca políticas de privacidad multilingües, su API de envío de formularios no valida el encabezado X-GDPR-Jurisdiction, por lo que los datos de usuarios de la UE siguen fluyendo hacia centros de datos en Estados Unidos. Este defecto de diseño no puede corregirse mediante la configuración del frontend; el proveedor de la plataforma debe actualizar la capa de pasarela API.
Para los clientes que ya utilizan sistemas de creación de sitios con IA, se recomienda verificar prioritariamente si ofrecen una API abierta de configuración de políticas de cookies, si admiten un interruptor de enrutamiento GeoIP y si proporcionan devoluciones de llamada Webhook del estado de consentimiento. La ausencia de estas capacidades implica que posteriormente será necesario desarrollar middleware propio, lo que, por el contrario, aumenta la complejidad del mantenimiento. Como referencia, algunos proveedores de servicios especializados han consolidado las capacidades de cumplimiento en microservicios independientes (como el módulo Privacy Gateway de 易营宝), lo que permite a los clientes integrarlos en su arquitectura existente mediante configuración, sin modificar el código del sitio principal.
Cabe destacar que los límites de la reestructuración de cumplimiento se están ampliando. Las recientes «Directrices sobre publicidad personalizada» publicadas por el EDPB de la UE exigen explícitamente que, incluso si el usuario consiente el seguimiento publicitario, la plataforma debe ofrecer un botón de «salida inmediata», y dicha operación debe bloquear todas las cadenas posteriores de intercambio de datos. Esto significa que cumplir simplemente las cláusulas básicas del RGPD/CCPA es solo el punto de partida; una verdadera gestión de riesgos requiere un seguimiento continuo de las novedades regulatorias. Por ejemplo, el mecanismo de «presupuesto dinámico flexible» mencionado en Estudio sobre medidas para mejorar la tasa de ejecución del presupuesto fiscal de las instituciones públicas también resulta aplicable a la inversión en cumplimiento: dividir el presupuesto anual fijo en cumplimiento de referencia (RGPD/CCPA) + seguimiento dinámico (actualizaciones regulatorias + precedentes judiciales), evitando que una inversión única pierda vigencia a largo plazo.
La decisión final no debe depender de «si se cumple o no», sino de «si se puede demostrar el cumplimiento». Cuando el auditor solicite el registro completo de destrucción de datos tras la retirada del consentimiento de un usuario concreto, la máxima expresión del valor de la reestructuración será poder generar rápidamente un informe de auditoría con marca de tiempo, operador y alcance del impacto.
Artículos relacionados
 La nueva normativa de SWIFT entra en vigor el 14 de noviembre: se rechazarán los mensajes con direcciones en texto libre sin estructurar
 1Password lanza 1Password for Agents, una función de seguridad para el acceso de agentes
 DebugBear confirma la recuperación del servicio tras el incidente de secuestro de DNS

Productos relacionados
 Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝, creación de sitios web sin código impulsada por IA, creación rápida de sitios web multilingües independientes para comercio exterior en 10 minutos, aceleración mediante servidores globales y optimización SEO inteligente con IA, para ayudar a las empresas a conectarse eficazmente con los mercados globales. La combinación perfecta de tecnología y facilidad de uso simplifica al máximo la creación de sitios web para comercio exterior
 Servicios de optimización del sistema de doble motor AI+SEOEl sistema de optimización de doble motor AI+SEO de 易营宝, mediante la extracción inteligente de palabras clave con IA, la generación de contenido y la optimización técnica integral, ayuda a las empresas de comercio exterior a obtener tráfico orgánico de alta calidad y a mejorar significativamente el posicionamiento en buscadores y la tasa de conversión.
 Sistema de marketing publicitario inteligente AI+SEMAI+SEM impulsa la creación inteligente de anuncios, potenciando toda la cadena para un marketing publicitario preciso. El sistema genera automáticamente informes semanales/mensuales, la IA recomienda palabras clave y países de despliegue, monitorea indicadores clave en tiempo real y emite alertas inteligentes, inicia con un clic soluciones de despliegue de alta conversión, ayudando a adquirir clientes rápidamente y mejorar el ROI.
 Sistema de marketing en redes sociales AI+SNSSistema de marketing inteligente para redes sociales Yingyingbao AI+SNS: captura social precisa para la era de las redes sociales. Admite la sincronización de contenido con un solo clic en las principales plataformas, incluidas Facebook y LinkedIn. La reescritura de publicaciones impulsada por IA mejora la localización. El servicio de atención al cliente inteligente 24/7 y el análisis de perfiles de usuarios permiten a las empresas expandirse de manera eficiente a los mercados globales.
 Soluciones de marketing publicitario AI+SEMLas soluciones publicitarias SEM basadas en IA aprovechan la inteligencia artificial para mejorar significativamente la gestión de las campañas SEM. Mediante el uso de la IA para generar informes semanales y mensuales, estas soluciones presentan los datos de las cuentas en múltiples dimensiones, lo que permite una supervisión completa del rendimiento y las tendencias publicitarias. La IA ofrece recomendaciones precisas sobre palabras clave y países objetivo, elabora de forma inteligente textos publicitarios de alta conversión e inicia el despliegue eficiente de campañas con un solo clic, lo que acelera la adquisición de clientes para las empresas. Al mismo tiempo, el sistema supervisa las métricas principales en tiempo real, identifica de forma inteligente las fluctuaciones anormales y emite alertas oportunas, lo que garantiza un rendimiento publicitario estable y altos rendimientos.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Servicios de dominioEasyYun ofrece servicios profesionales de dominio, incluyendo consultas inteligentes, registro en un solo paso, protección de marca y gestión de ciclo completo, ayudando a las empresas a construir una imagen de marca digital.
 EasyOperate B2C Marketplace Transfronterizo y Sitio Web IndependienteEl sitio web independiente de comercio transfronterizo B2C de EasyStore es una solución integral de construcción de sitios web inteligentes y comercio electrónico transfronterizo desarrollada de forma independiente por EasyStore Information Technology (Beijing) Co., Ltd. El sistema está diseñado específicamente para pequeñas, medianas y grandes empresas exportadoras, integrando "construcción de sitios web, operación, marketing, publicidad y conversión" en una sola plataforma, ayudando a las empresas a crear rápidamente un sitio web independiente de comercio electrónico transfronterizo y lograr el crecimiento de las ventas globales y la expansión de la marca en el extranjero.
La plataforma admite múltiples idiomas, múltiples monedas y marketing multicanal, incorpora un sistema de traducción inteligente con IA y un sistema de optimización SEO, y es adecuada para mercados principales como el sudeste asiático, Europa y América, América Latina, Oriente Medio, etc., ayudando a las empresas manufactureras chinas a desplegar eficientemente su estrategia de comercio electrónico internacional. B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。