- 21st Century Business Herald: ИИ и CTV становятся ключевыми драйверами роста цифрового маркетинга при выходе на зарубежные рынкиNov 18, 2026Подробнее
- Китайская сторона представила 25 результатов сотрудничества в таких областях, как трансграничная электронная коммерция, в период проведения APECNov 18, 2026Подробнее
- Экспорт Гонконга в сентябре вырос на 64,9% благодаря продукции с ИИ — это самый быстрый рост более чем за 40 летNov 17, 2026Подробнее
- Государственное статистическое управление Китая: быстрый рост внешней торговли в октябре обеспечивает стабильную поддержку мировой торговлеNov 17, 2026Подробнее
- США отменяют освобождение от пошлин для отправлений стоимостью до 800 долларов, доставляемых непочтовыми каналами: экспресс-грузы подлежат официальному таможенному декларированиюNov 16, 2026Подробнее
- АСЕАН подписала рамочное соглашение о цифровой экономике: правила трансграничной электронной торговли становятся более единообразнымиNov 15, 2026Подробнее
Какие модули необходимо переработать, чтобы международный сайт одновременно соответствовал требованиям GDPR и CCPA?
Соответствие требованиям GDPR и CCPA — это не просто «добавить всплывающее окно»
Когда отдел контроля качества или безопасности получает запрос «вывести сайт на зарубежные рынки», первой реакцией обычно бывает: сначала сделать многоязычную версию, затем подключить CDN и, наконец, SSL — однако реальным препятствием для запуска чаще всего становится кажущееся самым простым «окно конфиденциальности». Недавно мы помогли трём производственным клиентам развернуть сайты одновременно для ЕС и Калифорнии; двум из них было отказано в ходе независимого аудита соответствия требованиям. Все проблемы заключались в отсутствии изоляции цепочек сбора Cookie, сохранении фонового отслеживания после отзыва согласия пользователем, а также в несоответствии логики определения IP-геолокации фактической юрисдикции. Это показывает, что соблюдение GDPR/CCPA при создании международных сайтов — не корректировка стилей интерфейса, а системная перестройка на уровне потоков данных.
Три модуля высокого риска, требующие перестройки
Ключевой критерий необходимости перестройки — рассматривает ли текущая архитектура сбор данных о действиях пользователей как безусловную предпосылку. Если следующие модули не были специально спроектированы, они почти неизбежно создают регуляторные риски:
- Модуль управления Cookie и локальным хранилищем: статья 5 GDPR прямо требует, чтобы необязательные Cookie устанавливались только после получения чёткого, конкретного, информированного и свободно выраженного согласия. Однако большинство систем создания сайтов по умолчанию загружают аналитические скрипты (например, GA4, Hotjar), рекламные пиксели (Meta Pixel, LinkedIn Insight Tag) и не управляют ими по группам функционального назначения — то есть после выбора пользователем пункта «статистический анализ» рекламное отслеживание продолжает незаметно работать. Ещё более скрытый риск состоит в том, что некоторые CMS жёстко кодируют логику классификации Cookie в JS, из-за чего сервер не может распознать отзыв согласия пользователем, а последующие API-запросы по-прежнему содержат идентификаторы цифрового отпечатка устройства.
- Механизм синхронизации статуса согласия пользователя: CCPA требует, чтобы опция «Do Not Sell or Share My Personal Information» была видна при первом посещении пользователем и поддерживала постоянное хранение между устройствами и сессиями. Распространённая ошибка — хранить статус согласия только в браузере (localStorage/sessionStorage). После очистки кэша или смены устройства система автоматически сбрасывает его на «согласие по умолчанию», фактически обходя юридические обязательства. Настоящая синхронизация требует серверной привязки к идентификатору (например, анонимизированному ID пользователя), зашифрованного хранения статуса и механизма политик в реальном времени.
- Пути сбора и передачи данных: статья 44 GDPR запрещает передачу персональных данных в третьи страны, не получившие решение ЕС об адекватности защиты. Однако многие системы создания сайтов централизованно отправляют данные из пользовательских форм, записи чатов и журналы действий зарубежным облачным провайдерам (например, AWS us-east-1, Google Cloud us-central1), не применяя географическую изоляцию маршрутизации для трафика пользователей из ЕС. Ещё один часто упускаемый риск: если SDK для отслеживания на фронтенде вызывает не локализованные CDN-узлы (например, в Cloudflare не включён EU-only PoP), поле X-Forwarded-For в его заголовке запроса может раскрыть реальный IP-адрес пользователя, создавая скрытую трансграничную передачу.
В каких случаях перестройку можно отложить?
Не все международные сайты требуют немедленных инвестиций в адаптацию под требования соответствия. В следующих случаях обработку можно отложить, но основания риска необходимо зафиксировать письменно:
- официальный сайт исключительно презентационного типа (без форм, входа в аккаунт и взаимодействия с пользователями), если серверные журналы не записывают IP-адреса либо IP-адреса уже обезличены (например, усечён последний сегмент);
- целевые рынки явно исключают ЕС и Калифорнию (например, сайт ориентирован только на B2B-закупщиков в Юго-Восточной Азии), при этом входной доступ строго ограничен через базу GeoIP, а диапазоны IP ЕС/США блокируются на уровне DNS;
- действующий сайт уже сертифицирован по ISO/IEC 27001, а документация системы управления информационной безопасностью явно содержит положения о контроле трансграничной передачи данных — в этом случае акцент перестройки следует перенести на дополнение цепочки аудиторских доказательств, а не на переписывание кода.
Следует учитывать, что отказ от проектирования соответствия под предлогом «мы пока не собираем пользовательские данные» часто приводит к более высоким затратам при расширении маркетинговых функций. Мы наблюдали случай, когда производитель механического оборудования через шесть месяцев после запуска добавил функцию онлайн-запросов. Поскольку исходная архитектура не предусматривала интерфейс проверки статуса согласия, компании пришлось на две недели приостановить работу и перестроить ключевой компонент форм.
Перестройка — это не полный перезапуск, а закрепление трёх технических опор
Действительно эффективная адаптация под требования соответствия должна сосредоточиться на проверяемых, аудируемых и допускающих поэтапное внедрение технических опорах, а не на общем «обновлении системы»:
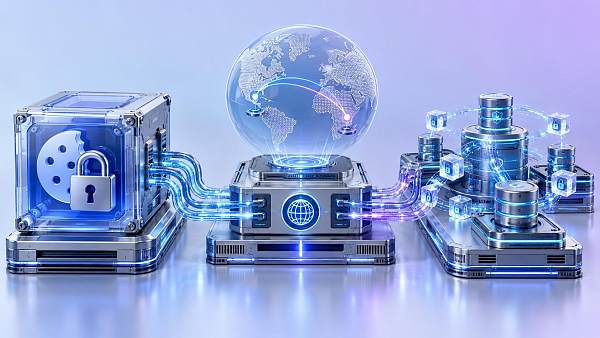
Во-первых, декларативный механизм политик Cookie: классификация Cookie (обязательные/статистические/рекламные/предпочтения) отделяется от HTML-шаблонов и заменяется определением JSON Schema + динамической инъекцией на сервере. При изменении пользователем статуса согласия обновляется только JS-загрузчик соответствующей группы политик, что предотвращает снижение производительности из-за полной перезагрузки скриптов. Такая архитектура позволяет независимому аудитору напрямую проверить соответствие конфигурации политик поведению фронтенда.
Во-вторых, географически чувствительный шлюз маршрутизации данных: в уровень обратного прокси (например, Nginx или самостоятельно разработанный шлюз) встраивается база данных GeoIP2, которая автоматически добавляет к запросам из EU/CA HTTP-заголовок (например, X-GDPR-Jurisdiction: EU). На его основе серверные службы выбирают кластер хранения данных (например, данные пользователей ЕС записываются в узел Frankfurt, а пользователей Калифорнии — в узел Los Angeles). Это решение не требует изменения бизнес-кода и может бесшовно интегрироваться с существующим CDN.
В-третьих, протокол распределённой согласованности статуса согласия: вместо клиентского хранения используется лёгкая связка Redis Cluster+Lua-скриптов для синхронизации статуса между сервисами. Для каждого ID пользователя создаётся уникальный зашифрованный Token, срок действия которого связан со сроком действия согласия (например, GDPR устанавливает максимальный срок 24 месяца); перед каждым чтением сервер проверяет подпись Token и временную метку. Этот механизм исключает риск подделки на стороне браузера и также соответствует требованию CCPA об удалении данных в течение 15 дней после отзыва согласия.
Остерегайтесь скрытых затрат за «готовым к использованию» решением
Некоторые SaaS-платформы для создания сайтов заявляют о «встроенных шаблонах соответствия GDPR», но фактически предлагают лишь базовый интерфейс всплывающего окна и статическую страницу политики. Реальную силу соответствия определяет поддерживают ли базовые потоки данных три указанные выше опоры. Например, одна платформа предоставляет многоязычную политику конфиденциальности, но её API отправки форм не проверяет заголовок X-GDPR-Jurisdiction, вследствие чего данные пользователей из ЕС по-прежнему поступают в американский дата-центр. Такой дефект проектирования нельзя устранить настройками фронтенда: поставщик платформы должен обновить уровень API-шлюза.
Клиентам, уже использующим системы создания сайтов на базе AI, рекомендуется в первую очередь проверить, открыт ли API конфигурации политик Cookie, поддерживается ли переключатель маршрутизации GeoIP и предоставляется ли Webhook-обратный вызов статуса согласия. Отсутствие этих возможностей означает, что впоследствии всё равно потребуется самостоятельно разрабатывать промежуточное ПО, что, напротив, увеличит сложность сопровождения. Примечательно, что некоторые специализированные поставщики услуг реализуют возможности соответствия в виде независимых микросервисов (например, модуль Privacy Gateway от 易营宝), позволяя клиентам через настройки подключать их к существующей архитектуре без изменения кода основного сайта.
Следует отметить, что границы перестройки для соответствия требованиям расширяются. Недавно опубликованное EDPB «Руководство по персонализированной рекламе» прямо требует: даже если пользователь согласился на рекламное отслеживание, платформа должна предоставить кнопку «немедленного выхода», причём действие выхода должно блокировать все последующие цепочки обмена данными. Это означает, что простое выполнение базовых положений GDPR/CCPA — лишь отправная точка; настоящий контроль рисков требует постоянного отслеживания регуляторных изменений. Например, упомянутый в Исследовании мер по повышению уровня исполнения финансовых бюджетов бюджетных учреждений «механизм динамической гибкости бюджета» применим и к инвестициям в соответствие требованиям: фиксированный годовой бюджет следует разделить на базовое соответствие (GDPR/CCPA) + динамическое отслеживание (регуляторные обновления + судебные прецеденты), чтобы избежать долгосрочной утраты актуальности после единовременных вложений.
Итоговое решение должно зависеть не от вопроса «соответствуем ли мы требованиям», а от вопроса «можем ли мы доказать соответствие». Когда аудиторы запрашивают полный журнал уничтожения данных после отзыва согласия конкретным пользователем, способность быстро предоставить аудиторский отчёт с временной меткой, исполнителем и областью воздействия является окончательным проявлением ценности перестройки.
Связанные статьи
 Новые правила SWIFT вступают в силу 14 ноября: сообщения с адресами, указанными только в свободном текстовом формате, будут отклоняться
 1Password представляет функцию безопасного доступа для агентов — 1Password for Agents
 DebugBear подтвердил восстановление сервиса после инцидента с перехватом DNS

Связанные продукты
 Маркетинговая система интеллектуального создания сайтов 易营宝 на базе SaaSМаркетинговая система интеллектуального создания сайтов 易营宝 на базе SaaS: создание сайтов без кода под управлением AI, быстрое создание многоязычного внешнеторгового корпоративного сайта за 10 минут, ускорение работы благодаря серверам по всему миру, интеллектуальная SEO-оптимизация с помощью AI, эффективное соединение компаний с глобальным рынком. Идеальное сочетание технологий и удобства работы делает создание внешнеторговых сайтов максимально простым
 AI+SEM система интеллектуального маркетинга рекламыAI+SEM обеспечивает интеллектуальное создание и размещение рекламы, повышая точность маркетинга на всех этапах. Система автоматически генерирует еженедельные/ежемесячные отчеты, AI рекомендует ключевые слова и страны для размещения, отслеживает ключевые показатели в реальном времени и предоставляет интеллектуальные предупреждения, запуская высококонверсионные решения для размещения одним кликом, помогая быстро привлекать клиентов и повышать ROI.
 Услуги по оптимизации системы с двумя двигателями AI+SEOСистема оптимизации 易营宝 с двумя двигателями AI+SEO использует интеллектуальный анализ ключевых слов на основе AI, генерацию контента и комплексную техническую оптимизацию, помогая внешнеторговым компаниям привлекать качественный органический трафик и значительно повышать позиции в поисковой выдаче и коэффициент конверсии.
 Система маркетинга в социальных сетях AI+SNSYingyingbao AI+SNS — интеллектуальная система маркетинга в социальных сетях — точное охватывание социальных сетей в эпоху социальных медиа. Поддерживает синхронизацию контента в один клик на основных платформах, включая Facebook и LinkedIn. Переписывание постов с помощью искусственного интеллекта улучшает локализацию. Круглосуточная интеллектуальная служба поддержки клиентов и анализ профилей пользователей позволяют компаниям эффективно выходить на глобальные рынки.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Решения для рекламного маркетинга AI+SEMРешения для SEM-рекламы на базе искусственного интеллекта используют искусственный интеллект для значительного улучшения управления SEM-кампаниями. Используя ИИ для генерации еженедельных и ежемесячных отчетов, эти решения представляют данные по счетам в нескольких измерениях, что позволяет осуществлять комплексный контроль эффективности рекламы и тенденций. ИИ предоставляет точные рекомендации по ключевым словам и целевым странам, интеллектуально создает рекламные тексты с высокой конверсией и запускает эффективные кампании одним щелчком мыши, ускоряя привлечение клиентов для бизнеса. Одновременно система отслеживает основные показатели в режиме реального времени, интеллектуально выявляет аномальные колебания и своевременно выдает предупреждения, обеспечивая стабильную эффективность рекламы и высокую доходность.
 Услуги доменных именEasyYunbao предоставляет профессиональные услуги доменных имен, включая интеллектуальный поиск, регистрацию в один клик, защиту бренда и полный цикл управления, помогая предприятиям создать цифровой имидж бренда.
 EasySell B2C кроссплатформенный маркетплейс и отдельный сайтЭкосистема EasyBuy B2C для трансграничной торговли — это интегрированное решение для создания умных сайтов и кросс-бордерной электронной коммерции, разработанное компанией EasyBuy Information Technology (Пекин). Система предназначена для малых, средних и крупных экспортных предприятий, объединяя в себе функции «создания сайта, управления, маркетинга, рекламы и конверсии», чтобы помочь компаниям быстро запустить независимые трансграничные торговые платформы, реализовать выход бренда на международный рынок и глобальный рост продаж.
Платформа поддерживает многоязычность, мультивалютность и многоканальный маркетинг, оснащена системой AI-перевода и SEO-оптимизации, адаптирована для ключевых рынков, включая Юго-Восточную Азию, Европу, США, Латинскую Америку и Ближний Восток, помогая китайским производителям эффективно выстраивать международную электронную коммерцию. SSL证书易营宝提供专业SSL安全证书服务,包括单域名和泛域名证书,确保网站数据传输加密、身份验证和完整性保护,助力企业建立安全可信的在线业务环境。