- ألغت الولايات المتحدة إعفاء الشحنات عبر القنوات غير البريدية من الرسوم الجمركية حتى 800 دولار؛ ويجب تقديم إقرار جمركي رسمي للطرود السريعة16-11-2026عرض التفاصيل
- وقّعت رابطة دول جنوب شرق آسيا اتفاقية إطار للاقتصاد الرقمي، وأصبحت قواعد التجارة الإلكترونية عبر الحدود أكثر توحيدًا15-11-2026عرض التفاصيل
- شنتشن أول مدينة في بر الصين الرئيسي يتجاوز حجم تجارتها الخارجية 5 تريليونات يوان15-11-2026عرض التفاصيل
- فوجيان تعلن عن القائمة الأولى للحدائق الصناعية الإقليمية للتجارة الإلكترونية العابرة للحدود والعلامات التجارية ذات الأولوية للتطوير14-11-2026عرض التفاصيل
- أعلنت Amazon Global Store عن انطلاق موسم التسوق العالمي لجمعة التخفيضات لعام 202614-11-2026عرض التفاصيل
- شبكة تلفزيون الصين المركزي تحلّل حضور APEC في التجارة الخارجية الصينية12-11-2026عرض التفاصيل
كيف نقيّم أمن البيانات في إنشاء مواقع SaaS للتجارة الخارجية؟ قائمة مراجعة لإدارة الصلاحيات وآليات النسخ الاحتياطي ومخاطر الامتثال
كيف ينبغي النظر إلى أمن البيانات في إنشاء مواقع SaaS للتجارة الخارجية؟ لم تعد هذه المسألة مجرد موضوع تقني منذ وقت طويل. فبالنسبة إلى منظومة المواقع التي تتولى اكتساب العملاء في الخارج، ونشر المحتوى، وتشغيل الإعلانات، وإدارة الاستفسارات، فإن حدود الصلاحيات، وقدرات النسخ الاحتياطي، وضوابط الامتثال هي ما يحدد ما إذا كان الموقع قادرا على التشغيل المستقر، كما تؤثر في الثقة الأساسية التي يضعها العملاء في العلامة التجارية.
ولا سيما في سيناريوهات تكامل الموقع الإلكتروني مع خدمات التسويق، غالبا ما يكون نظام إنشاء المواقع متصلا في الوقت نفسه بالنماذج، وخدمة العملاء، وحسابات الإعلانات، وأدوات التحليل، ولوحة إدارة المحتوى. وبمجرد أن تفقد إدارة البيانات انتظامها، فلن تبقى المخاطر محصورة في الخلفية الإدارية، بل ستنتقل مباشرة إلى مراحل تدفق العملاء المحتملين، ونشر الصفحات، وتشغيل الحملات عبر الحدود، والتواصل مع العملاء.
ابدأ بفهم الحدود الحقيقية لأمن البيانات في إنشاء مواقع SaaS للتجارة الخارجية
عندما تتحدث كثير من الشركات عن الأمن، تميل إلى التركيز على ما إذا كان الخادم مستقرا وما إذا كان يمكن فتح الصفحات. لكن نطاق أمن البيانات في إنشاء مواقع SaaS للتجارة الخارجية أوسع من ذلك بكثير، إذ يشمل الحسابات، والمحتوى، وبيانات العملاء، ومعلومات الطلبات، وسجلات السجلات، وصلاحيات الواجهات، وعمليات النقل عبر المناطق.
بالنسبة إلى المواقع المستقلة للتجارة الخارجية، والمواقع الرسمية متعددة اللغات، والمتاجر العابرة للحدود، وصفحات هبوط الإعلانات، لا توجد هذه البيانات بمعزل عن بعضها. فهي عادة ما تستدعى أو تزامن أو تحلل عبر منصة واحدة، ولذلك غالبا ما تكون مشكلات الأمن مشكلات نظامية، لا أعطالا في نقطة واحدة فقط.
الموضع التالي أنسب لوضع رسم توضيحي يساعد على تنظيم علاقات تدفق البيانات.
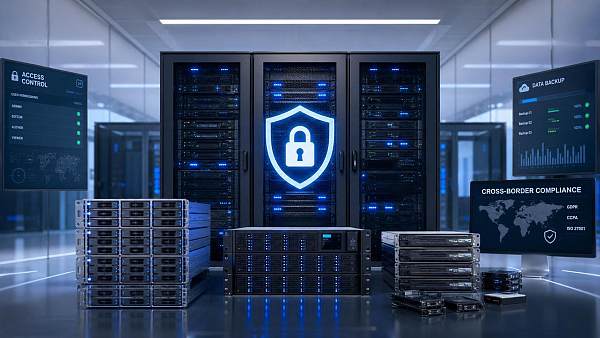
إذا كانت المنصة المستخدمة منصة متكاملة، فينبغي أن تنظر إدارة الأمن أيضا إلى مستوى آخر: فبناء المواقع، وSEO، والإعلانات، ووسائل التواصل الاجتماعي، وتحسين AI ليست وحدات متوازية، بل تشترك في قدر كبير من بيانات الأعمال. أي إن أي خطأ في إعداد الصلاحيات قد يؤثر في سلسلة التسويق بأكملها.
لماذا يستحق هذا الموضوع اهتماما أكبر في الوقت الحالي
من ناحية، أصبحت شركات التجارة الخارجية تعتمد أكثر فأكثر على منصات SaaS لإنشاء المواقع بسرعة. لقد أصبحت سرعة الإطلاق أعلى، لكن عدد الأدوار أكبر، وعدد الواجهات أكثر، وعدد المواقع الفرعية أكثر، كما ترتفع درجة تعقيد الأمن بالتوازي.
ومن ناحية أخرى، لم يعد التسويق الخارجي مجرد نشر موقع إلكتروني. فحسابات الإعلانات، وأصول وسائل التواصل الاجتماعي، والظهور في البحث، ومداخل بحث AI، وتحليل سلوك المستخدمين كلها تتصل بشكل مستمر؛ وبعد أن تطول سلسلة البيانات، فإن أي حذف خاطئ، أو تجاوز للصلاحيات، أو فشل في النسخ الاحتياطي، سيؤدي إلى آثار متسلسلة.
والأهم من ذلك أن الأعمال العابرة للحدود تعمل في أسواق إقليمية متعددة. فمتطلبات معالجة البيانات في مناطق مثل أمريكا الشمالية، وأوروبا، وجنوب شرق آسيا، والشرق الأوسط ليست متطابقة تماما. لقد امتد أمن البيانات في إنشاء مواقع SaaS للتجارة الخارجية من ضمان تقني إلى قدرة على حوكمة الأعمال.
إدارة الصلاحيات ليست مسألة وجود حسابات من عدمه، بل مسألة القدرة على ضبط المخاطر
في الاستخدام الفعلي، لا تكمن المشكلة الأكثر شيوعا في إدارة الصلاحيات في أن النظام لا يفرض قيودا، بل في أن دقة الصلاحيات واسعة أكثر من اللازم. فالاكتفاء بتقسيمها إلى «مسؤول» و«عضو عادي» يبدو بسيطا، لكنه في الواقع يصعب أن يغطي العمليات المتمايزة مثل تحرير المحتوى، ونشر الصفحات، وعرض الإعلانات، وتصدير بيانات العملاء.
عادة ما تحتاج الممارسة الأكثر موثوقية إلى تلبية ثلاثة شروط في الوقت نفسه: تقسيم الأدوار إلى مستويات، وترك أثر للعمليات، واسترجاع الصلاحيات.
مخاطر الصلاحيات التي يسهل تجاهلها
- بعد الاستقالة أو تعديل المنصب، لا يتم إيقاف الحساب في الوقت المناسب.
- احتفاظ فرق التعهيد الخارجي، والترجمة، وتشغيل الإعلانات بصلاحيات عالية لفترة طويلة.
- استخدام عدة أشخاص للحساب الرئيسي نفسه، مما يجعل تتبع المسؤولية غير ممكن.
- من يستطيع عرض الخلفية الإدارية يمتلك في الوقت نفسه صلاحية تصدير بيانات العملاء.
- استخدام مواقع الاختبار والمواقع الفرعية لإعدادات مسؤول الموقع الرسمي نفسها.
للحكم على ما إذا كان ذلك مؤهلا، يمكن النظر أولا إلى هذه النقاط الأربع
يجب أن تجيب آلية النسخ الاحتياطي عن ثلاثة أسئلة: ماذا ننسخ، وكم مدة الاحتفاظ، وكيف نستعيد
يفهم كثيرون النسخ الاحتياطي على أنه «سيقوم النظام بالحفظ تلقائيا». لكن بالنسبة إلى أمن البيانات في إنشاء مواقع SaaS للتجارة الخارجية، فإن المهم حقا هو القدرة على الاستعادة، وليس ما إذا كان هناك زر للنسخ الاحتياطي أم لا.
ينبغي أولا النظر إلى ما إذا كانت عناصر النسخ الاحتياطي كاملة. صفحات الموقع، ومعلومات المنتجات، وبيانات الاستفسارات، وسجلات النماذج، ومواد الوسائط، وإعدادات SEO، وقواعد إعادة التوجيه، وإصدارات الموقع، وسجلات العمليات، كلها ينبغي في الحالة المثالية أن تدخل ضمن النطاق.
ثم انظر إلى تكرار النسخ الاحتياطي ودورة الاحتفاظ. فاستراتيجية النسخ الاحتياطي لمواقع التسويق والمتاجر ذات التحديث العالي التكرار لن تكون مطابقة تماما لاستراتيجية الموقع الرسمي للعلامة التجارية المستقر على المدى الطويل. إذا كان التكرار غير كاف، فقد تضيع العملاء المحتملون المهمون بعد الحادث؛ وإذا كانت مدة الاحتفاظ قصيرة جدا، فسيؤثر ذلك في تتبع المشكلات.
وأخيرا يجب التحقق من عملية الاستعادة. فالنسخة الاحتياطية ذات القيمة الحقيقية يجب أن تكون قادرة على إعادة الموقع إلى حالة قابلة للتشغيل خلال وقت محدد. وإلا فهي مجرد ملف محفوظ، ولا تشكل ضمانا للأعمال.
قائمة فحص النسخ الاحتياطي
- هل يدعم النسخ الاحتياطي التلقائي واللقطات اليدوية بالتوازي.
- هل يميز بين بيانات الموقع، وبيانات التسويق، وبيانات العملاء.
- هل يمتلك استراتيجية تكرار احتياطي في موقع مختلف أو عبر المناطق.
- هل يتم إجراء تدريبات استعادة دورية، بدلا من الاكتفاء برؤية إشعار نجاح النسخ الاحتياطي.
- هل يمكنه الاستعادة بدقة إلى إصدار محدد، بدلا من إرجاع الموقع كله.
غالبا ما تختبئ مخاطر الامتثال في العمليات اليومية للأعمال العابرة للحدود
لا يحدث الامتثال داخل الوثائق القانونية فقط. بالنسبة إلى أمن البيانات في إنشاء مواقع SaaS للتجارة الخارجية، تظهر مشكلات الامتثال عادة في مراحل محددة مثل جمع النماذج، والاشتراك بالبريد الإلكتروني، واستخدام Cookie، وتفويض المستخدم، ونقل البيانات، وربط الإضافات الخارجية.
إذا كان الموقع يخدم أسواق أمريكا الشمالية وأوروبا، فبعد أن يترك الزائر اسمه، وبريده الإلكتروني، ورقم هاتفه، ومعلومات شركته، فإن كيفية تخزين المنصة لهذه البيانات، ومن يستطيع قراءتها، وما إذا كان يمكن حذفها، وما إذا كانت هناك سجلات تفويض، كلها نقاط مراجعة عالية التكرار.
كلما كان التوجه التسويقي أقوى، أصبحت متطلبات الامتثال عادة أكثر تفصيلا. لأن تشغيل الإعلانات، وتحليل إعادة التسويق، وتتبع وسائل التواصل الاجتماعي توسع نطاق جمع البيانات، كما ترفع متطلبات الشفافية وقابلية التدقيق.
قائمة بمخاطر الامتثال الشائعة
- سياسة الخصوصية لا تتوافق مع المحتوى الذي يتم جمعه فعليا.
- حقول النماذج كثيرة جدا وتتجاوز النطاق الضروري للأعمال.
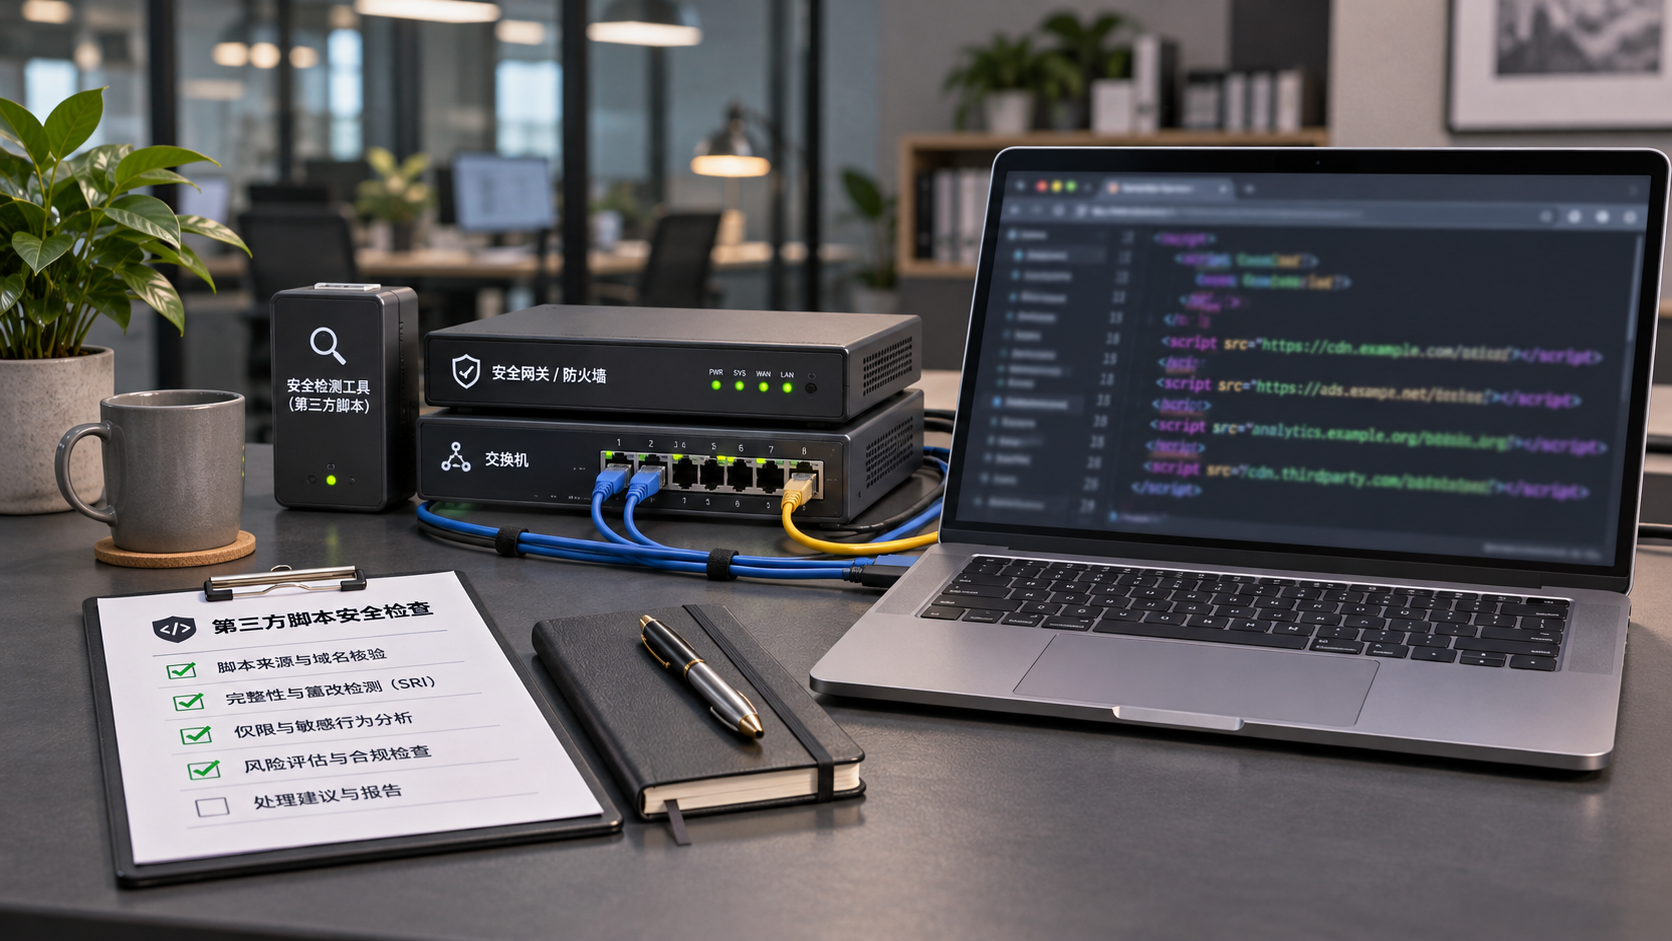
- ربط أدوات إحصاء أو إضافات خارجية مباشرة من دون تقييم كاف.
- إعادة استخدام قالب الامتثال نفسه لعدة مواقع خارجية من دون تعديله حسب المنطقة.
- غياب السجلات في عمليات الحذف، والتصدير، وسحب التفويض.
في ظل منصة متكاملة، يجب تقييم القدرة الأمنية بالجمع بينها وبين سلسلة الأعمال
تكمن قيمة تكامل الموقع الإلكتروني مع خدمات التسويق في جعل بناء المواقع، وSEO، والإعلانات، ووسائل التواصل الاجتماعي، وتحسين AI تعمل بتنسيق. لكن هذا يعني أيضا أن أمن المنصة لا يمكن أن يقتصر على النظر إلى خلفية إدارة الموقع الرئيسي، بل يجب النظر أيضا إلى قدرة حوكمة البيانات عبر الوحدات.
وبأخذ منصات مثل 易营宝، التي تغطي إنشاء المواقع الذكية، والمتاجر العابرة للحدود، وتسويق إعلانات AI، وتحسين AI+SEO/GEO، مثالا، ينبغي للشركات عند الاختيار ألا تركز فقط على كفاءة إنشاء المواقع، بل عليها أيضا أن تتحقق بالتوازي من مستويات الصلاحيات، وتدقيق السجلات، والنسخ الاحتياطي والاستعادة، والنشر الإقليمي، واستراتيجية الاتصال بالأطراف الخارجية.
والسبب مباشر للغاية. فالموقع المستقل الخارجي القابل للترويج، والقابل للأرشفة، والقابل للتحويل، عادة ما يستمر في الاتصال بمحركات البحث، وتشغيل الإعلانات، ووسائل التواصل الاجتماعي، ومداخل بحث AI. إذا لم تواكب الضوابط الأمنية ذلك، فكلما كان النمو أسرع، اتسع سطح التعرض للمخاطر بدلا من أن يضيق.
على مستوى التنفيذ، يمكن البدء من هذه الاتجاهات
عند تقييم أمن البيانات في إنشاء مواقع SaaS للتجارة الخارجية، ليس من الضروري إجراء إعادة بناء شاملة منذ البداية. الطريقة الأكثر قابلية للتنفيذ هي إنشاء إطار حد أدنى للحكم أولا، ثم تحسينه تدريجيا.
- ارسم أولا مسارات تدفق بيانات الموقع، والنماذج، والإعلانات، ووسائل التواصل الاجتماعي، وبيانات العملاء.
- قسّم الحسابات حسب المناصب، ونظم من يستطيع العرض، ومن يستطيع التعديل، ومن يستطيع التصدير.
- نفذ فحصا عشوائيا واحدا لاستعادة النسخ الاحتياطي، ولا تكتف بإشعار النظام.
- راجع بندا بندا سياسة الخصوصية، وإشعار Cookie، ونص تفويض النماذج.
- أجر فحوص امتثال منفصلة للمواقع متعددة اللغات والمواقع المقسمة حسب المناطق.
إذا كنت حاليا في مرحلة اختيار الحل، فيمكنك أيضا إدراج دقة الصلاحيات، وفعالية وقت الاستعادة، ومدة الاحتفاظ بالسجلات، وقواعد تصدير البيانات، ودعم الامتثال عبر الحدود في جدول تقييم واحد. بهذه الطريقة يصبح من الأسهل الحكم على ما إذا كانت قدرات المنصة تتطابق مع تعقيد الأعمال.
في نهاية المطاف، لا يمكن حل أمن البيانات في إنشاء مواقع SaaS للتجارة الخارجية بمجرد شراء وظيفة منفردة، بل يجب أن تكون قواعد إنشاء المواقع، والتسويق، والحوكمة متسقة. ابدأ بتوضيح البيانات الرئيسية، والأدوار الرئيسية، والسيناريوهات الرئيسية، ثم قارن الحلول؛ عندها سيكون الحكم أكثر ثباتا وأقرب إلى احتياجات الأعمال الحقيقية.
مقالات ذات صلة
 تدخل قواعد SWIFT الجديدة حيز التنفيذ في 14 نوفمبر: سيتم رفض الرسائل التي تتضمن عناوين مكتوبة بنص حر فقط
 تطلق 1Password ميزة أمان للوصول بالوكالة: 1Password for Agents
 أكدت DebugBear استعادة الخدمة بعد حادثة اختطاف DNS

منتجات ذات صلة
 نظام 易营宝 لإنشاء المواقع الذكية والتسويق الذكي بتقنية SaaSنظام 易营宝 لإنشاء المواقع والتسويق الذكي بتقنية SaaS، وإنشاء مواقع بدون برمجة مدعوم بالذكاء الاصطناعي، وإنشاء سريع لموقع تجارة خارجية مستقل ومتعدد اللغات خلال 10 دقائق، وتسريع عالمي للخوادم، وتحسين ذكي لمحركات البحث SEO مدعوم بالذكاء الاصطناعي، ومساعدة الشركات على التواصل بكفاءة مع الأسواق العالمية. إن الدمج المثالي بين التقنية وسهولة التشغيل يجعل إنشاء مواقع التجارة الخارجية أمرًا في غاية السهولة
 خدمة تحسين نظام المحرك المزدوج AI+SEOيساعد نظام Yiyingbao للتحسين المزدوج AI+SEO، من خلال اكتشاف الكلمات الرئيسية بالذكاء الاصطناعي وإنشاء المحتوى والتحسين التقني الشامل، شركات التجارة الخارجية على الحصول على زيارات عضوية عالية الجودة، وتحسين ترتيبها في نتائج البحث ومعدل التحويل بشكل ملحوظ.
 نظام ذكاء الإعلانات AI+SEM للتسويقيقود AI+SEM الإعلانات الذكية، ويمكّن التسويق الدقيق للإعلانات عبر سلسلة كاملة. يولد النظام تلقائيًا تقارير أسبوعية/شهرية، ويوصي AI بالكلمات الرئيسية والبلدان المستهدفة، ويراقب المؤشرات الأساسية في الوقت الفعلي مع تنبيهات ذكية، ويطلق خطة إعلانية عالية التحويل بنقرة واحدة، مما يساعد على اكتساب عملاء سريعًا وتحسين عائد الاستثمار.
 نظام التسويق عبر وسائل التواصل الاجتماعي AI+SNSنظام التسويق الذكي Yingyingbao AI+SNS Social Media - التقاط دقيق للوسائط الاجتماعية في عصر وسائل التواصل الاجتماعي. يدعم مزامنة المحتوى بنقرة واحدة عبر المنصات الرئيسية بما في ذلك Facebook و LinkedIn. تعزز إعادة كتابة المنشورات المدعومة بالذكاء الاصطناعي التوطين. تتيح خدمة العملاء الذكية على مدار الساعة وطوال أيام الأسبوع وتحليل ملفات تعريف المستخدمين للشركات التوسع بكفاءة في الأسواق العالمية.
 حلول التسويق الإعلاني AI+SEMتستفيد حلول الإعلانات SEM المدعومة بالذكاء الاصطناعي من الذكاء الاصطناعي لتحسين إدارة حملات SEM بشكل كبير. باستخدام الذكاء الاصطناعي لإنشاء تقارير أسبوعية وشهرية، تقدم هذه الحلول بيانات الحساب عبر أبعاد متعددة، مما يتيح الإشراف الشامل على أداء الإعلانات واتجاهاتها. يقدم الذكاء الاصطناعي توصيات دقيقة بشأن الكلمات الرئيسية والبلدان المستهدفة، ويصمم نصوص إعلانية عالية التحويل بذكاء، ويبدأ نشر الحملات بكفاءة بنقرة واحدة، مما يسرع من اكتساب العملاء للشركات. في الوقت نفسه، يراقب النظام المقاييس الأساسية في الوقت الفعلي، ويحدد التقلبات غير الطبيعية بذكاء، ويصدر تنبيهات في الوقت المناسب، مما يضمن أداء إعلانيًا مستقرًا وعوائد عالية.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 خدمات أسماء النطاقاتيقدم يي يينغ باو خدمات احترافية لأسماء النطاقات، تشمل الاستعلام الذكي، التسجيل الشامل، حماية العلامة التجارية، والإدارة الشاملة، لمساعدة الشركات في بناء صورة العلامة التجارية الرقمية.
 متجر EasyOperate B2C عبر الحدود وموقع مستقلمنصة متجر B2C عبر الحدود المستقلة من EasyStore هي حل متكامل للبناء الذكي للمواقع والتجارة الإلكترونية عبر الحدود، تم تطويره بشكل مستقل من قبل شركة EasyStore لتكنولوجيا المعلومات (بكين) المحدودة. تم تصميم النظام خصيصًا للشركات الصغيرة والمتوسطة وكذلك الكبيرة المصدرة، حيث يجمع بين "البناء، التشغيل، التسويق، الإعلان، التحويل" في نظام واحد، لمساعدة الشركات على إنشاء موقع تجارة إلكترونية مستقل عبر الحدود بسرعة، وتحقيق النمو في المبيعات العالمية وانتشار العلامة التجارية في الخارج. تدعم المنصة تعدد اللغات والعملات وقنوات التسويق، وتضم نظام ترجمة ذكي يعمل بالذكاء الاصطناعي ونظام تحسين محركات البحث (SEO)، وهي مناسبة للأسواق الرئيسية مثل جنوب شرق آسيا، أوروبا وأمريكا، أمريكا اللاتينية، الشرق الأوسط، مما يساعد الشركات المصنعة الصينية على التخطيط الفعال للتجارة الإلكترونية الدولية.
 B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。