




- 2026年のクロスボーダーマーケティングトレンドは、どの顧客獲得チャネルに影響するのか?06/09/2026詳細を見る
- AIサイト構築業界分析で見極めるべき同質化リスク30/08/2026詳細を見る
- AIマーケティングトレンド2026は広告予算配分をどのように変えるのか28/08/2026詳細を見る
- EV SSL認証市場は縮小しているのか、それとも高度化しているのか?企業の証明書導入をどう判断すべきか11/08/2026詳細を見る
- amp seo 2020の従来の手法がなぜ効果を失ったのか、現在の最適化における重点項目の変化02/08/2026詳細を見る
- 業界情報コラムで自然検索流入を獲得しやすいテーマの選び方29/07/2026詳細を見る
海外貿易向けSaaSサイト構築のデータセキュリティをどう見るか?権限管理、バックアップ体制とコンプライアンスリスクのチェックリスト
外贸SaaSサイト構築におけるデータセキュリティをどう捉えるべきか。この問題は、もはや単なる技術的なテーマではありません。海外でのリード獲得、コンテンツ公開、広告配信、問い合わせ管理を担うWebサイトシステムにとって、権限の境界、バックアップ能力、コンプライアンス管理は、サイトを安定して運用できるかどうかを左右し、顧客がブランドに抱く基本的な信頼にも影響します。
特にWebサイトとマーケティングサービスが一体化したシーンでは、サイト構築システムはフォーム、カスタマーサポート、広告アカウント、分析ツール、コンテンツ管理画面と同時に連携していることが少なくありません。データ管理がいったん秩序を失うと、リスクは管理画面内にとどまらず、リードの流通、ページ公開、越境広告配信、顧客コミュニケーションの各プロセスへ直接波及します。
まず外贸SaaSサイト構築におけるデータセキュリティの実際の境界を把握する
多くの企業はセキュリティを語る際、サーバーが安定しているか、ページが開けるかに重点を置きがちです。しかし外贸SaaSサイト構築におけるデータセキュリティの範囲はより広く、アカウント、コンテンツ、顧客データ、注文情報、ログ記録、API権限、さらに地域をまたぐ転送プロセスまでを含みます。
外贸独立サイト、多言語公式サイト、越境ECサイト、広告ランディングページにとって、これらのデータは孤立して存在しているわけではありません。通常、同一のプラットフォームによって呼び出し、同期、分析されるため、セキュリティ問題は多くの場合、単一障害ではなくシステム全体の問題です。
以下の位置には、データの流れの関係を整理するための模式図を配置するのがより適しています。
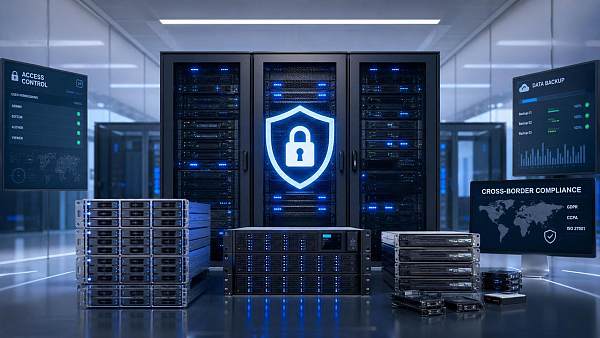
一体型プラットフォームを利用している場合、セキュリティ管理ではさらに別のレイヤーを見る必要があります。サイト構築、SEO、広告、ソーシャルメディア、AI最適化は並列のモジュールではなく、大量の業務データを共有しています。つまり、どれか1つの権限設定ミスでも、マーケティングチェーン全体に影響を及ぼす可能性があります。
なぜこのテーマが現在より注目に値するのか
一方で、外贸企業はSaaSプラットフォームを利用した迅速なサイト構築への依存を強めています。公開スピードは速くなりましたが、役割、API、支店サイトが増えたことで、セキュリティの複雑性も同時に高まっています。
もう一方で、海外マーケティングはもはやWebサイトを公開するだけではありません。広告アカウント、ソーシャルメディア資産、検索可視性、AI検索の入口、ユーザー行動分析が継続的に接続されており、データチェーンが長くなるほど、誤削除、権限越え、バックアップ失敗のいずれも連鎖的な影響をもたらします。
さらに注目すべき点は、越境ビジネスが複数の地域市場に向けて運営されていることです。北米、欧州、東南アジア、中東などの地域では、データ処理要件が完全に同一ではありません。外贸SaaSサイト構築におけるデータセキュリティは、すでに技術的な保障から経営ガバナンス能力へと広がっています。
権限管理はアカウントの有無ではなく、リスクを制御できるかどうかである
実際の利用において、権限管理で最もよく見られる問題は、システムに制限がないことではなく、権限の粒度が粗すぎることです。「管理者」と「一般メンバー」だけに分ける方法は一見シンプルですが、実際にはコンテンツ編集、ページ公開、広告閲覧、顧客データのエクスポートなど、差異のある操作を十分にカバーすることが難しくなります。
より信頼性の高い方法では、通常、役割の階層化、操作履歴の記録、権限回収という3つの条件を同時に満たす必要があります。
見落とされやすい権限リスク
- 退職または職務変更後、アカウントが適時に停止されていない。
- 外部委託、翻訳、広告運用チームが長期にわたり高い権限を保持している。
- 複数人でメインアカウントを共有し、責任を追跡できない。
- 管理画面を閲覧できる人が、同時に顧客データのエクスポート権限も持っている。
- テストサイト、サブサイトが本番サイトの管理者設定を流用している。
適格かどうかは、まず次の4点を見る
バックアップ体制は3つの問いに答える必要がある:何をバックアップするか、どのくらい保存するか、どのように復旧するか
多くの人はバックアップを「システムが自動的にアーカイブすること」と理解しています。しかし外贸SaaSサイト構築におけるデータセキュリティにとって本当に重要なのは、バックアップボタンの有無ではなく、復旧能力です。
まず、バックアップ対象が完全かどうかを見る必要があります。Webサイトページ、商品情報、問い合わせデータ、フォーム記録、メディア素材、SEO設定、リダイレクトルール、サイトバージョン、操作ログは、理想的にはすべて対象範囲に含めるべきです。
次に、バックアップ頻度と保存期間を確認します。更新頻度の高いマーケティングサイトやECサイトと、長期的に安定しているブランド公式サイトでは、バックアップ戦略が完全に同じになることはありません。頻度が不足していると、事故後に重要なリードを失う可能性があります。保存期間が短すぎると、問題の追跡にも影響します。
最後に、復旧フローを検証する必要があります。本当に価値のあるバックアップは、限られた時間内に運用可能な状態へ復旧できなければなりません。そうでなければ、単にファイルを1つ保存しただけであり、業務保障にはなりません。
バックアップチェックリスト
- 自動バックアップと手動スナップショットの併用に対応しているか。
- サイトデータ、マーケティングデータ、顧客データを区別しているか。
- 遠隔地または地域をまたぐ冗長化戦略を備えているか。
- バックアップ成功の通知を見るだけでなく、定期的に復旧訓練を行っているか。
- サイト全体をロールバックするのではなく、指定したバージョンへ正確に復旧できるか。
コンプライアンスリスクは越境ビジネスの日常業務に潜んでいることが多い
コンプライアンスは法務文書の中だけで発生するものではありません。外贸SaaSサイト構築におけるデータセキュリティでは、コンプライアンス問題は通常、フォーム収集、メール購読、Cookieの使用、ユーザー同意、データ転送、第三者プラグイン連携といった具体的なプロセスで発生します。
Webサイトが北米および欧州市場にサービスを提供している場合、訪問者が氏名、メールアドレス、電話番号、会社情報を残した後、プラットフォームがどのように保存するのか、誰が読み取れるのか、削除可能か、同意記録があるかといった点は、いずれも高頻度で確認される監査ポイントです。
マーケティング志向が強いほど、コンプライアンス要件は通常より細かくなります。広告配信、リマーケティング分析、ソーシャルメディアトラッキングはデータ収集範囲を拡大し、透明性と監査可能性への要求も高めるためです。
よくあるコンプライアンスリスクのチェックリスト
- プライバシーポリシーと実際の収集内容が一致していない。
- フォーム項目が多すぎ、業務上必要な範囲を超えている。
- 第三者の統計ツールまたはプラグインを十分に評価せずに直接接続している。
- 海外の複数サイトで同一のコンプライアンステンプレートを使い回し、地域ごとに調整していない。
- 削除、エクスポート、同意撤回のフローに記録が不足している。
一体型プラットフォームでは、セキュリティ能力を業務チェーンと組み合わせて判断する必要がある
Webサイトとマーケティングサービスを一体化する価値は、サイト構築、SEO、広告、ソーシャルメディア、AI最適化を連携させることにあります。しかしこれは同時に、プラットフォームのセキュリティをメインサイトの管理画面だけで判断してはならず、モジュール横断のデータガバナンス能力も見る必要があることを意味します。
易营宝のように、スマートサイト構築、越境EC、AI広告マーケティング、AI+SEO/GEO最適化をカバーするプラットフォームを例にすると、企業が選定する際には、サイト構築効率だけでなく、権限の階層化、ログ監査、バックアップ復旧、地域別デプロイ、第三者接続戦略も同時に確認すべきです。
理由は非常に明確です。プロモーション可能で、インデックス登録されやすく、コンバージョンにつながる海外独立サイトは、通常、検索エンジン、広告配信、ソーシャルメディア、AI検索の入口に継続的に接続されます。セキュリティ管理が追いつかなければ、成長が速いほど、むしろ露出面は大きくなります。
実行レベルでは、次のいくつかの方向から始められる
外贸SaaSサイト構築におけるデータセキュリティを評価する際、最初から全面的な再構築を行う必要はありません。より実行可能な方法は、まず最小限の判断フレームワークを構築し、その後段階的に改善することです。
- まずサイト、フォーム、広告、ソーシャルメディア、顧客データの流れを描き出す。
- アカウントを職務ごとに分け、誰が閲覧できるか、誰が変更できるか、誰がエクスポートできるかを整理する。
- バックアップ復旧を一度抜き取り確認し、システム表示だけで判断しない。
- プライバシーポリシー、Cookie通知、フォーム同意文言を項目ごとに照合する。
- 多言語サイト、地域別サイトごとにコンプライアンスチェックを行う。
現在プラットフォームを選定中であれば、権限の粒度、復旧所要時間、ログ保存期間、データエクスポートルール、越境コンプライアンス対応を同じ評価表に入れることもできます。そうすることで、プラットフォーム能力が業務の複雑性に合っているかをより判断しやすくなります。
結局のところ、外贸SaaSサイト構築におけるデータセキュリティは、単独で1つの機能を購入すれば解決できるものではなく、サイト構築、マーケティング、ガバナンスルールを一貫させる必要があります。まず重要データ、重要な役割、重要シーンを明確にしたうえでソリューションを比較すれば、判断はより安定し、実際の業務ニーズにもより近づきます。
関連記事
関連製品
 易营宝SaaSインテリジェントWebサイト構築・マーケティングシステム易营宝SaaSインテリジェントWebサイト構築・マーケティングシステム。AIによるノーコードWebサイト構築により、10分で多言語対応の海外向け独自サイトをスピーディーに構築できます。グローバルサーバーによる高速化とAIインテリジェントSEO最適化により、企業のグローバル市場との効率的な接続を支援します。テクノロジーと操作性を完璧に融合し、海外向けWebサイト構築を極限までシンプルにします。
 AI+SEM広告インテリジェントマーケティングシステムAI+SEM駆動のインテリジェント広告配信、フルチェーンの精密広告マーケティングを実現。システムは自動的に週次/月次レポートを生成、AIがキーワードと配信国を推薦、コア指標をリアルタイム監視しインテリジェント警告、ワンクリックで高コンバージョン配信ソリューションを起動、迅速な顧客獲得とROI向上を支援。
 AI+SEOデュアルエンジンシステム最適化サービス易营宝のAI+SEOデュアルエンジン最適化システムは、AIによるインテリジェントなキーワード発掘、コンテンツ生成、包括的な技術最適化を通じて、海外取引企業が質の高いオーガニックトラフィックを獲得できるよう支援し、検索順位とコンバージョン率を大幅に向上させます。
 AI+SNSソーシャルメディア全知達マーケティングシステム易営宝AI+SNSソーシャルメディア全知達マーケティングシステム-ソーシャルメディア時代における精密なソーシャルキャプチャーを実現。Facebook、LinkedInなど主要プラットフォームへのワンクリック同期コンテンツ対応、AIによる投稿自動最適化で適応性を向上。24時間365日対応のAIカスタマーサポートとユーザープロファイリング分析により、企業のグローバル市場展開を効率的に支援します。
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 AI+SEM広告マーケティングソリューションAI+SEM広告マーケティングソリューションは、AIインテリジェント技術を活用しSEM広告配信を高度に強化します。AIによる週次/月次レポート自動生成でアカウントデータを多角的に可視化し、広告効果とトレンドを包括的に把握。AIがキーワードと配信国を精密に推薦し、高コンバージョン率の広告コピーを自動生成。ワンクリックで効率的な配信プランを開始し、企業の迅速な顧客獲得を支援します。同時にシステムが主要指標をリアルタイム監視し、変動異常を自動検知して即時警告を発信。広告効果の安定性と高収益を保証します。
 ドメインサービス易営宝は専門的なドメインサービスを提供し、インテリジェント検索、ワンストップ登録、ブランド保護及び全周期管理を含め、企業がデジタルブランドイメージを構築するのを支援します。
 イージーマーケットB2CクロスボーダーECモール、独立サイト易営宝B2C跨境商城的独立站は、易営宝信息科技(北京)有限公司が自主開発したスマートなウェブサイト構築とクロスボーダーEコマースの一体化ソリューションです。システムは中小規模および大規模な輸出企業向けに設計されており、「ウェブサイト構築、運営、マーケティング、広告配信、コンバージョン」を一元化し、企業が迅速にクロスボーダーEコマースの独立サイトを構築し、ブランドの海外展開とグローバルな販売成長を実現するのを支援します。
プラットフォームは多言語、多通貨、多チャネルマーケティングをサポートし、組み込みのAI翻訳とSEO最適化システムを備え、東南アジア、欧米、ラテンアメリカ、中東などの主要市場に適応し、中国製造企業が国際Eコマースの展開を効率的に行うのを支援します。 SSL证书易营宝提供专业SSL安全证书服务,包括单域名和泛域名证书,确保网站数据传输加密、身份验证和完整性保护,助力企业建立安全可信的在线业务环境。