- На какие каналы привлечения клиентов повлияют тенденции трансграничного маркетинга в 2026 году?Sep 06, 2026Подробнее
- Какие риски однородности следует учитывать при анализе отрасли интеллектуального создания сайтовAug 30, 2026Подробнее
- Как тенденции AI-маркетинга в 2026 году изменят распределение рекламного бюджетаAug 28, 2026Подробнее
- Рынок сертификации EV SSL сокращается или переходит на новый уровень? Как компаниям оценить необходимость закупки сертификатовAug 11, 2026Подробнее
- Почему старые методы AMP SEO 2020 перестали работать и какие изменения произошли в текущих приоритетах оптимизацииAug 02, 2026Подробнее
- Как выбирать темы для раздела отраслевых новостей, чтобы эффективнее привлекать органический поисковый трафикJul 29, 2026Подробнее
Как оценивать безопасность данных при создании внешнеторговых сайтов на SaaS-платформе? Чек-лист по управлению правами доступа, механизмам резервного копирования и рискам соответствия требованиям
Как оценивать безопасность данных при создании SaaS-сайтов для внешней торговли? Этот вопрос давно уже не является только технической темой. Для веб-системы, которая обеспечивает привлечение зарубежных клиентов, публикацию контента, размещение рекламы и управление запросами, границы полномочий, возможности резервного копирования и контроль соответствия требованиям определяют, сможет ли сайт стабильно работать, а также влияют на базовое доверие клиентов к бренду.
Особенно в сценарии интеграции сайта и маркетинговых услуг система создания сайтов часто одновременно подключается к формам, клиентскому сервису, рекламным аккаунтам, аналитическим инструментам и панели управления контентом. Если управление данными выходит из-под контроля, риски не остаются только в административной панели, а напрямую передаются на этапы обработки лидов, публикации страниц, трансграничного размещения рекламы и коммуникации с клиентами.
Сначала нужно ясно определить реальные границы безопасности данных при создании SaaS-сайтов для внешней торговли
Когда многие компании говорят о безопасности, они легко смещают фокус на то, стабилен ли сервер и открываются ли страницы. Однако охват безопасности данных при создании SaaS-сайтов для внешней торговли гораздо шире: он включает аккаунты, контент, клиентские данные, информацию о заказах, журналы, права доступа к интерфейсам, а также процессы передачи данных между регионами.
Для внешнеторговых независимых сайтов, многоязычных официальных сайтов, трансграничных интернет-магазинов и рекламных посадочных страниц эти данные не существуют изолированно. Обычно они вызываются, синхронизируются или анализируются одной и той же платформой, поэтому проблемы безопасности часто являются системными, а не единичными сбоями.
В этом месте ниже лучше разместить схематическую иллюстрацию, которая поможет структурировать взаимосвязи потоков данных.
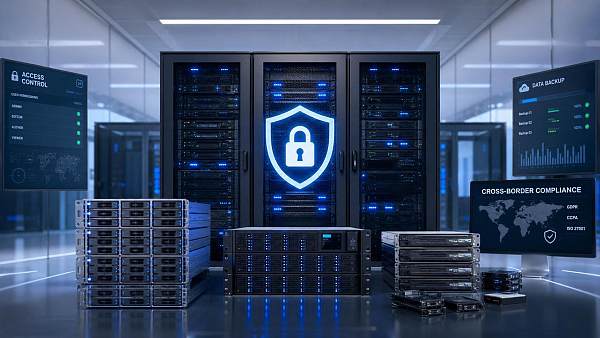
Если используется интегрированная платформа, при управлении безопасностью необходимо учитывать еще один уровень: создание сайта, SEO, реклама, социальные сети и AI-оптимизация не являются параллельными модулями, они совместно используют большой объем бизнес-данных. Иными словами, любая ошибка в настройке прав доступа может повлиять на всю маркетинговую цепочку.
Почему эта тема сейчас заслуживает большего внимания
С одной стороны, внешнеторговые компании все больше полагаются на SaaS-платформы для быстрого создания сайтов. Скорость запуска выросла, но одновременно стало больше ролей, интерфейсов и филиальных сайтов, а сложность безопасности также увеличилась.
С другой стороны, зарубежный маркетинг уже не ограничивается публикацией сайта. Рекламные аккаунты, активы в социальных сетях, поисковая видимость, точки входа AI-поиска и анализ поведения пользователей постоянно подключаются к системе. Когда цепочка данных удлиняется, любое ошибочное удаление, превышение полномочий или неудачное резервное копирование могут вызвать цепную реакцию.
Еще важнее то, что трансграничный бизнес работает на нескольких региональных рынках. Требования к обработке данных в Северной Америке, Европе, Юго-Восточной Азии, на Ближнем Востоке и в других регионах не полностью совпадают. Безопасность данных при создании SaaS-сайтов для внешней торговли уже вышла за рамки технического обеспечения и стала частью возможностей операционного управления.
Управление правами доступа — это не вопрос наличия аккаунтов, а вопрос контроля рисков
На практике самая распространенная проблема управления правами доступа заключается не в отсутствии ограничений в системе, а в слишком грубой детализации полномочий. Деление только на “администратора” и “обычного участника” выглядит простым, но на деле с трудом покрывает такие разные операции, как редактирование контента, публикация страниц, просмотр рекламы и экспорт клиентских данных.
Более надежный подход обычно должен одновременно удовлетворять трем условиям: многоуровневому разделению ролей, фиксации действий и отзыву прав доступа.
Риски прав доступа, которые легко упустить
- После увольнения или изменения должности аккаунт не был своевременно отключен.
- Аутсорсинговые, переводческие и рекламные команды долгое время сохраняют высокие полномочия.
- Несколько человек совместно используют основной аккаунт, из-за чего невозможно отследить ответственность.
- Пользователи, которые могут просматривать административную панель, одновременно имеют право экспортировать клиентские данные.
- Тестовые сайты и подсайты используют настройки администратора основного сайта.
Чтобы понять, соответствует ли система требованиям, сначала можно проверить эти четыре пункта
Механизм резервного копирования должен отвечать на три вопроса: что копировать, как долго хранить и как восстанавливать
Многие понимают резервное копирование как “система автоматически сохраняет архив”. Но для безопасности данных при создании SaaS-сайтов для внешней торговли действительно важна способность восстановления, а не просто наличие кнопки резервного копирования.
Сначала нужно проверить, полностью ли охвачены объекты резервного копирования. В идеале в этот охват должны входить страницы сайта, информация о товарах, данные запросов, записи форм, медиаматериалы, настройки SEO, правила перенаправлений, версии сайта и журналы операций.
Затем нужно оценить частоту резервного копирования и срок хранения. Для маркетинговых сайтов и интернет-магазинов с частыми обновлениями и для долгосрочно стабильных официальных сайтов бренда стратегии резервного копирования не будут полностью одинаковыми. Недостаточная частота может привести к потере ключевых лидов после инцидента; слишком короткий срок хранения, в свою очередь, повлияет на возможность расследования проблемы.
В конце необходимо проверить процесс восстановления. По-настоящему ценная резервная копия должна позволять восстановить сайт до рабочего состояния в установленный срок. Иначе это просто сохраненный файл, а не гарантия непрерывности бизнеса.
Контрольный список резервного копирования
- Поддерживается ли одновременное использование автоматического резервного копирования и ручных снимков.
- Разделяются ли данные сайта, маркетинговые данные и клиентские данные.
- Есть ли стратегия удаленного или межрегионального резервирования.
- Проводятся ли регулярные тренировки восстановления, а не только проверка уведомления об успешном резервном копировании.
- Можно ли точно восстановиться до указанной версии, а не выполнять откат всего сайта.
Риски соответствия требованиям часто скрываются в повседневных операциях трансграничного бизнеса
Соответствие требованиям существует не только в юридических документах. Для безопасности данных при создании SaaS-сайтов для внешней торговли вопросы соответствия обычно возникают в конкретных процессах: сбор форм, подписка на email-рассылку, использование Cookie, авторизация пользователей, передача данных и подключение сторонних плагинов.
Если сайт обслуживает рынки Северной Америки и Европы, после того как посетитель оставляет имя, email, телефон и информацию о компании, то вопросы о том, как платформа хранит эти данные, кто может их читать, можно ли их удалить и есть ли запись о согласии, относятся к часто проверяемым пунктам.
Чем сильнее маркетинговая направленность, тем более детальными обычно становятся требования соответствия. Потому что размещение рекламы, анализ ремаркетинга и отслеживание в социальных сетях расширяют масштаб сбора данных, а также повышают требования к прозрачности и возможности аудита.
Список распространенных рисков соответствия требованиям
- Политика конфиденциальности не соответствует фактически собираемым данным.
- В формах слишком много полей, выходящих за пределы бизнес-необходимости.
- Сторонняя статистика или плагины подключаются напрямую без достаточной оценки.
- На нескольких зарубежных сайтах используется один и тот же шаблон соответствия требованиям без адаптации по регионам.
- Отсутствуют записи процессов удаления, экспорта и отзыва согласия.
В условиях интегрированной платформы возможности безопасности тем более нужно оценивать с учетом бизнес-цепочки
Ценность интеграции сайта и маркетинговых услуг заключается в том, что создание сайта, SEO, реклама, социальные сети и AI-оптимизация начинают работать согласованно. Но это также означает, что безопасность платформы нельзя оценивать только по административной панели основного сайта; необходимо смотреть и на возможности управления данными между модулями.
Например, при выборе платформы вроде 易营宝, которая охватывает интеллектуальное создание сайтов, трансграничные интернет-магазины, AI-рекламный маркетинг и AI+SEO/GEO-оптимизацию, компаниям следует обращать внимание не только на эффективность создания сайта, но и одновременно проверять уровни прав доступа, аудит журналов, резервное копирование и восстановление, региональное развертывание и стратегию сторонних подключений.
Причина проста. Зарубежный независимый сайт, который можно продвигать, индексировать и конвертировать, обычно постоянно подключается к поисковым системам, рекламным размещениям, социальным сетям и точкам входа AI-поиска. Если контроль безопасности не поспевает за этим, чем быстрее рост, тем шире становится поверхность риска.
На уровне исполнения можно начать с нескольких направлений
Оценивая безопасность данных при создании SaaS-сайтов для внешней торговли, не обязательно сразу проводить полную перестройку. Более практичный способ — сначала создать минимальную рамку оценки, а затем постепенно ее улучшать.
- Сначала нарисовать пути движения данных сайта, форм, рекламы, социальных сетей и клиентских данных.
- Разделить аккаунты по должностям и выяснить, кто может просматривать, кто может изменять и кто может экспортировать.
- Выборочно проверить восстановление из резервной копии, а не только смотреть системное уведомление.
- По пунктам сверить политику конфиденциальности, уведомление о Cookie и тексты согласия в формах.
- Для многоязычных сайтов и сайтов по отдельным регионам провести отдельные проверки соответствия требованиям.
Если сейчас идет выбор решения, можно также включить детализацию прав доступа, время восстановления, срок хранения журналов, правила экспорта данных и поддержку трансграничного соответствия требованиям в одну оценочную таблицу. Так легче понять, соответствует ли потенциал платформы сложности бизнеса.
В конечном счете безопасность данных при создании SaaS-сайтов для внешней торговли нельзя решить покупкой отдельной функции; необходимо обеспечить согласованность между созданием сайта, маркетингом и правилами управления. Сначала следует прояснить ключевые данные, ключевые роли и ключевые сценарии, а затем сравнивать решения — так оценка будет надежнее и ближе к реальным потребностям бизнеса.
Связанные статьи
 Что необходимо подготовить для регистрации ICP при запуске независимого сайта в Китае
 Почему после установки SSL-сертификата безопасности всё ещё отображается предупреждение о небезопасном соединении?
 Какие разрешительные документы необходимы для создания экспортного сайта сельскохозяйственной продукции

Связанные продукты
 Маркетинговая система интеллектуального создания сайтов 易营宝 на базе SaaSМаркетинговая система интеллектуального создания сайтов 易营宝 на базе SaaS: создание сайтов без кода под управлением AI, быстрое создание многоязычного внешнеторгового корпоративного сайта за 10 минут, ускорение работы благодаря серверам по всему миру, интеллектуальная SEO-оптимизация с помощью AI, эффективное соединение компаний с глобальным рынком. Идеальное сочетание технологий и удобства работы делает создание внешнеторговых сайтов максимально простым
 AI+SEM система интеллектуального маркетинга рекламыAI+SEM обеспечивает интеллектуальное создание и размещение рекламы, повышая точность маркетинга на всех этапах. Система автоматически генерирует еженедельные/ежемесячные отчеты, AI рекомендует ключевые слова и страны для размещения, отслеживает ключевые показатели в реальном времени и предоставляет интеллектуальные предупреждения, запуская высококонверсионные решения для размещения одним кликом, помогая быстро привлекать клиентов и повышать ROI.
 Услуги по оптимизации системы с двумя двигателями AI+SEOСистема оптимизации 易营宝 с двумя двигателями AI+SEO использует интеллектуальный анализ ключевых слов на основе AI, генерацию контента и комплексную техническую оптимизацию, помогая внешнеторговым компаниям привлекать качественный органический трафик и значительно повышать позиции в поисковой выдаче и коэффициент конверсии.
 Система маркетинга в социальных сетях AI+SNSYingyingbao AI+SNS — интеллектуальная система маркетинга в социальных сетях — точное охватывание социальных сетей в эпоху социальных медиа. Поддерживает синхронизацию контента в один клик на основных платформах, включая Facebook и LinkedIn. Переписывание постов с помощью искусственного интеллекта улучшает локализацию. Круглосуточная интеллектуальная служба поддержки клиентов и анализ профилей пользователей позволяют компаниям эффективно выходить на глобальные рынки.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Решения для рекламного маркетинга AI+SEMРешения для SEM-рекламы на базе искусственного интеллекта используют искусственный интеллект для значительного улучшения управления SEM-кампаниями. Используя ИИ для генерации еженедельных и ежемесячных отчетов, эти решения представляют данные по счетам в нескольких измерениях, что позволяет осуществлять комплексный контроль эффективности рекламы и тенденций. ИИ предоставляет точные рекомендации по ключевым словам и целевым странам, интеллектуально создает рекламные тексты с высокой конверсией и запускает эффективные кампании одним щелчком мыши, ускоряя привлечение клиентов для бизнеса. Одновременно система отслеживает основные показатели в режиме реального времени, интеллектуально выявляет аномальные колебания и своевременно выдает предупреждения, обеспечивая стабильную эффективность рекламы и высокую доходность.
 Услуги доменных именEasyYunbao предоставляет профессиональные услуги доменных имен, включая интеллектуальный поиск, регистрацию в один клик, защиту бренда и полный цикл управления, помогая предприятиям создать цифровой имидж бренда.
 EasySell B2C кроссплатформенный маркетплейс и отдельный сайтЭкосистема EasyBuy B2C для трансграничной торговли — это интегрированное решение для создания умных сайтов и кросс-бордерной электронной коммерции, разработанное компанией EasyBuy Information Technology (Пекин). Система предназначена для малых, средних и крупных экспортных предприятий, объединяя в себе функции «создания сайта, управления, маркетинга, рекламы и конверсии», чтобы помочь компаниям быстро запустить независимые трансграничные торговые платформы, реализовать выход бренда на международный рынок и глобальный рост продаж.
Платформа поддерживает многоязычность, мультивалютность и многоканальный маркетинг, оснащена системой AI-перевода и SEO-оптимизации, адаптирована для ключевых рынков, включая Юго-Восточную Азию, Европу, США, Латинскую Америку и Ближний Восток, помогая китайским производителям эффективно выстраивать международную электронную коммерцию. SSL证书易营宝提供专业SSL安全证书服务,包括单域名和泛域名证书,确保网站数据传输加密、身份验证和完整性保护,助力企业建立安全可信的在线业务环境。