




一、Webサイトを攻撃から守る方法:定義とセキュリティ境界
Webサイトを攻撃から守るとは、アーキテクチャ、設定、プロセス、および担当者間の連携を通じて、悪意あるアクセス、脆弱性の悪用、データ漏えい、業務中断のリスクを低減し続ける取り組みを指します。対象はドメイン、サーバー、アプリケーション、管理画面アカウント、インターフェース、フォーム、第三者のマーケティングツールに及び、単にセキュリティプラグインを1つ導入するだけではありません。
企業公式サイトのセキュリティ目標には、通常、可用性、完全性、機密性および追跡可能性が含まれます。可用性は顧客が製品ページやお問い合わせページへ正常にアクセスできることを保証し、完全性はページ、価格、コンテンツの改ざんを防止し、機密性は顧客情報を保護し、追跡可能性は異常発生後の発生源および影響範囲の特定を支援します。
海外向けマーケティングの場面では、セキュリティ境界を広告ランディングページ、オンラインカスタマーサービス、WhatsAppへの遷移、メール受信ルール、データ分析コードまで拡張すべきです。攻撃者は偽造フォーム、悪意あるリダイレクト、または管理画面アカウントの乗っ取りによって問い合わせ情報を盗む可能性があるため、Webサイトを攻撃から守る仕組みはコンバージョン経路と併せて設計する必要があります。
二、一般的な攻撃の種類と防御技術の原理
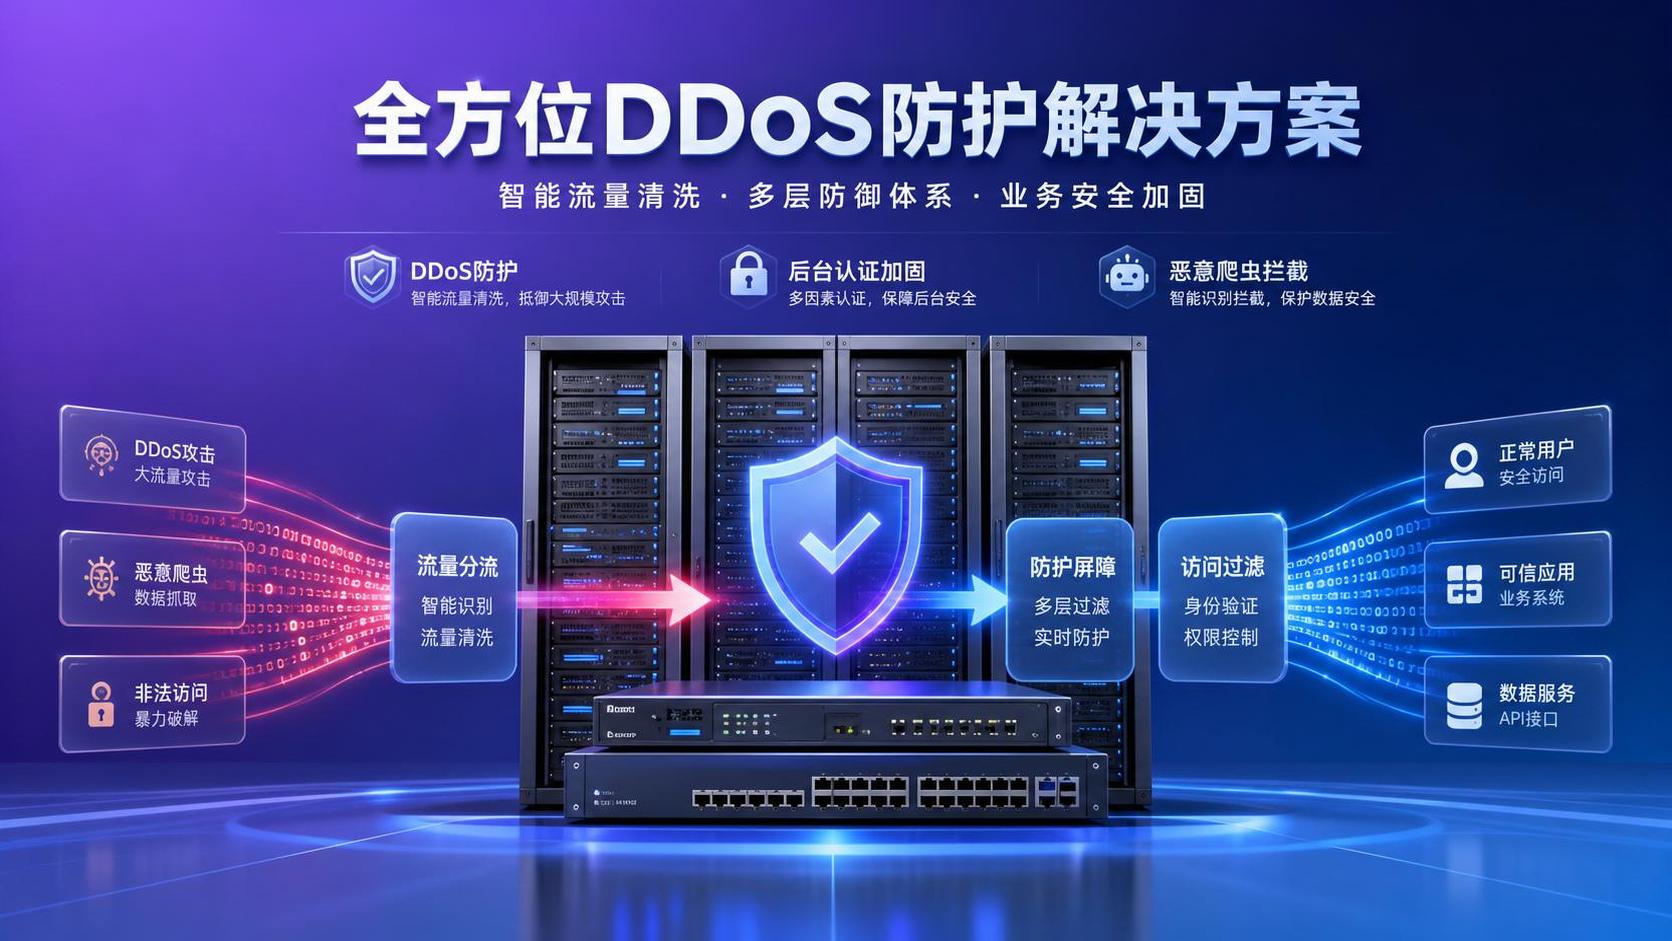
一般的なリスクには、分散型サービス拒否攻撃、ブルートフォース攻撃、悪意あるクローラー、Webページの改ざん、インジェクション攻撃、クロスサイトスクリプティング、フィッシング詐欺があります。前者2種類はWebサイトの動作遅延やアクセス不能を招きやすく、後者はデータの操作、リダイレクトコードの埋め込み、または購買担当者を誘導して機密情報を入力させる可能性があります。
技術的防御の基本的な考え方は、多層的な遮断です。CDNとトラフィックスクラビングが異常アクセスを吸収し、ファイアウォールがルールに基づいて悪意あるリクエストを識別し、アプリケーション層が入力パラメータを検証し、認証が管理画面の権限を制限し、ログシステムが重要な操作を記録します。いずれかの層が機能しなくても、他の層がインシデントの影響範囲を縮小できます。
HTTPSと有効なSSL証明書は、ブラウザとWebサイト間の通信を保護できますが、脆弱性の修正やアカウント管理に代わるものではありません。企業は不要なポートおよびテストページを閉鎖し、管理画面へのアクセス元を制限するとともに、アップロードファイル、フォーム項目、インターフェース呼び出しについて、形式、頻度、権限を検証する必要があります。
三、主流の防御分類と基本設定チェックリスト
第1類はインフラ防御であり、ドメインロック、DNS解決権限管理、サーバーパッチの更新、CDN、アクセスレート制限、バックアップストレージなどが含まれます。ドメイン、ホスト、クラウドアカウントの管理権限は企業が保持し、多要素認証を有効にして、退職者や外部アカウントが引き続き高い権限を持つことを防ぐべきです。
第2類はアプリケーション防御であり、Webアプリケーションファイアウォール、CAPTCHA、ログイン失敗時のロック、管理画面権限の階層化、脆弱性スキャン、バージョン保守が含まれます。製品資料のダウンロード、お問い合わせフォーム、アカウント登録などの入口には、ボットによるリソース消費や営業リードの汚染を防ぐため、スパム対策も設定すべきです。
第3類はデータおよび運用防御であり、遠隔地バックアップ、復旧訓練、ログアラート、管理者操作記録、第三者コードのレビューが含まれます。易営宝はサイト構築、SSL、グローバルサーバー配置、CDN、Webサイト運用サービスを提供しており、多言語サイトとマーケティングインフラを一元管理したい企業に適していますが、双方の権限と対応責任を明確にする必要があります。
四、B2B企業が攻撃対策ソリューションを選択する方法
ソリューションを選択する前に、まず業務の優先順位を整理する必要があります。企業公式サイトの表示サイトでは可用性と改ざんリスクに重点を置き、B2B問い合わせサイトではフォーム、顧客データ、メール通知の保護を重視し、越境ECモールではアカウント、注文、決済ページ、第三者インターフェースも評価する必要があります。サイト数、アクセス元の国、ピークトラフィックは、導入方式に直接影響します。
調達時にはファイアウォールの価格だけを比較するのではなく、サービスプロバイダーが防御範囲、ログの可視性、バックアップ頻度、復旧目標、脆弱性修正プロセス、緊急連絡体制を明示しているかを確認すべきです。多言語Webサイトでは、更新後に各言語パス、リダイレクトルール、地域別ページのセキュリティ設定に漏れがないことも確認する必要があります。
易営宝のレスポンシブサイト構築、多言語コンテンツ管理、AI支援コンテンツ機能は、複数端末・複数サイトの重複保守作業を軽減できます。企業がこのような統合サービスを導入する際は、管理者の権限分離、コンテンツ公開の承認、広告コードの変更、データエクスポートを納品リストに含め、実行可能なガバナンスルールを構築するよう求めるべきです。
五、公開、保守および異常対応プロセス
Webサイト公開前には、ドメイン解決の確認、HTTPSの導入、管理画面の強力なパスワードと多要素認証、デフォルトアカウントの削除、権限の階層化、フォームテスト、バックアップ検証、基本的な脆弱性チェックを完了すべきです。公開しても防御が完了したことにはならず、新たに追加されるプラグイン、トラッキングコード、マーケティングページはすべて新たな攻撃対象領域となる可能性があります。
システムバージョン、管理者アカウント、異常ログイン、バックアップ状態は毎月確認し、権限、第三者スクリプト、復旧可能性は四半期ごとに見直すことが推奨されます。大型セール、展示会での広告出稿、新製品広告の開始前には、トラフィックピークとランディングページのリスクを事前に評価すべきです。Webサイトを攻撃から守る鍵は、点検を運用サイクルとして定着させることにあります。
異常が発生した場合は、まずログとページの証拠を保存し、不審なアカウントまたはインターフェースを隔離し、異常なリダイレクトと高リスクのスクリプトを停止した上で、バックアップおよび復旧計画に従って対処します。復旧後は、検索ページ、広告リンク、問い合わせ通知、分析データが正常であるかを確認し、Webサイトが復旧していてもマーケティング経路が引き続き乗っ取られている事態を防ぐ必要があります。
六、活用シーン、マーケティングデータおよび事例の参考
製造工場では、設備仕様、サンプル動画、問い合わせ窓口を掲載する必要があることが多く、製品ページの改ざん、ダウンロード資料の不正利用、フォームへのスパム情報の蓄積を防ぐことが重要です。化学、新エネルギー、医療など、意思決定サイクルが比較的長い業界では、技術資料、顧客とのコミュニケーション記録、高い権限を持つコンテンツ管理アカウントも保護する必要があります。
易営宝のサービスは、レーザー彫刻機、鉄鋼、化学、大型トラック、機械、新エネルギー、農業、医療、家具などの業界をカバーし、ハイアール、奥柯碼、山東航空、源和電站、小鴨集団、中国重汽などのサービス事例を掲載しています。企業ごとにサイト規模およびセキュリティ要件は異なるため、これに基づいて同一の効果を推定することはできません。
海外広告およびSNSからの集客期間中は、アクセス数とフォーム送信が集中的に増加し、マーケティングデータはボットトラフィック、偽造リード、分析コードの改ざんの影響を受けやすくなります。広告アカウント、分析ツール、Webサイト管理画面の権限は分離し、リードの流入元、アクセス異常、コンバージョンデータを定期的に照合して、広告出稿の意思決定に信頼できる根拠を確保すべきです。
七、総保有コストと業界発展のトレンド
Webサイトセキュリティの総保有コストには、サイト構築アーキテクチャ、サーバーとCDN、証明書、監視ツール、バックアップストレージ、脆弱性修正、人材教育、インシデント復旧時間が含まれます。低価格のソリューションにログ、バックアップ、対応支援が欠けている場合、中断発生後に広告予算の浪費、問い合わせの喪失、ブランドへの信頼低下を招く可能性があります。
投資対効果を評価する際は、一回限りの調達価格だけで判断するのではなく、可用性の改善、スパムリードの減少、復旧時間の短縮、手動保守の削減、有効な問い合わせの保護状況に注目できます。技術チームを持たない中小企業にとっては、事業段階に応じて基礎防御、継続的な保守、必要な緊急支援を構成するほうが、一般に長期コストを管理しやすくなります。
今後、AI生成コンテンツ、自動化された広告出稿、多言語サイトは企業のデジタル資産規模を拡大させる一方で、コンテンツ審査、アカウント権限、インターフェースガバナンスへの負担も増加させます。Webサイトを攻撃から守る取り組みは、受動的な遮断から継続的なリスク管理へ移行し、セキュリティ、サイト構築、SEO、広告、データ分析が同一の運用メカニズムのもとで連携しながら反復改善される必要があります。
 Webサイトはどのように攻撃を防ぐのか?中小企業の公式サイトにおける一般的なリスクと基本的な防御チェックリストWebサイトはどのように攻撃を防ぐのか?本稿では中小企業の公式サイトにおける一般的なリスクに焦点を当て、脆弱なパスワード、脆弱性の更新、権限設定、バックアップ監視などの重要な問題を整理し、すぐに実行できる基本的な防御チェックリストを提示して、企業が収録、コンバージョン、ブランドの安全性を安定して確保できるよう支援します。
 ウェブサイトはどのように攻撃を防ぐか:中小企業が必ず行うべき 7 項目のセキュリティ設定チェックリストウェブサイトはどのように攻撃を防ぐか?本記事では中小企業向けに7項目の必須セキュリティ設定チェックリストを整理し、HTTPS、バックエンド保護、脆弱性更新、WAF、フォーム送信、監視アラート、バックアップと復元を網羅し、ウェブサイトとマーケティングサービスの一体化シーンにおけるリスク低減、トラフィックとコンバージョンの安定化を支援します。
 ウェブサイトはどのように攻撃から防ぐのか?DDoS、ブルートフォース攻撃、悪意あるクローリングへの対策方法ウェブサイトはどのように攻撃から防ぐのか?本稿ではDDoS、ブルートフォース攻撃、悪意あるクローリングという3つの高頻度な脅威に焦点を当て、実用的な防御戦略と長期的な運用管理のチェックリストを解説し、企業がサイトのセキュリティ、安定した集客、マーケティング転換能力を高めるのを支援します。