




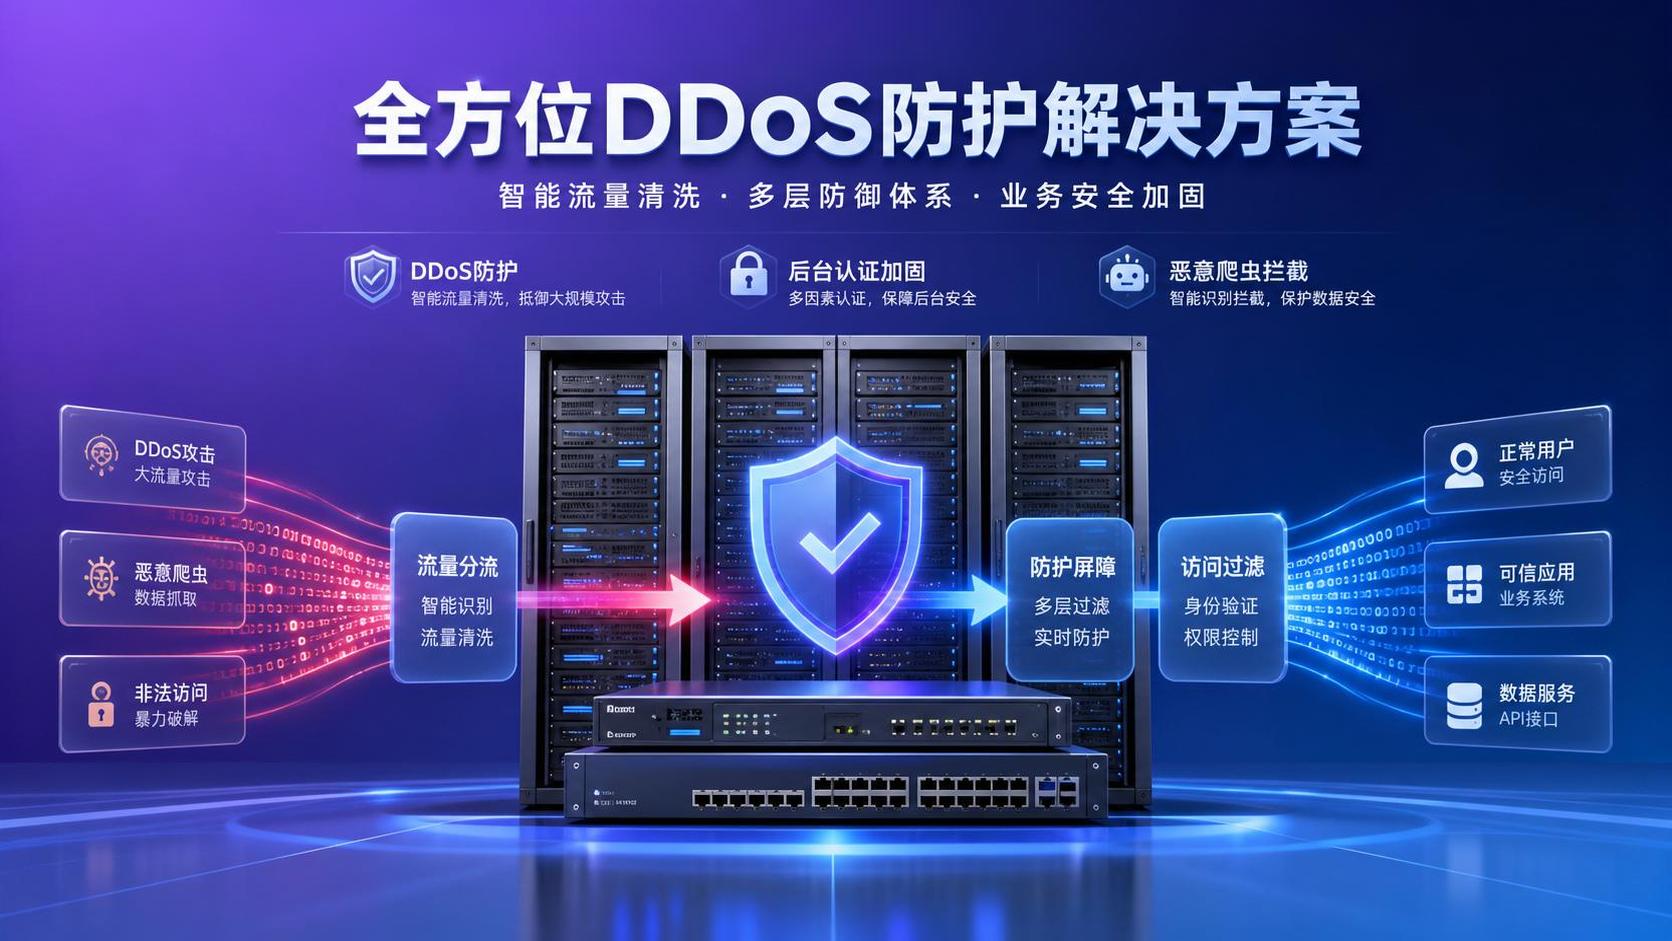
I. Wie sich Websites vor Angriffen schützen lassen: Definition und Sicherheitsgrenzen
Der Schutz einer Website vor Angriffen bezeichnet die kontinuierliche Arbeit, durch Architektur, Konfiguration, Prozesse und Zusammenarbeit der Mitarbeitenden die Risiken böswilliger Zugriffe, der Ausnutzung von Schwachstellen, von Datenlecks und Betriebsunterbrechungen zu verringern. Er umfasst Domains, Server, Anwendungen, Backend-Konten, Schnittstellen, Formulare und Marketing-Tools von Drittanbietern und besteht nicht nur in der Installation eines Sicherheits-Plugins.
Die Sicherheitsziele einer Unternehmenswebsite umfassen in der Regel Verfügbarkeit, Integrität, Vertraulichkeit und Nachvollziehbarkeit. Die Verfügbarkeit stellt sicher, dass Kunden Produktseiten und Anfrageseiten normal aufrufen können; die Integrität verhindert Manipulationen an Seiten, Preisen oder Inhalten; die Vertraulichkeit schützt Kundendaten; und die Nachvollziehbarkeit unterstützt nach einem Vorfall die Ermittlung von Herkunft und Auswirkungen.
Im Außenhandelsmarketing sollte die Sicherheitsgrenze auch Werbe-Landingpages, Online-Kundenservice, WhatsApp-Weiterleitungen, Regeln für eingehende E-Mails und Datenanalyse-Codes umfassen. Angreifer können über gefälschte Formulare, böswillige Weiterleitungen oder gestohlene Backend-Konten Anfragen entwenden. Daher muss der Schutz einer Website vor Angriffen gemeinsam mit der Conversion-Kette geplant werden.
II. Häufige Angriffsarten und technische Schutzprinzipien
Zu den häufigen Risiken zählen Distributed-Denial-of-Service-Angriffe, Brute-Force-Angriffe, bösartige Crawler, Manipulationen von Webseiten, Injektionsangriffe, Cross-Site-Scripting und Phishing-Imitationen. Die ersten beiden Arten führen häufig zu langsamen oder nicht erreichbaren Websites; die übrigen können Daten manipulieren, Weiterleitungscode einschleusen oder Einkäufer dazu verleiten, vertrauliche Informationen einzugeben.
Die grundlegende Logik des technischen Schutzes ist eine mehrschichtige Abwehr: CDN und Traffic-Cleaning absorbieren ungewöhnliche Zugriffe, Firewalls erkennen bösartige Anfragen anhand von Regeln, die Anwendungsebene prüft Eingabeparameter, die Authentifizierung begrenzt Backend-Berechtigungen und Log-Systeme zeichnen kritische Aktivitäten auf. Fällt eine einzelne Schicht aus, können die übrigen Schichten den Umfang des Vorfalls weiterhin begrenzen.
HTTPS und gültige SSL-Zertifikate können die Übertragung zwischen Browser und Website schützen, ersetzen jedoch weder die Behebung von Schwachstellen noch die Kontoverwaltung. Unternehmen sollten ungenutzte Ports und Testseiten schließen, die Herkunft von Backend-Zugriffen beschränken und hochgeladene Dateien, Formularfelder sowie Schnittstellenaufrufe hinsichtlich Format, Häufigkeit und Berechtigungen prüfen.
III. Gängige Schutzkategorien und Liste der Grundkonfigurationen
Die erste Kategorie ist der Infrastrukturschutz, einschließlich Domain-Sperrung, Berechtigungsverwaltung für DNS-Auflösungen, Server-Patch-Updates, CDN, Zugriffsgeschwindigkeitsbegrenzung und Backup-Speicherung. Die Verwaltungshoheit über Domains, Hosting und Cloud-Konten sollte beim Unternehmen verbleiben; zudem sollte eine Mehrfaktor-Authentifizierung aktiviert werden, damit ausgeschiedene Mitarbeitende oder externe Konten keine hohen Berechtigungen behalten.
Die zweite Kategorie ist der Anwendungsschutz, einschließlich Web Application Firewall, CAPTCHA, Sperrung nach fehlgeschlagenen Anmeldeversuchen, abgestufter Backend-Berechtigungen, Schwachstellenscans und Versionspflege. Für Zugänge wie Produktmaterial-Downloads, Anfrageformulare und Kontoanmeldungen sollten zudem Anti-Spam-Mechanismen eingerichtet werden, damit Bots keine Ressourcen verbrauchen oder Vertriebsleads verfälschen.
Die dritte Kategorie ist der Daten- und Betriebsschutz, einschließlich standortübergreifender Backups, Wiederherstellungsübungen, Log-Warnungen, Aufzeichnungen von Administratoraktionen und Überprüfung von Drittanbieter-Code. Yiyingbao bietet Website-Erstellung, SSL, globale Serverbereitstellung, CDN und Website-Betriebsservices und eignet sich für Unternehmen, die mehrsprachige Websites und Marketing-Infrastruktur zentral verwalten möchten. Dennoch sollten die Berechtigungen und Reaktionsverantwortlichkeiten beider Parteien klar definiert werden.
IV. Wie B2B-Unternehmen eine Lösung zum Schutz vor Angriffen auswählen
Vor der Auswahl einer Lösung sollten zunächst die geschäftlichen Prioritäten ermittelt werden: Bei Unternehmenswebsites zur Präsentation stehen Verfügbarkeit und Manipulationsrisiken im Vordergrund; B2B-Anfragewebsites müssen insbesondere Formulare, Kundendaten und E-Mail-Benachrichtigungen schützen; grenzüberschreitende Online-Shops müssen zusätzlich Konten, Bestellungen, Zahlungsseiten und Schnittstellen von Drittanbietern bewerten. Die Anzahl der Websites, die Zugriffsländer und Spitzenlasten beeinflussen unmittelbar die Bereitstellungsweise.
Bei der Beschaffung sollten nicht nur Firewall-Preise verglichen werden. Es ist zu prüfen, ob der Dienstleister Schutzumfang, Sichtbarkeit der Logs, Backup-Häufigkeit, Wiederherstellungsziele, Prozesse zur Behebung von Schwachstellen und Notfallkontaktmechanismen erläutert. Bei mehrsprachigen Websites muss außerdem bestätigt werden, dass für verschiedene Sprachpfade, Weiterleitungsregeln und regionale Seiten nach Updates keine Sicherheitskonfigurationen übersehen werden.
Die responsiven Website-Erstellungsfunktionen, die mehrsprachige Inhaltsverwaltung und die AI-gestützten Inhaltsfunktionen von Yiyingbao können den Aufwand für die doppelte Pflege mehrerer Endgeräte und Websites reduzieren. Bei der Nutzung solcher integrierten Dienste sollten Unternehmen verlangen, dass die Aufteilung von Administratorrechten, die Prüfung der Inhaltsveröffentlichung, Änderungen an Werbecodes und Datenexporte in die Lieferliste aufgenommen werden, um umsetzbare Governance-Regeln zu schaffen.
V. Prozesse für Go-live, Wartung und Reaktion auf Störungen
Vor dem Go-live einer Website sollten die Überprüfung der Domain-Auflösung, die HTTPS-Bereitstellung, starke Backend-Passwörter und Mehrfaktor-Authentifizierung, die Bereinigung von Standardkonten, die Berechtigungsstaffelung, Formulartests, die Backup-Prüfung und grundlegende Schwachstellenprüfungen abgeschlossen sein. Der Go-live bedeutet nicht, dass der Schutz abgeschlossen ist; jedes neue Plugin, jeder Tracking-Code und jede Marketingseite kann neue Angriffsflächen schaffen.
Es wird empfohlen, monatlich Systemversionen, Administratorkonten, ungewöhnliche Anmeldungen und den Backup-Status zu prüfen; vierteljährlich Berechtigungen, Drittanbieter-Skripte und die Wiederherstellbarkeit zu überprüfen; und vor großen Verkaufsaktionen, Messekampagnen oder dem Start von Werbung für neue Produkte Traffic-Spitzen und Landingpage-Risiken im Voraus zu bewerten. Der Schlüssel zum Schutz einer Website vor Angriffen liegt darin, diese Prüfungen als festen Bestandteil des Betriebsrhythmus zu verankern.
Bei einer Störung sollten zunächst Logs und Seitennachweise gesichert, verdächtige Konten oder Schnittstellen isoliert sowie ungewöhnliche Weiterleitungen und risikoreiche Skripte ausgesetzt werden; anschließend ist gemäß dem Backup- und Wiederherstellungsplan vorzugehen. Nach der Wiederherstellung muss geprüft werden, ob Suchseiten, Werbelinks, Anfragebenachrichtigungen und Analysedaten ordnungsgemäß funktionieren, damit die Website zwar wiederhergestellt ist, die Marketingkette jedoch nicht weiterhin kompromittiert bleibt.
VI. Anwendungsszenarien, Marketingdaten und Fallbeispiele
Fertigungsbetriebe müssen häufig Geräteparameter, Produktvideos und Anfragezugänge präsentieren. Im Mittelpunkt steht dabei, Manipulationen von Produktseiten, Missbrauch herunterladbarer Materialien und die Ansammlung von Spam in Formularen zu verhindern. Branchen mit längeren Entscheidungszyklen wie Chemie, neue Energien und Medizin sollten außerdem technische Unterlagen, Aufzeichnungen der Kundenkommunikation und Inhaltsverwaltungskonten mit hohen Berechtigungen schützen.
Die Dienstleistungen von Yiyingbao decken Branchen wie Lasergravurmaschinen, Stahl, Chemie, schwere Lkw, Maschinenbau, neue Energien, Landwirtschaft, Medizin und Möbel ab und führen Referenzfälle wie Haier, Aokema, Shandong Airlines, Yuanhe Power Station, Xiaoya Group und China National Heavy Duty Truck Group auf. Die Größe der Websites und die Sicherheitsanforderungen verschiedener Unternehmen unterscheiden sich, sodass daraus keine gleichen Ergebnisse abgeleitet werden können.
Während der Zuführung von Traffic über internationale Werbung und soziale Medien steigen Besucherzahlen und Formularübermittlungen konzentriert an; Marketingdaten werden dadurch leichter durch Bot-Traffic, gefälschte Leads und Manipulationen von Analyse-Codes beeinträchtigt. Werbekonten, Analysetools und Website-Backends sollten separat berechtigt werden. Lead-Quellen, ungewöhnliche Zugriffe und Conversion-Daten sollten regelmäßig abgeglichen werden, damit Entscheidungen zur Werbeschaltung auf verlässlichen Grundlagen beruhen.
VII. Gesamtbetriebskosten und Entwicklungstrends der Branche
Die Gesamtbetriebskosten der Website-Sicherheit umfassen die Architektur der Website-Erstellung, Server und CDN, Zertifikate, Überwachungstools, Backup-Speicher, Schwachstellenbehebung, Mitarbeiterschulungen und die Zeit für die Wiederherstellung nach Vorfällen. Fehlen bei kostengünstigen Lösungen Logs, Backups und Reaktionsunterstützung, können Unterbrechungen zu verschwendeten Werbebudgets, verlorenen Anfragen und beeinträchtigtem Markenvertrauen führen.
Bei der Bewertung der Kapitalrendite können Verbesserungen der Verfügbarkeit, weniger Spam-Leads, kürzere Wiederherstellungszeiten, geringerer manueller Wartungsaufwand und der Schutz qualifizierter Anfragen berücksichtigt werden, statt nur den einmaligen Beschaffungspreis zu beurteilen. Für kleine und mittlere Unternehmen ohne technisches Team ist es in der Regel leichter, langfristige Kosten zu kontrollieren, wenn grundlegende Schutzmaßnahmen, kontinuierliche Wartung und notwendige Notfallunterstützung entsprechend der Geschäftsphase eingerichtet werden.
Künftig werden AI-generierte Inhalte, automatisierte Werbeschaltung und mehrsprachige Websites den Umfang digitaler Unternehmensressourcen erweitern und zugleich den Druck auf Inhaltsprüfung, Kontoberechtigungen und Schnittstellen-Governance erhöhen. Der Schutz von Websites vor Angriffen wird sich von passiver Abwehr zu kontinuierlichem Risikomanagement entwickeln; Sicherheit, Website-Erstellung, SEO, Werbung und Datenanalyse müssen innerhalb desselben Betriebsmechanismus koordiniert weiterentwickelt werden.
 Wie schützt man eine Website vor Angriffen? Eine Checkliste für häufige Risiken und grundlegende Schutzmaßnahmen für Unternehmenswebsites von kleinen und mittleren UnternehmenWie schützt man eine Website vor Angriffen? In diesem Artikel werden die häufigen Risiken von Unternehmenswebsites kleiner und mittlerer Unternehmen zusammengefasst, darunter das Sortieren schwacher Passwörter, das Aktualisieren von Sicherheitslücken, die Rechtekonfiguration und die Backup-Überwachung, und es wird eine direkt umsetzbare grundlegende Schutzcheckliste bereitgestellt, um Unternehmen dabei zu helfen, die Indexierung, Konversion und Markensicherheit zu stabilisieren.
 Wie man eine Website vor Angriffen schützt: 7 Sicherheitskonfigurationen, die kleine und mittlere Unternehmen unbedingt umsetzen solltenWie man eine Website vor Angriffen schützt? Dieser Artikel fasst 7 unverzichtbare Sicherheitskonfigurationen für kleine und mittlere Unternehmen zusammen, darunter HTTPS, Backend-Schutz, Schwachstellen-Updates, WAF, Formularübertragung, Überwachungsalarme und Backup-Wiederherstellung, um Unternehmen in einem Website- und Marketing-Service-Integrationsszenario dabei zu helfen, Risiken zu senken und Traffic sowie Conversions zu stabilisieren.
 Wie schützt man eine Website vor Angriffen? Gegenmaßnahmen bei DDoS, Brute-Force-Hacking und bösartigen CrawlernWie schützt man eine Website vor Angriffen? Dieser Artikel konzentriert sich auf drei häufige Bedrohungen: DDoS, Brute-Force-Hacking und bösartige Crawler, und analysiert praktikable Schutzstrategien sowie eine langfristige Checkliste für Governance, um Unternehmen dabei zu helfen, die Website-Sicherheit, die stabile Kundengewinnung und die Marketing-Conversion zu verbessern.