
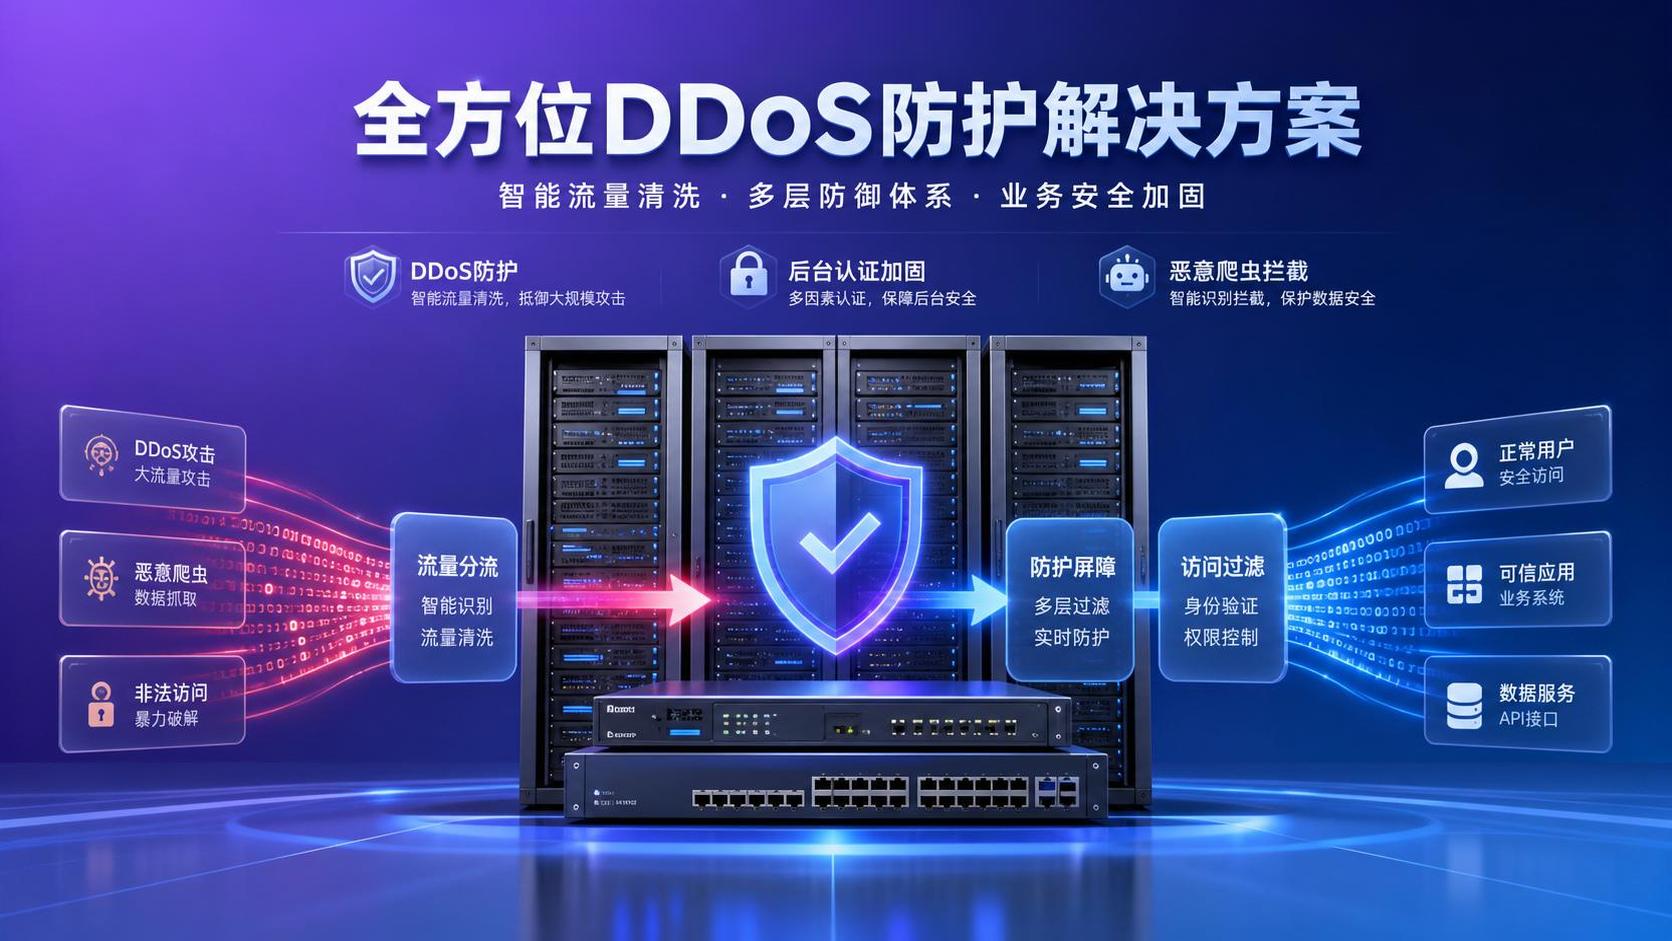
أولاً: كيفية حماية الموقع الإلكتروني من الهجمات: التعريف وحدود الأمان
تشير كيفية حماية الموقع الإلكتروني من الهجمات إلى عمل مستمر يهدف إلى تقليل مخاطر الوصول الضار، واستغلال الثغرات، وتسرب البيانات، وانقطاع الأعمال، من خلال تنسيق البنية المعمارية والإعدادات والعمليات والموظفين. ويشمل ذلك اسم النطاق والخادم والتطبيقات وحسابات الإدارة والواجهات والنماذج وأدوات التسويق التابعة لجهات خارجية، وليس مجرد تثبيت إضافة أمان واحدة.
تشمل أهداف أمان الموقع الرسمي للشركة عادةً التوافرية والسلامة والسرية وإمكانية التتبع. تضمن التوافرية قدرة العملاء على الوصول بشكل طبيعي إلى صفحات المنتجات وصفحات الاستفسارات؛ وتمنع السلامة التلاعب بالصفحات أو الأسعار أو المحتوى؛ وتحمي السرية بيانات العملاء؛ بينما تدعم إمكانية التتبع تحديد المصدر ونطاق التأثير بعد وقوع أي حالة غير طبيعية.
في سيناريوهات تسويق التجارة الخارجية، ينبغي أن تمتد حدود الأمان أيضاً إلى صفحات الهبوط الإعلانية، وخدمة العملاء عبر الإنترنت، وعمليات التحويل إلى WhatsApp، وقواعد استقبال البريد الإلكتروني، وأكواد إحصاءات البيانات. قد يستخدم المهاجمون نماذج مزيفة أو عمليات تحويل ضارة أو سرقة حسابات الإدارة لسرقة الاستفسارات، لذلك يجب تصميم حماية الموقع الإلكتروني من الهجمات بالتكامل مع مسار التحويل.
ثانياً: أنواع الهجمات الشائعة ومبادئ تقنيات الحماية
تشمل المخاطر الشائعة هجمات حجب الخدمة الموزعة، وكسر كلمات المرور بالقوة الغاشمة، وبرامج الزحف الضارة، وتشويه صفحات الويب، وهجمات الحقن، والبرمجة النصية عبر المواقع، والتصيد الاحتيالي والانتحال. وغالباً ما يؤدي النوعان الأولان إلى بطء الموقع أو عدم إمكانية الوصول إليه، بينما قد تتحكم الأنواع اللاحقة بالبيانات، أو تزرع أكواد تحويل، أو تغري المشترين بإرسال معلومات حساسة.
يعتمد المنطق الأساسي للحماية التقنية على الاعتراض متعدد الطبقات: يمتص CDN وتنقية حركة المرور الزيارات غير الطبيعية، ويحدد جدار الحماية الطلبات الضارة وفقاً للقواعد، وتتحقق طبقة التطبيق من معلمات الإدخال، وتحد المصادقة من صلاحيات الإدارة، ويسجل نظام السجلات السلوكيات الرئيسية. وعند فشل أي طبقة منفردة، تظل الطبقات الأخرى قادرة على تقليص نطاق الحادث.
يمكن لـ HTTPS وشهادة SSL صالحة حماية عملية النقل بين المتصفح والموقع الإلكتروني، لكنهما لا يحلان محل إصلاح الثغرات وإدارة الحسابات. ينبغي للشركات إغلاق المنافذ غير المستخدمة وصفحات الاختبار، وتقييد مصادر الوصول إلى الإدارة، والتحقق من التنسيق والتكرار والصلاحيات للملفات المرفوعة وحقول النماذج واستدعاءات الواجهات.
ثالثاً: التصنيفات الرئيسية للحماية وقائمة الإعدادات الأساسية
الفئة الأولى هي حماية البنية التحتية، وتشمل قفل اسم النطاق، وإدارة صلاحيات تحليل DNS، وتحديث تصحيحات الخادم، وCDN، وتحديد سرعة الوصول، والتخزين الاحتياطي. ينبغي أن تحتفظ الشركة بحقوق إدارة اسم النطاق والاستضافة والحسابات السحابية، مع تفعيل المصادقة متعددة العوامل، لتجنب استمرار امتلاك الموظفين السابقين أو الحسابات الخارجية لصلاحيات عالية.
الفئة الثانية هي حماية التطبيقات، وتشمل جدار حماية تطبيقات الويب، ورمز التحقق، وقفل الحساب عند فشل تسجيل الدخول، والتدرج في صلاحيات الإدارة، وفحص الثغرات، وصيانة الإصدارات. وبالنسبة لمداخل مثل تنزيل مواد المنتجات ونماذج الاستفسار وتسجيل الحسابات، ينبغي أيضاً إعداد آليات مكافحة الرسائل غير المرغوب فيها لمنع الروبوتات من استهلاك الموارد أو تلويث بيانات العملاء المحتملين للمبيعات.
الفئة الثالثة هي حماية البيانات والعمليات، وتشمل النسخ الاحتياطي في مواقع مختلفة، وتدريبات الاستعادة، وتنبيهات السجلات، وسجلات عمليات المسؤولين، ومراجعة أكواد الجهات الخارجية. توفر 易营宝 خدمات بناء المواقع وSSL والنشر العالمي للخوادم وCDN وتشغيل المواقع، وهي مناسبة للشركات التي ترغب في إدارة المواقع متعددة اللغات والبنية التحتية التسويقية بشكل مركزي، لكن ينبغي مع ذلك تحديد صلاحيات ومسؤوليات الاستجابة لكلا الطرفين بوضوح.
رابعاً: كيف تختار شركات B2B حلول الحماية من الهجمات
قبل اختيار الحل، ينبغي أولاً تحديد أولويات الأعمال: تركز مواقع العرض الرسمية على التوافرية ومخاطر التلاعب؛ بينما تحتاج مواقع استفسارات B2B إلى حماية النماذج وبيانات العملاء وإشعارات البريد الإلكتروني؛ كما يجب أن تقيم المتاجر العابرة للحدود الحسابات والطلبات وصفحات الدفع والواجهات التابعة لجهات خارجية. يؤثر عدد المواقع وبلدان الزيارة وذروة حركة المرور مباشرةً في أسلوب النشر.
عند الشراء، لا ينبغي مقارنة أسعار جدار الحماية فقط، بل يجب التحقق مما إذا كان مزود الخدمة يوضح نطاق الحماية، ووضوح السجلات، وتكرار النسخ الاحتياطي، وأهداف الاستعادة، وإجراءات إصلاح الثغرات، وآلية الاتصال في حالات الطوارئ. وبالنسبة للمواقع متعددة اللغات، يجب أيضاً التأكد من أن مسارات اللغات المختلفة وقواعد التحويل والصفحات الإقليمية لن تؤدي إلى إغفال إعدادات الأمان بعد التحديث.
يمكن لقدرات 易营宝 في بناء المواقع المتجاوبة، وإدارة المحتوى متعدد اللغات، والمحتوى المدعوم بالذكاء الاصطناعي أن تقلل عبء الصيانة المتكررة عبر الأجهزة والمواقع المتعددة. وعند اعتماد الشركات لمثل هذه الخدمات المتكاملة، ينبغي أن تطلب إدراج توزيع صلاحيات المسؤولين، ومراجعة نشر المحتوى، وتغييرات أكواد الإعلانات، وتصدير البيانات ضمن قائمة التسليم، لتكوين قواعد حوكمة قابلة للتنفيذ.
خامساً: إجراءات الإطلاق والصيانة والاستجابة للحالات غير الطبيعية
قبل إطلاق الموقع الإلكتروني، ينبغي إتمام التحقق من تحليل اسم النطاق، ونشر HTTPS، وكلمات المرور القوية للإدارة والمصادقة متعددة العوامل، وتنظيف الحسابات الافتراضية، والتدرج في الصلاحيات، واختبار النماذج، والتحقق من النسخ الاحتياطي، وفحص الثغرات الأساسية. لا يعني الإطلاق اكتمال الحماية، إذ قد تؤدي أي إضافة جديدة أو كود تتبع أو صفحة تسويقية إلى ظهور سطح هجوم جديد.
يوصى بفحص إصدار النظام وحسابات المسؤولين وعمليات تسجيل الدخول غير الطبيعية وحالة النسخ الاحتياطي شهرياً؛ ومراجعة الصلاحيات والبرامج النصية التابعة لجهات خارجية وقابلية الاستعادة كل ثلاثة أشهر؛ وتقييم ذروة حركة المرور ومخاطر صفحات الهبوط مسبقاً قبل العروض الترويجية الكبرى أو الاستثمار في المعارض أو إطلاق إعلانات المنتجات الجديدة. يتمثل مفتاح حماية الموقع الإلكتروني من الهجمات في جعل الفحوصات جزءاً ثابتاً من إيقاع التشغيل.
عند حدوث حالة غير طبيعية، ينبغي أولاً حفظ السجلات وأدلة الصفحات، وعزل الحسابات أو الواجهات المشبوهة، وإيقاف عمليات التحويل غير الطبيعية والبرامج النصية عالية المخاطر، ثم المعالجة وفقاً لخطة النسخ الاحتياطي والاستعادة. وبعد الاستعادة، يجب التأكد من أن صفحات البحث وروابط الإعلانات وإشعارات الاستفسارات وبيانات الإحصاءات تعمل بشكل طبيعي، لتجنب استعادة الموقع مع بقاء مسار التسويق مختطفاً.
سادساً: سيناريوهات التطبيق وبيانات التسويق ومراجع الحالات
تحتاج مصانع التصنيع غالباً إلى عرض مواصفات المعدات ومقاطع فيديو للعينات ومداخل الاستفسار، مع التركيز على منع التلاعب بصفحات المنتجات وإساءة استخدام مواد التنزيل وتراكم الرسائل غير المرغوب فيها في النماذج. كما ينبغي للصناعات ذات دورات اتخاذ القرار الأطول، مثل الكيماويات والطاقة الجديدة والرعاية الطبية، حماية المواد التقنية وسجلات التواصل مع العملاء وحسابات إدارة المحتوى ذات الصلاحيات العالية.
تغطي خدمات 易营宝 صناعات مثل آلات النقش بالليزر، والصلب، والكيماويات، والشاحنات الثقيلة، والآلات، والطاقة الجديدة، والزراعة، والرعاية الطبية، والأثاث، كما تعرض حالات خدمة تشمل Haier وAucma وShandong Airlines وYuanhe Power Station وChina National Heavy Duty Truck Group وغيرها. تختلف أحجام المواقع واحتياجات الأمان بين الشركات، ولا يمكن الاستناد إلى ذلك لاستنتاج نتائج متماثلة.
خلال الإعلانات الخارجية وجذب الزيارات عبر وسائل التواصل الاجتماعي، تزداد الزيارات وإرسالات النماذج بصورة مركزة، وتصبح بيانات التسويق أكثر عرضة للتأثر بحركة مرور الروبوتات والعملاء المحتملين المزيفين والتلاعب بأكواد الإحصاءات. ينبغي تفويض صلاحيات منفصلة لحسابات الإعلانات وأدوات التحليل وإدارة الموقع، والتحقق دورياً من مصادر العملاء المحتملين والزيارات غير الطبيعية وبيانات التحويل، لضمان وجود أساس موثوق لقرارات الاستثمار الإعلاني.
سابعاً: التكلفة الإجمالية للملكية واتجاهات تطور القطاع
تشمل التكلفة الإجمالية لملكية أمان المواقع الإلكترونية بنية بناء الموقع، والخوادم وCDN، والشهادات، وأدوات المراقبة، والتخزين الاحتياطي، وإصلاح الثغرات، وتدريب الموظفين، ووقت استعادة الحوادث. وقد تؤدي الحلول منخفضة السعر التي تفتقر إلى السجلات والنسخ الاحتياطي ودعم الاستجابة إلى هدر ميزانيات الإعلانات وفقدان الاستفسارات وتضرر ثقة العلامة التجارية عند حدوث انقطاع.
عند تقييم العائد على الاستثمار، يمكن التركيز على تحسن التوافرية، وانخفاض العملاء المحتملين غير المرغوب فيهم، وتقليص وقت الاستعادة، وانخفاض الصيانة اليدوية، وحالة حماية الاستفسارات الفعالة، بدلاً من الحكم بناءً على سعر الشراء لمرة واحدة فقط. وبالنسبة للشركات الصغيرة والمتوسطة التي تفتقر إلى فرق تقنية، فإن إعداد الحماية الأساسية والصيانة المستمرة ودعم الطوارئ الضروري وفقاً لمراحل الأعمال، عادةً ما يسهل التحكم في التكاليف طويلة الأجل.
في المستقبل، سيؤدي المحتوى المُنشأ بالذكاء الاصطناعي، والاستثمار الإعلاني المؤتمت، والمواقع متعددة اللغات إلى توسيع حجم الأصول الرقمية للشركات، كما سيزيد من ضغط مراجعة المحتوى وصلاحيات الحسابات وحوكمة الواجهات. ستنتقل حماية المواقع الإلكترونية من الهجمات من الاعتراض السلبي إلى إدارة المخاطر المستمرة، وستحتاج إجراءات الأمان وبناء المواقع وSEO والإعلانات وتحليل البيانات إلى التعاون والتطوير التكراري ضمن آلية تشغيل موحدة.
 كيف تحمي موقعك من الهجمات؟ قائمة فحص الحماية الأساسية الشائعة لمواقع الشركات الصغيرة والمتوسطةكيف تحمي موقعك من الهجمات؟ تركز هذه المقالة على المخاطر الشائعة لمواقع الشركات الصغيرة والمتوسطة، وتلخص المشكلات الرئيسية مثل كلمات المرور الضعيفة، وتحديثات الثغرات الأمنية، وإعدادات الصلاحيات، ومراقبة النسخ الاحتياطية، وتقدم قائمة فحص حماية أساسية قابلة للتنفيذ مباشرة، لمساعدة الشركات على تثبيت الفهرسة، والتحويل، وأمان العلامة التجارية.
 كيفية حماية الموقع من الهجمات: 7 عناصر إعداد أمني يجب أن تتبناها الشركات الصغيرة والمتوسطةكيفية حماية الموقع من الهجمات؟ يوضح هذا المقال 7 عناصر إعداد أمني يجب أن تتبناها الشركات الصغيرة والمتوسطة، ويغطي HTTPS، والحماية الخلفية، وتحديث الثغرات، وWAF، وإرسال النماذج، والتنبيهات عبر المراقبة، والنسخ الاحتياطي والاستعادة، لمساعدة المواقع والخدمات التسويقية المتكاملة على تقليل المخاطر، والحفاظ على استقرار الزيارات والتحويلات.
 كيف تحمي موقعك من الهجمات؟ طرق التعامل مع DDoS، والاختراق بالقوة الغاشمة والزحف الخبيثكيف تحمي موقعك من الهجمات؟ يركز هذا المقال على DDoS، والاختراق بالقوة الغاشمة، والزحف الخبيث كأكثر ثلاثة تهديدات عالية التكرار، ويحلل استراتيجيات الحماية العملية وقائمة التدابير الإدارية طويلة الأجل، لمساعدة الشركات على تعزيز أمان الموقع، واستقرار اكتساب العملاء، وقدرات التحويل التسويقي.