I. Cómo proteger un sitio web contra ataques: definición y perímetro de seguridad
La protección de un sitio web contra ataques se refiere al trabajo continuo de reducir los riesgos de accesos maliciosos, explotación de vulnerabilidades, filtración de datos e interrupción del negocio mediante la coordinación de arquitectura, configuración, procesos y personal. Abarca dominios, servidores, aplicaciones, cuentas de administración, interfaces, formularios y herramientas de marketing de terceros, y no consiste simplemente en instalar un complemento de seguridad.
Los objetivos de seguridad de un sitio web corporativo suelen incluir disponibilidad, integridad, confidencialidad y trazabilidad. La disponibilidad garantiza que los clientes puedan acceder normalmente a las páginas de productos y de consultas; la integridad evita la manipulación de páginas, precios o contenidos; la confidencialidad protege la información de los clientes; y la trazabilidad permite identificar el origen y el alcance del impacto tras producirse una anomalía.
En el contexto del marketing de comercio exterior, el perímetro de seguridad también debe extenderse a las páginas de destino de anuncios, el servicio de atención al cliente en línea, los redireccionamientos de WhatsApp, las reglas de recepción de correos electrónicos y los códigos de análisis de datos. Los atacantes pueden robar consultas mediante formularios falsificados, redireccionamientos maliciosos o el robo de cuentas administrativas; por ello, la protección contra ataques debe diseñarse junto con el embudo de conversión.
II. Tipos de ataques comunes y principios técnicos de protección
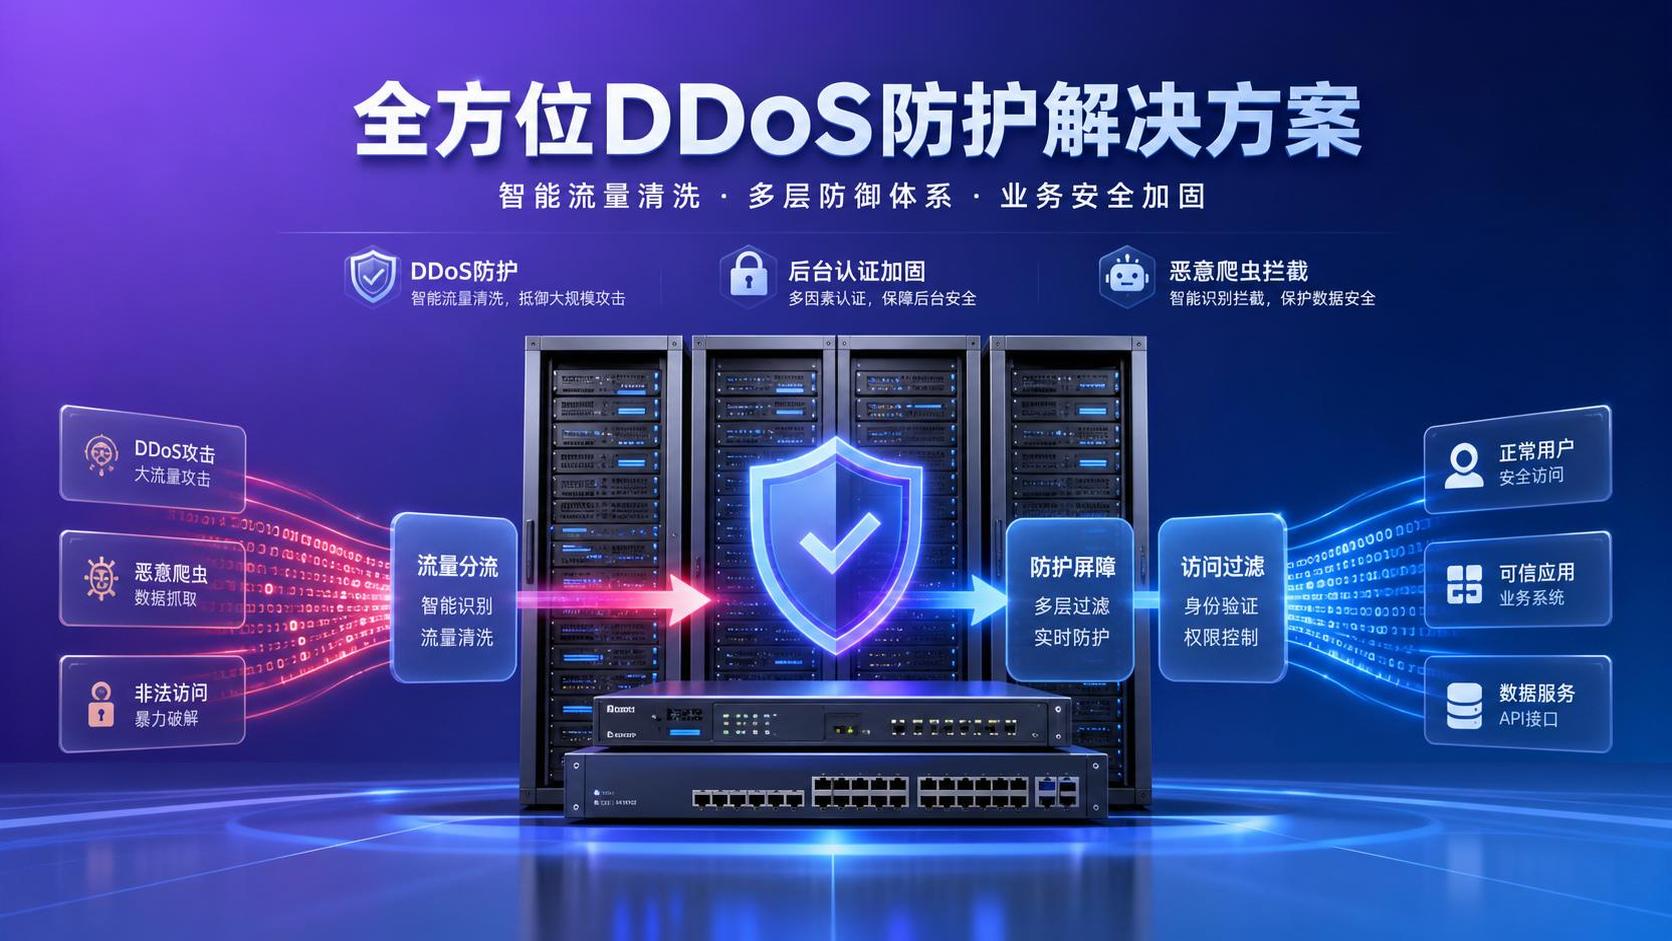
Los riesgos comunes incluyen ataques de denegación de servicio distribuida, ataques de fuerza bruta, rastreadores maliciosos, manipulación de páginas web, ataques de inyección, scripts entre sitios y suplantación mediante phishing. Los dos primeros suelen provocar lentitud o inaccesibilidad del sitio web, mientras que los demás pueden manipular datos, insertar código de redireccionamiento o inducir a los compradores a enviar información confidencial.
La lógica básica de la protección técnica consiste en la interceptación por capas: la CDN y la limpieza de tráfico absorben accesos anómalos, el firewall identifica solicitudes maliciosas según reglas, la capa de aplicación valida los parámetros de entrada, la autenticación de identidad limita los permisos administrativos y el sistema de registros documenta las acciones clave. Cuando una capa falla, las demás aún pueden limitar el alcance del incidente.
HTTPS y los certificados SSL válidos pueden proteger la transmisión entre el navegador y el sitio web, pero no sustituyen la corrección de vulnerabilidades ni la gestión de cuentas. Las empresas deben cerrar puertos y páginas de prueba innecesarios, limitar los orígenes de acceso al panel administrativo y validar el formato, la frecuencia y los permisos de los archivos cargados, los campos de formularios y las llamadas a interfaces.
III. Clasificación de las principales protecciones y lista de configuraciones básicas
La primera categoría es la protección de infraestructura, que incluye el bloqueo de dominios, la gestión de permisos de resolución DNS, las actualizaciones de parches del servidor, CDN, limitación de velocidad de acceso y almacenamiento de copias de seguridad. La empresa debe conservar los derechos de gestión de los dominios, el hosting y las cuentas en la nube, y habilitar la autenticación multifactor para evitar que antiguos empleados o cuentas externas mantengan privilegios elevados.
La segunda categoría es la protección de aplicaciones, que incluye firewall de aplicaciones web, CAPTCHA, bloqueo tras fallos de inicio de sesión, niveles de permisos administrativos, análisis de vulnerabilidades y mantenimiento de versiones. Para puntos de acceso como descargas de información de productos, formularios de consulta y registro de cuentas, también deben establecerse mecanismos antispam para evitar que los robots consuman recursos o contaminen los contactos comerciales.
La tercera categoría es la protección de datos y operaciones, que incluye copias de seguridad externas, simulacros de recuperación, alertas de registros, registros de operaciones de administradores y revisión de códigos de terceros. Yiyingbao proporciona servicios de creación de sitios web, SSL, despliegue global de servidores, CDN y operación de sitios web, adecuados para empresas que desean gestionar de forma centralizada sitios multilingües e infraestructura de marketing; no obstante, ambas partes deben definir claramente los permisos y las responsabilidades de respuesta.
IV. Cómo elegir una solución de protección contra ataques para empresas B2B
Antes de elegir una solución, deben identificarse las prioridades del negocio: los sitios web corporativos de presentación deben centrarse en la disponibilidad y el riesgo de manipulación; los sitios B2B de captación de consultas deben proteger principalmente los formularios, los datos de clientes y las notificaciones por correo electrónico; las tiendas transfronterizas también deben evaluar las cuentas, los pedidos, las páginas de pago y las interfaces de terceros. La cantidad de sitios, los países de acceso y el tráfico máximo afectarán directamente al método de despliegue.
En la compra, no se deben comparar únicamente los precios de los firewalls; es necesario verificar si el proveedor explica el alcance de la protección, la visibilidad de los registros, la frecuencia de las copias de seguridad, los objetivos de recuperación, el proceso de corrección de vulnerabilidades y el mecanismo de contacto de emergencia. Para sitios web multilingües, también debe confirmarse que las rutas de los distintos idiomas, las reglas de redireccionamiento y las páginas regionales no tengan omisiones de configuración de seguridad tras las actualizaciones.
La creación de sitios web responsivos de Yiyingbao, la gestión de contenidos multilingües y las capacidades de contenido asistidas por AI pueden reducir la carga de mantenimiento repetitivo en múltiples terminales y sitios. Al adoptar este tipo de servicio integrado, las empresas deben exigir que la separación de permisos administrativos, la revisión de publicación de contenidos, los cambios en los códigos publicitarios y la exportación de datos se incluyan en la lista de entrega, formando normas de gestión ejecutables.
V. Proceso de puesta en línea, mantenimiento y respuesta ante anomalías
Antes de poner en línea un sitio web, deben completarse la verificación de la resolución del dominio, el despliegue de HTTPS, las contraseñas seguras y la autenticación multifactor del panel administrativo, la eliminación de cuentas predeterminadas, la clasificación de permisos, las pruebas de formularios, la verificación de copias de seguridad y las comprobaciones básicas de vulnerabilidades. La puesta en línea no significa que la protección esté terminada; cualquier nuevo complemento, código de seguimiento o página de marketing puede crear una nueva superficie de ataque.
Se recomienda comprobar mensualmente la versión del sistema, las cuentas de administrador, los inicios de sesión anómalos y el estado de las copias de seguridad; revisar trimestralmente los permisos, los scripts de terceros y la disponibilidad de recuperación; y evaluar previamente los picos de tráfico y los riesgos de las páginas de destino antes de grandes promociones, campañas de ferias o el lanzamiento de anuncios de nuevos productos. La clave para proteger un sitio web contra ataques es convertir las comprobaciones en una rutina operativa fija.
Cuando se produzca una anomalía, deben conservarse primero los registros y las pruebas de las páginas, aislar las cuentas o interfaces sospechosas, suspender los redireccionamientos anómalos y los scripts de alto riesgo, y después proceder conforme al plan de copias de seguridad y recuperación. Tras la recuperación, es necesario confirmar que las páginas de búsqueda, los enlaces publicitarios, las notificaciones de consultas y los datos estadísticos funcionen correctamente, evitando que el sitio web se haya recuperado mientras el embudo de marketing sigue secuestrado.
VI. Escenarios de aplicación, datos de marketing y referencias de casos
Las fábricas de fabricación suelen necesitar mostrar parámetros de equipos, vídeos de muestras y puntos de entrada para consultas; la prioridad es evitar la manipulación de las páginas de productos, el uso indebido de los materiales descargables y la acumulación de información basura en los formularios. Los sectores con ciclos de decisión más largos, como el químico, las nuevas energías y el médico, también deben proteger los materiales técnicos, los registros de comunicación con clientes y las cuentas de gestión de contenidos con permisos elevados.
Los servicios de Yiyingbao abarcan sectores como máquinas de grabado láser, acero, productos químicos, camiones pesados, maquinaria, nuevas energías, agricultura, medicina y muebles, y presentan casos de servicio de Haier, Aokema, Shandong Airlines, Central Eléctrica Yuanhe, Little Duck Group y China National Heavy Duty Truck Group, entre otros. La escala de los sitios y las necesidades de seguridad varían entre empresas, por lo que no se puede inferir el mismo efecto a partir de estos casos.
Durante la captación de tráfico mediante publicidad internacional y redes sociales, el volumen de visitas y los envíos de formularios aumentan de forma concentrada, y los datos de marketing son más susceptibles al tráfico de robots, los contactos falsificados y la manipulación de códigos estadísticos. Las cuentas publicitarias, las herramientas de análisis y el panel administrativo del sitio web deben autorizarse por separado, y deben verificarse periódicamente las fuentes de contactos, las anomalías de acceso y los datos de conversión para garantizar una base fiable para las decisiones de inversión publicitaria.
VII. Coste total de propiedad y tendencias de desarrollo del sector
El coste total de propiedad de la seguridad de un sitio web incluye la arquitectura de creación del sitio, servidores y CDN, certificados, herramientas de monitorización, almacenamiento de copias de seguridad, corrección de vulnerabilidades, formación del personal y tiempo de recuperación ante incidentes. Si las soluciones de bajo precio carecen de registros, copias de seguridad y soporte de respuesta, una interrupción puede provocar desperdicio de presupuesto publicitario, pérdida de consultas y deterioro de la confianza en la marca.
Al evaluar el retorno de la inversión, se pueden considerar la mejora de la disponibilidad, la reducción de contactos basura, la disminución del tiempo de recuperación, la reducción del mantenimiento manual y la protección de consultas efectivas, en lugar de juzgar únicamente por el precio de compra único. Para las pequeñas y medianas empresas sin equipo técnico, configurar protección básica, mantenimiento continuo y el soporte de emergencia necesario según la etapa del negocio suele facilitar el control de los costes a largo plazo.
En el futuro, el contenido generado por AI, la inversión publicitaria automatizada y los sitios multilingües ampliarán la escala de los activos digitales de las empresas, pero también aumentarán la presión sobre la revisión de contenidos, los permisos de cuentas y la gestión de interfaces. La protección de los sitios web contra ataques pasará de la interceptación pasiva a la gestión continua de riesgos; la seguridad, la creación de sitios web, el SEO, la publicidad y el análisis de datos deberán iterar de forma coordinada dentro del mismo mecanismo operativo.
 ¿Cómo proteger un sitio web contra ataques? Lista básica de protección y riesgos comunes de sitios web de pequeñas y medianas empresas¿Cómo proteger un sitio web contra ataques? Este artículo se centra en los riesgos comunes de los sitios web de pequeñas y medianas empresas, y organiza problemas clave como contraseñas débiles, actualizaciones de vulnerabilidades, configuración de permisos y monitoreo de copias de seguridad, además de ofrecer una lista básica de protección que se puede ejecutar directamente para ayudar a la empresa a mantener la indexación, la conversión y la seguridad de la marca.
 Cómo proteger su sitio web: 7 configuraciones de seguridad imprescindibles para las pymesCómo proteger su sitio web? Este artículo resume 7 configuraciones de seguridad imprescindibles para las pymes, que abarcan HTTPS, protección del backend, actualización de vulnerabilidades, WAF, envío de formularios, monitorización y alertas, y copia de seguridad y recuperación, ayudando a reducir riesgos y a mantener estables el tráfico y las conversiones en escenarios de integración entre sitios web y servicios de marketing.
 ¿Cómo proteger un sitio web de ataques? Métodos de respuesta ante DDoS, fuerza bruta y rastreadores maliciosos¿Cómo proteger un sitio web de ataques? Este artículo se centra en tres amenazas de alta frecuencia: DDoS, fuerza bruta y rastreadores maliciosos, y desglosa estrategias de defensa prácticas y listas de gestión a largo plazo para ayudar a las empresas a mejorar la seguridad del sitio web, la captación de clientes estable y la capacidad de conversión de marketing.