




I. Comment protéger un site web contre les attaques : définition et périmètre de sécurité
La protection d’un site web contre les attaques désigne l’ensemble continu d’actions visant à réduire les risques d’accès malveillant, d’exploitation de vulnérabilités, de fuite de données et d’interruption d’activité, grâce à l’architecture, la configuration, les processus et la coordination des équipes. Elle couvre le nom de domaine, le serveur, les applications, les comptes d’administration, les interfaces, les formulaires et les outils marketing tiers, et ne se limite pas à l’installation d’un plugin de sécurité.
Les objectifs de sécurité d’un site officiel d’entreprise comprennent généralement la disponibilité, l’intégrité, la confidentialité et la traçabilité. La disponibilité garantit que les clients peuvent accéder normalement aux pages produits et aux pages de demande d’information ; l’intégrité évite la modification non autorisée des pages, des prix ou du contenu ; la confidentialité protège les données clients ; et la traçabilité permet d’identifier la source et l’étendue de l’impact après la survenue d’une anomalie.
Dans le contexte du marketing du commerce extérieur, le périmètre de sécurité doit également s’étendre aux pages de destination publicitaires, au service client en ligne, aux redirections WhatsApp, aux règles de réception des e-mails et aux codes de suivi des données. Les attaquants peuvent dérober des demandes d’information au moyen de faux formulaires, de redirections malveillantes ou du vol de comptes d’administration. La protection du site contre les attaques doit donc être conçue conjointement avec le parcours de conversion.
II. Types d’attaques courants et principes techniques de protection
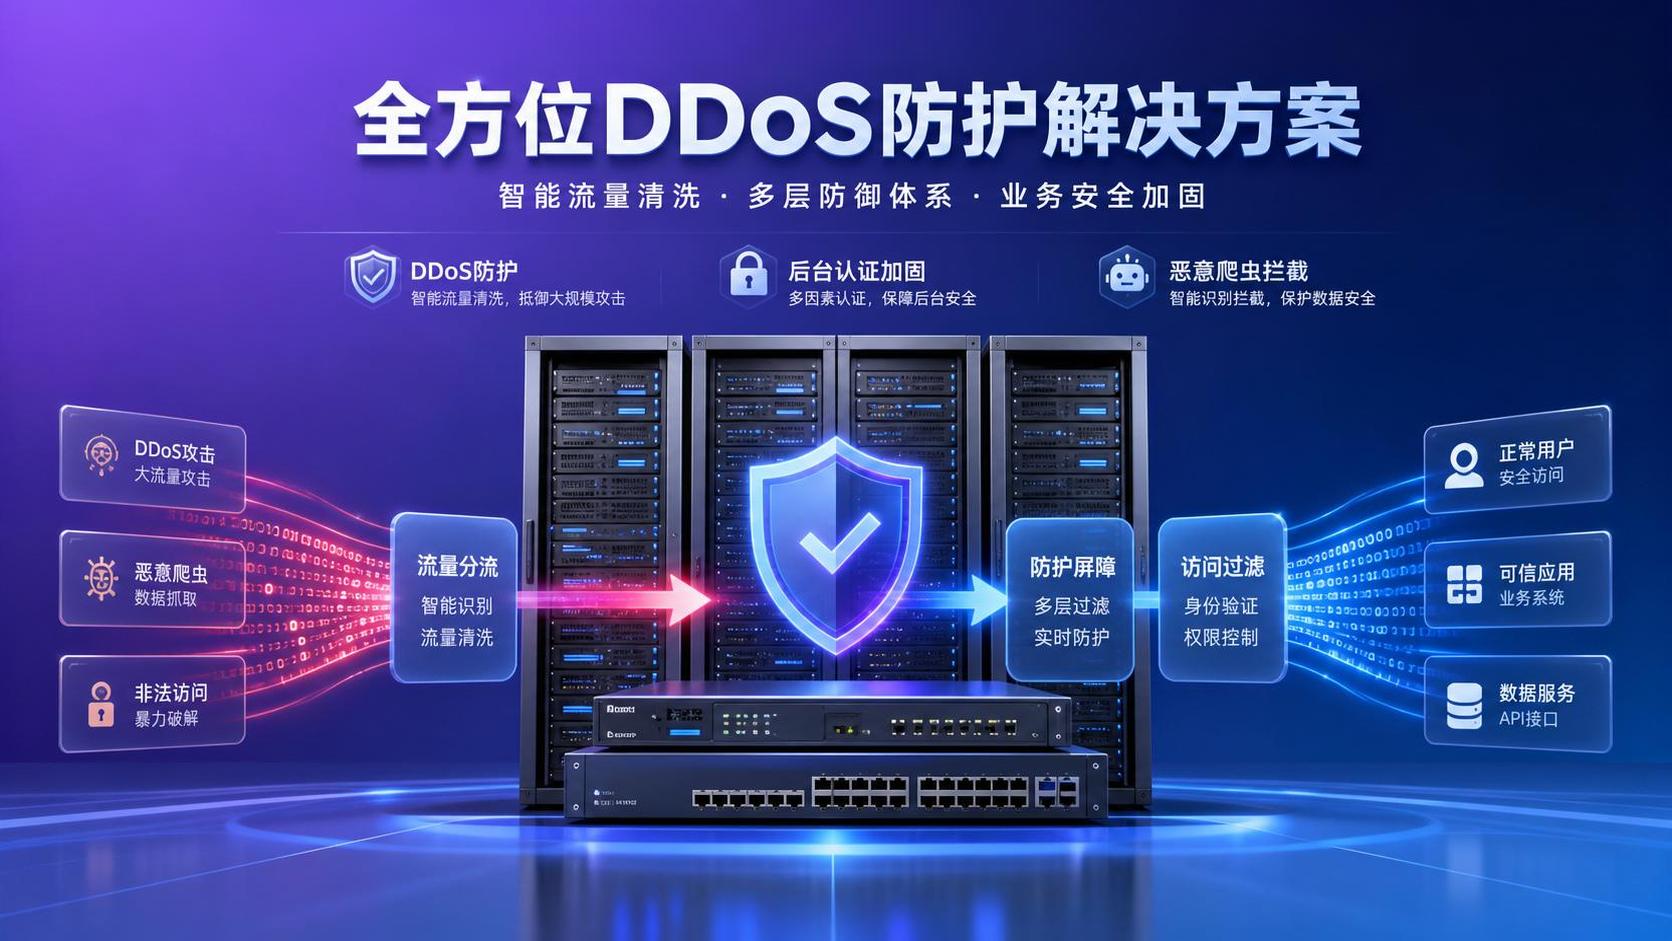
Les risques courants comprennent les attaques par déni de service distribué, les attaques par force brute, les robots malveillants, la modification de pages web, les attaques par injection, les scripts intersites et le phishing par usurpation. Les deux premières catégories rendent souvent les sites lents ou inaccessibles, tandis que les autres peuvent permettre de manipuler des données, d’injecter des codes de redirection ou d’inciter les acheteurs à soumettre des informations sensibles.
Le principe fondamental de la protection technique est l’interception multicouche : le CDN et le nettoyage du trafic absorbent les accès anormaux, le pare-feu identifie les requêtes malveillantes selon des règles, la couche applicative valide les paramètres d’entrée, l’authentification limite les autorisations d’administration et le système de journaux enregistre les actions essentielles. En cas de défaillance d’une couche, les autres peuvent encore limiter l’étendue de l’incident.
HTTPS et un certificat SSL valide peuvent protéger les transmissions entre le navigateur et le site, mais ne remplacent ni la correction des vulnérabilités ni la gestion des comptes. Les entreprises doivent fermer les ports inutilisés et les pages de test, limiter les sources d’accès à l’administration et vérifier le format, la fréquence et les autorisations des fichiers téléversés, des champs de formulaires et des appels d’interface.
III. Principales catégories de protection et liste de configuration de base
La première catégorie concerne la protection de l’infrastructure, notamment le verrouillage du nom de domaine, la gestion des autorisations de résolution DNS, les mises à jour de correctifs serveur, le CDN, la limitation du débit d’accès et le stockage des sauvegardes. L’entreprise doit conserver les droits de gestion du nom de domaine, de l’hébergement et des comptes cloud, et activer l’authentification multifacteur afin d’éviter que d’anciens employés ou des comptes externes conservent des autorisations élevées.
La deuxième catégorie est la protection applicative, comprenant le pare-feu applicatif web, les CAPTCHA, le verrouillage après échecs de connexion, la hiérarchisation des autorisations d’administration, l’analyse des vulnérabilités et la maintenance des versions. Pour les points d’entrée tels que le téléchargement de documents produits, les formulaires de demande d’information et l’inscription de comptes, des mécanismes antispam doivent également être mis en place afin d’empêcher les robots de consommer des ressources ou de polluer les prospects commerciaux.
La troisième catégorie concerne la protection des données et des opérations, incluant les sauvegardes hors site, les exercices de restauration, les alertes de journaux, l’enregistrement des opérations des administrateurs et l’examen des codes tiers. Yiyingbao fournit des services de création de sites, SSL, déploiement mondial de serveurs, CDN et exploitation de sites web, adaptés aux entreprises souhaitant gérer de manière centralisée leurs sites multilingues et leur infrastructure marketing ; les autorisations et responsabilités de réponse des deux parties doivent toutefois rester clairement définies.
IV. Comment les entreprises B2B choisissent-elles une solution de protection contre les attaques ?
Avant de choisir une solution, il convient d’identifier les priorités de l’activité : les sites institutionnels doivent se concentrer sur la disponibilité et les risques de modification ; les sites B2B de génération de demandes d’information doivent protéger en priorité les formulaires, les données clients et les notifications par e-mail ; les boutiques transfrontalières doivent également évaluer les comptes, les commandes, les pages de paiement et les interfaces tierces. Le nombre de sites, les pays d’accès et les pics de trafic influencent directement le mode de déploiement.
Lors de l’achat, il ne faut pas comparer uniquement le prix des pare-feux, mais vérifier si le prestataire précise le périmètre de protection, la visibilité des journaux, la fréquence des sauvegardes, les objectifs de restauration, le processus de correction des vulnérabilités et le mécanisme de contact d’urgence. Pour les sites multilingues, il convient aussi de confirmer que les chemins correspondant aux différentes langues, les règles de redirection et les pages régionales ne présentent pas d’omissions de configuration de sécurité après les mises à jour.
La création de sites responsive de Yiyingbao, sa gestion de contenus multilingues et ses capacités d’assistance au contenu par IA peuvent réduire la charge de maintenance répétitive liée aux multiples terminaux et sites. Lors de l’adoption de ce type de service intégré, les entreprises doivent exiger que la répartition des droits d’administration, la validation de publication des contenus, les modifications des codes publicitaires et l’exportation des données soient inclus dans la liste de livraison, afin de mettre en place des règles de gouvernance applicables.
V. Processus de mise en ligne, de maintenance et de réponse aux anomalies
Avant la mise en ligne du site, il faut finaliser la vérification de la résolution du nom de domaine, le déploiement HTTPS, les mots de passe forts et l’authentification multifacteur pour l’administration, la suppression des comptes par défaut, la hiérarchisation des autorisations, les tests de formulaires, la vérification des sauvegardes et les contrôles de vulnérabilités de base. La mise en ligne ne signifie pas que la protection est achevée : tout nouveau plugin, code de suivi ou page marketing peut créer une nouvelle surface d’attaque.
Il est recommandé de vérifier chaque mois les versions du système, les comptes administrateurs, les connexions anormales et l’état des sauvegardes ; de réexaminer chaque trimestre les autorisations, les scripts tiers et la capacité de restauration ; et d’évaluer à l’avance les pics de trafic et les risques liés aux pages de destination avant les grandes promotions, les campagnes liées aux salons ou le lancement de publicités pour de nouveaux produits. La clé de la protection d’un site contre les attaques consiste à intégrer les contrôles dans le rythme des opérations.
En cas d’anomalie, il faut d’abord préserver les journaux et les preuves des pages, isoler les comptes ou interfaces suspects, suspendre les redirections anormales et les scripts à haut risque, puis traiter l’incident conformément au plan de sauvegarde et de restauration. Après la restauration, il convient de confirmer le bon fonctionnement des pages de recherche, des liens publicitaires, des notifications de demandes d’information et des données statistiques, afin d’éviter que le site soit rétabli alors que le parcours marketing reste détourné.
VI. Scénarios d’application, données marketing et références de cas
Les usines de fabrication doivent souvent présenter des paramètres d’équipement, des vidéos d’échantillons et des points d’entrée pour les demandes d’information. L’accent doit être mis sur la prévention de la modification des pages produits, de l’utilisation abusive des documents téléchargeables et de l’accumulation de messages indésirables dans les formulaires. Les secteurs aux cycles de décision plus longs, tels que la chimie, les énergies nouvelles et le médical, doivent également protéger les documents techniques, les historiques de communication client et les comptes de gestion de contenu disposant d’autorisations élevées.
Les services de Yiyingbao couvrent des secteurs tels que les machines de gravure laser, l’acier, la chimie, les poids lourds, les machines, les énergies nouvelles, l’agriculture, le médical et le mobilier, et citent comme références de service Haier, Aokema, Shandong Airlines, Yuanhe Power Station, Little Duck Group et China National Heavy Duty Truck Group. La taille des sites et les besoins de sécurité varient selon les entreprises ; il n’est donc pas possible d’en déduire des résultats identiques.
Pendant les campagnes publicitaires à l’étranger et l’acquisition de trafic via les réseaux sociaux, le volume des visites et des soumissions de formulaires augmente de manière concentrée, et les données marketing sont davantage exposées au trafic de robots, aux faux prospects et à la modification des codes statistiques. Les autorisations des comptes publicitaires, des outils d’analyse et de l’administration du site doivent être séparées ; il convient de vérifier régulièrement les sources des prospects, les anomalies de trafic et les données de conversion, afin de garantir une base fiable aux décisions d’investissement publicitaire.
VII. Coût total de possession et tendances du secteur
Le coût total de possession de la sécurité d’un site web comprend l’architecture du site, les serveurs et le CDN, les certificats, les outils de surveillance, le stockage des sauvegardes, la correction des vulnérabilités, la formation du personnel et le temps de restauration après incident. Une solution à bas prix dépourvue de journaux, de sauvegardes et de support de réponse peut entraîner, en cas d’interruption, un gaspillage du budget publicitaire, une perte de demandes d’information et une atteinte à la confiance dans la marque.
Lors de l’évaluation du retour sur investissement, il est possible de se concentrer sur l’amélioration de la disponibilité, la réduction des prospects indésirables, le raccourcissement du temps de restauration, la diminution de la maintenance manuelle et la protection des demandes d’information qualifiées, plutôt que de se limiter au prix d’achat ponctuel. Pour les petites et moyennes entreprises ne disposant pas d’équipe technique, configurer une protection de base, une maintenance continue et le support d’urgence nécessaire selon les étapes de l’activité permet généralement de mieux maîtriser les coûts à long terme.
À l’avenir, les contenus générés par IA, la diffusion automatisée et les sites multilingues élargiront le volume des actifs numériques des entreprises, tout en augmentant la pression sur la validation des contenus, les autorisations des comptes et la gouvernance des interfaces. La protection des sites web contre les attaques passera d’une interception passive à une gestion continue des risques ; la sécurité, la création de sites, le SEO, la publicité et l’analyse des données devront évoluer de manière coordonnée dans le cadre d’un même mécanisme opérationnel.
 Comment se protéger contre les attaques d'un site web ? Liste des protections de base et des risques courants pour les sites web de PMEComment se protéger contre les attaques d'un site web ? Cet article se concentre sur les risques courants des sites web de PME, en organisant les mots de passe faibles, les mises à jour des vulnérabilités, la configuration des autorisations, la sauvegarde et la surveillance, ainsi qu'en fournissant une liste de protections de base directement actionnable afin d'aider les entreprises à stabiliser l'indexation, la conversion et la sécurité de la marque.
 Comment prévenir les attaques sur un site web : 7 configurations de sécurité indispensables pour les PMEComment prévenir les attaques sur un site web ? Cet article résume 7 configurations de sécurité indispensables pour les PME, couvrant HTTPS, la protection du back-office, les mises à jour des vulnérabilités, le WAF, les formulaires et les téléchargements, la surveillance et les alertes, ainsi que la sauvegarde et la restauration, afin d’aider les sites web et les services marketing intégrés à réduire les risques et à stabiliser le trafic et les conversions.
 Comment protéger un site web contre les attaques ? Mesures de réponse aux DDoS, au débrutage et aux robots d’exploration malveillantsComment protéger un site web contre les attaques ? Cet article se concentre sur trois menaces fréquentes : les DDoS, le débrutage et les robots d’exploration malveillants, en analysant les stratégies de protection pratiques et une liste de mesures de gouvernance à long terme, afin d’aider les entreprises à améliorer la sécurité de leur site web, la stabilité de l’acquisition de prospects et les capacités de conversion marketing.