- 21st Century Business Herald: la IA y la CTV, motores clave del crecimiento del marketing digital internacional18-11-2026Ver detalles
- China presenta 25 resultados de cooperación en ámbitos como el comercio electrónico transfronterizo durante la APEC18-11-2026Ver detalles
- Los productos de IA impulsan un crecimiento del 64,9 % de las exportaciones de Hong Kong en septiembre, el mayor en más de 40 años17-11-2026Ver detalles
- Oficina Nacional de Estadísticas: el comercio exterior creció rápidamente en octubre y brindó un apoyo estable al comercio y la economía mundiales17-11-2026Ver detalles
- Estados Unidos elimina la exención de minimis de 800 dólares para los envíos por canales no postales; los paquetes de mensajería deben realizar una declaración aduanera formal16-11-2026Ver detalles
- La ASEAN firma un acuerdo marco sobre economía digital y armoniza las normas del comercio electrónico transfronterizo15-11-2026Ver detalles
¿Es seguro un CMS multilingüe empresarial? ¿Cómo evaluar la gestión de permisos?
¿Es seguro un CMS multilingüe para empresas? No basta con comprobar si permite configurar roles. Es fundamental verificar si los permisos pueden definirse por idioma, sitio y tipo de operación; si el flujo de publicación evita las acciones no autorizadas; y si es posible rastrear las operaciones clave. La seguridad de las cuentas, el aislamiento de los datos y el mantenimiento del sistema también influyen en la seguridad general.
Por ejemplo, el personal de traducción puede necesitar modificar una página de producto en francés, pero no por ello debería tener permiso para publicar páginas en inglés. Del mismo modo, que un equipo regional pueda actualizar el contenido de su región no significa que pueda modificar las plantillas de todo el sitio. Si los límites de permisos son demasiado amplios, el contenido erróneo podría propagarse entre idiomas y, después, podría ser difícil determinar quién lo modificó y publicó.
Defina los permisos según las operaciones reales
Al evaluar el sistema, no se limite a nombres de roles como «administrador», «editor» o «visitante». Pida al proveedor que muestre a qué objetos y operaciones puede acceder cada rol y verifíquelo con cuentas de prueba. Como mínimo, deben distinguirse las siguientes dimensiones:
- Alcance del contenido: ¿Se pueden asignar permisos por sitio, sección, página o tipo de contenido? Si hay sitios para varias marcas o regiones, compruebe también que estén aislados entre sí.
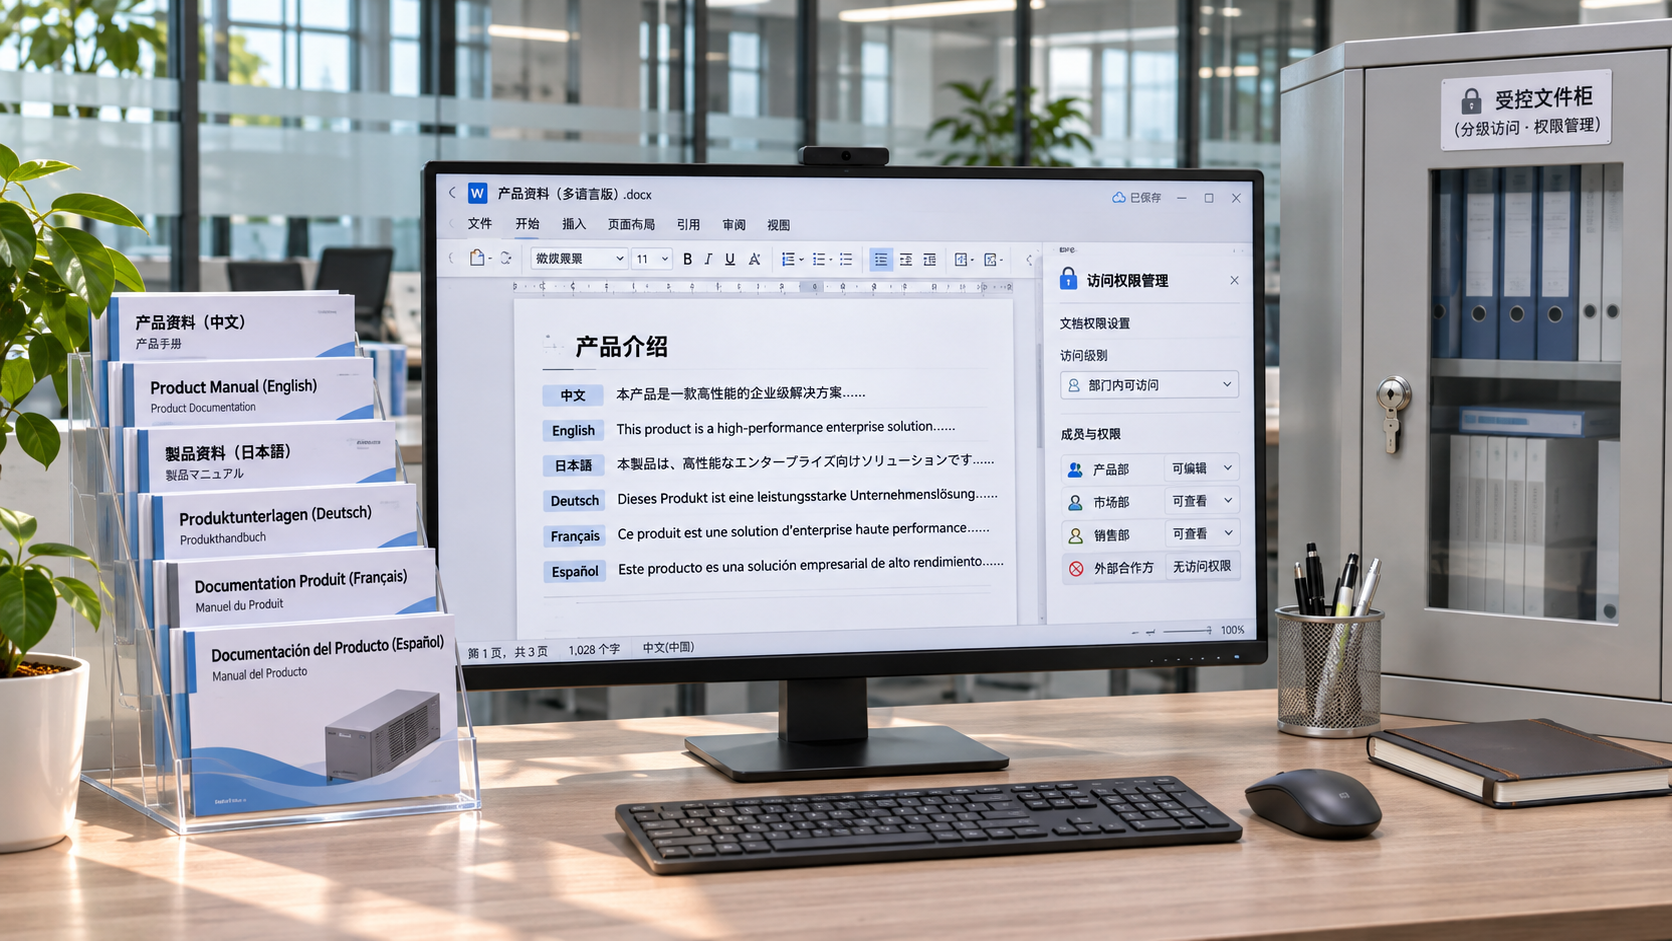
- Alcance por idioma: ¿Se puede permitir que una persona edite únicamente los idiomas asignados? ¿Se pueden controlar por separado la consulta del texto original, la modificación de la traducción y su publicación?
- Tipo de operación: ¿Están separadas la creación, edición, eliminación, revisión, publicación, reversión y exportación? El permiso de edición no debería incluir automáticamente el de publicación.
- Alcance de administración: ¿La asignación de roles, la modificación de plantillas, la configuración de complementos y los ajustes del sistema están restringidos a cuentas de administración controladas?
Preste especial atención a las reglas de herencia y acumulación de permisos: si un usuario pertenece a varios equipos, ¿el sistema aplica la unión o la intersección de sus permisos? ¿Los permisos asignados a una sección se extienden automáticamente a las páginas subordinadas? Después de cambiar los permisos, ¿se restringen de inmediato las sesiones ya iniciadas? Estos detalles determinan si la configuración de roles sobre el papel funciona realmente.
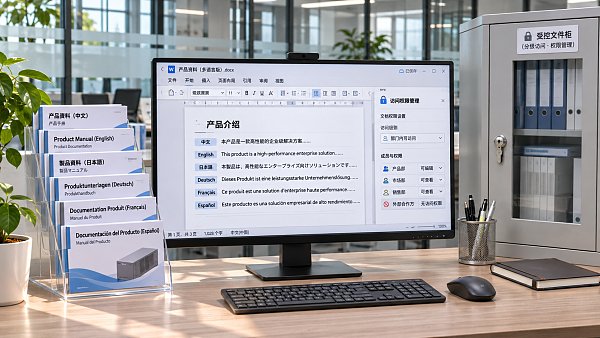
En el contenido multilingüe hay que controlar tanto la edición como la publicación
En los flujos de trabajo entre idiomas, la relación entre el texto original, las traducciones y los recursos compartidos puede generar riesgos difíciles de detectar. Supongamos que varias páginas en distintos idiomas utilizan la misma imagen de producto. Si un editor regional sustituye el recurso, ¿cambia también en las páginas de los demás idiomas? Enumere por separado los campos compartidos, los componentes comunes y las plantillas, y confirme quién puede modificarlos, qué páginas se ven afectadas y si los cambios requieren una nueva revisión.
Un flujo de trabajo más seguro separa la traducción, la revisión del contenido y la publicación definitiva, y establece una revisión adicional independiente para el contenido de alto riesgo. Al comprobar el flujo de trabajo, verifique especialmente lo siguiente:
- Una vez guardada una traducción como borrador, ¿se puede publicar sin pasar por la revisión? ¿Puede el revisor ver el texto original correspondiente, los cambios y la versión?
- Cuando se actualiza el texto original, ¿el sistema avisa de que las traducciones relacionadas podrían haber quedado desactualizadas? Si no lo hace, ¿existe un mecanismo de registro y revisión manual?
- Si el contenido se modifica después de aprobarse, ¿debe volver a revisarse o conserva el estado de aprobación anterior?
- ¿La publicación urgente cuenta con un mecanismo de autorización restringida, registro y revisión posterior? ¿Quién crea, modifica o cancela las tareas de publicación programada?
También debe distinguirse entre la vista previa y el acceso público. Si los enlaces de vista previa pueden compartirse libremente, podrían filtrarse materiales de productos o información de precios aún no publicados. Compruebe si para acceder a la vista previa es necesario iniciar sesión, si los enlaces tienen fecha de caducidad y si siguen siendo accesibles después de revocar los permisos.
Los registros de auditoría deben permitir reconstruir cada cambio
Los registros no deben limitarse a indicar que «alguien inició sesión». Si hay una disputa sobre el contenido o una publicación accidental, como mínimo debe ser posible consultar la cuenta que realizó la operación, la hora, el origen, el objeto afectado, la acción y el resultado. En el caso de las modificaciones de contenido, también se deben poder identificar las versiones anteriores y posteriores, así como los registros de revisión, publicación y reversión. Las marcas de tiempo deben indicar claramente la zona horaria o utilizar una referencia horaria uniforme para evitar ambigüedades en las comprobaciones entre regiones.
Seleccione una página de prueba y compruebe si los registros cubren todo el proceso, desde la edición y el envío a revisión hasta la publicación. A continuación, pruebe a cambiar los permisos de un rol, eliminar contenido e iniciar sesión con credenciales incorrectas, y confirme si estos eventos quedan registrados. En el caso de las llamadas a interfaces, las importaciones masivas y las tareas automatizadas, compruebe también si los registros permiten distinguir la identidad que realizó la llamada, en lugar de mostrar todas las operaciones como si las hubiera ejecutado la misma cuenta del sistema.
Pregunte también durante cuánto tiempo se conservan los registros, cómo se consultan y exportan, quién puede acceder a ellos y si los administradores pueden eliminar o modificar registros. Si es necesario conservarlos durante un periodo prolongado o protegerlos contra alteraciones, confirme si pueden enviarse a un sistema independiente y quién será responsable de conservarlos. El periodo concreto debe determinarse de acuerdo con las políticas internas de la empresa y los requisitos aplicables.
Valide los permisos con pruebas de acceso no autorizado, no solo con una lista de funciones
En un entorno de pruebas autorizado, prepare cuentas diferentes para traducción, revisión, publicación y administración, y utilice un contenido de prueba para recorrer todo el flujo. Además de comprobar qué puede hacer cada cuenta, verifique que se denieguen las operaciones que no debería poder realizar:
- Que una cuenta de traducción intente modificar páginas en otros idiomas, invocar la interfaz de publicación o acceder a páginas de administración introduciendo directamente la dirección.
- Que una cuenta de revisión intente modificar contenido pendiente de revisión y aprobarlo directamente, o revisar contenido de alto riesgo que ella misma haya enviado.
- Que una cuenta retirada de un equipo o deshabilitada intente seguir accediendo mediante sesiones existentes, credenciales de interfaz y enlaces de vista previa.
- Que se compruebe, mediante importaciones masivas, copias de páginas, bibliotecas de recursos y operaciones de interfaz, si existen vías para eludir el flujo normal de permisos.
Los resultados de las pruebas deben verificarse tanto en la interfaz como en el servidor: ocultar un botón no significa que la operación esté prohibida; el servidor también debe comprobar los permisos de cada solicitud. Guarde las operaciones denegadas y los registros correspondientes como evidencia de aceptación. Si detecta un acceso no autorizado, retire primero los permisos relacionados y, a continuación, confirme el alcance del impacto, las medidas de corrección y los resultados de las nuevas pruebas.
La gestión de cuentas y las operaciones también influyen en la evaluación
Compruebe la autenticación multifactor, el inicio de sesión único, la desactivación de las cuentas de empleados que dejan la empresa y la revisión periódica de las cuentas con privilegios elevados, teniendo en cuenta los procesos de gestión de identidades existentes en la empresa. El personal de traducción externo o subcontratado debería utilizar cuentas individuales, con alcance y duración limitados, para evitar que el uso de cuentas compartidas impida rastrear responsabilidades. Los tokens de interfaz también deben tener permisos restringidos según su finalidad y permitir su revocación y rotación.
Por último, confirme las copias de seguridad, la recuperación y la distribución de responsabilidades: si se hacen copias de seguridad del contenido y la configuración, cómo se gestionan los permisos y los registros de auditoría después de una recuperación, y qué responsabilidades corresponden al proveedor y a la empresa en materia de actualizaciones de seguridad, respuesta a vulnerabilidades y protección de datos. Si se utiliza un SaaS, confirme también cómo se aíslan los datos entre distintos inquilinos y qué pruebas lo acreditan. Si el proveedor no puede demostrar los controles clave, proporcionar explicaciones verificables o aclarar cómo se corregirán los problemas de alto riesgo, no conviene considerar seguro el sistema basándose únicamente en la promoción de sus funciones.
Artículos relacionados
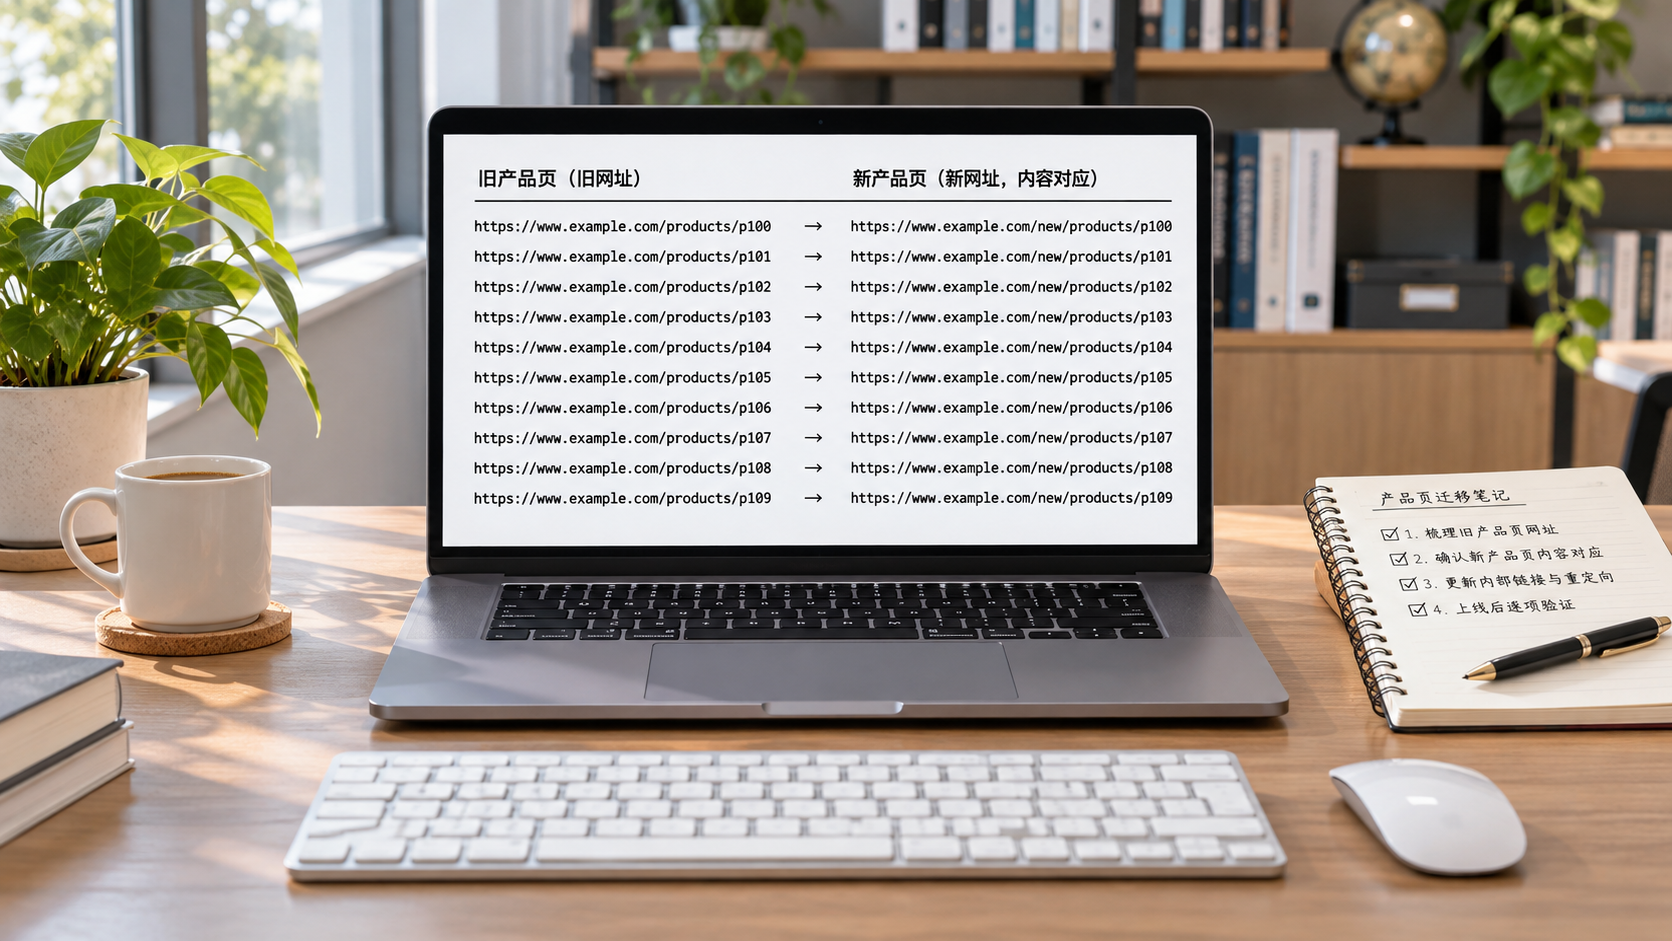
 ¿Cómo configurar redirecciones 301 al migrar un sitio web?
 ¿Es seguro un CMS multilingüe empresarial? ¿Cómo evaluar la gestión de permisos?
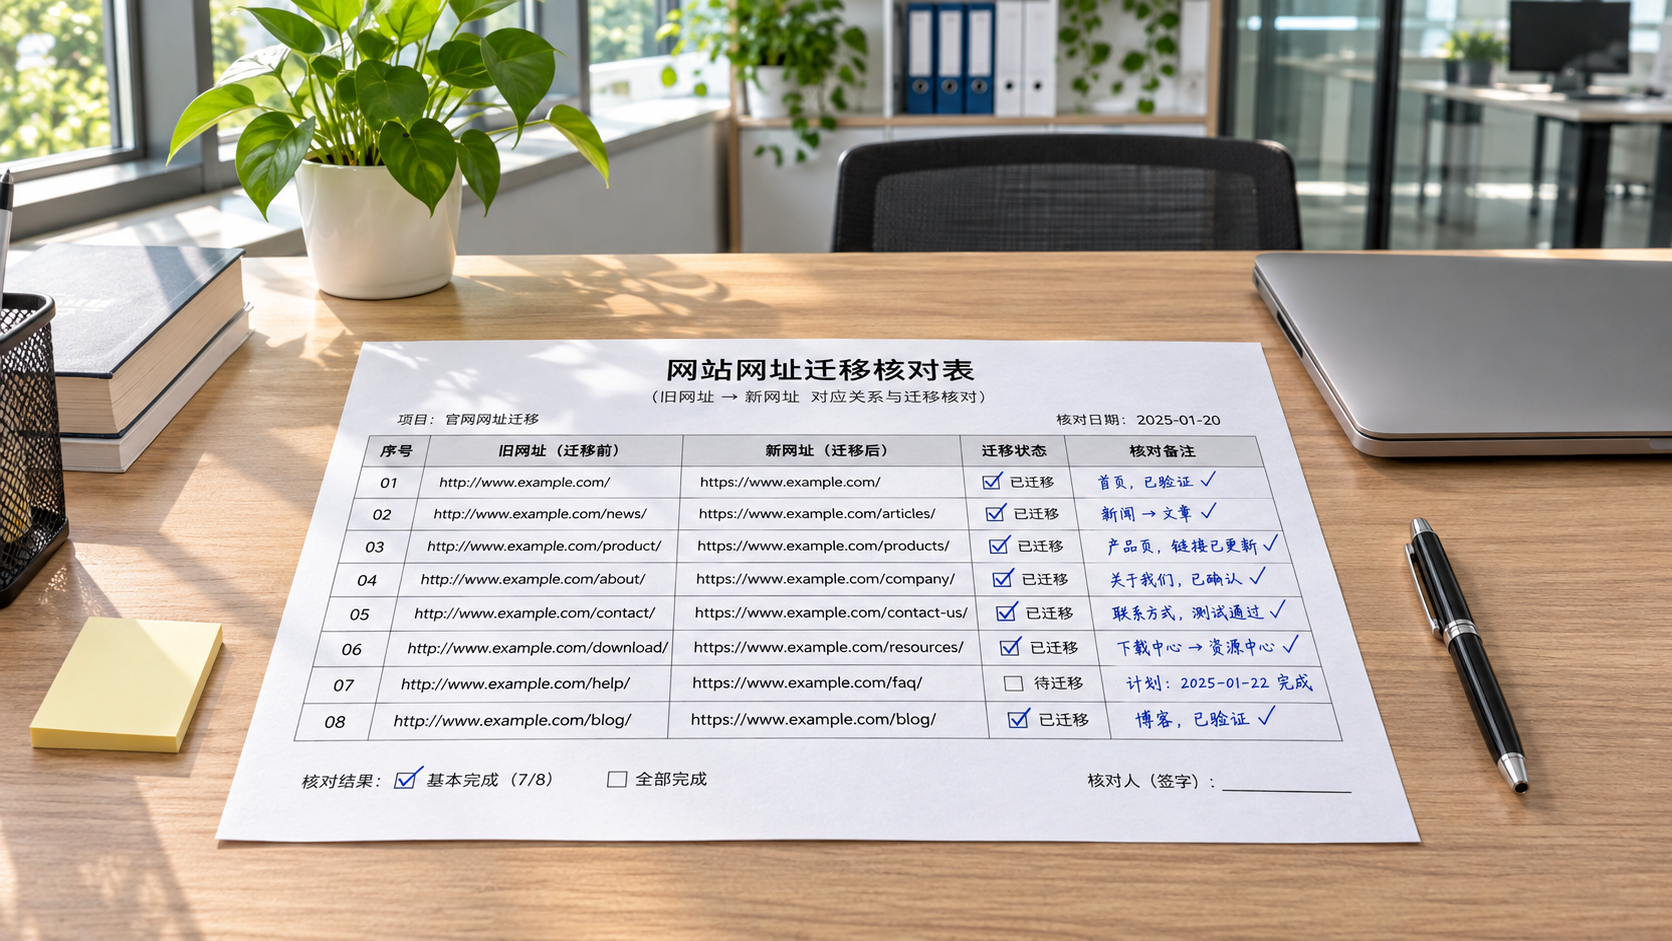
 ¿Cómo evitar una caída del tráfico al rediseñar un sitio web de comercio exterior? Lista de verificación para la migración de URL y la indexación
Productos relacionados
 Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝, creación de sitios web sin código impulsada por IA, creación rápida de sitios web multilingües independientes para comercio exterior en 10 minutos, aceleración mediante servidores globales y optimización SEO inteligente con IA, para ayudar a las empresas a conectarse eficazmente con los mercados globales. La combinación perfecta de tecnología y facilidad de uso simplifica al máximo la creación de sitios web para comercio exterior
 Servicios de optimización del sistema de doble motor AI+SEOEl sistema de optimización de doble motor AI+SEO de 易营宝, mediante la extracción inteligente de palabras clave con IA, la generación de contenido y la optimización técnica integral, ayuda a las empresas de comercio exterior a obtener tráfico orgánico de alta calidad y a mejorar significativamente el posicionamiento en buscadores y la tasa de conversión.
 Sistema de marketing publicitario inteligente AI+SEMAI+SEM impulsa la creación inteligente de anuncios, potenciando toda la cadena para un marketing publicitario preciso. El sistema genera automáticamente informes semanales/mensuales, la IA recomienda palabras clave y países de despliegue, monitorea indicadores clave en tiempo real y emite alertas inteligentes, inicia con un clic soluciones de despliegue de alta conversión, ayudando a adquirir clientes rápidamente y mejorar el ROI.
 Sistema de marketing en redes sociales AI+SNSSistema de marketing inteligente para redes sociales Yingyingbao AI+SNS: captura social precisa para la era de las redes sociales. Admite la sincronización de contenido con un solo clic en las principales plataformas, incluidas Facebook y LinkedIn. La reescritura de publicaciones impulsada por IA mejora la localización. El servicio de atención al cliente inteligente 24/7 y el análisis de perfiles de usuarios permiten a las empresas expandirse de manera eficiente a los mercados globales.
 Soluciones de marketing publicitario AI+SEMLas soluciones publicitarias SEM basadas en IA aprovechan la inteligencia artificial para mejorar significativamente la gestión de las campañas SEM. Mediante el uso de la IA para generar informes semanales y mensuales, estas soluciones presentan los datos de las cuentas en múltiples dimensiones, lo que permite una supervisión completa del rendimiento y las tendencias publicitarias. La IA ofrece recomendaciones precisas sobre palabras clave y países objetivo, elabora de forma inteligente textos publicitarios de alta conversión e inicia el despliegue eficiente de campañas con un solo clic, lo que acelera la adquisición de clientes para las empresas. Al mismo tiempo, el sistema supervisa las métricas principales en tiempo real, identifica de forma inteligente las fluctuaciones anormales y emite alertas oportunas, lo que garantiza un rendimiento publicitario estable y altos rendimientos.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Servicios de dominioEasyYun ofrece servicios profesionales de dominio, incluyendo consultas inteligentes, registro en un solo paso, protección de marca y gestión de ciclo completo, ayudando a las empresas a construir una imagen de marca digital.
 EasyOperate B2C Marketplace Transfronterizo y Sitio Web IndependienteEl sitio web independiente de comercio transfronterizo B2C de EasyStore es una solución integral de construcción de sitios web inteligentes y comercio electrónico transfronterizo desarrollada de forma independiente por EasyStore Information Technology (Beijing) Co., Ltd. El sistema está diseñado específicamente para pequeñas, medianas y grandes empresas exportadoras, integrando "construcción de sitios web, operación, marketing, publicidad y conversión" en una sola plataforma, ayudando a las empresas a crear rápidamente un sitio web independiente de comercio electrónico transfronterizo y lograr el crecimiento de las ventas globales y la expansión de la marca en el extranjero.
La plataforma admite múltiples idiomas, múltiples monedas y marketing multicanal, incorpora un sistema de traducción inteligente con IA y un sistema de optimización SEO, y es adecuada para mercados principales como el sudeste asiático, Europa y América, América Latina, Oriente Medio, etc., ayudando a las empresas manufactureras chinas a desplegar eficientemente su estrategia de comercio electrónico internacional. B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。