- 21st Century Business Herald: KI und CTV werden zu zentralen Wachstumstreibern im digitalen Marketing für die internationale Expansion18-11-2026Details anzeigen
- China stellt während der APEC 25 Kooperationsergebnisse unter anderem im Bereich des grenzüberschreitenden E-Commerce vor18-11-2026Details anzeigen
- KI-Produkte treiben Hongkongs Exporte im September um 64,9 % nach oben – schnellstes Wachstum seit über 40 Jahren17-11-2026Details anzeigen
- Nationales Statistikamt: Der Außenhandel verzeichnete im Oktober ein starkes Wachstum und bot der globalen Wirtschaft und dem Handel eine stabile Unterstützung17-11-2026Details anzeigen
- Die USA schaffen die Zollfreigrenze von 800 US-Dollar für Nicht-Postsendungen ab; Expresspakete müssen regulär verzollt werden.16-11-2026Details anzeigen
- ASEAN unterzeichnet Abkommen über einen Rahmen für die digitale Wirtschaft – Regeln für den grenzüberschreitenden E-Commerce werden vereinheitlicht15-11-2026Details anzeigen
Wie kann der Aufbau einer internationalen Unternehmenswebsite die Datenschutz-Compliance im Ausland erfüllen?
Wie kann der Aufbau einer international ausgerichteten Unternehmenswebsite die Datenschutz-Compliance im Ausland erfüllen
Der Aufbau einer international ausgerichteten Unternehmenswebsite scheint vordergründig eine Frage mehrsprachiger Seiten, der Produktpräsentation und der Kundengewinnung im Ausland zu sein. Nach dem tatsächlichen Go-live tritt jedoch häufig eine weitere, leicht zu übersehende Risikolinie zutage: ob Nutzerdaten rechtskonform erhoben, verwendet, weitergegeben und übertragen werden. Insbesondere auf Websites für Märkte wie Europa und Nordamerika können Cookie-Banner, Anfrageformulare, Werbepixel, E-Mail-Abonnements und Online-Kundendienste die Verarbeitung personenbezogener Daten betreffen. Für Verantwortliche für Qualitätskontrolle und Sicherheitsmanagement sollte die Website nicht nur ein „Präsentationsobjekt“ der Marketingabteilung sein, sondern auch in einen prüfbaren und nachvollziehbaren Bereich der Datenverarbeitung einbezogen werden.
Viele Unternehmen überprüfen ihre Website erst dann rückwirkend, wenn ihr Werbekonto eingeschränkt wird, Kunden ergänzende Angaben zur Datenverarbeitung verlangen oder ein Antrag auf Datenlöschung eingeht. Dann zeigt sich oft: Die Formulare erfassen zu viele Felder, Skripte von Drittanbietern werden nicht verwaltet, die Datenschutzerklärung stimmt nicht mit den tatsächlichen Funktionen überein, und verschiedene Sprachversionen der Website verwenden sogar denselben ungeeigneten Hinweistext. Datenschutz-Compliance im Ausland ist nicht damit abgeschlossen, am unteren Rand der Website eine Erklärung hinzuzufügen. Seitenfunktionen, technische Konfigurationen und interne Prozesse müssen miteinander übereinstimmen.
Zunächst die Grenzen klären: Welche Daten verarbeitet die Website tatsächlich?
Unternehmen sollten zunächst ein schlankes, aber vollständiges Datenverzeichnis erstellen. Dabei sollten sie sich nicht nur auf Namen, E-Mail-Adressen und Telefonnummern konzentrieren. IP-Adressen, Gerätekennungen, Cookie-Kennungen, Besuchspfade, Zeitpunkte der Formularübermittlung und Marketing-Quellparameter können unter bestimmten rechtlichen Rahmenbedingungen und Nutzungsszenarien ebenfalls personenbezogene oder personenbeziehbare Daten darstellen. Wenn eine Website Google Analytics, Conversion-Tracking für Werbung, Remarketing-Tags, Kartenkomponenten, Online-Videos oder Online-Chat-Tools verwendet, sind die Datenflüsse in der Regel komplexer, als Seitenadministratoren erwarten.
Bei der praktischen Prüfung kann nach den vier Punkten „Erhebungsweg – Zweck – Empfänger – Aufbewahrungsfrist“ dokumentiert werden. Beispielsweise erfasst ein Anfrageformular den Namen des Ansprechpartners, das Unternehmen, die E-Mail-Adresse und eine Bedarfsbeschreibung, um geschäftliche Anfragen zu beantworten. Werden die Daten mit einem CRM, einem E-Mail-Marketing-System oder den E-Mail-Postfächern von Vertriebsmitarbeitern synchronisiert, sollten auch die Empfänger und Verarbeitungsmethoden angegeben werden. Dies erhöht nicht den Dokumentationsaufwand, sondern schafft eine nachvollziehbare Grundlage für die spätere Datenschutzerklärung, Einwilligungslogik und Bearbeitung von Löschanträgen.
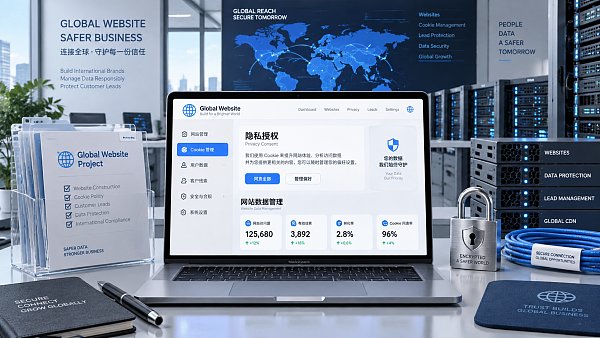
Der Schlüssel zum Cookie-Management liegt nicht im „Banner“, sondern darin, ob die Skripte tatsächlich kontrolliert werden
Die in europäischen Märkten üblichen Anforderungen ergeben sich aus der Datenschutz-Grundverordnung (DSGVO) sowie lokalen Regelungen zur Speicherung und zum Auslesen von Informationen auf Endgeräten. Unternehmen sollten „Durch weiteres Surfen stimmen Sie zu“ nicht als Universallösung betrachten und dürfen nicht nur „Akzeptieren“ anbieten, ohne eine Ablehnung oder differenzierte Auswahl zu ermöglichen. Die praktischere Herausforderung besteht darin, ob die Website bereits Werbe-, Analyse- oder Social-Media-Tracking-Skripte lädt, bevor Nutzer eine Entscheidung getroffen haben.
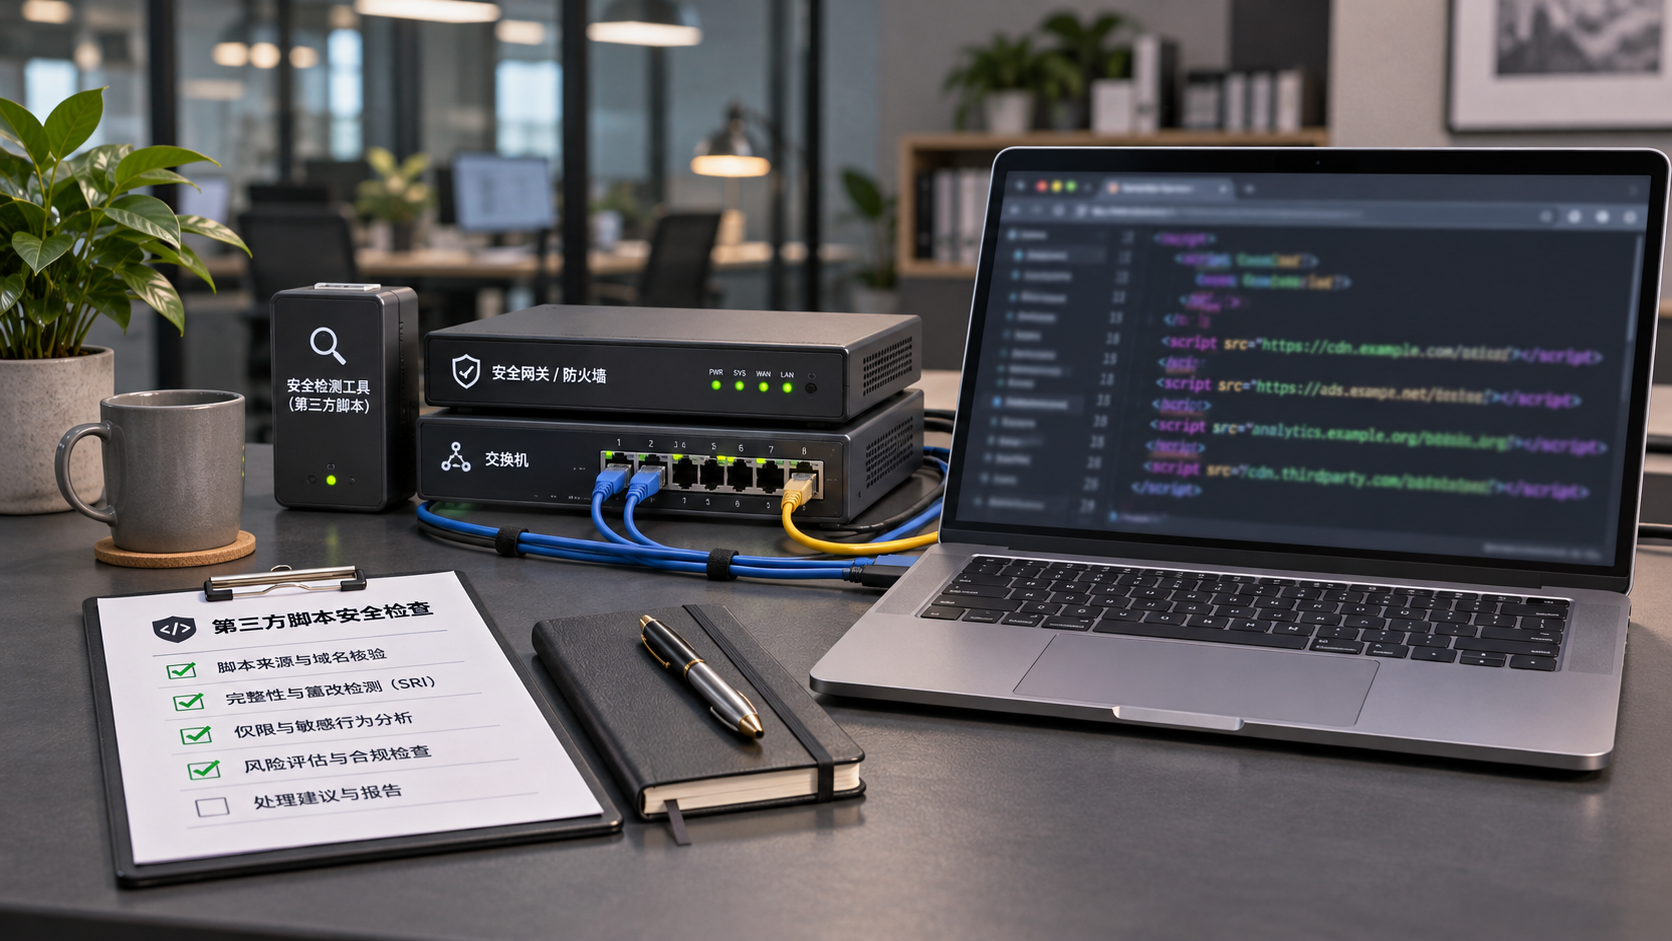
Verantwortliche für die Qualitätskontrolle sollten das technische Team eine Skriptprüfung durchführen lassen: Was wird beim ersten Aufruf im Browser geladen? Bestehen nach der Ablehnung nicht notwendiger Cookies weiterhin Tracking-Anfragen? Kann das nachfolgende Tracking nach einem Widerruf der Einwilligung gestoppt werden? Verwenden Landingpages in verschiedenen Sprachen und Regionen dieselben Kontrollregeln? Die Cookie-Kategorien auf der Seite müssen den tatsächlich eingesetzten Skripten entsprechen, andernfalls hält auch das sorgfältigste Banner einer Prüfung nicht stand. Die Einteilung in notwendige Cookies, Statistik-Cookies und Marketing-Cookies kann als Ausgangspunkt für die Verwaltung dienen, die konkrete Klassifizierung muss jedoch weiterhin anhand der Lieferantendokumentation und der tatsächlichen Bereitstellung auf der Website bestätigt werden.
Das Formulardesign sollte dem Grundsatz „weniger erfassen, klar informieren, Daten wieder entfernen können“ folgen
Ein häufiger Fehler bei internationalen B2B-Websites besteht darin, inländische Vertriebsgewohnheiten direkt auf die internationale Website zu übertragen: Es werden Mobiltelefonnummer, Position, Land, Einkaufsbudget, detaillierte Adresse oder sogar Identitäts- bzw. Qualifikationsdokumente verlangt. Bei einer ersten Anfrage stehen diese Felder nicht unbedingt in direktem Zusammenhang mit der Beantwortung des Bedarfs. Sie können vielmehr die Bereitschaft zur Übermittlung verringern und die Verantwortung des Unternehmens für die Datenaufbewahrung erhöhen.
Ein vorsichtigerer Ansatz besteht darin, die für den Erstkontakt erforderlichen Angaben auf einen angemessenen Umfang zu begrenzen und in der Nähe der Schaltfläche zum Absenden in knapper Sprache über den Verarbeitungszweck, den Zugang zur Datenschutzerklärung und Kontaktmöglichkeiten zu informieren. Möchte ein Unternehmen Produktkataloge, Brancheninformationen oder Werbe-E-Mails versenden, sollte die „Einwilligung zum Erhalt von Marketinginformationen“ nicht in einer standardmäßig aktivierten Option verborgen werden. Der Download von Materialien, die Beantwortung von Angeboten und langfristiges Marketing sind unterschiedliche Verarbeitungszwecke, die auch vom internen System unterschieden werden sollten.
Am Beispiel einer Website für den Export von Agrarprodukten kann ein Antragsformular für kundenspezifische Verpackungen die Erfassung von Beschaffungsspezifikationen, Zielmarkt und Kontaktinformationen erfordern. Die Seite kann eine natürliche Erzählweise und großformatige Bilder nutzen, doch die visuelle Darstellung darf die Datenschutzhinweise nicht verdecken. Bei Website-Konzepten wie Landwirtschaft, Agrarprodukte, Lebensmittel, die Produktqualität, Leistungsversprechen und individuelle Anträge hervorheben, sollte insbesondere geprüft werden, wohin die Daten nach der Formularübermittlung fließen und ob das Newsletter-Modul mit Anfragedaten vermischt wird.
Grenzüberschreitende Übermittlung ist kein technischer Begriff, sondern eine Verantwortungskette
Die Daten einer internationalen Website verbleiben in der Regel nicht ausschließlich auf dem Webserver. Website-Hosting-Plattformen, CDN, Statistik-Tools, Kundendienstsysteme, CRM, E-Mail-Dienstleister und Werbeplattformen können alle an der Verarbeitung beteiligt sein. Bei Geschäftsaktivitäten mit Nutzern in der Europäischen Union müssen Datenübermittlungsvereinbarungen unter Berücksichtigung des Datenexportorts, des Standorts des Empfängers, der genutzten Dienste und der Vertragsdokumente beurteilt werden. Allein weil ein Dienstleister „im Ausland“ ansässig ist oder Cloud-Dienste nutzt, bedeutet dies nicht automatisch, dass die Übermittlungsvereinbarung ordnungsgemäß ist.
Verantwortliche für das Sicherheitsmanagement sollten mindestens drei Fragen beantworten können: In welchen Regionen werden die Daten gespeichert? Welche Dienstleister können auf die Daten zugreifen oder sie verarbeiten? Können Anträge betroffener Personen auf Auskunft, Berichtigung oder Löschung in allen Systemen lokalisiert und umgesetzt werden? Wenn der Websitebetrieb gemeinsam von Marketingteam, Website-Dienstleister und externer Werbeagentur durchgeführt wird, sollte außerdem vermieden werden, dass „jeder Leads exportieren kann und niemand weiß, wie lange die Daten aufbewahrt werden“. Berechtigungskonzepte, Aktivitätsprotokolle, die Deaktivierung von Konten ausscheidender Mitarbeiter und Exportbeschränkungen senken tatsächliche Risiken häufig stärker als eine allgemeine Regelung.
Mehrsprachige Inhalte dürfen nicht nur übersetzt werden – regionale Regeln müssen ebenfalls umgesetzt werden
Beim Aufbau internationaler Unternehmenswebsites wird häufig der Ansatz „ein Backend, mehrsprachige Frontends“ verwendet. Daran ist grundsätzlich nichts auszusetzen, doch Datenschutzinhalte dürfen nicht einfach maschinell übersetzt und auf der gesamten Website wiederverwendet werden. Die Anforderungen verschiedener Märkte an Information, Einwilligung, Jugendschutz, Marketingkontakte und Verbraucherrechte sind nicht vollständig identisch. Für den US-Markt sollten auch die Datenschutzvorschriften der jeweils anwendbaren Bundesstaaten sowie die konkrete Bedeutung von Begriffen wie „Verkauf“ und „Weitergabe“ in der Werbetechnologie beachtet werden. Für Märkte in Japan, Südkorea, dem Nahen Osten oder Lateinamerika ist eine weitere Bewertung unter Berücksichtigung lokaler Gesetze, der Geschäftseinheit und der Nutzerherkunft erforderlich.
Die häufigste Abweichung besteht hier darin, dass die englische Datenschutzerklärung sehr umfassend formuliert ist, das chinesische Backend jedoch keine entsprechenden Bedienmöglichkeiten bietet; oder dass europäische Seiten den Nutzern die Verwaltung ihrer Präferenzen ermöglichen, während Werbe-Landingpages, Kampagnenseiten und Social-Media-Weiterleitungsseiten denselben Mechanismus umgehen. Datenschutz-Compliance sollte daher die Hauptwebsite, Subdomains, Shops, eigenständige Werbeseiten und eingebettete Formulare abdecken und nicht nur die Startseite der offiziellen Website.
Compliance in die Abnahme der Website integrieren, statt sie nach dem Go-live nachzubessern
Bei einem ausgereiften integrierten Projekt für Website- und Marketingdienstleistungen sollten Zielmärkte, Datentypen und Marketing-Tools bereits in der Anforderungsphase festgelegt werden, statt nach der Freigabe des visuellen Website-Entwurfs noch ein Datenschutzbanner hinzuzufügen. Bei der Website-Abnahme können mehrere eindeutige Prüfpunkte ergänzt werden: Ob Links zur Datenschutzerklärung bei Formularen und in der Fußzeile zugänglich sind; ob die Cookie-Auswahl die entsprechenden Skripte beeinflusst; ob Komponenten von Drittanbietern im Verzeichnis aufgeführt sind; ob sich bei Test-Leads ihre Lösch- und Exportwege vollständig nachverfolgen lassen; und ob Änderungen von Berechtigungen protokolliert werden.
Yiyingbao betreut seit Langem Außenhandelsunternehmen, Fertigungsbetriebe, grenzüberschreitende Verkäufer und Projekte zur internationalen Markenexpansion. Sein intelligenter Website-Aufbau, SEO, die Schaltung von Werbung und der Betrieb sozialer Medien befinden sich häufig in derselben Kette zur Kundengewinnung. Für Unternehmen, die solche durchgängigen Dienstleistungen nutzen, muss vor allem die Verantwortungsabgrenzung zwischen Website-Plattform, Marketingsystem und unternehmenseigenem CRM klar definiert werden: Wer konfiguriert die Tags, wer verwaltet die Leads, wer bearbeitet Nutzeranfragen und wer ist für regelmäßige Überprüfungen verantwortlich? Technische Fähigkeiten können die Einführung mehrsprachiger Websites und Marketingkontaktpunkte beschleunigen, die Compliance-Verantwortung muss jedoch weiterhin gemeinsam von Geschäfts-, Technik- und Sicherheitsteams bestätigt werden.
Für Datenschutz-Compliance im Ausland gibt es keine „Universalschablone“, die dauerhaft anwendbar ist. Mit jedem neuen Formular, Plug-in, jeder Werbeplattform oder jedem AI-Tool auf der Website kann sich die Art der Datenverarbeitung ändern. Statt nach Beschwerden, Prüfungen oder Plattformbeschränkungen eilig Korrekturmaßnahmen zu ergreifen, sollten Datenverzeichnisse, Skriptverwaltung und Abnahmeprotokolle als fester Bestandteil des Betriebsprozesses internationaler Websites etabliert werden. Nur wenn klar erklärt werden kann, woher Daten stammen, warum sie erhoben werden, wohin sie fließen und wann sie gelöscht werden, verfügt eine Unternehmenswebsite auf Auslandsmärkten über eine verlässlichere Grundlage.
Verwandte Artikel
 Neue SWIFT-Regel tritt am 14. November in Kraft: Nachrichten mit ausschließlich unstrukturierten Freitextadressen werden abgelehnt
 1Password führt mit 1Password for Agents eine Sicherheitsfunktion für den Agentenzugriff ein
 DebugBear bestätigt die Wiederherstellung des Dienstes nach einem DNS-Hijacking-Vorfall

Verwandte Produkte
 易营宝 SaaS-Marketing-System für die intelligente Website-ErstellungDas 易营宝 SaaS-Marketing-System für die intelligente Website-Erstellung ermöglicht eine KI-gestützte Website-Erstellung ohne Programmieraufwand. Erstellen Sie in nur 10 Minuten schnell eine mehrsprachige internationale B2B-Website, beschleunigt durch globale Server und intelligente KI-gestützte SEO-Optimierung, um Unternehmen effizient mit globalen Märkten zu verbinden. Die perfekte Verbindung von Technologie und Bedienkomfort macht die Erstellung von Websites für den Außenhandel so einfach wie möglich.
 Optimierungsservice für das AI+SEO-Dual-Engine-SystemDas AI+SEO-Dual-Engine-Optimierungssystem von 易营宝 unterstützt Außenhandelsunternehmen durch intelligente AI-Keyword-Recherche, Content-Generierung und umfassende technische Optimierung dabei, hochwertigen organischen Traffic zu gewinnen und Suchrankings sowie Conversion-Raten deutlich zu steigern.
 AI+SEM intelligente Werbemarketing-SystemAI+SEM-gesteuerte intelligente Kampagnenerstellung, ganzheitliche Unterstützung für präzises Werbemarketing. Das System generiert automatisch Wochen-/Monatsberichte, KI empfiehlt Keywords und Zielmärkte, überwacht Echtzeit-Kennzahlen und warnt intelligent, startet mit einem Klick hochkonvertierende Kampagnen, beschleunigt Lead-Generierung und steigert ROI.
 AI+SNS Social-Media-Marketing-SystemYingyingbao AI+SNS Social Media Intelligent Marketing System – Präzise Erfassung sozialer Daten für das Zeitalter der sozialen Medien. Unterstützt die Synchronisierung von Inhalten mit einem Klick auf allen wichtigen Plattformen, einschließlich Facebook und LinkedIn. KI-gestütztes Umschreiben von Beiträgen verbessert die Lokalisierung. Intelligenter Kundenservice rund um die Uhr und Analyse von Nutzerprofilen ermöglichen Unternehmen eine effiziente Expansion in globale Märkte.
 AI+SEM-Lösungen für WerbemarketingKI-gestützte SEM-Werbelösungen nutzen künstliche Intelligenz, um das SEM-Kampagnenmanagement erheblich zu verbessern. Mithilfe von KI werden wöchentliche und monatliche Berichte erstellt, die Kontodaten in mehreren Dimensionen darstellen und so einen umfassenden Überblick über die Werbeleistung und Trends ermöglichen. KI liefert präzise Empfehlungen zu Keywords und Zielländern, erstellt auf intelligente Weise Werbetexte mit hoher Konversionsrate und initiiert mit einem einzigen Klick eine effiziente Kampagnenumsetzung, wodurch die Kundenakquise für Unternehmen beschleunigt wird. Gleichzeitig überwacht das System die wichtigsten Kennzahlen in Echtzeit, identifiziert auf intelligente Weise ungewöhnliche Schwankungen und gibt rechtzeitig Warnmeldungen aus, um eine stabile Werbeleistung und hohe Renditen zu gewährleisten.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Domain-DienstleistungenEasyWin bietet professionelle Domain-Dienstleistungen an, einschließlich intelligenter Abfrage, One-Stop-Registrierung, Markenschutz und Rund-um-die-Uhr-Management, um Unternehmen bei der Gestaltung eines digitalen Markenimages zu unterstützen.
 EasySell B2C Cross-Border E-Commerce-Plattform und eigenständige WebsiteDer EasyStore B2C Cross-Border E-Commerce Independent Store ist eine intelligente Website-Erstellungs- und Cross-Border-E-Commerce-All-in-One-Lösung, die von der EasyStore Information Technology (Beijing) Co., Ltd. eigenständig entwickelt wurde. Das System wurde speziell für kleine, mittlere und große Exportunternehmen entwickelt und vereint „Website-Erstellung, Betrieb, Marketing, Werbung und Konversion“ in einem, um Unternehmen dabei zu unterstützen, schnell einen Cross-Border-E-Commerce-Independent-Store aufzubauen und so Markenexport und globalen Verkaufszuwachs zu realisieren.
Die Plattform unterstützt Mehrsprachigkeit, Multi-Währungen und Multi-Kanal-Marketing, verfügt über integrierte KI-Übersetzungs- und SEO-Optimierungssysteme und ist für Hauptmärkte wie Südostasien, Europa/Amerika, Lateinamerika und den Nahen Osten geeignet, um chinesischen Herstellern bei der effizienten Erschließung internationaler E-Commerce-Märkte zu helfen. B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。