- EU, 입국 소형 소포에 대한 세금을 5유로로 인상할 예정31/10/2026상세 보기
- 머스크, 중동 긴급 운영 비용 회수 할증료를 컨테이너당 2,000달러로 조정30/10/2026상세 보기
- 중국 상무부: 1~3분기 온라인 소매 판매액 4.4% 증가, 크로스보더 전자상거래도 비교적 빠른 성장세 유지29/10/2026상세 보기
- 중국중앙电视台 보도: AI 스마트 하드웨어의 해외 진출 가속화, 일부 인기 제품 주문은 내년까지 밀려29/10/2026상세 보기
- Alphabet 3분기 실적: Google 검색 광고 매출 10.5% 증가해 820억 달러 기록29/10/2026상세 보기
- 알리익스프레스, 러시아향 서비스 신규 규정 공개…Wildberries와 상품 연동28/10/2026상세 보기
저렴한 SSL 인증서는 암호화 보안 수준을 낮추나요?
저렴한 SSL 인증서라고 해서 암호화 보안성이 반드시 낮아지는 것은 아닙니다. 대상 브라우저가 신뢰하는 인증 기관이 발급하고, 적절한 키와 서명 알고리즘을 사용하며, TLS가 올바르게 배포되어 있다면 저렴한 인증서도 안정적인 전송 보호를 제공할 수 있습니다. 인증서 가격과 단일 HTTPS 연결의 암호화 강도 사이에는 단순한 상관관계가 없습니다.
certificado ssl barato를 구매할 때 품질 관리 및 보안 담당자는 문제를 나누어 살펴봐야 합니다. 인증서를 신뢰할 수 있는지, 연결에 실제로 어떤 암호화 구성이 적용되는지, 인증서가 계속 유효하게 유지될 수 있는지 확인해야 합니다. 가격은 신원 확인, 도메인 범위, 기술 지원 및 관리 서비스에 영향을 줄 수 있지만, 연결이 더 안전하거나 취약하다는 것을 직접적으로 입증하지는 않습니다.
같은 HTTPS인데 가격 차이로 무엇을 얻을 수 있을까요?
일반적으로 “SSL 인증서”라고 부르는 것은 웹사이트에서 주로 TLS 프로토콜과 함께 사용됩니다. 인증서는 도메인과 공개 키 사이의 연결 관계를 증명하며, 브라우저와 서버는 핸드셰이크를 통해 연결 매개변수를 협상합니다. 웹 페이지와 문의 양식 등의 콘텐츠 전송은 협상을 통해 생성된 세션 키로 보호되며, 인증서 가격이 직접 결정하는 것이 아닙니다.
따라서 “비싼 인증서일수록 암호화 비트 수가 더 높다”는 생각은 오해를 낳기 쉽습니다. 인증서의 공개 키 알고리즘 및 길이, 인증서 서명 알고리즘, TLS 키 교환 방식, 세션 암호화 알고리즘은 서로 다른 점검 항목입니다. 상품 페이지의 “고강도 암호화”만으로 최종 연결의 보안성을 판단하기는 어렵습니다.
인증서 간 가격 차이는 다음과 같은 항목에서 비롯될 수 있습니다.
- 신원 확인 범위: DV는 도메인 제어 권한을 확인하고, OV와 EV는 조직 신원 확인도 포함합니다. 더 상세한 신원 확인이 세션 암호화 강도를 자동으로 높여 주는 것은 아닙니다.
- 도메인 범위: 단일 도메인, 다중 도메인, 와일드카드 인증서는 적용 범위가 다릅니다. 구매 시 실제 사이트와 하위 도메인 목록을 대조해야 합니다.
- 납품 및 운영 서비스: 배포 지원, 만료 알림, 자동 갱신, 장애 대응 등은 기업의 관리 비용과 비즈니스 연속성에 영향을 줍니다.
일반적인 기업 소개 사이트, 외贸 문의 사이트 및 마케팅 랜딩 페이지의 경우, 조직 신원 표시나 계약상 별도 요구사항이 없다면 신뢰할 수 있고 올바르게 구성된 DV 인증서로 HTTPS 전송 보호 요구사항을 충족할 수 있습니다. 결제 또는 민감한 데이터를 처리하는 업무는 결제 서비스 제공업체의 요구사항과 관련 규정을 함께 검토해야 하며, 인증서 등급만으로 보안 검수를 완료할 수는 없습니다.
저가 인증서 검수 시 실제 연결부터 확인하세요
보안 검수는 온라인 도메인과 접속 경로를 대상으로 해야 합니다. 인증서 파일이 적합하더라도 서버, CDN 및 리버스 프록시가 제공하는 모든 연결이 적합하다는 뜻은 아닙니다.
먼저 신뢰성과 신원을 확인합니다. 도메인이 인증서의 주체 대체 이름(SAN)에 포함되어 있는지, 인증서가 유효 기간 내에 있는지, 서버가 필요한 중간 인증서를 제공하는지 확인합니다. 또한 대상 고객이 주로 사용하는 브라우저와 시스템에서 신뢰할 수 있는 인증서 체인을 구축할 수 있어야 합니다. 사무실 컴퓨터 한 대에서 정상적으로 접속된다고 해서 해외 고객의 모든 기기에서 호환성 문제가 없다는 뜻은 아닙니다.
그다음 프로토콜과 알고리즘을 확인합니다. 배포 점검의 중점은 TLS 1.2와 TLS 1.3으로 삼고, 구식 SSL 및 초기 TLS 버전은 비활성화합니다. TLS 1.2의 경우 암호 스위트도 점검하고, 전방향 비밀성을 지원하는 키 교환 방식과 적절한 인증 암호화 알고리즘을 우선 적용합니다. 인증서 공개 키와 서명 알고리즘도 별도로 확인해야 합니다. “TLS 1.3 지원”을 모든 점검이 통과되었다는 의미로 간주해서는 안 됩니다.
마지막으로 TLS가 어디서 종료되는지 확인합니다. CDN이나 클라우드 프록시를 사용하는 경우 브라우저에 표시되는 인증서는 대개 엣지 노드의 인증서입니다. 엣지 노드에서 원본 서버까지 일반 HTTP를 사용하거나, 암호화하더라도 인증서를 검증하지 않으면 방문자에게는 정상적인 HTTPS 페이지로 보일 수 있습니다. 따라서 외부 접속 지점과 원본 서버 연결을 각각 점검해야 합니다.
검수 기록에는 최소한 도메인, 점검 시간, 인증서 체인, 협상된 프로토콜 및 주요 구성 점검 결과를 보관해야 합니다. 다국어 사이트, 쇼핑몰 및 광고 랜딩 페이지가 여러 플랫폼에 분산되어 있다면 실제 접속 경로를 하나씩 확인해야 합니다. 메인 사이트만 점검한 뒤 모두 적합하다고 판단하지 않도록 주의해야 합니다.
저가 솔루션의 위험은 대개 납품과 갱신에 숨어 있습니다
저렴하다는 사실 자체가 결함은 아니지만, 구매 범위가 명확하지 않으면 위험이 발생할 수 있습니다. 일부 견적에는 인증서 발급만 포함되며, 설치, 자동 갱신 및 장애 처리는 기업이 직접 담당해야 합니다. 기업에 관련 운영 역량이 없다면 절감한 구매 비용이 사이트 중단 및 문제 해결 비용으로 이어질 수 있습니다.
개인 키 관리의 책임도 명확히 해야 합니다. 개인 키는 통제된 환경에서 생성하고 보관하며, 읽기 권한을 제한하고, 채팅 도구나 이메일을 통해 무분별하게 전달하지 않아야 합니다. 웹사이트 구축 서비스 제공업체가 대신 관리하는 경우 키 접근, 담당자 변경, 인증서 폐기 및 재발급 절차를 합의해야 합니다. 더 비싼 인증서를 구매해도 개인 키 유출을 보완할 수는 없습니다.
자동 갱신은 전체 절차를 검증해야 합니다. 정해진 시점에 도메인 검증을 완료하고 새 인증서를 발급받아 모든 노드에 배포한 뒤 서비스에서 정상적으로 로드할 수 있는지 확인해야 합니다. “갱신 성공” 알림만으로는 충분하지 않습니다. 모니터링을 통해 외부에서 실제로 제공되는 인증서도 점검해야 합니다. 유효 기간이 짧은 인증서는 특히 자동화에 의존하므로, 기업은 검증 실패, 권한 변경 및 도메인 확인 방식 조정에 대응할 시간을 확보해야 합니다.
또한 HTTPS는 전송 과정을 보호합니다. 웹사이트의 취약점을 수정하거나, 백엔드의 취약한 비밀번호 사용을 막거나, 양식 데이터가 데이터베이스에 저장된 이후의 보안을 보장하지는 않습니다. 문의 시스템이나 쇼핑몰은 인증서 검수를 통과한 뒤에도 애플리케이션 권한, 데이터 저장 및 제3자 스크립트를 각각 점검해야 합니다.
언제 저렴한 인증서를 선택하고, 언제 추가 비용을 지불할 가치가 있을까요?
저가 인증서가 신뢰 호환성, 도메인 범위, 암호 구성 및 갱신 관리 요구사항을 모두 충족한다면 기업은 이를 선택할 수 있습니다. 견적을 비교할 때 공급업체에 인증서 유형, 적용 도메인, 배포 범위, 갱신 책임 및 장애 대응 내용을 명확히 기재하도록 요청해야 합니다. “인증서 비용”과 “전체 관리 비용”을 함께 놓고 비교하지 않도록 주의해야 합니다.
기업 사이트가 많거나 게시가 잦은 경우, 또는 전담 운영 인력이 부족한 경우에는 통합 관리, 자동 배포 및 명확한 대응 서비스를 위해 추가 비용을 지불하는 편이 더 가치 있을 수 있습니다. 업무상 조직 신원 확인이 필요한 경우에는 요구사항에 따라 해당 인증서 유형을 선택해야 합니다.
구매 검토 과정에서는 다음 질문에 답할 수 있어야 합니다. 대상 고객이 이 연결을 신뢰할 수 있는가? 암호화 구성은 적합한가? 개인 키는 누가 관리하는가? 인증서가 만료되기 전에 교체를 완료할 수 있는가? 이 질문들에 대해 검증 가능한 답이 있다면 저가 인증서는 합리적인 비용 선택이 될 수 있습니다. 인증서 한 장과 HTTPS 주소만 확보한 것으로는 보안 검수를 통과하기에 충분하지 않습니다.
관련 기사
 다국어 독립형 웹사이트 유지 관리에 기술팀 시간의 35%를 사용하는 것이 정상인가요?
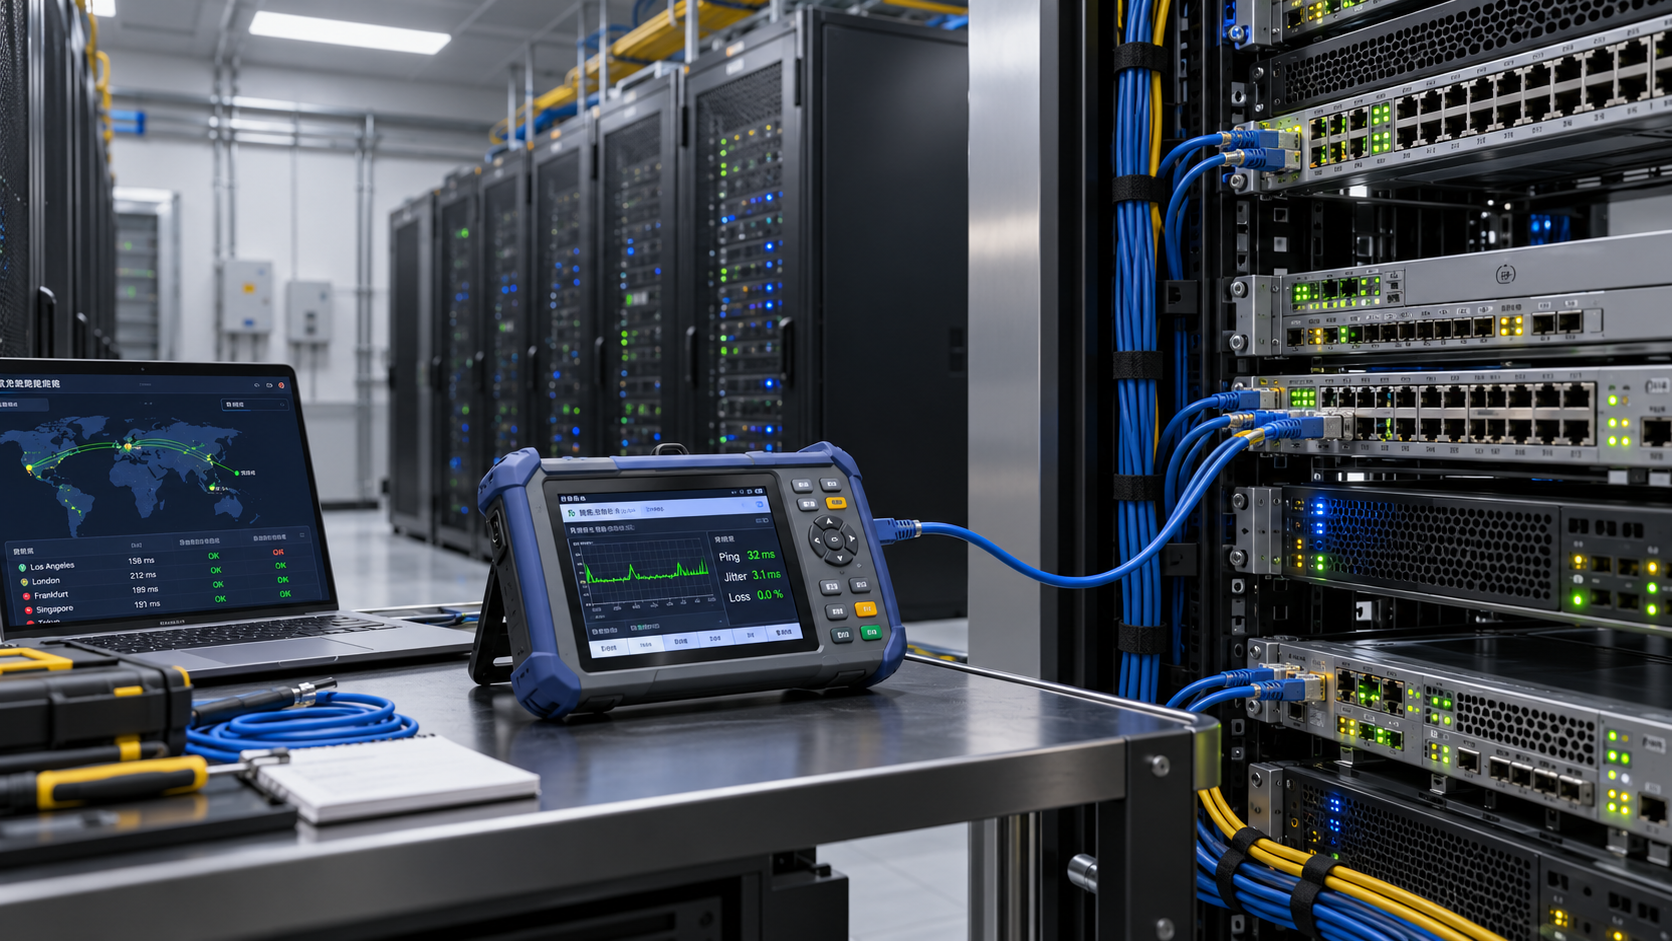
 해외 고객이 일부 지역에서 웹사이트 로딩이 느리다고 하는데, 원인을 어떻게 파악할 수 있나요?
 이잉바오 해외 독립형 웹사이트 구축 견적에 다국어 설정이 포함되나요?
관련 제품
 易营宝 SaaS 스마트 웹사이트 구축 마케팅 시스템易营宝 SaaS 스마트 웹사이트 구축 마케팅 시스템, AI 기반 노코드 웹사이트 구축으로 10분 만에 다국어 해외 무역용 독립형 웹사이트를 빠르게 구축하고, 글로벌 서버 가속과 AI 스마트 SEO 최적화를 통해 기업이 글로벌 시장과 효율적으로 연결되도록 지원합니다. 기술과 운영의 완벽한 결합으로 해외 무역용 웹사이트 구축을 극도로 간편하게 만들어 드립니다
 AI+SEM 광고 지능형 마케팅 시스템AI+SEM 기반 지능형 광고 생성, 전 과정 정밀 광고 마케팅 지원. 시스템이 주간/월간 보고서 자동 생성, AI가 키워드 및 타겟 국가 추천, 실시간 핵심 지표 모니터링 및 지능형 경고, 고전환율 광고 솔루션 원클릭 실행으로 신속한 고객 확보 및 ROI 향상 지원.
 AI+SEO 듀얼 엔진 시스템 최적화 서비스易营宝 AI+SEO 듀얼 엔진 최적화 시스템은 AI 기반 스마트 키워드 발굴, 콘텐츠 생성 및 전방위 기술 최적화를 통해 외贸 기업이 고품질 자연 검색 트래픽을 확보하고 검색 순위와 전환율을 크게 향상할 수 있도록 지원합니다.
 AI+SNS 소셜미디어 풀스펙트럼 마케팅 시스템이영보 AI+SNS 소셜 미디어 풀지달 마케팅 시스템 - 소셜 미디어 시대의 정밀한 소셜 포착, Facebook, LinkedIn 등 주요 플랫폼의 원클릭 콘텐츠 동기화 지원, AI 지능형 게시물 재작성으로 적합도 향상, 24/7 지능형 고객 서비스 및 사용자 프로파일 분석을 통해 기업의 글로벌 시장 효율적 확장을 지원합니다.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 AI+SEM 광고 마케팅 솔루션AI+SEM 광고 마케팅 솔루션은 AI 지능 기술을 활용해 SEM 광고 게재에 심층적인 역량을 부여합니다. AI 지능으로 생성된 주간/월간 보고서를 통해 계정 데이터를 다차원으로 제시하며, 광고 게재 성과와 추세를 종합적으로 파악할 수 있습니다. AI가 정확하게 추천하는 키워드와 게재 국가, 지능적으로 생성된 고전환 광고 문구를 통해 원클릭으로 효율적인 게재 계획을 실행하여 기업의 신속한 고객 확보를 지원합니다. 동시에 시스템은 핵심 지표를 실시간으로 모니터링하며, 변동 이상을 지능적으로 식별하고 즉시 경고하여 광고 효과의 안정성과 높은 수익률을 보장합니다.
 도메인 서비스이잉보는 전문적인 도메인 서비스를 제공하며, 지능형 검색, 원스톱 등록, 브랜드 보호 및 전 주기 관리를 포함하여 기업의 디지털 브랜드 이미지 구축을 지원합니다.
 이잉커머스 B2C 크로스보더 쇼핑몰, 독립 사이트이잉바오 B2C 크로스보더 쇼핑몰 독립 사이트는 이잉바오 정보 기술(베이징) 유한 회사가 자체 개발한 지능형 웹사이트 구축과 크로스보더 전자상거래 통합 솔루션입니다. 이 시스템은 중소형 및 대형 수출 기업을 위해 특별히 제작되었으며, '웹사이트 구축, 운영, 마케팅, 광고, 전환'을 하나로 통합하여 기업이 빠르게 크로스보더 전자상거래 독립 사이트를 구축할 수 있도록 지원하며, 브랜드의 해외 진출과 글로벌 판매 성장을 실현합니다.
플랫폼은 다국어, 다통화, 다채널 마케팅을 지원하며, 내장된 AI 지능 번역과 SEO 최적화 시스템을 갖추고 있어 동남아, 유럽/미국, 라틴 아메리카, 중동 등 주요 시장에 적합하며, 중국 제조 기업이 국제 전자상거래 시장을 효율적으로 확장할 수 있도록 돕습니다. SSL证书易营宝提供专业SSL安全证书服务,包括单域名和泛域名证书,确保网站数据传输加密、身份验证和完整性保护,助力企业建立安全可信的在线业务环境。