- يعتزم الاتحاد الأوروبي رفع الرسوم المفروضة على الطرود الصغيرة الواردة إلى 5 يورو31-10-2026عرض التفاصيل
- تعدّل ميرسك رسوم استرداد تكاليف التشغيل الطارئة في الشرق الأوسط إلى 2000 دولار لكل حاوية30-10-2026عرض التفاصيل
- وزارة التجارة: ارتفعت مبيعات التجزئة عبر الإنترنت بنسبة 4.4% خلال الأرباع الثلاثة الأولى، مع استمرار التجارة الإلكترونية العابرة للحدود في تحقيق نمو سريع29-10-2026عرض التفاصيل
- تقرير CCTV: تسارع توسع الأجهزة الذكية المدعومة بالذكاء الاصطناعي في الأسواق الخارجية، وامتداد طلبات بعض المنتجات الرائجة إلى العام المقبل29-10-2026عرض التفاصيل
- تقرير Alphabet المالي للربع الثالث: ارتفاع إيرادات إعلانات بحث Google بنسبة 10.5% إلى 82 مليار دولار29-10-2026عرض التفاصيل
- أعلنت AliExpress عن قواعد جديدة لخدماتها الموجّهة إلى روسيا، مرتبطة بتكامل المنتجات مع Wildberries28-10-2026عرض التفاصيل
هل تؤدي شهادات SSL منخفضة السعر إلى تقليل أمان التشفير؟
لا يعني انخفاض سعر شهادة SSL بالضرورة تراجع أمان التشفير. فمتى أصدرت الشهادةَ جهةُ إصدار شهادات تثق بها المتصفحات المستهدفة، واستُخدمت مفاتيح وخوارزميات توقيع مناسبة، ونُفّذ TLS على نحو صحيح، أمكن للشهادة منخفضة السعر توفير حماية موثوقة للبيانات أثناء النقل. ولا توجد علاقة بسيطة بين سعر الشهادة وقوة تشفير اتصال HTTPS واحد.
عند شراء شهادة SSL رخيصة، ينبغي لموظفي مراقبة الجودة وإدارة الأمن تقسيم المسألة إلى أسئلة منفصلة: هل الشهادة موثوقة؟ ما إعدادات التشفير المستخدمة فعليًا في الاتصال؟ وهل يمكن الحفاظ على صلاحية الشهادة باستمرار؟ قد يؤثر السعر في التحقق من الهوية، ونطاق تغطية النطاقات، والدعم الفني وخدمات الإدارة، لكنه لا يثبت مباشرة أن الاتصال أكثر أمانًا أو أقل أمانًا.
ما الذي يشتريه اختلاف السعر إذا كان كلا الخيارين يستخدم HTTPS؟
تُستخدم ما يُعرف عادةً باسم «شهادة SSL» على المواقع الإلكترونية بالأساس مع بروتوكول TLS. وتُستخدم الشهادة لإثبات الارتباط بين اسم النطاق والمفتاح العام، ثم يتفاوض المتصفح والخادم أثناء المصافحة على معلمات الاتصال. أما نقل محتوى صفحات الويب ونماذج الاستفسار وغيرها، فتحميه مفاتيح الجلسة الناتجة عن التفاوض، ولا يتحدد مباشرةً بسعر الشهادة.
لذلك، فإن الاعتقاد بأن «الشهادة الأغلى تستخدم عددًا أكبر من بتات التشفير» قد يؤدي إلى استنتاج خاطئ. فخوارزمية المفتاح العام للشهادة وطوله، وخوارزمية توقيع الشهادة، وآلية تبادل مفاتيح TLS، وخوارزمية تشفير الجلسة، كلها عناصر فحص مختلفة. ولا يكفي الاستناد إلى عبارة «تشفير عالي القوة» في صفحة المنتج للحكم على أمان الاتصال النهائي.
قد يعود فرق السعر بين الشهادات إلى العوامل التالية:
- نطاق التحقق من الهوية: يتحقق DV من التحكم في النطاق؛ أما OV وEV فيتضمنان أيضًا التحقق من هوية المؤسسة. ولا يؤدي التحقق الأعمق من الهوية تلقائيًا إلى زيادة قوة تشفير الجلسة.
- تغطية النطاقات: تختلف تغطية شهادات النطاق الواحد والنطاقات المتعددة وشهادات wildcard، وينبغي عند الشراء مقارنتها بقائمة المواقع والنطاقات الفرعية الفعلية.
- خدمات التسليم والتشغيل والصيانة: تؤثر المساعدة في النشر، والتنبيه بقرب انتهاء الصلاحية، والتجديد التلقائي، والاستجابة للأعطال وغيرها في تكاليف الإدارة واستمرارية الأعمال لدى المؤسسة.
بالنسبة إلى مواقع عرض الشركات العامة، ومواقع استفسارات التجارة الخارجية، وصفحات الهبوط التسويقية، يمكن لشهادة DV موثوقة ومهيأة بشكل صحيح تلبية احتياجات حماية نقل البيانات عبر HTTPS، ما لم تكن هناك متطلبات إضافية لعرض هوية المؤسسة أو اشتراطات تعاقدية. أما الأنشطة التي تتعامل مع المدفوعات أو البيانات الحساسة، فينبغي تقييمها أيضًا وفق متطلبات مزود خدمة الدفع والقواعد المعمول بها؛ فلا يكفي الاعتماد على تصنيف الشهادة وحده لإتمام التحقق الأمني.
عند التحقق من شهادة منخفضة السعر، افحص الاتصال الفعلي أولًا
ينبغي أن يستند التحقق الأمني إلى النطاقات ومنافذ الوصول المتاحة على الإنترنت. فمطابقة ملف الشهادة للمواصفات لا تعني أن كل اتصال يوفره الخادم وCDN والوكيل العكسي مطابق للمواصفات.
ابدأ بالتحقق من الثقة والهوية. تأكد من ظهور النطاق ضمن الأسماء البديلة للموضوع في الشهادة، ومن أن الشهادة سارية المفعول، وأن الخادم يوفر الشهادات الوسيطة المطلوبة، وأن المتصفحات والأنظمة التي يستخدمها العملاء المستهدفون عادةً قادرة على إنشاء سلسلة شهادات موثوقة. ونجاح الوصول من جهاز كمبيوتر في المكتب لا يثبت خلو أجهزة العملاء في الخارج من مشكلات التوافق.
ثم تحقق من البروتوكول والخوارزميات. اجعل TLS 1.2 وTLS 1.3 محور فحص النشر، وعطّل إصدارات SSL القديمة وإصدارات TLS المبكرة. وبالنسبة إلى TLS 1.2، افحص مجموعات التشفير أيضًا، وفضّل آليات تبادل المفاتيح التي تدعم السرية التامة للأمام، إلى جانب خوارزميات التشفير والمصادقة المناسبة. وينبغي التحقق من المفتاح العام للشهادة وخوارزمية التوقيع كلٌّ على حدة؛ فدعم TLS 1.3 لا يعني اجتياز جميع الفحوص.
وأخيرًا، تحقق من موضع إنهاء اتصال TLS. عند استخدام CDN أو وكيل سحابي، غالبًا ما يرى المتصفح شهادة عقدة الحافة. وإذا استخدمت العقدة اتصال HTTP غير مشفر للوصول إلى الخادم الأصلي، أو استخدمت اتصالًا مشفرًا من دون التحقق من الشهادة، فقد يرى الزائر صفحة HTTPS تبدو طبيعية رغم ذلك. لذا ينبغي فحص كل من مدخل الاتصال العام والاتصال بالخادم الأصلي على حدة.
ينبغي أن يتضمن سجل التحقق، على الأقل، النطاق ووقت الفحص وسلسلة الشهادات والبروتوكول المتفاوض عليه ونتائج الإعدادات الأساسية. وإذا كانت المواقع متعددة اللغات أو المتاجر أو صفحات الهبوط الإعلانية موزعة على منصات مختلفة، فينبغي فحص كل مدخل فعلي على حدة، لتجنب الحكم على مطابقة جميعها بعد فحص الموقع الرئيسي فقط.
غالبًا ما تكمن مخاطر الحلول منخفضة السعر في التسليم والتجديد
السعر المنخفض ليس عيبًا بحد ذاته، لكن غموض نطاق الشراء قد يترك مخاطر قائمة. فبعض عروض الأسعار تشمل إصدار الشهادة فقط، بينما تتحمل المؤسسة مسؤولية التثبيت والتجديد التلقائي ومعالجة الأعطال. وإذا لم تكن لدى المؤسسة قدرات تشغيل وصيانة مناسبة، فقد تتحول الوفورات في تكلفة الشراء إلى تكاليف توقف الموقع واستكشاف الأعطال وإصلاحها.
يجب أيضًا تحديد المسؤولية عن إدارة المفتاح الخاص. ينبغي إنشاء المفتاح الخاص وحفظه في بيئة خاضعة للرقابة، وتقييد صلاحيات الوصول إليه، وتجنب تداوله عشوائيًا عبر أدوات المحادثة أو البريد الإلكتروني. وعند تولي مزود خدمة إنشاء المواقع إدارته، ينبغي الاتفاق على إجراءات الوصول إلى المفتاح، وتغيير الموظفين، وإلغاء الشهادة وإعادة إصدارها. فشراء شهادة أغلى لا يعالج تسرب المفتاح الخاص.
ينبغي التحقق من سلسلة التجديد التلقائي كاملةً: هل يمكن إتمام التحقق في موعده، والحصول على الشهادة الجديدة، ونشرها على جميع العقد، والتأكد من تحميل الخدمة لها بنجاح؟ لا يكفي تلقي إشعار يفيد «بنجاح التجديد»؛ بل ينبغي أن تراقب الأنظمة الشهادة التي يقدمها الموقع فعليًا على الإنترنت. وتعتمد الشهادات ذات فترات الصلاحية القصيرة خصوصًا على الأتمتة، لذا ينبغي للمؤسسة تخصيص وقت لمعالجة حالات فشل التحقق وتغييرات الصلاحيات وتعديلات تحليل النطاق.
إضافةً إلى ذلك، يحمي HTTPS البيانات أثناء النقل، لكنه لا يصلح ثغرات الموقع، ولا يمنع كلمات المرور الضعيفة في الواجهة الخلفية، ولا يضمن أمان بيانات النماذج بعد تخزينها. وبعد اجتياز نظام الاستفسارات أو المتجر فحص الشهادة، يظل من الضروري فحص صلاحيات التطبيق وتخزين البيانات والبرامج النصية التابعة لجهات خارجية كلٌّ على حدة.
متى يمكن اختيار الخيار الأرخص، ومتى يستحق دفع المزيد؟
يمكن للمؤسسة اختيار شهادة منخفضة السعر إذا كانت تستوفي متطلبات توافق الثقة، وتغطية النطاقات، وإعدادات التشفير وإدارة التجديد. وعند مقارنة عروض الأسعار، ينبغي مطالبة المورد بتوضيح نوع الشهادة والنطاقات المشمولة ونطاق النشر ومسؤولية التجديد والاستجابة للأعطال، لتجنب مقارنة «تكلفة الشهادة» بـ«تكلفة الخدمة المدارة بالكامل» وكأنهما شيء واحد.
إذا كان لدى المؤسسة عدد كبير من المواقع أو كانت تنشر التحديثات بشكل متكرر أو تفتقر إلى فريق متخصص للتشغيل والصيانة، فقد يكون دفع المزيد مقابل الإدارة الموحدة والنشر التلقائي وخدمات الاستجابة المحددة أكثر جدوى. وإذا كان النشاط يتطلب فعلًا التحقق من هوية المؤسسة، فينبغي اختيار نوع الشهادة المناسب وفقًا للمتطلبات.
ينبغي أن تتمكن مراجعة الشراء في نهاية المطاف من الإجابة عن الأسئلة التالية: هل يستطيع العملاء المستهدفون الوثوق بهذا الاتصال؟ هل إعدادات التشفير مطابقة للمواصفات؟ من المسؤول عن المفتاح الخاص؟ وهل يمكن استبدال الشهادة قبل انتهاء صلاحيتها؟ عندما تكون لهذه الأسئلة إجابات قابلة للتحقق، يمكن أن يكون السعر المنخفض خيارًا معقولًا لخفض التكلفة. أما الحصول على شهادة وعنوان HTTPS فقط، فلا يكفي لاجتياز التحقق الأمني.
مقالات ذات صلة
 هل من الطبيعي أن تستحوذ صيانة الموقع المستقل متعدد اللغات على 35% من وقت فريق التقنية؟
 أبلغ عملاء من الخارج عن بطء تحميل الموقع في بعض المناطق. كيف يمكن تحديد السبب؟
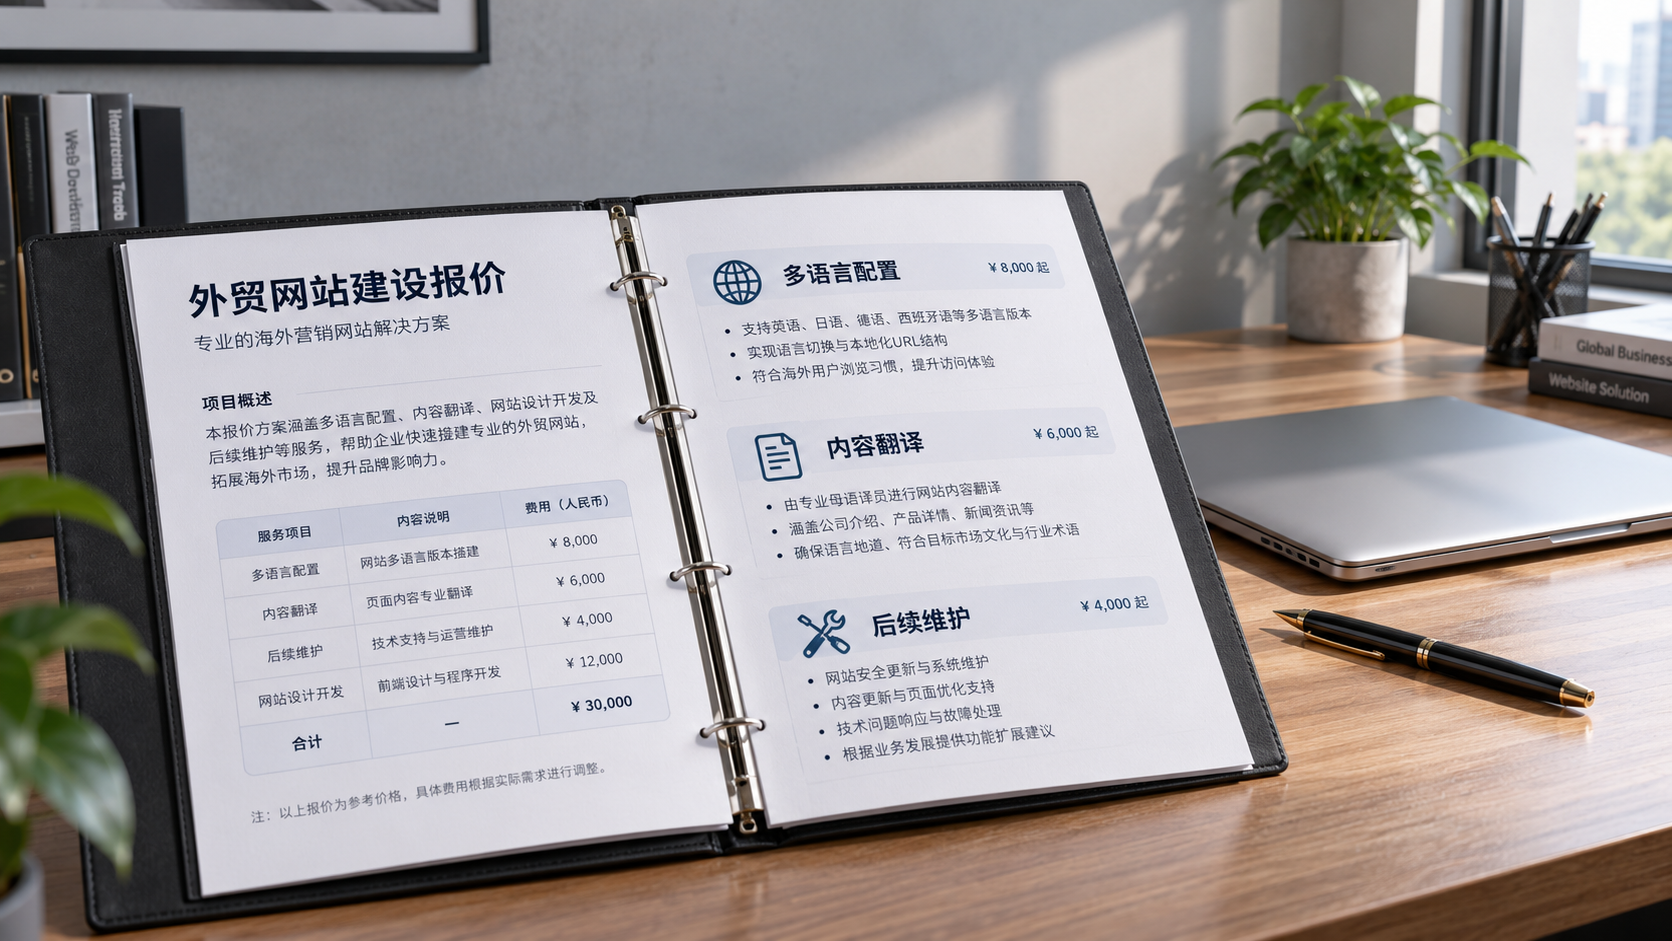
 هل يشمل عرض أسعار إنشاء موقع 易营宝 مستقل للتجارة الخارجية إعدادَ لغات متعددة؟
منتجات ذات صلة
 نظام 易营宝 لإنشاء المواقع الذكية والتسويق الذكي بتقنية SaaSنظام 易营宝 لإنشاء المواقع والتسويق الذكي بتقنية SaaS، وإنشاء مواقع بدون برمجة مدعوم بالذكاء الاصطناعي، وإنشاء سريع لموقع تجارة خارجية مستقل ومتعدد اللغات خلال 10 دقائق، وتسريع عالمي للخوادم، وتحسين ذكي لمحركات البحث SEO مدعوم بالذكاء الاصطناعي، ومساعدة الشركات على التواصل بكفاءة مع الأسواق العالمية. إن الدمج المثالي بين التقنية وسهولة التشغيل يجعل إنشاء مواقع التجارة الخارجية أمرًا في غاية السهولة
 خدمة تحسين نظام المحرك المزدوج AI+SEOيساعد نظام Yiyingbao للتحسين المزدوج AI+SEO، من خلال اكتشاف الكلمات الرئيسية بالذكاء الاصطناعي وإنشاء المحتوى والتحسين التقني الشامل، شركات التجارة الخارجية على الحصول على زيارات عضوية عالية الجودة، وتحسين ترتيبها في نتائج البحث ومعدل التحويل بشكل ملحوظ.
 نظام ذكاء الإعلانات AI+SEM للتسويقيقود AI+SEM الإعلانات الذكية، ويمكّن التسويق الدقيق للإعلانات عبر سلسلة كاملة. يولد النظام تلقائيًا تقارير أسبوعية/شهرية، ويوصي AI بالكلمات الرئيسية والبلدان المستهدفة، ويراقب المؤشرات الأساسية في الوقت الفعلي مع تنبيهات ذكية، ويطلق خطة إعلانية عالية التحويل بنقرة واحدة، مما يساعد على اكتساب عملاء سريعًا وتحسين عائد الاستثمار.
 نظام التسويق عبر وسائل التواصل الاجتماعي AI+SNSنظام التسويق الذكي Yingyingbao AI+SNS Social Media - التقاط دقيق للوسائط الاجتماعية في عصر وسائل التواصل الاجتماعي. يدعم مزامنة المحتوى بنقرة واحدة عبر المنصات الرئيسية بما في ذلك Facebook و LinkedIn. تعزز إعادة كتابة المنشورات المدعومة بالذكاء الاصطناعي التوطين. تتيح خدمة العملاء الذكية على مدار الساعة وطوال أيام الأسبوع وتحليل ملفات تعريف المستخدمين للشركات التوسع بكفاءة في الأسواق العالمية.
 حلول التسويق الإعلاني AI+SEMتستفيد حلول الإعلانات SEM المدعومة بالذكاء الاصطناعي من الذكاء الاصطناعي لتحسين إدارة حملات SEM بشكل كبير. باستخدام الذكاء الاصطناعي لإنشاء تقارير أسبوعية وشهرية، تقدم هذه الحلول بيانات الحساب عبر أبعاد متعددة، مما يتيح الإشراف الشامل على أداء الإعلانات واتجاهاتها. يقدم الذكاء الاصطناعي توصيات دقيقة بشأن الكلمات الرئيسية والبلدان المستهدفة، ويصمم نصوص إعلانية عالية التحويل بذكاء، ويبدأ نشر الحملات بكفاءة بنقرة واحدة، مما يسرع من اكتساب العملاء للشركات. في الوقت نفسه، يراقب النظام المقاييس الأساسية في الوقت الفعلي، ويحدد التقلبات غير الطبيعية بذكاء، ويصدر تنبيهات في الوقت المناسب، مما يضمن أداء إعلانيًا مستقرًا وعوائد عالية.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 خدمات أسماء النطاقاتيقدم يي يينغ باو خدمات احترافية لأسماء النطاقات، تشمل الاستعلام الذكي، التسجيل الشامل، حماية العلامة التجارية، والإدارة الشاملة، لمساعدة الشركات في بناء صورة العلامة التجارية الرقمية.
 متجر EasyOperate B2C عبر الحدود وموقع مستقلمنصة متجر B2C عبر الحدود المستقلة من EasyStore هي حل متكامل للبناء الذكي للمواقع والتجارة الإلكترونية عبر الحدود، تم تطويره بشكل مستقل من قبل شركة EasyStore لتكنولوجيا المعلومات (بكين) المحدودة. تم تصميم النظام خصيصًا للشركات الصغيرة والمتوسطة وكذلك الكبيرة المصدرة، حيث يجمع بين "البناء، التشغيل، التسويق، الإعلان، التحويل" في نظام واحد، لمساعدة الشركات على إنشاء موقع تجارة إلكترونية مستقل عبر الحدود بسرعة، وتحقيق النمو في المبيعات العالمية وانتشار العلامة التجارية في الخارج. تدعم المنصة تعدد اللغات والعملات وقنوات التسويق، وتضم نظام ترجمة ذكي يعمل بالذكاء الاصطناعي ونظام تحسين محركات البحث (SEO)، وهي مناسبة للأسواق الرئيسية مثل جنوب شرق آسيا، أوروبا وأمريكا، أمريكا اللاتينية، الشرق الأوسط، مما يساعد الشركات المصنعة الصينية على التخطيط الفعال للتجارة الإلكترونية الدولية.
 B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。