- L’UE envisage de porter à 5 euros la taxe sur les petits colis entrant sur son territoireOct 31, 2026Voir les détails
- Maersk ajuste la surcharge d’urgence pour frais d’exploitation au Moyen-Orient à 2 000 USD par conteneurOct 30, 2026Voir les détails
- Ministère du Commerce : les ventes au détail en ligne ont progressé de 4,4 % au cours des trois premiers trimestres, tandis que le commerce électronique transfrontalier a maintenu une croissance rapideOct 29, 2026Voir les détails
- CCTV rapporte : l’essor des exportations de matériel intelligent doté d’IA s’accélère, et les commandes de certains produits phares sont déjà planifiées jusqu’à l’année prochaineOct 29, 2026Voir les détails
- Résultats du troisième trimestre d’Alphabet : les revenus publicitaires de Google Search progressent de 10,5 % pour atteindre 82 milliards de dollarsOct 29, 2026Voir les détails
- AliExpress annonce de nouvelles règles de service pour la Russie, liées à l’interconnexion des produits avec WildberriesOct 28, 2026Voir les détails
Un certificat SSL bon marché réduit-il la sécurité du chiffrement ?
Un certificat SSL bon marché ne réduit pas nécessairement la sécurité du chiffrement. À condition d’être délivré par une autorité de certification reconnue par le navigateur cible, d’utiliser des clés et des algorithmes de signature adaptés et d’être associé à un déploiement TLS correctement configuré, un certificat peu coûteux peut également assurer une protection fiable des données en transit. Le prix du certificat n’a pas de lien direct et simple avec la robustesse du chiffrement d’une connexion HTTPS.
Lorsqu’ils choisissent un certificat SSL bon marché, les responsables du contrôle qualité et de la sécurité doivent examiner séparément plusieurs questions : le certificat est-il fiable, quelle configuration de chiffrement la connexion utilise-t-elle réellement et le certificat peut-il rester valide sans interruption ? Le prix peut influer sur la vérification de l’identité, la couverture des domaines, l’assistance technique et les services de gestion, mais il ne permet pas à lui seul de déterminer si la connexion est plus ou moins sûre.
Avec HTTPS, que couvre réellement la différence de prix ?
Le terme « certificat SSL », couramment utilisé, désigne principalement un certificat qui fonctionne avec le protocole TLS sur un site web. Il sert à prouver le lien entre un nom de domaine et une clé publique. Le navigateur et le serveur négocient ensuite les paramètres de la connexion lors de la poignée de main. La transmission du contenu des pages web et des formulaires de demande de renseignements, entre autres, est protégée par les clés de session établies lors de cette négociation ; le prix du certificat n’en détermine pas directement la protection.
L’idée selon laquelle « un certificat plus cher offre un chiffrement avec un plus grand nombre de bits » peut donc induire en erreur. L’algorithme et la longueur de la clé publique du certificat, l’algorithme de signature du certificat, le mécanisme d’échange de clés TLS et l’algorithme de chiffrement de la session sont des éléments distincts à vérifier. La seule mention « chiffrement haute sécurité » sur une fiche produit ne suffit pas pour évaluer la sécurité réelle de la connexion.
Les différences de prix entre certificats peuvent notamment s’expliquer par les éléments suivants :
- Étendue de la vérification d’identité : La validation de domaine (DV) vérifie le contrôle du domaine ; les validations d’organisation (OV) et étendue (EV) comprennent également la vérification de l’identité de l’organisation. Une vérification d’identité plus poussée n’améliore pas automatiquement la robustesse du chiffrement de la session.
- Couverture des domaines : Les certificats pour un seul domaine, plusieurs domaines et les certificats génériques n’offrent pas la même couverture. Lors de l’achat, il convient de la comparer à la liste réelle des sites et sous-domaines.
- Services de livraison et d’exploitation : L’aide au déploiement, les rappels d’expiration, le renouvellement automatique et la résolution des incidents ont une incidence sur les coûts de gestion et la continuité des activités de l’entreprise.
Pour les sites vitrine d’entreprise, les sites de génération de demandes de renseignements à l’international et les pages de destination marketing classiques, un certificat DV reconnu et correctement configuré peut répondre aux besoins de protection des données en transit via HTTPS, en l’absence d’exigences contractuelles ou de nécessité supplémentaire d’afficher l’identité de l’organisation. Pour les activités impliquant des paiements ou des données sensibles, il faut également tenir compte des exigences du prestataire de services de paiement et des règles applicables ; le niveau du certificat ne suffit pas à lui seul pour valider la sécurité.
Pour valider un certificat bon marché, vérifiez d’abord la connexion réelle
La validation de sécurité doit porter sur les noms de domaine accessibles en ligne et leurs points d’accès. La conformité du fichier de certificat ne garantit pas que chaque connexion établie par le serveur, le CDN et le proxy inverse soit elle aussi conforme.
Vérifiez d’abord la confiance et l’identité. Assurez-vous que le nom de domaine figure dans les noms alternatifs du sujet du certificat, que celui-ci est encore valide, que le serveur fournit les certificats intermédiaires nécessaires et que les navigateurs et systèmes couramment utilisés par les clients ciblés peuvent établir une chaîne de certificats reconnue. Le fait que le site soit accessible depuis un ordinateur de bureau ne garantit pas l’absence de problèmes de compatibilité sur les appareils utilisés par les clients à l’étranger.
Vérifiez ensuite les protocoles et les algorithmes. Faites de TLS 1.2 et TLS 1.3 les versions de référence pour le déploiement et désactivez SSL ainsi que les premières versions de TLS, qui sont obsolètes. Pour TLS 1.2, vérifiez également les suites de chiffrement et privilégiez les mécanismes d’échange de clés prenant en charge la confidentialité persistante ainsi que des algorithmes de chiffrement authentifié adaptés. Les algorithmes de clé publique et de signature du certificat doivent également être vérifiés séparément : la prise en charge de « TLS 1.3 » ne signifie pas que tous les contrôles ont été effectués avec succès.
Enfin, vérifiez où TLS prend fin. Avec un CDN ou un proxy cloud, le certificat présenté au navigateur est souvent celui du nœud périphérique. Si la connexion entre ce nœud et le serveur d’origine utilise HTTP en clair, ou si elle est chiffrée sans que le certificat soit vérifié, les visiteurs peuvent tout de même voir une page HTTPS apparemment normale. Il faut donc vérifier séparément le point d’accès public et la connexion au serveur d’origine.
Le rapport de validation doit au minimum consigner le nom de domaine, l’heure du contrôle, la chaîne de certificats, le protocole négocié et les principaux résultats de configuration. Lorsque des sites multilingues, des boutiques en ligne et des pages de destination publicitaires sont répartis sur différentes plateformes, il faut vérifier chaque point d’accès réel afin de ne pas déclarer l’ensemble conforme après avoir contrôlé uniquement le site principal.
Les risques des solutions bon marché se cachent souvent dans la livraison et le renouvellement
Un prix bas ne constitue pas en soi un défaut, mais un périmètre d’achat mal défini peut entraîner des risques. Certaines offres couvrent uniquement la délivrance du certificat ; l’installation, le renouvellement automatique et la résolution des incidents restent à la charge de l’entreprise. Si celle-ci ne dispose pas des compétences nécessaires en exploitation et maintenance, les économies réalisées à l’achat peuvent se transformer en coûts liés à l’interruption du site et au dépannage.
La responsabilité de la gestion de la clé privée doit également être clairement définie. Celle-ci doit être générée et conservée dans un environnement contrôlé, son accès doit être limité et elle ne doit pas être échangée librement par messagerie instantanée ou par e-mail. Si le prestataire de création du site la gère, il faut définir les procédures d’accès à la clé, de changement de personnel, de révocation et de nouvelle émission du certificat. Un certificat plus cher ne peut pas compenser une fuite de clé privée.
Le renouvellement automatique doit être vérifié de bout en bout : le processus de validation peut-il être mené à bien dans les délais, le nouveau certificat peut-il être obtenu et déployé sur tous les nœuds, et le service peut-il le charger correctement ? Une simple notification indiquant que le « renouvellement a réussi » ne suffit pas ; la surveillance doit également vérifier le certificat réellement présenté en ligne. Les certificats de courte durée reposent tout particulièrement sur l’automatisation. L’entreprise doit prévoir un délai pour traiter les échecs de validation, les changements d’autorisations et les modifications de la configuration DNS du domaine.
Par ailleurs, HTTPS protège les données en transit. Il ne corrige pas les vulnérabilités du site, n’empêche pas l’utilisation de mots de passe faibles pour l’administration et ne garantit pas la sécurité des données de formulaires une fois stockées. Après la validation du certificat d’un système de demandes de renseignements ou d’une boutique en ligne, il faut encore vérifier séparément les autorisations de l’application, le stockage des données et les scripts tiers.
Quand choisir une solution bon marché, et quand payer davantage ?
Si un certificat peu coûteux répond aux exigences en matière de compatibilité avec les autorités de confiance, de couverture des domaines, de configuration cryptographique et de gestion du renouvellement, l’entreprise peut l’utiliser. Lors de la comparaison des offres, demandez aux fournisseurs de préciser le type de certificat, les domaines couverts, le périmètre du déploiement, la responsabilité du renouvellement et les délais d’intervention en cas d’incident. Évitez de comparer directement le « coût du certificat » au « coût d’une gestion complète ».
Pour une entreprise qui gère de nombreux sites, publie fréquemment ou ne dispose pas d’une équipe dédiée à l’exploitation et à la maintenance, payer davantage pour une gestion centralisée, un déploiement automatique et un service d’intervention clairement défini peut être plus avantageux. Si l’activité exige réellement une vérification de l’identité de l’organisation, il convient de choisir le type de certificat correspondant aux exigences.
À la fin de l’évaluation de l’achat, il doit être possible de répondre aux questions suivantes : les clients ciblés peuvent-ils faire confiance à cette connexion ? La configuration de chiffrement est-elle conforme ? Qui est responsable de la clé privée ? Le certificat peut-il être remplacé avant son expiration ? Dès lors que ces questions ont des réponses vérifiables, un prix bas peut constituer un choix économique raisonnable. Recevoir simplement un certificat et une adresse HTTPS ne suffit pas pour valider la sécurité.
Articles connexes
 Est-il normal que la maintenance d’un site web indépendant multilingue mobilise 35 % du temps de l’équipe technique ?
 Des clients à l’étranger signalent que le site se charge lentement dans certaines régions. Comment en déterminer la cause ?
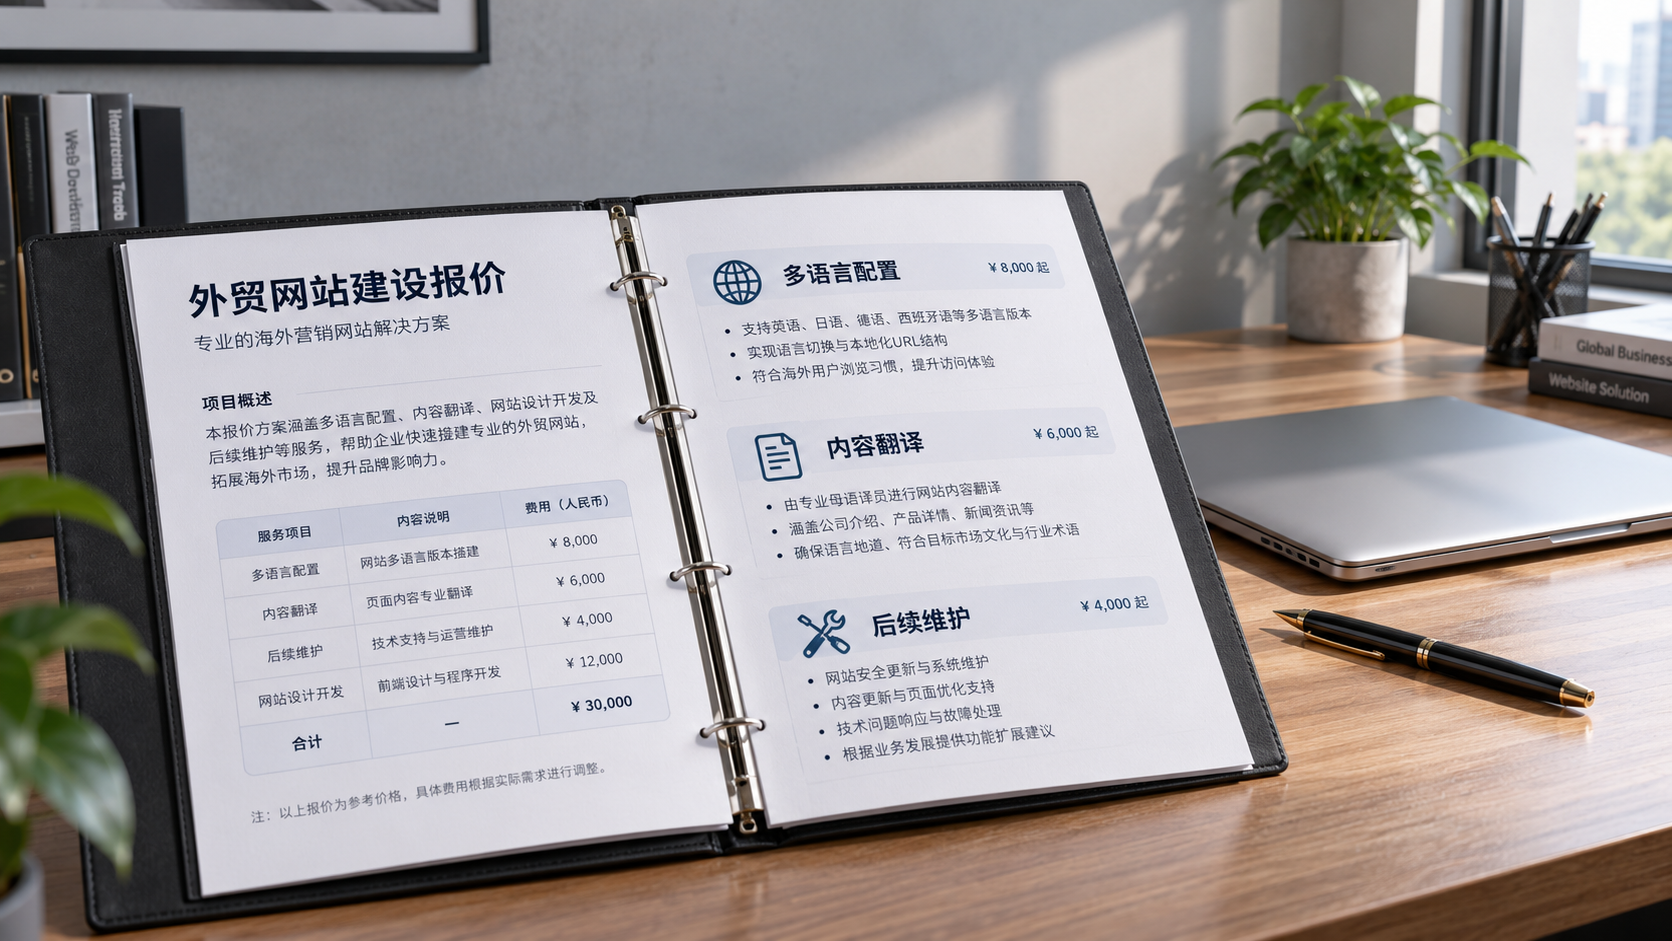
 Le devis de création d’un site web indépendant pour l’export d’EasyYingbao inclut-il la configuration multilingue ?
Produits connexes
 Système SaaS de création de sites web et de marketing intelligent YiyingbaoSystème SaaS de création de sites web et de marketing intelligent Yiyingbao, création de sites sans code pilotée par l’IA, mise en place rapide d’un site web multilingue indépendant pour le commerce international en 10 minutes, accélération par des serveurs répartis dans le monde entier, optimisation SEO intelligente par l’IA, pour aider les entreprises à se connecter efficacement aux marchés mondiaux. L’intégration parfaite de la technologie et de la simplicité d’utilisation rend la création de sites web pour le commerce international extrêmement simple.
 Services d’optimisation du système à double moteur AI+SEOLe système d’optimisation à double moteur AI+SEO de 易营宝 s’appuie sur l’exploration intelligente de mots-clés par l’IA, la génération de contenu et une optimisation technique complète afin d’aider les entreprises de commerce extérieur à obtenir un trafic organique de haute qualité et à améliorer considérablement leur classement dans les moteurs de recherche ainsi que leur taux de conversion.
 Système de marketing publicitaire intelligent AI+SEMAI+SEM propulse une création publicitaire intelligente, permettant un marketing publicitaire précis sur toute la chaîne. Le système génère automatiquement des rapports hebdomadaires/mensuels, l'IA recommande des mots-clés et des pays de diffusion, surveille en temps réel les indicateurs clés et fournit des alertes intelligentes, lance en un clic des solutions de diffusion à haut taux de conversion, aidant à acquérir rapidement des clients et à améliorer le ROI.
 Système de marketing sur les réseaux sociaux AI+SNSSystème de marketing intelligent Yingyingbao AI+SNS pour les réseaux sociaux - Capture sociale précise pour l'ère des réseaux sociaux. Prend en charge la synchronisation du contenu en un clic sur les principales plateformes, notamment Facebook et LinkedIn. La réécriture des publications alimentée par l'IA améliore la localisation. Un service client intelligent disponible 24 h/24, 7 j/7 et l'analyse du profil des utilisateurs permettent aux entreprises de se développer efficacement sur les marchés mondiaux.
 Solutions marketing publicitaire IA+SEMLes solutions publicitaires SEM basées sur l'IA exploitent l'intelligence artificielle pour améliorer considérablement la gestion des campagnes SEM. Grâce à l'IA, elles génèrent des rapports hebdomadaires et mensuels qui présentent les données des comptes sous plusieurs angles, permettant ainsi une supervision complète des performances et des tendances publicitaires. L'IA fournit des recommandations précises sur les mots-clés et les pays cibles, rédige de manière intelligente des textes publicitaires à fort taux de conversion et lance des campagnes efficaces en un seul clic, accélérant ainsi l'acquisition de clients pour les entreprises. Parallèlement, le système surveille les indicateurs clés en temps réel, identifie intelligemment les fluctuations anormales et émet des alertes en temps opportun, garantissant ainsi des performances publicitaires stables et des rendements élevés.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Services de noms de domaineEasy Marketing propose des services professionnels de noms de domaine, comprenant la recherche intelligente, l'enregistrement en un clic, la protection de marque et la gestion complète du cycle de vie, aidant les entreprises à construire une image de marque numérique.
 EasySell B2C Place de Marché Transfrontalière, Site Indépendant易营宝B2C跨境商城独立站是由易营宝信息科技(北京)有限公司自主研发的智能建站与跨境电商一体化解决方案。系统专为中小型及大型出口企业打造,集“建站、运营、营销、投放、转化”于一体,帮助企业快速打造跨境电商独立站,实现品牌出海与全球销售增长。
平台支持多语言、多币种、多渠道营销,内置AI智能翻译与SEO优化系统,适配东南亚、欧美、拉美、中东等主流市场,助力中国制造企业高效布局国际电商版图。 B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。