- Quelles canaux d’acquisition de clients les tendances du marketing transfrontalier en 2026 influenceront-elles ?Sep 06, 2026Voir les détails
- Quels risques d’homogénéisation faut-il identifier dans l’analyse du secteur de la création intelligente de sites web ?Aug 30, 2026Voir les détails
- Comment les tendances du marketing par IA en 2026 vont-elles modifier la répartition des budgets publicitaires ?Aug 28, 2026Voir les détails
- Le marché de l’authentification EV SSL est-il en contraction ou en phase de montée en gamme ? Comment les entreprises doivent-elles évaluer l’achat de certificats ?Aug 11, 2026Voir les détails
- Pourquoi les anciennes méthodes d’AMP SEO 2020 ne sont-elles plus efficaces et quelles sont les évolutions actuelles des priorités d’optimisation ?Aug 02, 2026Voir les détails
- Comment choisir les sujets de la rubrique Actualités du secteur pour générer plus facilement du trafic de recherche organiqueJul 29, 2026Voir les détails
Quels sont les éléments de sécurité de la checklist de création de sites web pour le commerce extérieur?10 points de risque à vérifier absolument avant la mise en ligne
Avant la mise en ligne, examinez d’abord l’environnement d’utilisation réel, la sécurité de la checklist de création de sites web pour le commerce extérieur ne doit pas se limiter au back-office
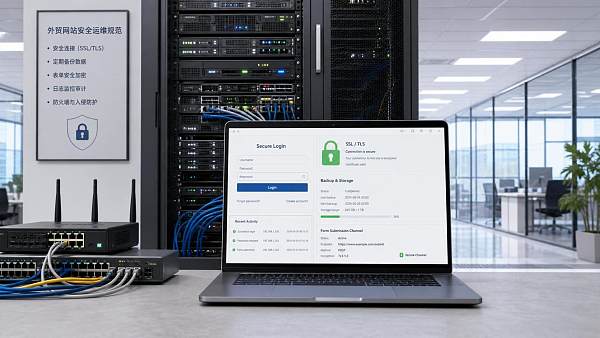
Après la mise en ligne d’un site web de commerce extérieur, il ne s’agit pas seulement de savoir si les pages de présentation peuvent s’ouvrir, mais aussi de savoir si les demandes de renseignements, la diffusion publicitaire, l’indexation par les moteurs de recherche et les données clients circulent de manière stable。 Lorsque la sécurité de la checklist de création de sites web pour le commerce extérieur est traitée avec précision, elle influence souvent directement l’efficacité ultérieure d’acquisition de clients。
En particulier lorsque des sites officiels multilingues, des boutiques transfrontalières et des pages d’atterrissage publicitaires sont exploités en parallèle, un même site web peut recevoir simultanément du trafic organique, du trafic provenant des réseaux sociaux et du trafic publicitaire。 Toute faiblesse de sécurité peut amplifier les pertes de conversion ou les risques de conformité。
Dans les applications réelles, le contrôle de sécurité ne doit pas seulement vérifier si un plugin de protection est installé, il doit aussi évaluer le mode de déploiement, les accès régionaux, la collaboration entre comptes et la fréquence de mise à jour du contenu。 Selon les scénarios, les priorités de sécurité de la checklist de création de sites web pour le commerce extérieur ne sont pas exactement les mêmes。
Pourquoi les points clés du contrôle de sécurité changent selon les scénarios commerciaux
Lorsqu’il s’agit d’un site B2B de demandes de renseignements, les principales craintes concernent les attaques sur les formulaires, l’échec des notifications par e-mail et les fluctuations du classement dans les moteurs de recherche。 Lorsqu’il s’agit d’une boutique transfrontalière, l’accent se déplace vers le parcours de paiement, les données de commande et les autorisations de compte。 Même si tout semble relever de la création de site web, la structure des risques est en réalité différente。
Si la diffusion concerne en plus plusieurs régions, le problème devient plus complexe。 Les accès en Amérique du Nord et en Europe accordent davantage d’attention à l’intégrité des certificats, aux notifications de confidentialité et à la conformité des scripts; tandis que sur les marchés du Moyen-Orient, d’Amérique latine et autres, les fluctuations réseau sont fréquentes, ce qui impose des exigences plus élevées en matière de sauvegarde, d’accélération et de reprise après sinistre。
C’est aussi pourquoi de nombreux projets intégrés de création de sites web et de marketing placent le contrôle de sécurité à la fin du processus de mise en ligne pour effectuer une vérification globale。 Les plateformes comme 易营宝, qui servent depuis longtemps des scénarios de croissance à l’étranger, évaluent généralement la création de sites web, le SEO, la publicité et la maintenance ultérieure dans une même logique。
Les 10 points de risque les plus susceptibles de poser problème avant la mise en ligne
Les omissions fréquentes dans la sécurité de la checklist de création de sites web pour le commerce extérieur ne relèvent souvent pas de difficultés techniques, mais d’étapes de livraison dispersées, sans validation croisée finale par une personne responsable。 Les 10 éléments ci-dessous couvrent essentiellement les risques centraux à revérifier avant la mise en ligne。
- Le certificat SSL n’est pas correctement déployé, ou le domaine principal, le domaine générique et le domaine de redirection ne sont pas cohérents。
- Mots de passe faibles dans le back-office, comptes partagés, administrateurs par défaut non supprimés。
- Versions obsolètes du serveur, du CMS et des plugins, vulnérabilités connues non corrigées。
- Absence de mécanismes anti-spam et de captcha pour les formulaires, les points de connexion et les interfaces。
- Absence de sauvegardes régulières de la base de données, des fichiers médias et de la configuration du site。
- Environnement de test non fermé, indexé par les moteurs de recherche ou accessible depuis l’extérieur。
- Sources complexes pour les statistiques tierces, les plugins de chat et les codes publicitaires, avec des risques liés aux scripts。
- Limites d’autorisation floues, les éditeurs de contenu pouvant accéder à des configurations sensibles。
- Politique de confidentialité, notification Cookie et description de la collecte de données ne correspondant pas aux pratiques réelles。
- Absence de surveillance des anomalies, empêchant une détection et un retour arrière rapides après un problème。
Dans les scénarios à haute fréquence, les critères de jugement ne reposent pas sur un même standard
Les sites orientés demandes de renseignements craignent davantage « être accessibles mais ne pas recevoir de leads »
L’erreur d’évaluation la plus courante pour ce type de site consiste à vérifier uniquement l’affichage de la page d’accueil, sans valider la soumission des formulaires, le taux de réception des e-mails de demande de renseignements et les règles anti-spam。 Une page qui semble normale ne signifie pas que le parcours des leads est sécurisé。
Une approche plus fiable consiste à tester ensemble la soumission de formulaires, le téléchargement de pièces jointes, les réponses automatiques et la synchronisation CRM。 Le cœur de la sécurité de la checklist de création de sites web pour le commerce extérieur ici n’est pas de mettre en place une protection très complexe, mais de s’assurer que la protection ne bloque pas par erreur les soumissions normales des clients。
Les boutiques transfrontalières accordent plus d’importance au parcours de commande et de paiement
Dans le scénario d’une boutique, les risques se concentrent souvent sur la connexion, la passation de commande, le rappel de paiement et la récupération de compte。 Toute configuration instable à l’un de ces points peut entraîner une perte de commandes, des anomalies de stock ou une escalade des réclamations。
À ce stade, la sécurité de la checklist de création de sites web pour le commerce extérieur doit vérifier en priorité la signature de l’interface de paiement, les journaux de commande, la hiérarchie des autorisations et les alertes de commandes anormales。 Se limiter à la vitesse des pages front-end sans examiner les journaux d’audit du back-office laisse généralement des risques cachés。
Les sites officiels multilingues négligent plus facilement la conformité régionale et la logique de redirection
Les problèmes courants des sites multilingues ne concernent pas seulement l’exactitude de la traduction, mais aussi le fait de savoir si les pages des différentes langues partagent le même ensemble de scripts, la même stratégie Cookie et les mêmes règles de formulaire。 Une erreur de configuration sur un site linguistique peut nuire à la réputation de l’ensemble du site。
Si le marché visé est l’Europe, les mentions de confidentialité, l’autorisation Cookie et les champs de collecte de données doivent correspondre à la réalité。 Pour les marchés russophones, du Moyen-Orient ou d’Asie du Sud-Est, il faut davantage prêter attention aux miroirs, aux redirections et à la stabilité d’accès, afin d’éviter les fausses redirections ou les erreurs de certificat。
Ce n’est qu’en comprenant clairement les différences que la sécurité de la checklist de création de sites web pour le commerce extérieur prend une valeur d’exécution
Si le projet prend simultanément en charge la création de site web et le marketing, il est préférable de répartir le contrôle de sécurité par parcours métier, plutôt que seulement par modules techniques。 Le tableau ci-dessous convient à l’identification rapide des priorités avant la mise en ligne。
Quelques erreurs d’appréciation facilement sous-estimées avant la mise en œuvre
Une erreur fréquente consiste à comprendre la sécurité de la checklist de création de sites web pour le commerce extérieur comme une simple sécurité serveur。 En réalité, les codes marketing, les plugins de réseaux sociaux, les composants cartographiques, le service client en ligne et les scripts de traduction automatique peuvent tous devenir de nouveaux points d’entrée。
Une autre erreur consiste à ne regarder que le coût de mise en ligne, sans regarder le coût de récupération。 Pour un site sans exercice de sauvegarde, lorsque de vrais problèmes surviennent, le temps de récupération est souvent plus long que le temps de création du site, et le budget publicitaire ainsi que le classement dans les moteurs de recherche sont également consommés par ricochet。
Il existe aussi le cas où l’environnement de test est traité comme une ressource interne。 En réalité, les sites de test dont l’accès n’est pas restreint sont souvent explorés par les moteurs de recherche, exposant même la documentation des interfaces, les chemins administrateur et les données non désensibilisées。
Une approche plus fiable consiste à intégrer les éléments de sécurité dans le processus coordonné de création de site web et de marketing
Pour les projets qui doivent à la fois créer un site web et mener du SEO, de la publicité et de l’acquisition de trafic via les réseaux sociaux, le contrôle de sécurité ne devrait pas être un simple tableau ajouté à la fin, mais traverser la création, la publication, la diffusion et l’optimisation continue。 De cette manière, de nombreux problèmes peuvent être traités avant l’augmentation du trafic。
C’est aussi la valeur concrète d’un service intégré。 Comme 易营宝 sert depuis longtemps des scénarios de sites officiels multilingues, de sites indépendants, de pages d’atterrissage publicitaires et de croissance SEO, il place généralement les certificats, les autorisations, les sauvegardes, l’indexation, la conformité des scripts et le suivi des conversions dans une même chaîne de vérification, réduisant les ruptures entre départements。
- Effectuer un test complet de bout en bout avant la mise en ligne, incluant l’accès, la soumission, le rappel, la notification et la récupération de sauvegarde。
- Séparer les autorisations d’administrateur, d’éditeur, de diffusion et de maintenance, afin d’éviter les comptes partagés。
- Mettre en place un mécanisme mensuel de mise à jour des vulnérabilités et des exercices trimestriels de récupération。
- Avant d’intégrer un nouveau script tiers, confirmer d’abord sa source, son usage et les limites des données。
- Avant une mise en ligne dans différentes régions, revérifier les notifications locales de confidentialité et la stratégie de redirection des pages。
Une checklist réellement utile doit pouvoir guider les prochaines actions
La valeur de la sécurité de la checklist de création de sites web pour le commerce extérieur ne réside pas dans le nombre de termes listés, mais dans sa capacité à évaluer le risque de mise en ligne, la capacité de récupération et les points de pression des opérations ultérieures。 Dès qu’un site web reçoit du trafic mondial, toute petite vulnérabilité peut se transformer en perte continue。
Une méthode de progression plus pratique consiste à déterminer d’abord si le site actuel est un site de demandes de renseignements, un site de boutique ou un site de marque multilingue, puis à revérifier point par point les six catégories que sont les certificats, les autorisations, les sauvegardes, les vulnérabilités, les scripts et la conformité。 Ce n’est qu’en intégrant réellement ces 10 points de risque dans le processus que la sécurité et la croissance après la mise en ligne deviennent plus maîtrisables。
Articles connexes
Produits connexes
 Système SaaS de création de sites web et de marketing intelligent YiyingbaoSystème SaaS de création de sites web et de marketing intelligent Yiyingbao, création de sites sans code pilotée par l’IA, mise en place rapide d’un site web multilingue indépendant pour le commerce international en 10 minutes, accélération par des serveurs répartis dans le monde entier, optimisation SEO intelligente par l’IA, pour aider les entreprises à se connecter efficacement aux marchés mondiaux. L’intégration parfaite de la technologie et de la simplicité d’utilisation rend la création de sites web pour le commerce international extrêmement simple.
 Services d’optimisation du système à double moteur AI+SEOLe système d’optimisation à double moteur AI+SEO de 易营宝 s’appuie sur l’exploration intelligente de mots-clés par l’IA, la génération de contenu et une optimisation technique complète afin d’aider les entreprises de commerce extérieur à obtenir un trafic organique de haute qualité et à améliorer considérablement leur classement dans les moteurs de recherche ainsi que leur taux de conversion.
 Système de marketing publicitaire intelligent AI+SEMAI+SEM propulse une création publicitaire intelligente, permettant un marketing publicitaire précis sur toute la chaîne. Le système génère automatiquement des rapports hebdomadaires/mensuels, l'IA recommande des mots-clés et des pays de diffusion, surveille en temps réel les indicateurs clés et fournit des alertes intelligentes, lance en un clic des solutions de diffusion à haut taux de conversion, aidant à acquérir rapidement des clients et à améliorer le ROI.
 Système de marketing sur les réseaux sociaux AI+SNSSystème de marketing intelligent Yingyingbao AI+SNS pour les réseaux sociaux - Capture sociale précise pour l'ère des réseaux sociaux. Prend en charge la synchronisation du contenu en un clic sur les principales plateformes, notamment Facebook et LinkedIn. La réécriture des publications alimentée par l'IA améliore la localisation. Un service client intelligent disponible 24 h/24, 7 j/7 et l'analyse du profil des utilisateurs permettent aux entreprises de se développer efficacement sur les marchés mondiaux.
 Solutions marketing publicitaire IA+SEMLes solutions publicitaires SEM basées sur l'IA exploitent l'intelligence artificielle pour améliorer considérablement la gestion des campagnes SEM. Grâce à l'IA, elles génèrent des rapports hebdomadaires et mensuels qui présentent les données des comptes sous plusieurs angles, permettant ainsi une supervision complète des performances et des tendances publicitaires. L'IA fournit des recommandations précises sur les mots-clés et les pays cibles, rédige de manière intelligente des textes publicitaires à fort taux de conversion et lance des campagnes efficaces en un seul clic, accélérant ainsi l'acquisition de clients pour les entreprises. Parallèlement, le système surveille les indicateurs clés en temps réel, identifie intelligemment les fluctuations anormales et émet des alertes en temps opportun, garantissant ainsi des performances publicitaires stables et des rendements élevés.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Services de noms de domaineEasy Marketing propose des services professionnels de noms de domaine, comprenant la recherche intelligente, l'enregistrement en un clic, la protection de marque et la gestion complète du cycle de vie, aidant les entreprises à construire une image de marque numérique.
 EasySell B2C Place de Marché Transfrontalière, Site Indépendant易营宝B2C跨境商城独立站是由易营宝信息科技(北京)有限公司自主研发的智能建站与跨境电商一体化解决方案。系统专为中小型及大型出口企业打造,集“建站、运营、营销、投放、转化”于一体,帮助企业快速打造跨境电商独立站,实现品牌出海与全球销售增长。
平台支持多语言、多币种、多渠道营销,内置AI智能翻译与SEO优化系统,适配东南亚、欧美、拉美、中东等主流市场,助力中国制造企业高效布局国际电商版图。 B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。