- Une rencontre de mise en relation entre le China-Europe Railway Express et le CIIE s’est tenue, avec un focus sur les exportations B2B du e-commerce transfrontalierNov 07, 2026Voir les détails
- Le ministère du Commerce répond à l’UE sur le cumul des taxes et frais applicables aux marchandises importées de faible valeurNov 06, 2026Voir les détails
- La Conférence mondiale sur l’Internet publie deux rapports sur le développement de l’Internet en 2026Nov 05, 2026Voir les détails
- Au cours des trois premiers trimestres, le chiffre d’affaires des entreprises Internet de taille supérieure à un certain seuil a atteint 1 716 milliards de yuans, tandis que les bénéfices ont progressé de 17,6 %Nov 05, 2026Voir les détails
- Le chiffre d’affaires et le volume des transactions de Shopify au troisième trimestre sont inférieurs aux attentes, l’action chute fortement avant l’ouverture des marchésNov 04, 2026Voir les détails
- Baisse du trafic des vendeurs Temu : la répartition du trafic sur la plateforme évolueNov 04, 2026Voir les détails
Que comprend le service conforme au RGPD d’易营宝 ? Explication du champ de collecte des cookies, des formulaires et de l’autorisation des données
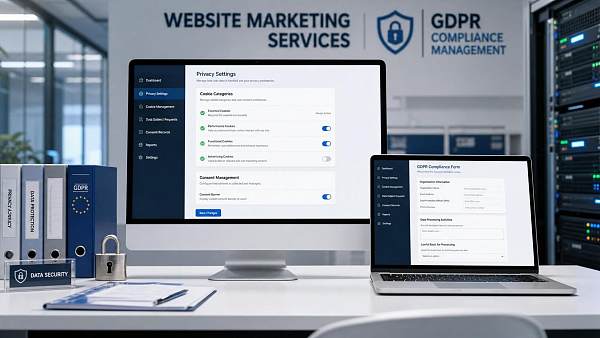
Services de conformité GDPR de YiYingBao : ce n’est généralement pas seulement une bannière de cookie
Lorsque le site web d’une entreprise s’adresse à des visiteurs européens, la conformité au GDPR n’est souvent plus une option. En particulier dans les scénarios de création de site, SEO, publicité payante et intégration avec le marketing sur les réseaux sociaux, les cookies, les formulaires et les autorisations d’accès aux données peuvent intervenir en même temps, ce qui augmente les risques.
Beaucoup de gens recherchent « que comprennent les services de conformité GDPR de YiYingBao », mais la vraie question n’est pas le concept en soi : il s’agit de savoir quels éléments doivent être contrôlés après la mise en ligne du site, quelles données peuvent être collectées et quelles actions doivent obtenir un consentement préalable.
En combinant les besoins réels des sites officiels multilingues, des boutiques transfrontalières, des landing pages publicitaires et des pages d’acquisition à l’étranger, les services de conformité GDPR de YiYingBao s’articulent généralement autour de trois points : le mécanisme de gestion des cookies, la conception conforme des formulaires et la clarification du périmètre d’autorisation des données, puis la mise en œuvre de ces exigences au niveau des pages, des systèmes et des processus.
Pour les sites qui font du marketing à l’étranger sur le long terme, la valeur de ce type de service ne se limite pas à réduire le risque de plaintes ; elle consiste aussi à rendre les activités marketing, la collecte de données et le suivi ultérieur plus clairement encadrés.
Que comprennent les services de conformité GDPR de YiYingBao, et comment en définir les limites essentielles ?
En termes simples, ce que comprennent les services de conformité GDPR de YiYingBao dépend de la couverture des cinq actions clés : « informer, consentir, enregistrer, restreindre, retirer », plutôt que de la simple création d’une page de confidentialité en surface.
Dans un contexte intégré site web + marketing, les prestations courantes comprennent généralement les éléments suivants :
- Recenser les types de cookies utilisés par le site, notamment les cookies nécessaires, les cookies statistiques et les cookies marketing.
- Configurer la bannière de consentement aux cookies et le centre de préférences, afin d’éviter le consentement précoché par défaut et le suivi activé par défaut.
- Vérifier les déclarations d’autorisation et la logique de consentement dans les formulaires de demande, d’inscription et de téléchargement.
- Définir clairement la finalité de la collecte de données, la durée de conservation, les destinataires des transmissions et le périmètre de traitement.
- Mettre en place la politique de confidentialité, les enregistrements d’autorisation et le mécanisme de retrait, afin de faciliter les preuves et les audits ultérieurs.
L’erreur la plus fréquente consiste à considérer le GDPR comme un simple document juridique. En réalité, il a un impact direct sur les statistiques SEO, le remarketing publicitaire, la collecte de prospects et l’intégration avec le CRM. Si une plateforme comme YiYingBao fournit à la fois des fonctions de création de site, de diffusion publicitaire et d’automatisation marketing, la conformité doit être conçue en même temps que les processus métier, et non traitée séparément.
Que contrôle exactement la gestion des cookies, et pourquoi est-ce si sujet aux problèmes ?
Les cookies sont souvent l’élément le plus facilement négligé, car ils peuvent déclencher des codes de suivi statistique, des pixels publicitaires ou des scripts de suivi tiers avant même que l’utilisateur n’ait cliqué sur « consentir ». Ce type de situation est fréquent sur les sites indépendants à l’étranger, les landing pages et les boutiques transfrontalières.
Si l’on veut répondre à la question de ce que comprennent les services de conformité GDPR de YiYingBao, la gestion des cookies doit au minimum comporter deux niveaux. Le premier est la classification, le second le contrôle.
La classification sert à indiquer au site quels cookies sont nécessaires au fonctionnement du site, lesquels servent à analyser le comportement des visiteurs, et lesquels sont destinés à la publicité et au remarketing. Le contrôle consiste à empêcher le chargement des cookies non essentiels avant l’obtention du consentement.
Dans les applications concrètes, si les services de YiYingBao couvrent Google Ads, Facebook Ads et l’analyse SEO, le contrôle des cookies ne peut pas se limiter à une simple fenêtre pop-up front-end ; il doit aussi être relié à la gestion des balises, aux outils statistiques et aux marquages des comptes publicitaires.
Comment concevoir les formulaires pour qu’ils soient conformes sans nuire à la conversion ?
C’est une question qui préoccupe beaucoup d’entreprises. La réponse n’est pas de rendre le formulaire toujours plus complexe et plus sûr, mais d’expliquer clairement les champs obligatoires, les mentions d’autorisation et les utilisations ultérieures, tout en réduisant autant que possible la collecte inutile.
Un formulaire de demande ou de téléchargement conforme doit généralement répondre à trois questions : que collecter, pourquoi le collecter et à qui envoyer les informations. Tant que la logique est claire, la conversion ne baisse pas nécessairement ; au contraire, la qualité des leads peut s’améliorer.
Par exemple, lors du téléchargement d’un livre blanc, il suffit souvent de demander l’adresse e-mail et le nom de l’entreprise ; c’est généralement plus raisonnable que de demander d’un seul coup le numéro de téléphone, le pays, le budget et le poste. Si des contenus marketing doivent ensuite être envoyés, il faut séparer l’autorisation « envoi de资料 » et l’autorisation « abonnement marketing » ; elles ne doivent pas être regroupées.
- Ne conserver dans les champs obligatoires que les informations nécessaires à l’exécution de l’activité concernée.
- Rédiger clairement la finalité dans le texte d’autorisation, sans formulation vague.
- Ne pas précocher la case d’abonnement marketing.
- Faire apparaître l’entrée vers la politique de confidentialité avant la soumission.
- Conserver idéalement une trace de la version d’autorisation après soumission.
Si le site utilise le système de création intelligent de YiYingBao ou des composants de formulaires multilingues, ce type de conception conforme est généralement plus adapté à une configuration unifiée au niveau du template, afin d’éviter des standards de page différents selon les pays et des vérifications ultérieures difficiles.
Jusqu’où faut-il aller dans le périmètre d’autorisation des données pour éviter qu’il soit considéré comme un « tout par défaut » ?
L’explication du périmètre d’autorisation des données ne dépend pas de sa longueur, mais de la clarté de ses limites. De nombreux sites rédigent une politique de confidentialité, mais décrivent les usages de manière trop large, par exemple « utilisé pour améliorer le service et la coopération commerciale » ; ce type de formulation ne suffit souvent pas à soutenir des actions marketing précises.
La méthode la plus fiable consiste à décomposer selon les scénarios métier. Par exemple : réponse aux demandes, suivi des devis, envoi de documents, e-mails marketing, remarketing publicitaire, analyse du comportement sur le site ; ces usages doivent être expliqués séparément et, si nécessaire, faire l’objet de consentements distincts.
Dans la question « que comprennent les services de conformité GDPR de YiYingBao », l’explication du périmètre d’autorisation des données s’étend souvent aussi aux sous-traitants tiers. En effet, de nombreux sites de marketing ne fonctionnent pas sur un seul système, mais s’interfacent avec un CRM, une plateforme d’e-mailing, une plateforme publicitaire, un outil de service client et un outil d’analyse.
Il faut confirmer à l’avance à qui les données seront transmises, s’il y aura une transmission transfrontalière, combien de temps elles seront conservées et comment l’utilisateur peut retirer son consentement ou demander leur suppression. Ce ne sont pas des éléments accessoires, mais la base qui détermine si le site peut fonctionner de manière stable à long terme.
Comment savoir avant la mise en ligne si les services sont suffisamment bien faits, et où les oublis surviennent-ils le plus souvent ?
Beaucoup de problèmes ne viennent pas du système, mais de l’exécution dans les détails. En particulier lorsque le site fait en même temps du SEO, de la publicité payante, de l’acquisition via les réseaux sociaux et des opérations multilingues, les pages changent rapidement, les scripts sont nombreux, et il est facile d’avoir des incohérences entre le front-end et le back-end.
Avant la mise en ligne, on peut utiliser une simple liste de contrôle pour vérifier :
D’un point de vue de mise en œuvre, les plateformes de services comme YiYingBao, qui couvrent la création de site, la publicité et le marketing IA, ont l’avantage de pouvoir examiner la construction des pages, la gestion des scripts et les chaînes de données dans un même système, ce qui réduit les ambiguïtés de responsabilité entre plusieurs fournisseurs.
Au-delà de la conformité elle-même, quelle valeur concrète cela apporte-t-il ?
Beaucoup d’entreprises considèrent d’abord le GDPR comme un coût, mais une fois le travail terminé, elles constatent qu’il aide aussi à clarifier les actifs de données. Quelles données sont réellement utiles, lesquelles sont seulement collectées par habitude : une mise en conformité permet de rendre cela plus clair.
Pour les sites de marketing à l’étranger, la valeur finale de ce que comprennent les services de conformité GDPR de YiYingBao ne se limite pas à « éviter les erreurs » ; elle se reflète aussi dans trois aspects : une collecte de données plus contrôlable, des chaînes publicitaires et analytiques plus claires, et des standards de gestion des pages et des formulaires plus uniformes.
L’expérience de longue date de YiYingBao dans les sites officiels multilingues, les boutiques transfrontalières et les projets de promotion à l’étranger est plus adaptée aux scénarios où des régions, plusieurs pages et plusieurs canaux fonctionnent en parallèle. En particulier lorsque le site vise les marchés européens, nord-américains et autres, intégrer plus tôt la conformité dans la création du site et les processus marketing réduit les coûts de correction ultérieurs.
Si vous souhaitez aller plus loin dans le diagnostic, il est conseillé de commencer par dresser la liste des cookies existants, des champs de formulaire, de la politique de confidentialité et des outils tiers du site, puis de vérifier un par un leur finalité, leur mode d’autorisation et leur mécanisme d’enregistrement. Ainsi, lorsque l’on examine à nouveau ce que comprennent les services de conformité GDPR de YiYingBao, on ne regarde plus seulement les fonctions, mais on peut aussi déterminer directement s’ils correspondent réellement aux risques actuels du site et à ses besoins de croissance.
Articles connexes
 La plateforme de création de sites web pour l’exportation sécurise-t-elle les données ? Comment vérifier les droits d’accès
 À partir du 1er novembre, l’UE exigera la déclaration d’un identifiant produit pour les colis transfrontaliers de faible valeur
 Comment protéger les comptes d’administration contre le piratage sur une plateforme SaaS de création de sites web ?
Produits connexes
 Système SaaS de création de sites web et de marketing intelligent YiyingbaoSystème SaaS de création de sites web et de marketing intelligent Yiyingbao, création de sites sans code pilotée par l’IA, mise en place rapide d’un site web multilingue indépendant pour le commerce international en 10 minutes, accélération par des serveurs répartis dans le monde entier, optimisation SEO intelligente par l’IA, pour aider les entreprises à se connecter efficacement aux marchés mondiaux. L’intégration parfaite de la technologie et de la simplicité d’utilisation rend la création de sites web pour le commerce international extrêmement simple.
 Services d’optimisation du système à double moteur AI+SEOLe système d’optimisation à double moteur AI+SEO de 易营宝 s’appuie sur l’exploration intelligente de mots-clés par l’IA, la génération de contenu et une optimisation technique complète afin d’aider les entreprises de commerce extérieur à obtenir un trafic organique de haute qualité et à améliorer considérablement leur classement dans les moteurs de recherche ainsi que leur taux de conversion.
 Système de marketing publicitaire intelligent AI+SEMAI+SEM propulse une création publicitaire intelligente, permettant un marketing publicitaire précis sur toute la chaîne. Le système génère automatiquement des rapports hebdomadaires/mensuels, l'IA recommande des mots-clés et des pays de diffusion, surveille en temps réel les indicateurs clés et fournit des alertes intelligentes, lance en un clic des solutions de diffusion à haut taux de conversion, aidant à acquérir rapidement des clients et à améliorer le ROI.
 Système de marketing sur les réseaux sociaux AI+SNSSystème de marketing intelligent Yingyingbao AI+SNS pour les réseaux sociaux - Capture sociale précise pour l'ère des réseaux sociaux. Prend en charge la synchronisation du contenu en un clic sur les principales plateformes, notamment Facebook et LinkedIn. La réécriture des publications alimentée par l'IA améliore la localisation. Un service client intelligent disponible 24 h/24, 7 j/7 et l'analyse du profil des utilisateurs permettent aux entreprises de se développer efficacement sur les marchés mondiaux.
 Solutions marketing publicitaire IA+SEMLes solutions publicitaires SEM basées sur l'IA exploitent l'intelligence artificielle pour améliorer considérablement la gestion des campagnes SEM. Grâce à l'IA, elles génèrent des rapports hebdomadaires et mensuels qui présentent les données des comptes sous plusieurs angles, permettant ainsi une supervision complète des performances et des tendances publicitaires. L'IA fournit des recommandations précises sur les mots-clés et les pays cibles, rédige de manière intelligente des textes publicitaires à fort taux de conversion et lance des campagnes efficaces en un seul clic, accélérant ainsi l'acquisition de clients pour les entreprises. Parallèlement, le système surveille les indicateurs clés en temps réel, identifie intelligemment les fluctuations anormales et émet des alertes en temps opportun, garantissant ainsi des performances publicitaires stables et des rendements élevés.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Services de noms de domaineEasy Marketing propose des services professionnels de noms de domaine, comprenant la recherche intelligente, l'enregistrement en un clic, la protection de marque et la gestion complète du cycle de vie, aidant les entreprises à construire une image de marque numérique.
 EasySell B2C Place de Marché Transfrontalière, Site Indépendant易营宝B2C跨境商城独立站是由易营宝信息科技(北京)有限公司自主研发的智能建站与跨境电商一体化解决方案。系统专为中小型及大型出口企业打造,集“建站、运营、营销、投放、转化”于一体,帮助企业快速打造跨境电商独立站,实现品牌出海与全球销售增长。
平台支持多语言、多币种、多渠道营销,内置AI智能翻译与SEO优化系统,适配东南亚、欧美、拉美、中东等主流市场,助力中国制造企业高效布局国际电商版图。 B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。