- ¿Puede la tasa media de crecimiento anual reflejar las oportunidades reales de los mercados internacionales?07-10-2026Ver detalles
- ¿Qué canales de captación de clientes se verán afectados por las tendencias del marketing transfronterizo de 2026?06-09-2026Ver detalles
- ¿Qué riesgos de homogeneización deben identificarse en el análisis del sector de creación inteligente de sitios web?30-08-2026Ver detalles
- Cómo cambiarán las tendencias de marketing con IA en 2026 la asignación del presupuesto publicitario28-08-2026Ver detalles
- ¿El mercado de la autenticación SSL EV se está contrayendo o evolucionando? ¿Cómo deben evaluar las empresas la adquisición de certificados?11-08-2026Ver detalles
- Por qué los métodos antiguos de amp seo 2020 han dejado de funcionar y cuáles son los cambios actuales en las prioridades de optimización02-08-2026Ver detalles
Cómo elegir un certificado SSL: análisis de los escenarios de aplicación de los certificados DV, OV y EV
Muchas empresas gestionan los certificados SSL de forma provisional justo antes de lanzar un sitio web, con el criterio habitual de que «basta con que se muestre el candado». Desde el punto de vista técnico, este enfoque puede no causar problemas de inmediato; sin embargo, para los sitios web que gestionan consultas, inicio de sesión de miembros, pagos de pedidos, descargas de archivos o administración de backend, la elección del certificado también implica la verificación de identidad, la gestión de activos de dominio, la responsabilidad de renovación y la confianza del cliente. Especialmente en los sitios multilingües orientados a mercados internacionales, las tiendas transfronterizas y las páginas de destino publicitarias, los errores de configuración de certificados suelen manifestarse directamente como advertencias del navegador, interrupciones de redirección o pérdidas de conversión.
DV, OV y EV no son tres tecnologías de cifrado diferentes, sino tres niveles distintos de verificación de la entidad solicitante. La razón por la que muchas comunicaciones de compra se repiten radica en confundir la «intensidad del cifrado» con el «respaldo de la identidad empresarial». Al seleccionar una solución, los responsables de seguridad deben primero analizar estas dos dimensiones por separado.
Aclarar primero: qué protege un certificado SSL y qué no protege
Los certificados SSL de los que se habla habitualmente utilizan principalmente el protocolo TLS en su implementación real. Su función principal es establecer una conexión cifrada entre el navegador y el servidor, y permitir que el navegador compruebe si el dominio visitado coincide con el dominio incluido en el certificado. Cuando los usuarios envían formularios, inician sesión en cuentas o rellenan datos de contacto, resulta más difícil que los datos sean leídos o alterados directamente durante la transmisión.
Sin embargo, un certificado no sustituye la gestión de seguridad del sitio web. No puede corregir plugins con vulnerabilidades, impedir inicios de sesión con contraseñas débiles ni resolver problemas de intrusión en el servidor, permisos excesivos en la base de datos o suplantación mediante páginas de phishing. En los procesos de control de calidad, debe evitarse especialmente una falsa percepción: que HTTPS funcione correctamente no significa que el sitio web cumpla con los requisitos de seguridad. El certificado es solo una capa básica que también debe mantenerse de forma continua.
Desde la perspectiva del navegador, DV, OV y EV pueden utilizar algoritmos y capacidades de clave similares en el nivel de cifrado de transmisión. La verdadera diferencia reside en la profundidad de la revisión que realiza la autoridad de certificación sobre el solicitante y en la información de la entidad que puede mostrarse en el certificado. Por tanto, elegir un nivel de validación superior no debe entenderse como que «el sitio web es naturalmente más resistente a los ataques», sino como que «los visitantes pueden obtener una base más sólida para confirmar la identidad de la organización».
DV, OV y EV: la diferencia principal está en la validación, no en el «candado»
El certificado DV, o certificado de validación de dominio, solo exige que el solicitante demuestre tener control sobre el dominio. Los métodos de validación habituales incluyen registros DNS, un correo electrónico designado o la comprobación de archivos del sitio web. Se emite con rapidez y es adecuado para proyectos que requieren publicar páginas con frecuencia, gestionar sitios secundarios en lote o se encuentran en fase de prueba. Para sitios web corporativos de presentación de contenido, páginas de campaña, páginas de recepción de publicidad, así como blogs o centros de ayuda donde la verificación de identidad empresarial no es prioritaria, un DV suele ser suficientemente práctico.
Sus límites también son claros: un DV solo acredita el control del dominio, pero no demuestra que el operador sea una empresa verificada concreta. Si el nombre del sitio web difiere considerablemente de la marca o del nombre del grupo, o si los clientes necesitan confirmar la entidad contraparte de la transacción, las señales proporcionadas únicamente por un DV son limitadas. En los escenarios de comercio exterior B2B, los compradores internacionales suelen comprobar simultáneamente la información corporativa del sitio web, el dominio de correo electrónico, la política de privacidad y los datos de contacto; en este caso, puede utilizarse un DV, pero no conviene considerarlo como la totalidad de la construcción de confianza.
El certificado OV, o certificado de validación de organización, además de validar el control del dominio, verifica los datos básicos de identidad de la organización solicitante. Es adecuado para sitios web corporativos oficiales, sitios de catálogo de fabricantes, portales de clientes, plataformas de colaboración con proveedores y sitios B2B que necesitan consolidar credibilidad de marca a largo plazo. No es necesariamente «más adecuado para todos los sitios web» que el DV, pero cuando un sitio gestiona presupuestos, solicitudes de muestras, inicio de sesión de clientes, tickets de posventa y otras operaciones, la información verificable aportada por la validación de organización se ajusta mejor a los hábitos de revisión de los clientes empresariales.
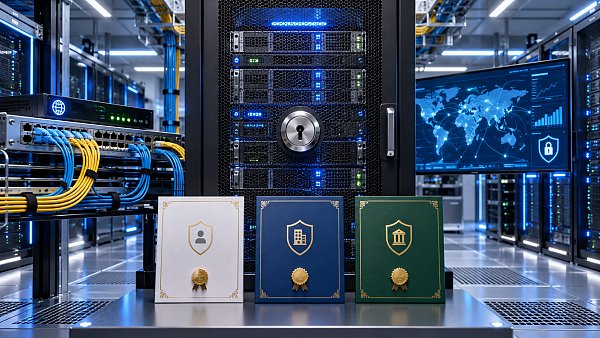
El certificado EV, o certificado de validación extendida, suele someter a la organización a una verificación más estricta y es adecuado para servicios financieros, páginas relacionadas con pagos, transacciones de alto valor, puntos de acceso a servicios públicos o plataformas con requisitos internos claros sobre la credibilidad de la entidad. Cabe señalar que la forma en que los navegadores modernos muestran la información de identidad EV ha cambiado, y la conocida y llamativa «barra de direcciones verde» ya no es una experiencia universal. No debe suponerse que, por haber adquirido un EV, los usuarios comunes percibirán necesariamente una diferencia evidente en la barra de direcciones.
Por ello, el valor de EV debe evaluarse más en el contexto del archivo de cumplimiento, la revisión organizativa y los procesos de negocio de alto riesgo, en lugar de perseguir únicamente un efecto visual. Si el sitio solo es una página normal de presentación de productos, aumentar el ciclo de revisión y los costes de gestión por buscar el «nivel más alto» puede no corresponderse con el riesgo real.
Lo que realmente suele pasarse por alto es el alcance del dominio y el ciclo de vida del certificado
Al elegir un certificado, el nivel de validación es solo el primer paso. Muchos fallos se producen en el alcance de cobertura del dominio: example.com y www.example.com son nombres distintos; los subdominios como shop.example.com y en.example.com también deben estar cubiertos explícitamente. Los certificados multidominio son adecuados para incluir varios dominios independientes en una gestión unificada; los certificados comodín pueden cubrir varios subdominios del mismo nivel, pero normalmente no equivalen a cubrir automáticamente el dominio raíz ni pueden extenderse ilimitadamente a subdominios de varios niveles. Las reglas de cobertura específicas deben verificarse según los parámetros de solicitud del certificado y el plan de implementación.
En los negocios transfronterizos suele coexistir el sitio principal, los sitios regionales, la tienda, el servidor de origen de CDN y los enlaces cortos de marketing. Si solo se adquiere un certificado para el dominio principal y los clics de publicidad se dirigen a un dominio secundario no cubierto, la advertencia del navegador interrumpirá directamente la visita. Al utilizar sistemas inteligentes de creación de sitios web o sistemas de tiendas transfronterizas, el proceso de publicación debe incorporar una comprobación conjunta de «dominio—certificado—redirección—recursos de página», en lugar de dejar la configuración del certificado para la resolución de incidencias posteriores al lanzamiento.
También es necesario establecer un registro para el período de validez y la renovación de los certificados. Si el registrante del dominio, los permisos de gestión de DNS, la cuenta del certificado y el custodio de la clave privada están distribuidos entre distintos empleados o proveedores de servicios, tras cambios de personal es muy fácil que se generen puntos ciegos en la renovación. En proyectos de ajuste organizativo, adquisición de activos o migración de sistemas, el inventario de activos digitales debe revisarse simultáneamente con otros listados de riesgos. Al igual que el enfoque de diligencia debida destacado en los riesgos financieros en fusiones y adquisiciones de empresas estatales y las medidas de respuesta, este enfoque también es aplicable a la gestión de sitios web: además de los activos web visibles, el control del dominio, la entidad solicitante del certificado y la responsabilidad de renovación también deben poder rastrearse.
Evalúe según el negocio del sitio web, no concluya solo por el precio del certificado
Para los sitios web de presentación de productos y consultas de empresas manufactureras de comercio exterior, si la información empresarial es estable y los clientes realizarán una revisión previa de la autenticidad de la entidad, OV suele ser una opción más equilibrada; si se trata de una página temática orientada a buscadores y publicidad en redes sociales, y la frecuencia de publicación de dominios es alta, DV combinado con una divulgación estandarizada de información del sitio suele ser más eficiente. Cuando una tienda transfronteriza implica registro, dirección, pedidos y redirecciones de pago, además de considerar OV o EV, también deben comprobarse que el proveedor de servicios de pago, el sistema de pedidos, los scripts de terceros y las páginas de privacidad utilicen HTTPS de principio a fin.
Cuando Yiyingbao ofrece a empresas de comercio exterior, sitios web oficiales multilingües y sitios independientes transfronterizos servicios integrados de creación de sitios web, SEO, publicidad y operación de redes sociales, el certificado no debe tratarse como un plugin técnico independiente. Un sitio web promocionable debe pasar por la resolución de dominio, publicación de páginas, carga de recursos, transmisión de formularios, cadena de redirecciones y comprobaciones de indexación. Siempre que uno de estos elementos siga utilizando recursos HTTP, pueden aparecer advertencias de contenido mixto, lo que afectará a la integridad de la página y al criterio del usuario.
Por último, se propone a los responsables de seguridad un orden práctico de evaluación: primero, confirmar si el sitio web gestiona inicios de sesión, transacciones o información sensible; después, determinar si los clientes necesitan verificar la entidad empresarial; a continuación, comprobar la relación de cobertura entre el dominio principal, los subdominios y los sitios regionales; y, por último, asignar responsables para la renovación, la clave privada, los permisos DNS del dominio y las alertas de anomalías. DV, OV y EV no tienen una configuración absoluta de mayor o menor nivel; elegir correctamente un certificado SSL significa que este se corresponda con los riesgos del negocio, los requisitos de identidad y la capacidad de operación y mantenimiento.
Artículos relacionados
Productos relacionados
 Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝Sistema de marketing y creación inteligente de sitios web SaaS de 易营宝, creación de sitios web sin código impulsada por IA, creación rápida de sitios web multilingües independientes para comercio exterior en 10 minutos, aceleración mediante servidores globales y optimización SEO inteligente con IA, para ayudar a las empresas a conectarse eficazmente con los mercados globales. La combinación perfecta de tecnología y facilidad de uso simplifica al máximo la creación de sitios web para comercio exterior
 Servicios de optimización del sistema de doble motor AI+SEOEl sistema de optimización de doble motor AI+SEO de 易营宝, mediante la extracción inteligente de palabras clave con IA, la generación de contenido y la optimización técnica integral, ayuda a las empresas de comercio exterior a obtener tráfico orgánico de alta calidad y a mejorar significativamente el posicionamiento en buscadores y la tasa de conversión.
 Sistema de marketing publicitario inteligente AI+SEMAI+SEM impulsa la creación inteligente de anuncios, potenciando toda la cadena para un marketing publicitario preciso. El sistema genera automáticamente informes semanales/mensuales, la IA recomienda palabras clave y países de despliegue, monitorea indicadores clave en tiempo real y emite alertas inteligentes, inicia con un clic soluciones de despliegue de alta conversión, ayudando a adquirir clientes rápidamente y mejorar el ROI.
 Sistema de marketing en redes sociales AI+SNSSistema de marketing inteligente para redes sociales Yingyingbao AI+SNS: captura social precisa para la era de las redes sociales. Admite la sincronización de contenido con un solo clic en las principales plataformas, incluidas Facebook y LinkedIn. La reescritura de publicaciones impulsada por IA mejora la localización. El servicio de atención al cliente inteligente 24/7 y el análisis de perfiles de usuarios permiten a las empresas expandirse de manera eficiente a los mercados globales.
 Soluciones de marketing publicitario AI+SEMLas soluciones publicitarias SEM basadas en IA aprovechan la inteligencia artificial para mejorar significativamente la gestión de las campañas SEM. Mediante el uso de la IA para generar informes semanales y mensuales, estas soluciones presentan los datos de las cuentas en múltiples dimensiones, lo que permite una supervisión completa del rendimiento y las tendencias publicitarias. La IA ofrece recomendaciones precisas sobre palabras clave y países objetivo, elabora de forma inteligente textos publicitarios de alta conversión e inicia el despliegue eficiente de campañas con un solo clic, lo que acelera la adquisición de clientes para las empresas. Al mismo tiempo, el sistema supervisa las métricas principales en tiempo real, identifica de forma inteligente las fluctuaciones anormales y emite alertas oportunas, lo que garantiza un rendimiento publicitario estable y altos rendimientos.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Servicios de dominioEasyYun ofrece servicios profesionales de dominio, incluyendo consultas inteligentes, registro en un solo paso, protección de marca y gestión de ciclo completo, ayudando a las empresas a construir una imagen de marca digital.
 EasyOperate B2C Marketplace Transfronterizo y Sitio Web IndependienteEl sitio web independiente de comercio transfronterizo B2C de EasyStore es una solución integral de construcción de sitios web inteligentes y comercio electrónico transfronterizo desarrollada de forma independiente por EasyStore Information Technology (Beijing) Co., Ltd. El sistema está diseñado específicamente para pequeñas, medianas y grandes empresas exportadoras, integrando "construcción de sitios web, operación, marketing, publicidad y conversión" en una sola plataforma, ayudando a las empresas a crear rápidamente un sitio web independiente de comercio electrónico transfronterizo y lograr el crecimiento de las ventas globales y la expansión de la marca en el extranjero.
La plataforma admite múltiples idiomas, múltiples monedas y marketing multicanal, incorpora un sistema de traducción inteligente con IA y un sistema de optimización SEO, y es adecuada para mercados principales como el sudeste asiático, Europa y América, América Latina, Oriente Medio, etc., ayudando a las empresas manufactureras chinas a desplegar eficientemente su estrategia de comercio electrónico internacional. B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。