- Kann die durchschnittliche jährliche Wachstumsrate die tatsächlichen Chancen auf Auslandsmärkten widerspiegeln?07-10-2026Details anzeigen
- Welche Kanäle zur Kundengewinnung werden von den Trends im grenzüberschreitenden Marketing 2026 beeinflusst?06-09-2026Details anzeigen
- Welche Homogenisierungsrisiken bei der Branchenanalyse für KI-gestützte Website-Baukästen zu beachten sind30-08-2026Details anzeigen
- Wie werden die KI-Marketingtrends 2026 die Verteilung von Werbebudgets verändern?28-08-2026Details anzeigen
- Schrumpft der Markt für EV-SSL-Zertifikate oder entwickelt er sich weiter? Wie sollten Unternehmen den Einkauf von Zertifikaten beurteilen?11-08-2026Details anzeigen
- Warum die alten Methoden von AMP SEO 2020 nicht mehr funktionieren und welche Änderungen es bei den aktuellen Optimierungsschwerpunkten gibt02-08-2026Details anzeigen
Wie wählt man ein SSL-Zertifikat aus? Einsatzszenarien von DV-, OV- und EV-Zertifikaten im Überblick
Viele Unternehmen kümmern sich erst kurz vor dem Go-live einer Website kurzfristig um das SSL-Zertifikat. Die gängige Einschätzung lautet: „Hauptsache, das Schloss-Symbol wird angezeigt.“ Technisch gesehen führt diese Vorgehensweise nicht unbedingt sofort zu Problemen. Für Websites, die Anfragen, Mitglieder-Logins, Bestellzahlungen, Dateidownloads oder die Backend-Verwaltung abwickeln, betrifft die Zertifikatsauswahl jedoch auch die Identitätsprüfung, die Verwaltung von Domain-Assets, Verlängerungsverantwortlichkeiten und das Kundenvertrauen. Insbesondere bei mehrsprachigen Websites für Auslandsmärkte, grenzüberschreitenden Onlineshops und Werbe-Landingpages zeigen sich Fehler in der Zertifikatskonfiguration häufig direkt in Browserwarnungen, unterbrochenen Weiterleitungen oder verlorenen Conversions.
DV, OV und EV sind nicht drei unterschiedliche Verschlüsselungstechnologien, sondern drei Prüfverfahren mit unterschiedlicher Verifizierungstiefe für Antragsteller. Dass Beschaffungsgespräche häufig wiederholt geführt werden müssen, liegt oft daran, dass „Verschlüsselungsstärke“ und „Bestätigung der Unternehmensidentität“ verwechselt werden. Sicherheitsverantwortliche sollten diese beiden Dimensionen bei der Auswahl zunächst getrennt betrachten.
Zunächst klären: Was schützt ein SSL-Zertifikat – und was nicht?
Bei dem, was üblicherweise als SSL-Zertifikat bezeichnet wird, kommt bei der tatsächlichen Bereitstellung hauptsächlich das TLS-Protokoll zum Einsatz. Seine Kernfunktion besteht darin, eine verschlüsselte Verbindung zwischen Browser und Server herzustellen und dem Browser die Prüfung zu ermöglichen, ob die aufgerufene Domain mit der im Zertifikat angegebenen Domain übereinstimmt. Wenn Nutzer Formulare absenden, sich in Konten anmelden oder Kontaktdaten eingeben, können die Daten während der Übertragung nicht ohne Weiteres direkt ausgelesen oder manipuliert werden.
Ein Zertifikat kann jedoch keine Website-Sicherheitsverwaltung ersetzen. Es kann keine Plugins mit Sicherheitslücken reparieren, keine Logins mit schwachen Passwörtern verhindern und weder Serverangriffe noch zu weit gefasste Datenbankberechtigungen oder die Nachahmung durch Phishing-Seiten lösen. Besonders in der Qualitätssicherung sollte ein Irrtum vermieden werden: Ein ordnungsgemäß funktionierendes HTTPS bedeutet nicht, dass die Website die Sicherheitsanforderungen erfüllt. Das Zertifikat ist nur eine grundlegende Ebene, die jedoch kontinuierlich gepflegt werden muss.
Aus Sicht des Browsers können DV, OV und EV bei der Transportverschlüsselung ähnliche Algorithmen und Schlüsselstärken verwenden. Der tatsächliche Unterschied liegt in der Prüfungstiefe der Zertifizierungsstelle für den Antragsteller sowie in den im Zertifikat darstellbaren Informationen zum Rechtsträger. Die Wahl einer höheren Validierungsstufe sollte daher nicht als „die Website ist von Natur aus besser gegen Angriffe geschützt“ verstanden werden, sondern als „Besucher erhalten eine belastbarere Grundlage zur Bestätigung der Organisationsidentität“.
DV, OV, EV: Der Unterschied liegt vor allem in der Validierung, nicht im „Schloss“
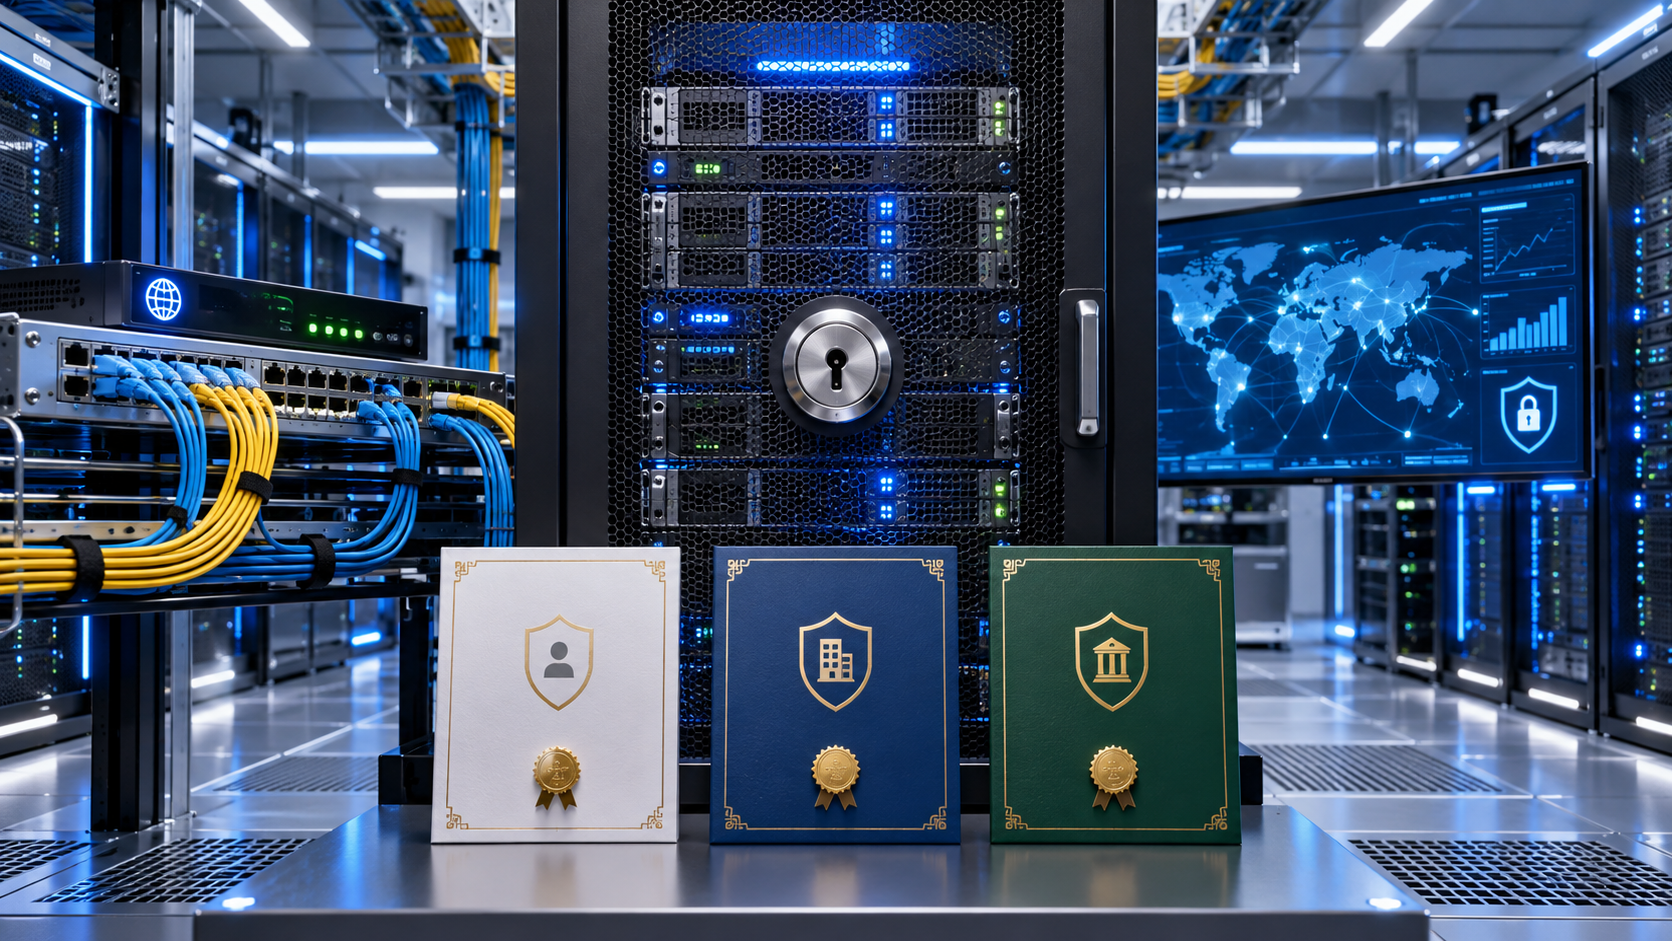
Ein DV-Zertifikat, also ein domainvalidiertes Zertifikat, verlangt lediglich den Nachweis, dass der Antragsteller die Kontrolle über die Domain besitzt. Übliche Validierungsmethoden umfassen DNS-Einträge, ein angegebenes E-Mail-Postfach oder die Prüfung einer Website-Datei. Es wird schnell ausgestellt und eignet sich für Projekte, bei denen Seiten häufig veröffentlicht, Subsites in großen Mengen verwaltet oder Tests durchgeführt werden. Für inhaltsorientierte Unternehmenswebsites, Aktionsseiten, Werbe-Landingpages sowie Blogs oder Hilfezentren, bei denen die Prüfung der Unternehmensidentität nicht im Vordergrund steht, ist DV in der Regel ausreichend und praktikabel.
Seine Grenzen sind ebenfalls eindeutig: DV bestätigt nur die Kontrolle über die Domain, nicht jedoch, dass der Betreiber ein geprüftes Unternehmen ist. Wenn der Website-Name deutlich von der Marke oder dem Namen der Unternehmensgruppe abweicht oder Kunden den Vertragspartner prüfen müssen, sind die allein durch DV vermittelten Signale begrenzt. Im B2B-Außenhandel prüfen ausländische Einkäufer häufig gleichzeitig die Unternehmensinformationen auf der Website, die E-Mail-Domain, die Datenschutzerklärung und die Kontaktdaten. DV kann in diesem Fall verwendet werden, sollte jedoch nicht als vollständige Vertrauensbasis betrachtet werden.
Ein OV-Zertifikat, also ein organisationsvalidiertes Zertifikat, prüft zusätzlich zur Kontrolle über die Domain die grundlegenden Identitätsdaten der antragstellenden Organisation. Es eignet sich für offizielle Unternehmenswebsites, Herstellerverzeichnisse, Kundenportale, Lieferanten-Kollaborationsplattformen und B2B-Websites, die langfristig Markenvertrauen aufbauen müssen. Es ist nicht zwingend für jede Website „besser geeignet“ als DV. Wenn eine Website jedoch Angebote, Musteranfragen, Kunden-Logins oder Service-Tickets abwickelt, entsprechen die durch die Organisationsvalidierung bereitgestellten überprüfbaren Informationen eher den Prüfgewohnheiten von Unternehmenskunden.
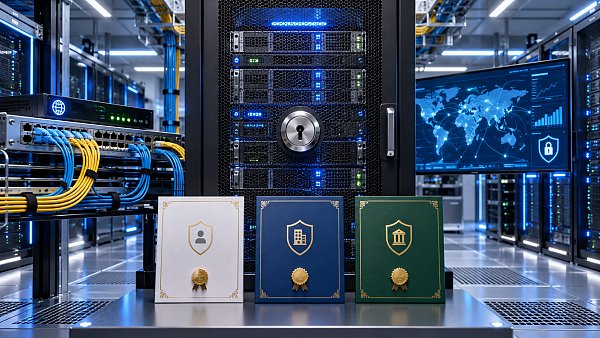
Ein EV-Zertifikat, also ein Zertifikat mit erweiterter Validierung, beinhaltet in der Regel eine strengere Prüfung der Organisation. Es eignet sich für Finanzdienstleistungen, zahlungsbezogene Seiten, Transaktionen mit hohem Wert, Zugänge zu öffentlichen Diensten oder Plattformen mit klaren internen Anforderungen an die Vertrauenswürdigkeit des Rechtsträgers. Zu beachten ist, dass sich die Darstellung von EV-Identitätsinformationen in modernen Browsern verändert hat. Die früher weithin bekannte auffällige „grüne Adressleiste“ ist heute keine allgemein übliche Darstellung mehr. Der Kauf eines EV-Zertifikats bedeutet nicht, dass gewöhnliche Nutzer den Unterschied zwangsläufig deutlich in der Adressleiste wahrnehmen.
Der Wert von EV sollte daher eher im Kontext von Compliance-Dokumentation, Organisationsprüfungen und Geschäftsketten mit hohem Risiko bewertet werden, statt lediglich visuelle Effekte zu verfolgen. Handelt es sich bei einer Website nur um eine gewöhnliche Produktpräsentationsseite, müssen zusätzliche Prüfzeiten und Verwaltungskosten zur Erlangung der „höchsten Stufe“ nicht unbedingt dem tatsächlichen Risiko entsprechen.
Was wirklich leicht übersehen wird, sind der Domainumfang und der Zertifikatslebenszyklus
Bei der Zertifikatsauswahl ist die Validierungsstufe nur der erste Schritt. Viele Störungen entstehen durch den Umfang der abgedeckten Domains: example.com und www.example.com sind unterschiedliche Namen; auch Subdomains wie shop.example.com und en.example.com müssen ausdrücklich abgedeckt sein. Multi-Domain-Zertifikate eignen sich, um mehrere unabhängige Domains zentral zu verwalten. Wildcard-Zertifikate können mehrere Subdomains derselben Ebene abdecken, entsprechen jedoch in der Regel nicht einer automatischen Abdeckung der Root-Domain und können auch nicht unbegrenzt auf mehrstufige Subdomains ausgeweitet werden. Die konkreten Abdeckungsregeln sollten anhand der Zertifikatsantragsparameter und des Bereitstellungskonzepts geprüft werden.
Im grenzüberschreitenden Geschäft bestehen häufig gleichzeitig eine Hauptwebsite, regionale Websites, ein Onlineshop, ein CDN-Ursprungsserver und kurze Marketing-Links. Wird ein Zertifikat nur für die Hauptdomain erworben und ein Anzeigenklick auf eine nicht abgedeckte Subdomain geleitet, unterbricht eine Browserwarnung den Besuch unmittelbar. Bei der Nutzung intelligenter Website-Baukästen oder grenzüberschreitender Shop-Systeme sollte der Veröffentlichungsprozess eine gemeinsame Prüfung der vier Punkte „Domain – Zertifikat – Weiterleitung – Seitenressourcen“ enthalten, anstatt die Zertifikatskonfiguration erst nach dem Go-live der Fehlerbehebung zu überlassen.
Auch für die Zertifikatsgültigkeit und Verlängerung sollte ein Register eingerichtet werden. Wenn Domaininhaber, DNS-Verwaltungsrechte, Zertifikatskonto und Verwahrer des privaten Schlüssels auf verschiedene Mitarbeiter oder Dienstleister verteilt sind, entstehen nach Personalwechseln leicht Lücken bei der Verlängerung. Bei Projekten zur Anpassung der Organisationsstruktur, zur Übernahme von Vermögenswerten oder zur Systemmigration sollte das Verzeichnis digitaler Assets gemeinsam mit anderen Risikolisten überprüft werden. Der Due-Diligence-Ansatz, wie er in Finanzrisiken bei Fusionen und Übernahmen staatseigener Unternehmen sowie Gegenmaßnahmen hervorgehoben wird, ist auch für die Website-Governance anwendbar: Neben den sichtbaren Website-Assets müssen auch die Domainkontrolle, der Antragsteller des Zertifikats und die Verlängerungsverantwortung nachvollziehbar sein.
Nach dem Website-Geschäft beurteilen, nicht nur anhand des Zertifikatspreises entscheiden
Für Produktpräsentations- und Anfrage-Websites von Außenhandelsunternehmen im verarbeitenden Gewerbe ist OV häufig die ausgewogenere Wahl, wenn die Unternehmensdaten stabil sind und Kunden die Echtheit des Rechtsträgers vorab prüfen. Bei Themenseiten für Suchmaschinen- und Social-Media-Werbung mit hoher Domain-Veröffentlichungsfrequenz ist DV in Verbindung mit einer standardisierten Offenlegung der Website-Informationen in der Regel effizienter. Wenn ein grenzüberschreitender Onlineshop Registrierungen, Adressen, Bestellungen und Zahlungsweiterleitungen umfasst, sollten neben OV oder EV auch der Zahlungsdienstleister, das Bestellsystem, Drittanbieter-Skripte und die Datenschutzseite darauf geprüft werden, ob durchgehend HTTPS verwendet wird.
Wenn EasyMarketingTreasure Außenhandelsunternehmen, mehrsprachigen Unternehmenswebsites und grenzüberschreitenden unabhängigen Websites integrierte Dienstleistungen wie Website-Erstellung, SEO, Werbung und Social-Media-Betrieb anbietet, sollten Zertifikate nicht als isolierte technische Plugins behandelt werden. Eine vermarktbare Website durchläuft die Domainauflösung, Seitenveröffentlichung, das Laden von Ressourcen, die Formularübertragung, Weiterleitungsketten und die Indexierungsprüfung. Sobald einer dieser Schritte weiterhin HTTP-Ressourcen aufruft, können Warnungen zu gemischten Inhalten auftreten, die die Seitenintegrität und die Beurteilung durch Nutzer beeinträchtigen.
Abschließend eine praktische Reihenfolge für Sicherheitsverantwortliche: Zuerst bestätigen, ob die Website Logins, Transaktionen oder sensible Informationen verarbeitet; anschließend beurteilen, ob Kunden die Unternehmensidentität prüfen müssen; danach die Abdeckungsbeziehungen zwischen Hauptdomain, Subdomains und regionalen Websites abgleichen; und zuletzt Verantwortliche für Verlängerungen, private Schlüssel, DNS-Berechtigungen der Domain und Warnmeldungen bei Auffälligkeiten festlegen. DV, OV und EV haben keine absolut höhere oder niedrigere Ausstattung. Erst wenn sie den Geschäftsrisiken, Identitätsanforderungen und Betriebsfähigkeiten entsprechen, ist das richtige SSL-Zertifikat gewählt.
Verwandte Artikel
Verwandte Produkte
 易营宝 SaaS-Marketing-System für die intelligente Website-ErstellungDas 易营宝 SaaS-Marketing-System für die intelligente Website-Erstellung ermöglicht eine KI-gestützte Website-Erstellung ohne Programmieraufwand. Erstellen Sie in nur 10 Minuten schnell eine mehrsprachige internationale B2B-Website, beschleunigt durch globale Server und intelligente KI-gestützte SEO-Optimierung, um Unternehmen effizient mit globalen Märkten zu verbinden. Die perfekte Verbindung von Technologie und Bedienkomfort macht die Erstellung von Websites für den Außenhandel so einfach wie möglich.
 Optimierungsservice für das AI+SEO-Dual-Engine-SystemDas AI+SEO-Dual-Engine-Optimierungssystem von 易营宝 unterstützt Außenhandelsunternehmen durch intelligente AI-Keyword-Recherche, Content-Generierung und umfassende technische Optimierung dabei, hochwertigen organischen Traffic zu gewinnen und Suchrankings sowie Conversion-Raten deutlich zu steigern.
 AI+SEM intelligente Werbemarketing-SystemAI+SEM-gesteuerte intelligente Kampagnenerstellung, ganzheitliche Unterstützung für präzises Werbemarketing. Das System generiert automatisch Wochen-/Monatsberichte, KI empfiehlt Keywords und Zielmärkte, überwacht Echtzeit-Kennzahlen und warnt intelligent, startet mit einem Klick hochkonvertierende Kampagnen, beschleunigt Lead-Generierung und steigert ROI.
 AI+SNS Social-Media-Marketing-SystemYingyingbao AI+SNS Social Media Intelligent Marketing System – Präzise Erfassung sozialer Daten für das Zeitalter der sozialen Medien. Unterstützt die Synchronisierung von Inhalten mit einem Klick auf allen wichtigen Plattformen, einschließlich Facebook und LinkedIn. KI-gestütztes Umschreiben von Beiträgen verbessert die Lokalisierung. Intelligenter Kundenservice rund um die Uhr und Analyse von Nutzerprofilen ermöglichen Unternehmen eine effiziente Expansion in globale Märkte.
 AI+SEM-Lösungen für WerbemarketingKI-gestützte SEM-Werbelösungen nutzen künstliche Intelligenz, um das SEM-Kampagnenmanagement erheblich zu verbessern. Mithilfe von KI werden wöchentliche und monatliche Berichte erstellt, die Kontodaten in mehreren Dimensionen darstellen und so einen umfassenden Überblick über die Werbeleistung und Trends ermöglichen. KI liefert präzise Empfehlungen zu Keywords und Zielländern, erstellt auf intelligente Weise Werbetexte mit hoher Konversionsrate und initiiert mit einem einzigen Klick eine effiziente Kampagnenumsetzung, wodurch die Kundenakquise für Unternehmen beschleunigt wird. Gleichzeitig überwacht das System die wichtigsten Kennzahlen in Echtzeit, identifiziert auf intelligente Weise ungewöhnliche Schwankungen und gibt rechtzeitig Warnmeldungen aus, um eine stabile Werbeleistung und hohe Renditen zu gewährleisten.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Domain-DienstleistungenEasyWin bietet professionelle Domain-Dienstleistungen an, einschließlich intelligenter Abfrage, One-Stop-Registrierung, Markenschutz und Rund-um-die-Uhr-Management, um Unternehmen bei der Gestaltung eines digitalen Markenimages zu unterstützen.
 EasySell B2C Cross-Border E-Commerce-Plattform und eigenständige WebsiteDer EasyStore B2C Cross-Border E-Commerce Independent Store ist eine intelligente Website-Erstellungs- und Cross-Border-E-Commerce-All-in-One-Lösung, die von der EasyStore Information Technology (Beijing) Co., Ltd. eigenständig entwickelt wurde. Das System wurde speziell für kleine, mittlere und große Exportunternehmen entwickelt und vereint „Website-Erstellung, Betrieb, Marketing, Werbung und Konversion“ in einem, um Unternehmen dabei zu unterstützen, schnell einen Cross-Border-E-Commerce-Independent-Store aufzubauen und so Markenexport und globalen Verkaufszuwachs zu realisieren.
Die Plattform unterstützt Mehrsprachigkeit, Multi-Währungen und Multi-Kanal-Marketing, verfügt über integrierte KI-Übersetzungs- und SEO-Optimierungssysteme und ist für Hauptmärkte wie Südostasien, Europa/Amerika, Lateinamerika und den Nahen Osten geeignet, um chinesischen Herstellern bei der effizienten Erschließung internationaler E-Commerce-Märkte zu helfen. B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。