Welche SSL-Zertifikate benötigen mehrsprachige Websites mit Subdomains? Dieser Artikel hilft Ihnen, Wildcard- und Multi-Domain-Zertifikate zu unterscheiden und dabei Abdeckung, Kosten und Bereitstellungsanforderungen abzuwägen. So können Unternehmen vor dem Website-Aufbau und der Vermarktung im Ausland die passende Konfiguration bestimmen.
Verwenden die Sprachversionen Subdomains der ersten Ebene unter derselben Stammdomain, empfiehlt sich in der Regel zunächst ein Wildcard-Zertifikat. Bei mehreren unabhängigen Domains oder Subdomains auf verschiedenen Ebenen sollten Multi-Domain-Zertifikate und separat ausgestellte Zertifikate miteinander verglichen werden.
Für Außenhandelsunternehmen, grenzüberschreitende Händler und Teams, die Marken international etablieren, kommt es vor allem darauf an, ob das Zertifikat alle Zugangspunkte abdeckt und ob die Website-Plattform die automatische Bereitstellung und Verlängerung unterstützt. Ein höherer Preis bedeutet nicht automatisch, dass ein Zertifikat für mehrsprachige Websites besser geeignet ist.
Zuerst die URL-Struktur prüfen: Welche Sprachversionen deckt ein Wildcard-Zertifikat ab?
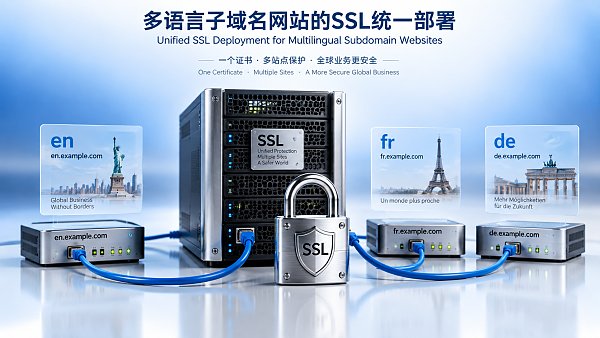
Angenommen, die Stammdomain des Unternehmens lautet example.com und die englische, deutsche und französische Website verwenden en, de und fr als Subdomain-Präfixe. Für eine solche Struktur kann ein Wildcard-Zertifikat verwendet werden. Bei der Ergänzung weiterer Sprach-Subdomains derselben Ebene ist in der Regel kein neues Zertifikat erforderlich.
Das Sternchen in einem Wildcard-Zertifikat gilt nur für eine Domain-Ebene. Ein Zertifikat, das Sprach-Subdomains der ersten Ebene abdeckt, gilt daher nicht automatisch auch für eine zusätzliche Shop-Subdomain unterhalb der Sprachversion. Prüfen Sie diese Zugangspunkte bei der Planung eines Shops oder Mitgliederbereichs gesondert.
Prüfen Sie auch, ob die Stammdomain im Zertifikat enthalten ist. Einige Wildcard-Produkte umfassen zugleich die Domain ohne Subdomain, das Sternchen allein deckt sie jedoch nicht ab. Kontrollieren Sie vor der Bestellung die Liste der im Zertifikat enthaltenen Domains, damit nicht die Hauptwebsite erreichbar ist, während ein anderer Zugangspunkt einen Fehler meldet.
Unternehmen sollten außerdem Zugänge mit www-Präfix, Anzeigen-Landingpages und Weiterleitungsadressen in die Prüfung einbeziehen. Auch wenn eine URL nur der Weiterleitung dient, benötigt sie ein gültiges Zertifikat, sofern Nutzer sie zunächst über eine verschlüsselte Verbindung aufrufen.
Wann empfiehlt sich ein Multi-Domain-Zertifikat und wann die separate Ausstellung?
Verwendet die deutsche Website eine eigenständige deutsche Domain und die französische Website eine eigenständige französische Domain, kann ein einzelnes Wildcard-Zertifikat beide nicht gemeinsam abdecken. Ein Multi-Domain-Zertifikat führt mehrere Domains als Subject Alternative Names auf und eignet sich für Unternehmen, die diese Zugangspunkte zentral verwalten möchten.
Ein Multi-Domain-Zertifikat kann auch Subdomains verschiedener Ebenen abdecken, sofern die konkreten Namen dem Zertifikat hinzugefügt werden. Bei später hinzukommenden Sprachversionen muss die Domainliste in der Regel aktualisiert und das Zertifikat neu ausgestellt werden. Ob dafür zusätzliche Gebühren anfallen, hängt vom Produktkontingent und den Richtlinien des Anbieters ab.
Bei wenigen, langfristig stabilen Sprachversionen sind auch einzeln ausgestellte Zertifikate für einzelne Domains eine praktische Lösung. Eine Plattform mit automatischer Verlängerung reduziert den Wartungsaufwand. Separate private Schlüssel für unterschiedliche Websites können zudem die Auswirkungen begrenzen, falls der Schlüssel einer einzelnen Website kompromittiert wird.
Einige Produkte unterstützen mehrere Wildcards in einem einzigen Zertifikat und eignen sich, wenn mehrere Stammdomains jeweils zusätzliche Websites benötigen. Domainvalidierung, Bereitstellungsumfang und Beschaffungskosten sind dann jedoch komplexer. Klären Sie zunächst den tatsächlichen Bedarf und entscheiden Sie anschließend, ob diese Lösung geeignet ist.
Kostenlos oder kostenpflichtig? Wofür sollten Unternehmen ihr Budget einsetzen?
Bei Verwendung desselben Algorithmus und derselben Konfiguration gibt es zwischen seriösen kostenlosen und kostenpflichtigen Zertifikaten keinen grundsätzlichen Unterschied bei der Verschlüsselungsstärke. Unternehmen mit begrenztem Budget sollten zunächst prüfen, ob ihre Website-Plattform bereits ein von Browsern vertrauenswürdiges Zertifikat und einen automatischen Verlängerungsservice bereitstellt.
Domainvalidierte Zertifikate prüfen, ob der Antragsteller die Domain kontrolliert, und eignen sich für die meisten Unternehmens- und Marketingwebsites. Organisationsvalidierte Zertifikate überprüfen zusätzlich die Angaben zur Organisation und eignen sich für Unternehmen mit Beschaffungsrichtlinien oder entsprechenden Anforderungen ihrer Geschäftspartner. Sie führen jedoch nicht zu besseren Suchmaschinenplatzierungen.
Bei erweiterten Validierungszertifikaten ist die Identitätsprüfung strenger, sie können jedoch nicht als Wildcard-Zertifikate ausgestellt werden. Moderne Browser heben den Unternehmensnamen in der Adressleiste üblicherweise ebenfalls nicht besonders hervor. Gehen Sie nicht allein deshalb davon aus, dass ein solches Zertifikat erforderlich ist, weil sich die Website an Kunden im Ausland richtet.
Vergleichen Sie bei den Kosten auch das Domainkontingent, Verlängerungsgebühren, Unterstützung bei der Bereitstellung und Reaktionszeiten bei Störungen. Ein günstiges Zertifikat, dessen Verlängerung manuell erfolgen muss, kann höhere Betriebskosten verursachen. Ob sich eine kostenpflichtige Lösung lohnt, hängt davon ab, ob sie die tatsächlichen Wartungsprobleme des Teams behebt.
Vor dem Kauf die Bereitstellung klären, damit ein korrektes Zertifikat auch online gehen kann
Bei einer intelligenten Website-Plattform sollten Sie zunächst prüfen, ob sie das Hochladen eigener Zertifikate, die Verwendung von Wildcard-Zertifikaten und eine automatische Verlängerung unterstützt. Manche Plattformen stellen für jede Sprach-Subdomain automatisch ein Zertifikat aus. In diesem Fall bringt ein zusätzlich gekauftes einheitliches Zertifikat möglicherweise keinen praktischen Nutzen.
Bei Wildcard-Zertifikaten wird die Domainkontrolle üblicherweise über einen DNS-Eintrag nachgewiesen. Klären Sie, wer die DNS-Einstellungen verwaltet und ob die Validierungseinträge automatisch aktualisiert werden können. Andernfalls kann vor Ablauf des Zertifikats weiterhin eine manuelle Abstimmung erforderlich sein, die die kontinuierliche Verfügbarkeit der Website beeinträchtigen könnte.
Wenn die Website sowohl ein Content Delivery Network als auch einen Origin-Server verwendet, prüfen Sie die verschlüsselten Verbindungen vom Browser zum Netzwerkknoten sowie vom Netzwerkknoten zum Origin-Server jeweils separat. Ein Sicherheitsschloss im Frontend beweist nicht, dass auch die nachgelagerte Verbindung korrekt validiert und verschlüsselt ist.
Wenn mehrere Server ein Wildcard-Zertifikat gemeinsam verwenden, müssen die Zugriffsrechte für den privaten Schlüssel kontrolliert werden. Bei Sprachversionen, die von unterschiedlichen Anbietern betreut werden, kann eine separate Ausstellung von Zertifikaten sinnvoll sein. So muss nicht aus Gründen der einfachen Bereitstellung dieselbe Kopie des privaten Schlüssels an zu viele Personen weitergegeben werden.
Rufen Sie vor dem Start jede Sprachversion einzeln auf und prüfen Sie Domainzuordnung, Zertifikatskette, Gültigkeitsdauer und Seitenressourcen. Werden Bilder, Skripte oder Formulare weiterhin über unverschlüsselte Adressen geladen, kann es zu Mixed Content kommen. Das kann die Seitenfunktionen und das Vertrauen der Nutzer in die Website beeinträchtigen.
Wie unterstützt SSL die internationale SEO und was kann es nicht ersetzen?
Ein gültiges Zertifikat ist die Grundlage für einen stabilen verschlüsselten Zugriff auf eine Website. Ein abgelaufenes Zertifikat oder eine nicht passende Domain kann dazu führen, dass Besucher eine Browserwarnung sehen, und den Zugriff nach einem Anzeigenklick sowie das Absenden von Anfragen behindern. Die Zuverlässigkeit der Verlängerung ist daher wichtiger als die Marke des Zertifikats.
Verschlüsselter Zugriff ist eines der von Google öffentlich bestätigten Rankingsignale. Der Kauf eines teureren Zertifikats bringt jedoch keinen zusätzlichen Rankingvorteil. Die Suchperformance mehrsprachiger Websites hängt weiterhin von Faktoren wie lokalisierten Inhalten, Sprachkennzeichnungen, Indexierungseinstellungen und dem Nutzererlebnis der Seiten ab.
Bei der Umstellung einer Website von unverschlüsselten auf verschlüsselte Adressen müssen außerdem permanente Weiterleitungen, interne Links, kanonische URLs und Sitemaps angepasst werden. Unternehmen sollten die Bereitstellung des Zertifikats in die Prüfungen vor dem Start aufnehmen, um Verwirrung beim Crawling und beim Zugriff durch parallele alte und neue URLs zu vermeiden.
So treffen Sie die endgültige Wahl: Entscheidend sind Website-Struktur und Wartungsmöglichkeiten
Gibt es mehrere Sprach-Subdomains der ersten Ebene unter derselben Stammdomain und sollen künftig weitere Sprachen hinzukommen, sollten Sie zunächst ein Wildcard-Zertifikat prüfen. Bei mehreren unabhängigen Domains, die zentral verwaltet werden sollen, kommt ein Multi-Domain-Zertifikat infrage. Für wenige stabile Websites, wenn die Plattform die automatische Ausstellung unterstützt, können Zertifikate separat konfiguriert werden.
Unternehmen, die Plattformen für Website-Aufbau und Marketing wie 易营宝 nutzen, sollten zunächst klären, welche Domains die von der Plattform bereitgestellten Zertifikate abdecken und wer für deren Verlängerung verantwortlich ist. Lassen Sie den tatsächlichen Domainbestand vom Dienstleister prüfen – das ist hilfreicher, als nur nach dem Zertifikatspreis zu fragen.
Bei der Wahl eines Zertifikats für eine mehrsprachige Website müssen letztlich drei Punkte geklärt sein: Alle Zugangspunkte sind abgedeckt, die Bereitstellungsumgebung unterstützt das Zertifikat und jemand ist für die Verlängerung verantwortlich. Sind diese Voraussetzungen eindeutig geklärt, lassen sich die Kosten kontrollieren und zugleich die Vermarktung im Ausland sowie der Zugriff durch Kunden stabil gewährleisten.