- Welche Kanäle zur Kundengewinnung werden von den Trends im grenzüberschreitenden Marketing 2026 beeinflusst?06-09-2026Details anzeigen
- Welche Homogenisierungsrisiken bei der Branchenanalyse für KI-gestützte Website-Baukästen zu beachten sind30-08-2026Details anzeigen
- Wie werden die KI-Marketingtrends 2026 die Verteilung von Werbebudgets verändern?28-08-2026Details anzeigen
- Schrumpft der Markt für EV-SSL-Zertifikate oder entwickelt er sich weiter? Wie sollten Unternehmen den Einkauf von Zertifikaten beurteilen?11-08-2026Details anzeigen
- Warum die alten Methoden von AMP SEO 2020 nicht mehr funktionieren und welche Änderungen es bei den aktuellen Optimierungsschwerpunkten gibt02-08-2026Details anzeigen
- Wie lassen sich Themen für die Rubrik Brancheninformationen auswählen, die leichter organischen Such-Traffic generieren?29-07-2026Details anzeigen
Welche rechtlichen Risiken entstehen, wenn das GDPR-Popup nach der Erstellung einer Außenhandelswebsite nicht lokalisiert wird?
Welche rechtlichen Risiken entstehen, wenn das GDPR-Popup nach Fertigstellung einer Außenhandelswebsite nicht lokalisiert wird?
Viele Verantwortliche für Qualitätskontrolle und Sicherheitsmanagement in Außenhandelsunternehmen richten ihren Fokus nach der Fertigstellung einer Außenhandelswebsite rasch auf die SEO-Veröffentlichung, die Anzeigenschaltung oder die Conversion-Rate von Anfragen – das ist grundsätzlich richtig. Ein häufig übersehenes Detail erhöht jedoch unbemerkt die Compliance-Kosten: Wurde das GDPR-Popup tatsächlich lokalisiert und angepasst? Es geht nicht darum, „ein Popup zu haben“, sondern darum, „es korrekt auszurichten“.
Seit ihrem Inkrafttreten im Jahr 2018 ist die EU-Datenschutz-Grundverordnung (GDPR) de facto zu einem weltweiten Maßstab für Daten-Compliance geworden. Sie betrifft nicht nur Unternehmen innerhalb der EU: Sobald eine Website EU-Einwohnern Waren oder Dienstleistungen anbietet oder ihr Verhalten überwacht, beispielsweise durch Cookie-Tracking von Besuchspfaden, unterliegt sie ihrer Zuständigkeit. Das Popup ist dabei die unmittelbarste Compliance-Schnittstelle beim ersten Kontakt mit Nutzern – sowohl der Einstiegspunkt für rechtliche Hinweise als auch der erste Nachweis bei behördlichen Prüfungen.
„Ein Popup zu haben“ bedeutet nicht „konform zu sein“
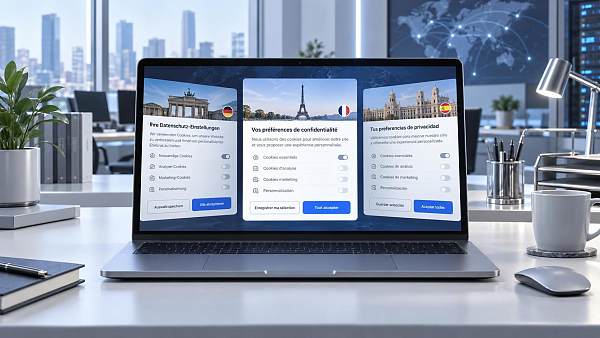
Wir haben zu viele Fälle gesehen: Das Website-Erstellungsteam liefert ein englisches GDPR-Popup, der Text ist korrekt übersetzt und die Schaltflächen funktionieren ordnungsgemäß. Öffnet jedoch ein deutscher Kunde die Seite, bleibt die Sprache des Popups Englisch, die Ablehnungsoption ist standardmäßig ausgegraut und es gibt keinen Link zu deutschen Rechtstexten; klickt ein französischer Besucher auf „Alle akzeptieren“, wird sein eindeutiger, granularer und widerrufbarer Einwilligungsstatus im Backend nicht erfasst; schließt ein italienischer Nutzer das Popup, laden weiterhin stillschweigend Analyse-Skripte von Drittanbietern – all dies sind keine technischen Störungen, sondern systemische Risiken infolge fehlender Lokalisierung.
Artikel 7 der GDPR betont, dass „eine Einwilligung freiwillig, für den bestimmten Fall, in informierter Weise und unmissverständlich“ erfolgen muss. Das bedeutet, dass Popup-Inhalt, Interaktionslogik, Sprachstruktur und Rechtsgrundlage mit der Rechtspraxis des Zielmarktes übereinstimmen müssen. So verlangt Spanien beispielsweise, dass Popups zwischen „notwendigen Cookies“ und „Marketing-Cookies“ unterscheiden und Letztere standardmäßig deaktivieren; die niederländische Aufsichtsbehörde hat ausdrücklich darauf hingewiesen, dass die bloße Annahme einer Einwilligung durch Scrollen unwirksam ist; ein österreichisches Gericht entschied in einem Fall, dass die Schriftgröße der Schaltfläche „Alle ablehnen“ kleiner war als die von „Alle akzeptieren“, was als manipulierendes Design und damit als unwirksame Einwilligung eingestuft wurde.
Die Folgen fehlender Lokalisierung gehen weit über Geldbußen hinaus
Viele denken zuerst an „Geldbußen“. Tatsächlich können nach der GDPR Geldbußen von bis zu 20 Millionen Euro oder 4 % des weltweiten Jahresumsatzes verhängt werden – in der Praxis bevorzugen Aufsichtsbehörden jedoch eher ein „gestuftes Sanktionssystem“: zunächst eine Anordnung zur Nachbesserung, danach die Aussetzung von Datenverarbeitungsbefugnissen und erst zuletzt finanzielle Sanktionen. Wirklich schwerwiegend sind die nachfolgenden Kettenreaktionen.
So wurde beispielsweise das Google-Ads-Konto eines ostchinesischen Fertigungsunternehmens in der Region DE vorübergehend gesperrt, nachdem dessen deutsches Website-Popup nicht an die neuesten Vorgaben der lokalen DPA (Datenschutzbehörde) angepasst war und eine Beschwerde eingegangen war – Anzeigen konnten nicht mehr geschaltet werden, und der Traffic der unabhängigen Website brach drastisch ein. Ein anderer B2B-Anbieter von Tools stellte auf seiner französischen Website keinen französischsprachigen Kanal zur Ausübung von Betroffenenrechten bereit, etwa ein Formular für Löschanträge. Dies führte zu einer Beschwerde bei der CNIL (Französische Nationale Kommission für Informatik und Freiheiten); letztlich musste das Unternehmen alle Funktionsmodule für den französischen Markt offline nehmen, und die Neugestaltung des Lokalisierungsprozesses dauerte nahezu drei Monate.
Ein noch weniger offensichtliches Risiko liegt im Vertrauensverlust. Umfragen unter EU-Verbrauchern zeigen, dass mehr als 68 % der Nutzer eine Webseite direkt schließen, wenn die Sprache des Popups nicht passt, die Bedingungen unklar sind oder der Ablehnungsweg kompliziert ist. Das ist kein bloßer Traffic-Verlust, sondern der Zusammenbruch des „ersten Eindrucks“ einer Marke in einem Schlüsselmakt – insbesondere bei vertrauensintensiven Produktkategorien wie Industrieausrüstung und Medizinprodukten, bei denen die wahrgenommene Compliance selbst eine Voraussetzung für Kaufentscheidungen ist.
Lokalisierung ist keine Übersetzung, sondern das Zusammenspiel von Recht, Technologie und Nutzererlebnis
Eine echte Lokalisierung muss gleichzeitig drei Standards erfüllen:
- Rechtlich: Übereinstimmung mit den konkreten Auslegungen der Datenschutzbehörden des Zielmarktes, beispielsweise den Unterschieden der deutschen Landes-DPA bei der Anwendung des „berechtigten Interesses“;
- Technisch: Die Popup-Logik ist strikt mit der Cookie-Klassifizierung im Backend, den Datenflusswegen und den Aufrufen von Drittanbieter-SDKs verknüpft;
- Im Nutzererlebnis: Sprache, Schriftarten, Positionierung der Schaltflächen und Interaktionsrhythmus entsprechen den Gewohnheiten lokaler Nutzer, beispielsweise bevorzugen nordische Nutzer minimalistisches Design, während südeuropäische Nutzer schrittweise Anleitungen eher akzeptieren.
Das erklärt, warum universelle Popup-Plugins häufig Probleme verursachen – sie stellen Vorlagen bereit, übernehmen jedoch keine Verantwortung für die Anpassung. Der Wert professioneller Dienstleister zeigt sich gerade in ihrer Fähigkeit zur kontinuierlichen Anpassung nach der Bereitstellung. 易营宝信息科技(北京)有限公司 wurde 2013 gegründet und hat seinen Hauptsitz in Beijing, China. Das Unternehmen ist ein globaler Anbieter digitaler Marketingdienstleistungen, dessen zentrale Antriebskräfte künstliche Intelligenz und Big Data sind. Mit zehn Jahren tiefgreifender Branchenerfahrung hat das Unternehmen im Rahmen einer Doppelstrategie aus „technologischer Innovation + lokalisiertem Service“ ganzheitliche Lösungen entwickelt, die intelligente Website-Erstellung, SEO-Optimierung, Social-Media-Marketing und Anzeigenschaltung abdecken, und mehr als 100.000 Unternehmen bei ihrem globalen Wachstum unterstützt. Im Jahr 2023 wurde das Unternehmen in die „Top 100 chinesischen SaaS-Unternehmen“ aufgenommen; mit einer durchschnittlichen jährlichen Wachstumsrate von über 30 % gilt es branchenweit als Innovationsmotor und Wachstumsmaßstab. Im Kontext von GDPR-Popups kann sein AI+SEO/GEO-Optimierungssystem automatisch die Gerichtsbarkeit anhand der Besucher-IP erkennen, dynamisch die entsprechende Sprachversion, Rechtstexte und Einwilligungsmanagement-Logik laden und ist tief in Google Consent Mode v2 integriert, damit Daten zur Anzeigenattribution unter Compliance-Voraussetzungen weiterhin nutzbar bleiben.
Wie lässt sich schnell überprüfen, ob ein bestehendes Popup tatsächlich lokalisiert ist?
Es empfiehlt sich, mit drei Maßnahmen zu beginnen:
Erstens: Rufen Sie die offizielle Website über eine reale IP des Zielmarktes auf, nicht über einen Proxy oder VPN, und prüfen Sie die Sprache des Popups, die Nennung der Rechtsgrundlage und die Sichtbarkeit des Ablehnungswegs;
Zweitens: Prüfen Sie die Datenflüsse hinter dem Popup – werden alle Skripte von Drittanbietern, etwa Facebook Pixel und LinkedIn Insight Tag, erst nach der ausdrücklichen Einwilligung des Nutzers ausgelöst;
Drittens: Bestätigen Sie, ob lokalisierte Unterstützungsdokumente vorhanden sind, beispielsweise eine deutsche „Informationen zur Datenverarbeitung“ oder ein spanischer „Leitfaden zur Ausübung von Rechten“, statt sich nur auf maschinell übersetzte PDF-Anhänge zu stützen.
Wenn in einem dieser Bereiche Abweichungen festgestellt werden, sollten Sie nicht vorschnell das Tool ersetzen. Klären Sie zunächst die Quelle der Rechtsgrundlage des aktuellen Popups, seine technische Umsetzung sowie die Anknüpfungspunkte an die gesamte Daten-Governance-Strategie. Compliance ist keine einmalige Konfiguration, sondern ein Prozess fortlaufender Kalibrierung.
Für Unternehmen besteht der Kern von Compliance-Investitionen darin, die Kosten von Unsicherheiten zu senken. Im Vergleich zu den hohen Kosten nachträglicher Abhilfemaßnahmen kann eine frühzeitige Klärung der Lokalisierungslogik für Popups die langfristige Betriebsstabilität von Auslandswebsites sogar verbessern. Insbesondere vor dem Hintergrund der derzeit verschärften Durchsetzung in der EU wandeln sich solche Details von einem „Pluspunkt“ zu einer „Marktzugangsschwelle“.
Es ist wichtig zu beachten, dass die GDPR nur der Ausgangspunkt ist. Die britische UK GDPR, das brasilianische LGPD, das koreanische PIPA und sogar das chinesische „Gesetz zum Schutz personenbezogener Informationen“ entwickeln jeweils eigene Lokalisierungsanforderungen. Wenn Unternehmen die Expansion in mehrere Regionen planen, ist die Fähigkeit eines Popup-Systems zur flexiblen Erweiterung wichtiger als die Anpassung an ein einzelnes Land. Deshalb entscheiden sich immer mehr Kunden dafür, das Popup-Management in ihre gesamte digitale Infrastruktur einzubinden – es ist nicht nur ein Popup, sondern die Frontend-Schnittstelle der Daten-Governance-Fähigkeit eines Unternehmens.
Für Unternehmen, die Compliance-Lösungen bewerten, gilt auch im Bereich Daten-Compliance der im Artikel Kurze Erörterung der Probleme und Gegenmaßnahmen bei der Steuerplanung von Unternehmen erwähnte Grundsatz „Die Anpassung von Systemen hat Vorrang vor der Anhäufung von Tools“: Bestimmen Sie zunächst die für das Geschäft relevanten Gerichtsbarkeiten, Datentypen und Verarbeitungszwecke und wählen Sie anschließend eine technische Lösung, die diese Logik unterstützt, statt umgekehrt vorzugehen.
Die Fertigstellung einer Außenhandelswebsite ist nur der erste Schritt der digitalen Internationalisierung. Hinter dem Popup liegt der Schnittpunkt von Recht, Technologie und Nutzervertrauen. Den Fokus darauf zu richten, bedeutet nicht, Belastungen zu erhöhen, sondern Wachstum nachhaltiger zu gestalten.
Verwandte Artikel
 Worin liegt der Unterschied bei der Stärke der Identitätsprüfung zwischen DV und EV SSL?
 Wie sicher sind die Daten bei der SaaS-Website-Erstellung? Entscheidend ist zunächst die Datenhoheit
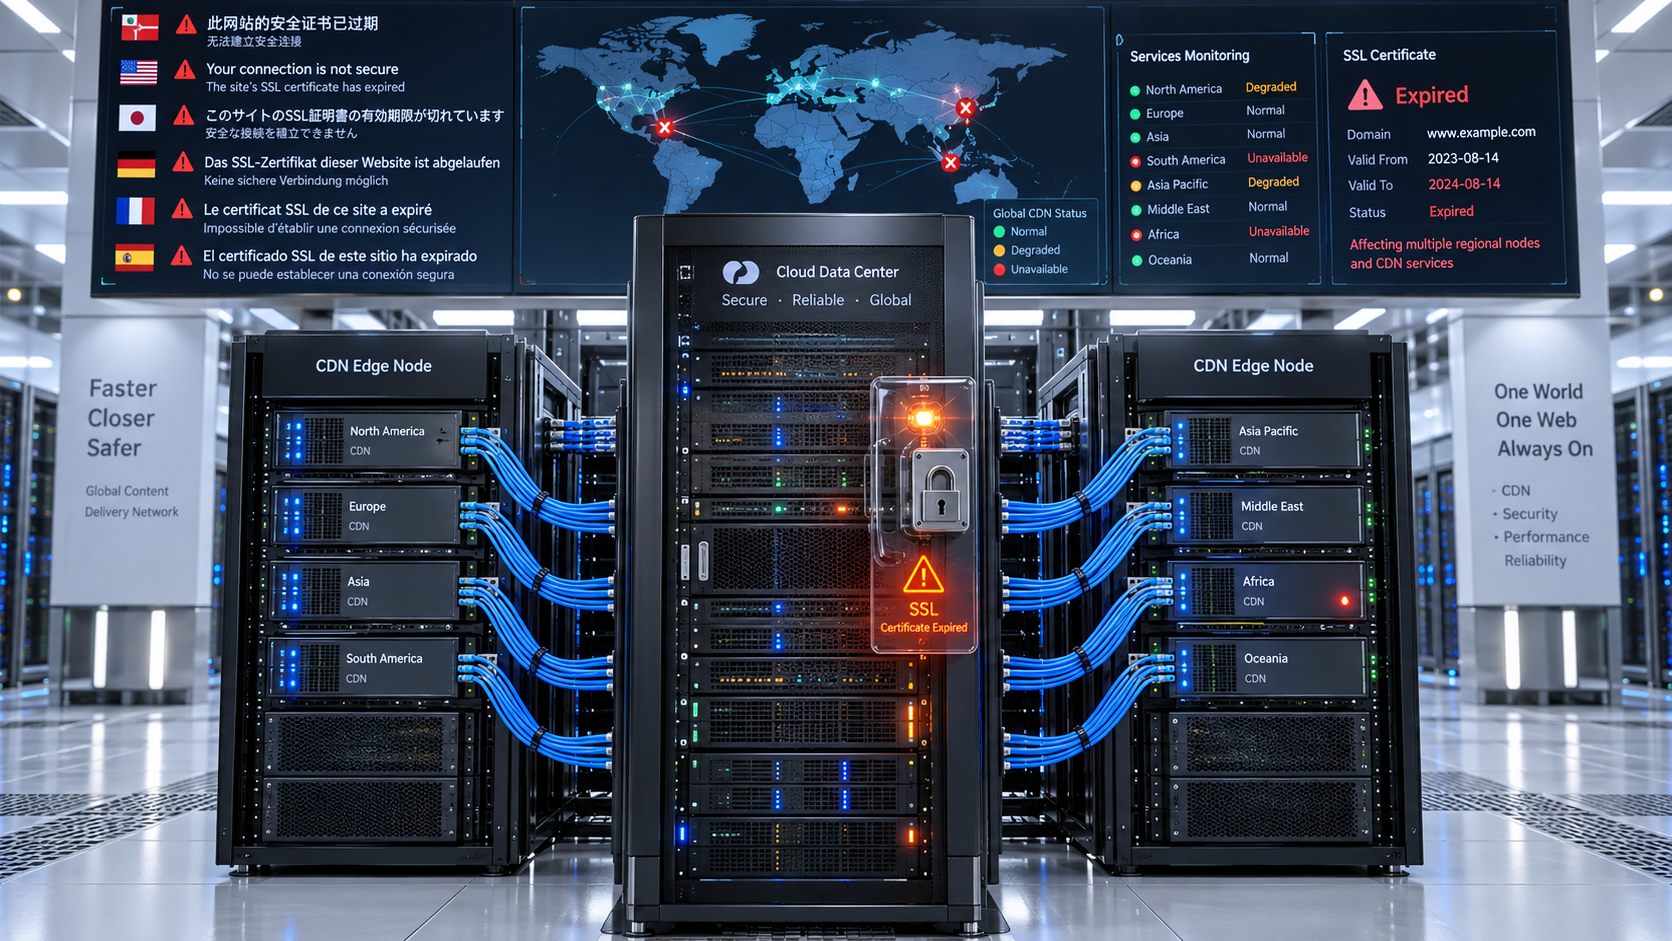
 Warum führt ein abgelaufenes SSL-Zertifikat einer mehrsprachigen Website dazu, dass sie in bestimmten Regionen nicht erreichbar ist?
Verwandte Produkte
 易营宝 SaaS-Marketing-System für die intelligente Website-ErstellungDas 易营宝 SaaS-Marketing-System für die intelligente Website-Erstellung ermöglicht eine KI-gestützte Website-Erstellung ohne Programmieraufwand. Erstellen Sie in nur 10 Minuten schnell eine mehrsprachige internationale B2B-Website, beschleunigt durch globale Server und intelligente KI-gestützte SEO-Optimierung, um Unternehmen effizient mit globalen Märkten zu verbinden. Die perfekte Verbindung von Technologie und Bedienkomfort macht die Erstellung von Websites für den Außenhandel so einfach wie möglich.
 Optimierungsservice für das AI+SEO-Dual-Engine-SystemDas AI+SEO-Dual-Engine-Optimierungssystem von 易营宝 unterstützt Außenhandelsunternehmen durch intelligente AI-Keyword-Recherche, Content-Generierung und umfassende technische Optimierung dabei, hochwertigen organischen Traffic zu gewinnen und Suchrankings sowie Conversion-Raten deutlich zu steigern.
 AI+SEM intelligente Werbemarketing-SystemAI+SEM-gesteuerte intelligente Kampagnenerstellung, ganzheitliche Unterstützung für präzises Werbemarketing. Das System generiert automatisch Wochen-/Monatsberichte, KI empfiehlt Keywords und Zielmärkte, überwacht Echtzeit-Kennzahlen und warnt intelligent, startet mit einem Klick hochkonvertierende Kampagnen, beschleunigt Lead-Generierung und steigert ROI.
 AI+SNS Social-Media-Marketing-SystemYingyingbao AI+SNS Social Media Intelligent Marketing System – Präzise Erfassung sozialer Daten für das Zeitalter der sozialen Medien. Unterstützt die Synchronisierung von Inhalten mit einem Klick auf allen wichtigen Plattformen, einschließlich Facebook und LinkedIn. KI-gestütztes Umschreiben von Beiträgen verbessert die Lokalisierung. Intelligenter Kundenservice rund um die Uhr und Analyse von Nutzerprofilen ermöglichen Unternehmen eine effiziente Expansion in globale Märkte.
 AI+SEM-Lösungen für WerbemarketingKI-gestützte SEM-Werbelösungen nutzen künstliche Intelligenz, um das SEM-Kampagnenmanagement erheblich zu verbessern. Mithilfe von KI werden wöchentliche und monatliche Berichte erstellt, die Kontodaten in mehreren Dimensionen darstellen und so einen umfassenden Überblick über die Werbeleistung und Trends ermöglichen. KI liefert präzise Empfehlungen zu Keywords und Zielländern, erstellt auf intelligente Weise Werbetexte mit hoher Konversionsrate und initiiert mit einem einzigen Klick eine effiziente Kampagnenumsetzung, wodurch die Kundenakquise für Unternehmen beschleunigt wird. Gleichzeitig überwacht das System die wichtigsten Kennzahlen in Echtzeit, identifiziert auf intelligente Weise ungewöhnliche Schwankungen und gibt rechtzeitig Warnmeldungen aus, um eine stabile Werbeleistung und hohe Renditen zu gewährleisten.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Domain-DienstleistungenEasyWin bietet professionelle Domain-Dienstleistungen an, einschließlich intelligenter Abfrage, One-Stop-Registrierung, Markenschutz und Rund-um-die-Uhr-Management, um Unternehmen bei der Gestaltung eines digitalen Markenimages zu unterstützen.
 EasySell B2C Cross-Border E-Commerce-Plattform und eigenständige WebsiteDer EasyStore B2C Cross-Border E-Commerce Independent Store ist eine intelligente Website-Erstellungs- und Cross-Border-E-Commerce-All-in-One-Lösung, die von der EasyStore Information Technology (Beijing) Co., Ltd. eigenständig entwickelt wurde. Das System wurde speziell für kleine, mittlere und große Exportunternehmen entwickelt und vereint „Website-Erstellung, Betrieb, Marketing, Werbung und Konversion“ in einem, um Unternehmen dabei zu unterstützen, schnell einen Cross-Border-E-Commerce-Independent-Store aufzubauen und so Markenexport und globalen Verkaufszuwachs zu realisieren.
Die Plattform unterstützt Mehrsprachigkeit, Multi-Währungen und Multi-Kanal-Marketing, verfügt über integrierte KI-Übersetzungs- und SEO-Optimierungssysteme und ist für Hauptmärkte wie Südostasien, Europa/Amerika, Lateinamerika und den Nahen Osten geeignet, um chinesischen Herstellern bei der effizienten Erschließung internationaler E-Commerce-Märkte zu helfen. B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。