- ما قنوات اكتساب العملاء التي ستتأثر باتجاهات التسويق عبر الحدود لعام 2026؟06-09-2026عرض التفاصيل
- ما مخاطر التجانس التي ينبغي توضيحها في تحليل قطاع إنشاء المواقع الذكية؟30-08-2026عرض التفاصيل
- كيف ستغير اتجاهات التسويق بالذكاء الاصطناعي لعام 2026 توزيع ميزانيات الإعلانات28-08-2026عرض التفاصيل
- هل سوق شهادات EV SSL ينكمش أم يتطور؟ كيف ينبغي للشركات تقييم شراء الشهادات؟11-08-2026عرض التفاصيل
- لماذا لم تعد الأساليب القديمة لـ amp seo 2020 فعّالة، وما التغييرات التي طرأت على محاور التحسين الحالية؟02-08-2026عرض التفاصيل
- كيف تختار موضوعات قسم أخبار الصناعة لتحقيق زيارات بحث عضوية بسهولة أكبر29-07-2026عرض التفاصيل
ما الذي يجب الانتباه إليه عند تجديد شهادة SSL؟ وقت الانتهاء، طريقة التحقق وقائمة فحص المخاطر
تجديد شهادة SSL، لماذا لا تظهر المشكلات غالبا إلا عند اقتراب انتهاء الصلاحية؟
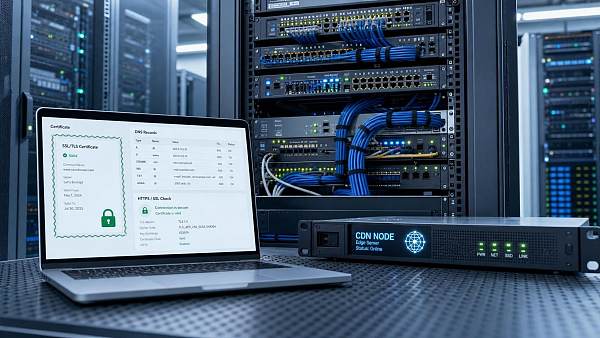
قد يبدو تجديد شهادة SSL مجرد «نقرة للتجديد»، لكن المتاعب الحقيقية غالبا ما تكون في خطوات التحقق والاستبدال واستكشاف الأخطاء التي تأتي بعد ذلك. تعمل كثير من المواقع بشكل طبيعي في الأوقات العادية، ولكن عند اقتراب انتهاء صلاحية الشهادة فقط تكتشف أن إعدادات تحليل اسم النطاق قد تغيرت، أو أن بريد جهة الاتصال لم يعد صالحا، أو أنه لا يمكن العثور أصلا على المفتاح الخاص الأصلي على الخادم.
بالنسبة إلى أعمال دمج خدمات المواقع والتسويق، لا تؤثر هذه المشكلات في تنبيه المتصفح فقط. فقد تتعرض المواقع الرسمية متعددة اللغات، وصفحات الهبوط الإعلانية، والمتاجر العابرة للحدود، ونماذج الاستفسار، وواجهات إعادة إرسال البيانات، لانقطاع الوصول، وتراجع التحويلات، وهدر ميزانية الإعلانات بسبب خلل في الشهادة.
في العمل الفعلي، يشبه تجديد شهادة SSL مشروعا صغيرا للتشغيل والصيانة. فهو يتضمن جرد الأصول، وتأكيد طريقة التحقق، وترتيب نافذة النشر، وفحص المسار الكامل بعد التجديد. إذا نُفذ بدقة، يكون الخطر منخفضا جدا؛ وإذا نُفذ على عجل، تظهر المشكلات عادة واحدة تلو الأخرى.
كم يجب الاستعداد مسبقا لتجديد شهادة SSL حتى لا يكون الوقت متأخرا؟
النهج الأكثر أمانا هو بدء الفحص قبل 30 يوما من انتهاء الصلاحية. ليس لأن التجديد نفسه يستغرق وقتا طويلا، بل لأن كثيرا من الحالات غير الطبيعية تحدث «خارج الشهادة». فعلى سبيل المثال، تغيير مزود خدمة النطاق، أو تسلم CDN للإدارة، أو تشتت صلاحيات DNS، كلها أمور قد تؤخر عملية التحقق.
إذا كان الموقع مسؤولا عن فهرسة SEO، أو تشغيل الإعلانات، أو الوصول من الخارج، فيُوصى بتقديم موعد التذكير أكثر. فبمجرد انتهاء صلاحية الشهادة، ستتأثر مباشرة استقرارية زحف محركات البحث، وتجربة صفحات الهبوط الإعلانية، وثقة المستخدمين.
يمكن أولا استخدام جدول تقييم مختصر لترتيب الأولويات:
في الأعمال المتكاملة مثل 易营宝 التي تغطي إنشاء المواقع وSEO والإعلانات وحملات وسائل التواصل الاجتماعي، غالبا لا يكون للموقع مدخل واحد فقط. لذلك لا ينبغي أن تقتصر تنبيهات انتهاء صلاحية الشهادة على اسم النطاق الرئيسي، بل يجب أيضا التحقق بالتزامن من النطاقات الفرعية، ونطاقات الاختبار، والنطاقات المتصلة من جهات خارجية.
إذا تغيرت طريقة التحقق، فكيف تختار عند تجديد شهادة SSL الخيار الأقل تعقيدا؟
أكثر طرق التحقق شيوعا عند التجديد تظل عادة التحقق عبر DNS، والتحقق عبر ملف، والتحقق عبر البريد الإلكتروني. ولا يعتمد اختيار أي منها على ما يبدو نظريا أنه الأكثر سهولة، بل على من يسيطر على البيئة الحالية، وما إذا كانت التغييرات قابلة للتتبع.
يناسب التحقق عبر DNS معظم بيئات الإنتاج. وخصوصا عندما يكون الموقع متصلا بـ CDN، أو موازنة تحميل، أو خوادم متعددة العقد، فهو أكثر استقرارا من التحقق عبر ملف، وأقل عرضة للفشل بسبب التخزين المؤقت، أو قواعد إعادة التوجيه، أو تغير مسار النشر.
يناسب التحقق عبر ملف المواقع التي تتمتع ببنية نشر واضحة وصلاحيات نشر موحدة. إذا كان الموقع الرسمي والمتجر يعملان على أطر مختلفة، فيجب التأكد مما إذا كان ملف التحقق سيتعرض لإعادة كتابة المسار، أو الحجب بواسطة سياسات الصلاحيات، أو الحذف التلقائي.
لم يعد التحقق عبر البريد الإلكتروني موصى به كثيرا الآن. والسبب ليس أنه غير قابل للاستخدام، بل لأن معلومات جهات الاتصال لكثير من نطاقات الشركات لم تُحدّث منذ سنوات. وعندما يُكتشف عند تجديد شهادة SSL أن صندوق البريد لا يديره أحد، يكون الوقت قد استُهلك بلا فائدة.
- إذا كانت صلاحيات DNS مركزية، يمكن إعطاء الأولوية للتحقق عبر DNS.
- إذا كانت بنية الموقع بسيطة والنشر قابلا للتحكم، يمكن النظر في التحقق عبر ملف.
- عندما تكون معلومات جهة الاتصال غير مستقرة، ينبغي تجنب التحقق عبر البريد الإلكتروني قدر الإمكان.
- عند التعامل مع نطاقات عامة، يجب عادة تأكيد وقت سريان سجلات DNS مسبقا.
إذا كانت الأعمال تغطي عدة أسواق خارجية، فيجب أيضا إدراج وقت انتشار DNS ضمن التقييم. فنجاح التجديد ظاهريا لا يعني أن جميع عقد الوصول قد حصلت على الشهادة الجديدة، وهذه نقطة يسهل إغفالها خصوصا في الأعمال العابرة للحدود.
نجح تجديد الشهادة، فلماذا ما يزال الموقع يعرض خطأ؟
هذا هو أكثر سوء فهم شائع بعد تجديد شهادة SSL. إن عرض المنصة لنجاح الإصدار يعني فقط أن الشهادة الجديدة قد تم إنشاؤها، ولا يعني أن الخادم وCDN وطبقة التطبيق قد أكملت كلها عملية التبديل. فالخطر الحقيقي يظهر غالبا في مسار النشر.
تشمل الأخطاء الأكثر شيوعا عدم اكتمال سلسلة الشهادة، وعدم استبدال الشهادة القديمة، وعدم تطابق المفتاح الخاص، واحتفاظ عقد CDN بالإعدادات القديمة في الذاكرة المؤقتة، أو فشل إعادة تحميل Nginx وApache. وهناك حالة أخرى تتمثل في تحديث الموقع الرئيسي، بينما يظل نطاق الموارد الثابتة يستخدم الشهادة القديمة.
عند مواجهة هذا الوضع، من الأفضل تثبيت ترتيب الفحص كما يلي:
- افحص أولا أي شهادة يعيدها اسم النطاق فعليا.
- ثم تحقق مما إذا كانت الشهادة والمفتاح الخاص متطابقين.
- افحص ما إذا كانت الشهادات الوسيطة قد نُشرت بالكامل.
- تأكد مما إذا كان CDN والوكيل العكسي والموقع الأصلي قد حُدّثت بالتزامن.
- وأخيرا تحقق من إعادة التوجيه، والنماذج، والواجهات، ونطاقات الموارد الثابتة.
بالنسبة إلى المواقع التسويقية، لا يكفي في هذه الخطوة فحص الصفحة الرئيسية فقط. يجب أيضا أخذ عينات من صفحات الهبوط، وصفحات الاستفسار، وصفحات التنزيل، ونصوص التتبع التابعة لجهات خارجية. لأن الخسارة الفعلية غالبا لا تكون في «تعذر فتح الموقع»، بل في فقدان العملاء المحتملين بصمت بسبب خلل في بعض الصفحات.
ما المخاطر الخفية التي يسهل إغفالها عند تجديد شهادة SSL؟
كثير من المشكلات لا تظهر في الأوقات العادية، ولا تنكشف بشكل مركز إلا عند تجديد شهادة SSL. وخصوصا في بيئات التعاون بين عدة فرق، غالبا ما تكون المواقع والنطاقات وCDN وتتبع الإعلانات وأدوات SEO موزعة على حسابات مختلفة، مما يؤدي إلى غموض حدود المسؤولية.
تظهر المخاطر الخفية التالية بتكرار مرتفع:
- تسجيل وقت انتهاء الصلاحية فقط، دون تسجيل قناة الإصدار وموقع النشر.
- بعد تغيير الخادم، تكون النسخ الاحتياطية للمفتاح الخاص الأصلي والشهادة مفقودة.
- تقدير نطاق تغطية شهادة النطاق العام بشكل خاطئ، مما يؤدي إلى إغفال نطاقات فرعية أساسية.
- عدم الفحص المتزامن لواجهات API، ونطاقات الصور، ونطاقات التنزيل بعد التجديد.
- تركيز المراقبة على الموقع الرئيسي فقط، دون تغطية الجوال، والعقد الخارجية، وشهادات CDN.
إذا كان الموقع يتحمل مهمة نمو SEO، فيجب إضافة طبقة تقييم أخرى: هل يؤثر خلل الشهادة في زحف محركات البحث، والوصول إلى خريطة الموقع، واستقرار روابط إعادة التوجيه. وبالنسبة إلى المواقع التي تعتمد على التكامل بين الزيارات العضوية وتشغيل الإعلانات، فهذه ليست مشكلة تقنية بحتة، بل مشكلة تؤثر مباشرة في تكلفة اكتساب العملاء.
إذا أردت جعل تجديد شهادة SSL عملية قابلة للتكرار، فما القوائم التي يجب الاحتفاظ بها على الأقل؟
ما يكون مفيدا حقا ليس «تعليمات تجديد» واحدة، بل مجموعة من قوائم الأصول التي يمكن تسليمها، ومراجعتها بعد التنفيذ، وإطلاق إنذارات مبكرة بناء عليها. وبهذه الطريقة، عند تجديد شهادة SSL في المرة التالية، لن يضطر الفريق إلى الاستكشاف من جديد بسبب تغير الموظفين.
يُوصى بتقسيم السجلات إلى ثلاث فئات:
- معلومات الشهادة: نطاق أسماء النطاقات، جهة الإصدار، وقت انتهاء الصلاحية، طريقة التحقق.
- معلومات النشر: موقع الخادم الأصلي، إعدادات CDN، موازنة التحميل، أوامر إعادة التحميل.
- نطاق التأثير على الأعمال: صفحات الهبوط، واجهات النماذج، صفحات الدفع، نصوص التتبع، مداخل SEO.
إذا كانت المنصة نفسها مسؤولة أيضا عن التشغيل التعاوني لإنشاء المواقع والإعلانات وSEO، فمن الأفضل إدخال مراقبة الشهادات ضمن الفحص اليومي الروتيني، لا وضعها منفصلة في زاوية التشغيل والصيانة. ففي سيناريوهات الخدمة المتكاملة مثل 易营宝، يكون أمن الموقع، واستقرار الوصول، والتحويلات التسويقية أمورا ضمن السلسلة نفسها أصلا.
ولتبسيط الأمر، يمكن في الخطوة التالية إنجاز ثلاث مهام أولا: التحقق من أوقات انتهاء صلاحية جميع النطاقات، وتأكيد طرق التحقق المتاحة حاليا، ثم إجراء فحص عيّني لصفحات الأعمال بعد استبدال الشهادة. بهذه الطريقة، لن يعود تجديد شهادة SSL إصلاحا طارئا عند قرب انتهاء الصلاحية، بل صيانة دورية قابلة للتحكم.
مقالات ذات صلة


منتجات ذات صلة
 نظام 易营宝 لإنشاء المواقع الذكية والتسويق الذكي بتقنية SaaSنظام 易营宝 لإنشاء المواقع والتسويق الذكي بتقنية SaaS، وإنشاء مواقع بدون برمجة مدعوم بالذكاء الاصطناعي، وإنشاء سريع لموقع تجارة خارجية مستقل ومتعدد اللغات خلال 10 دقائق، وتسريع عالمي للخوادم، وتحسين ذكي لمحركات البحث SEO مدعوم بالذكاء الاصطناعي، ومساعدة الشركات على التواصل بكفاءة مع الأسواق العالمية. إن الدمج المثالي بين التقنية وسهولة التشغيل يجعل إنشاء مواقع التجارة الخارجية أمرًا في غاية السهولة
 خدمة تحسين نظام المحرك المزدوج AI+SEOيساعد نظام Yiyingbao للتحسين المزدوج AI+SEO، من خلال اكتشاف الكلمات الرئيسية بالذكاء الاصطناعي وإنشاء المحتوى والتحسين التقني الشامل، شركات التجارة الخارجية على الحصول على زيارات عضوية عالية الجودة، وتحسين ترتيبها في نتائج البحث ومعدل التحويل بشكل ملحوظ.
 نظام ذكاء الإعلانات AI+SEM للتسويقيقود AI+SEM الإعلانات الذكية، ويمكّن التسويق الدقيق للإعلانات عبر سلسلة كاملة. يولد النظام تلقائيًا تقارير أسبوعية/شهرية، ويوصي AI بالكلمات الرئيسية والبلدان المستهدفة، ويراقب المؤشرات الأساسية في الوقت الفعلي مع تنبيهات ذكية، ويطلق خطة إعلانية عالية التحويل بنقرة واحدة، مما يساعد على اكتساب عملاء سريعًا وتحسين عائد الاستثمار.
 نظام التسويق عبر وسائل التواصل الاجتماعي AI+SNSنظام التسويق الذكي Yingyingbao AI+SNS Social Media - التقاط دقيق للوسائط الاجتماعية في عصر وسائل التواصل الاجتماعي. يدعم مزامنة المحتوى بنقرة واحدة عبر المنصات الرئيسية بما في ذلك Facebook و LinkedIn. تعزز إعادة كتابة المنشورات المدعومة بالذكاء الاصطناعي التوطين. تتيح خدمة العملاء الذكية على مدار الساعة وطوال أيام الأسبوع وتحليل ملفات تعريف المستخدمين للشركات التوسع بكفاءة في الأسواق العالمية.
 حلول التسويق الإعلاني AI+SEMتستفيد حلول الإعلانات SEM المدعومة بالذكاء الاصطناعي من الذكاء الاصطناعي لتحسين إدارة حملات SEM بشكل كبير. باستخدام الذكاء الاصطناعي لإنشاء تقارير أسبوعية وشهرية، تقدم هذه الحلول بيانات الحساب عبر أبعاد متعددة، مما يتيح الإشراف الشامل على أداء الإعلانات واتجاهاتها. يقدم الذكاء الاصطناعي توصيات دقيقة بشأن الكلمات الرئيسية والبلدان المستهدفة، ويصمم نصوص إعلانية عالية التحويل بذكاء، ويبدأ نشر الحملات بكفاءة بنقرة واحدة، مما يسرع من اكتساب العملاء للشركات. في الوقت نفسه، يراقب النظام المقاييس الأساسية في الوقت الفعلي، ويحدد التقلبات غير الطبيعية بذكاء، ويصدر تنبيهات في الوقت المناسب، مما يضمن أداء إعلانيًا مستقرًا وعوائد عالية.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 خدمات أسماء النطاقاتيقدم يي يينغ باو خدمات احترافية لأسماء النطاقات، تشمل الاستعلام الذكي، التسجيل الشامل، حماية العلامة التجارية، والإدارة الشاملة، لمساعدة الشركات في بناء صورة العلامة التجارية الرقمية.
 متجر EasyOperate B2C عبر الحدود وموقع مستقلمنصة متجر B2C عبر الحدود المستقلة من EasyStore هي حل متكامل للبناء الذكي للمواقع والتجارة الإلكترونية عبر الحدود، تم تطويره بشكل مستقل من قبل شركة EasyStore لتكنولوجيا المعلومات (بكين) المحدودة. تم تصميم النظام خصيصًا للشركات الصغيرة والمتوسطة وكذلك الكبيرة المصدرة، حيث يجمع بين "البناء، التشغيل، التسويق، الإعلان، التحويل" في نظام واحد، لمساعدة الشركات على إنشاء موقع تجارة إلكترونية مستقل عبر الحدود بسرعة، وتحقيق النمو في المبيعات العالمية وانتشار العلامة التجارية في الخارج. تدعم المنصة تعدد اللغات والعملات وقنوات التسويق، وتضم نظام ترجمة ذكي يعمل بالذكاء الاصطناعي ونظام تحسين محركات البحث (SEO)، وهي مناسبة للأسواق الرئيسية مثل جنوب شرق آسيا، أوروبا وأمريكا، أمريكا اللاتينية، الشرق الأوسط، مما يساعد الشركات المصنعة الصينية على التخطيط الفعال للتجارة الإلكترونية الدولية.
 B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。