- Фуцзянь опубликовала для общественного обсуждения список первых провинциальных индустриальных парков трансграничной электронной торговли и брендов, подлежащих приоритетному развитиюNov 14, 2026Подробнее
- Amazon Global Store объявил о начале глобального сезона распродаж «Чёрная пятница — 2026»Nov 14, 2026Подробнее
- Сайт CCTV анализирует роль АТЭС во внешней торговле КитаяNov 12, 2026Подробнее
- Комитет по тарифам при Госсовете Китая скорректировал дополнительные пошлины на товары из США: приостановка действия ставки 24% на два месяцаNov 10, 2026Подробнее
- Встреча АТЭС в Шэньчжэне: заказы в сфере трансграничной электронной торговли способствуют торгово-экономическому сотрудничеству в Азиатско-Тихоокеанском регионеNov 08, 2026Подробнее
- На Китайской международной выставке импорта состоялась встреча по развитию сотрудничества с участием Китайско-европейского железнодорожного экспресса. В центре внимания — экспорт B2B через трансграничную электронную торговлюNov 07, 2026Подробнее
На что обратить внимание при продлении SSL-сертификата? Срок истечения, способ проверки и чек-лист рисков
Продление SSL-сертификата: почему проблемы обычно выявляются только перед самым истечением срока?
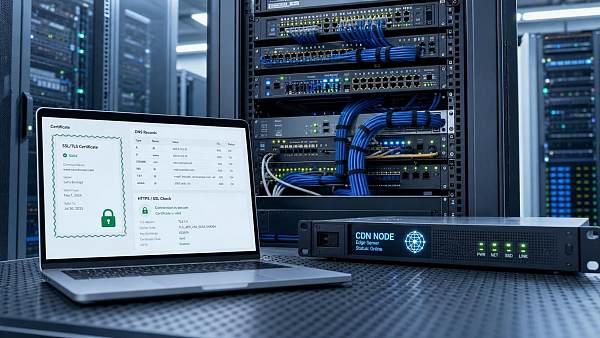
Продление SSL-сертификата на первый взгляд выглядит как простое действие «нажать кнопку продления», но настоящие сложности обычно начинаются позже: проверка, замена и устранение ошибок. Многие сайты в обычное время открываются нормально, но когда срок действия сертификата подходит к концу, внезапно выясняется, что изменились DNS-записи домена, контактный почтовый ящик больше не действует или на сервере вообще невозможно найти исходный приватный ключ.
Для бизнеса, где сайт и маркетинговые услуги работают как единая система, такие проблемы влияют не только на предупреждения в браузере. Многоязычный официальный сайт, рекламные посадочные страницы, трансграничный интернет-магазин, формы заявок и интерфейсы обратной передачи данных могут столкнуться с перебоями доступа, снижением конверсии и пустой тратой рекламного бюджета из-за ошибок сертификата.
На практике продление SSL-сертификата больше похоже на небольшой проект по эксплуатации инфраструктуры. Оно включает инвентаризацию активов, подтверждение способа проверки, планирование окна развертывания, а также проверку всей цепочки после продления. Если сделать всё тщательно, риск будет очень низким; если делать в спешке, проблемы обычно возникают одна за другой.
За сколько времени до истечения срока нужно готовиться к продлению SSL-сертификата, чтобы не было поздно?
Более надежный подход — начать проверку за 30 дней до истечения срока. Не потому, что само продление занимает много времени, а потому что многие сбои происходят «за пределами сертификата». Например, смена регистратора или провайдера домена, подключение CDN, распределенные права на DNS — всё это может замедлить проверку.
Если сайт отвечает за SEO-индексацию, рекламные кампании или зарубежный доступ, рекомендуется сдвинуть контрольные напоминания еще раньше. Потому что после истечения срока сертификата напрямую страдают стабильность сканирования поисковыми системами, качество посадочной страницы для рекламы и доверие пользователей.
Сначала можно использовать простую таблицу оценки, чтобы расставить приоритеты:
В интегрированных бизнес-сценариях вроде 易营宝, где вместе охвачены создание сайтов, SEO, реклама и продвижение в социальных сетях, у сайта обычно есть не один вход. Напоминания об истечении срока сертификата нельзя проверять только по основному домену; нужно одновременно сверять поддомены, тестовые домены и домены внешнего подключения.
Если способ проверки изменился, какой вариант выбрать при продлении SSL-сертификата, чтобы было проще?
При продлении наиболее распространенными способами проверки обычно остаются DNS-проверка, проверка через файл и проверка по электронной почте. Выбор зависит не от того, какой способ теоретически удобнее, а от того, кто контролирует текущую среду и можно ли отследить изменения.
DNS-проверка подходит для большинства рабочих сред. Особенно когда сайт подключен к CDN, балансировке нагрузки или нескольким серверным узлам, она стабильнее проверки через файл и реже завершается неудачей из-за кэша, правил перенаправления или изменений пути публикации.
Проверка через файл подходит для сайтов с понятной структурой развертывания и едиными правами на публикацию. Если официальный сайт и интернет-магазин работают на разных фреймворках, нужно подтвердить, не будет ли проверочный файл перезаписан маршрутизацией, заблокирован политиками прав доступа или автоматически удален.
Проверка по электронной почте сейчас всё менее рекомендуется. Причина не в том, что её нельзя использовать, а в том, что у многих компаний контактные данные домена не обновлялись годами. Когда при продлении SSL-сертификата выясняется, что почтовый ящик никто не администрирует, время оказывается потеряно впустую.
- Если права на DNS централизованы, можно в первую очередь выбрать DNS-проверку.
- Если архитектура сайта простая, а публикация контролируема, можно рассмотреть проверку через файл.
- Если контактная информация нестабильна, по возможности избегайте проверки по электронной почте.
- Если используется wildcard-домен, обычно нужно заранее подтвердить время вступления DNS-записей в силу.
Если бизнес охватывает несколько зарубежных рынков, время распространения DNS также нужно учитывать при оценке. Успешное продление на поверхности не означает, что все точки доступа уже получили новый сертификат; в трансграничном бизнесе этот момент особенно часто упускают.
Сертификат успешно продлен, почему сайт всё равно выдает ошибку?
Это самое частое заблуждение после продления SSL-сертификата. Если платформа показывает успешный выпуск, это означает только то, что новый сертификат уже создан; это не означает, что сервер, CDN и прикладной уровень полностью переключились. Настоящий риск часто находится именно в цепочке развертывания.
Наиболее распространенные ошибки включают неполную цепочку сертификатов, незамененный старый сертификат, несоответствие приватного ключа, кэширование старой конфигурации на узлах CDN или сбой перезагрузки Nginx, Apache. Бывает и другая ситуация: основной сайт обновлен, а домен статических ресурсов всё еще использует старый сертификат.
В такой ситуации лучше зафиксировать порядок диагностики:
- Сначала проверить, какой сертификат фактически возвращает домен.
- Затем сверить, образуют ли сертификат и приватный ключ пару.
- Проверить, полностью ли развернуты промежуточные сертификаты.
- Подтвердить, синхронно ли обновлены CDN, обратный прокси и исходный сервер.
- В конце проверить перенаправления, формы, интерфейсы и домены статических ресурсов.
Для маркетингового сайта на этом этапе нельзя смотреть только главную страницу. Нужно также выборочно проверить посадочные страницы, страницы заявок, страницы загрузки и сторонние скрипты отслеживания. Потому что реальные потери часто связаны не с тем, что «сайт не открывается», а с тем, что сбои на отдельных страницах незаметно приводят к потере лидов.
Какие скрытые риски чаще всего игнорируются при продлении SSL-сертификата?
Многие проблемы в обычное время незаметны и массово проявляются только при продлении SSL-сертификата. Особенно в средах, где взаимодействуют несколько команд: сайт, домен, CDN, рекламное отслеживание и SEO-инструменты часто находятся в разных аккаунтах, из-за чего границы ответственности становятся размытыми.
Следующие скрытые риски встречаются очень часто:
- Записано только время истечения срока, но не указан канал выпуска и место развертывания.
- После замены сервера отсутствуют резервные копии исходного приватного ключа и сертификата.
- Неверно определена зона покрытия wildcard-сертификата, из-за чего пропущены ключевые поддомены.
- После продления не выполнена синхронная проверка API-интерфейсов, доменов изображений и доменов загрузки.
- Мониторинг следит только за основным сайтом и не охватывает мобильную версию, зарубежные узлы и сертификаты CDN.
Если сайт отвечает за SEO-рост, нужно добавить еще один уровень оценки: влияет ли ошибка сертификата на сканирование поисковыми системами, доступ к карте сайта и стабильность цепочек перенаправления. Для сайтов, которые зависят от совместной работы органического трафика и рекламных кампаний, это не просто техническая проблема, а вопрос, напрямую влияющий на стоимость привлечения клиентов.
Какие списки нужно вести как минимум, чтобы превратить продление SSL-сертификата в воспроизводимый процесс?
По-настоящему полезна не отдельная «инструкция по продлению», а набор реестров активов, которые можно передавать, анализировать после выполнения и использовать для раннего предупреждения. Тогда при следующем продлении SSL-сертификата не придется заново разбираться во всём из-за кадровых изменений.
Рекомендуется разделить записи на три категории:
- Информация о сертификате: область доменов, центр сертификации, время истечения срока, способ проверки.
- Информация о развертывании: расположение исходного сайта, конфигурация CDN, балансировка нагрузки, команды перезагрузки.
- Зона влияния на бизнес: посадочные страницы, интерфейсы форм, платежные страницы, скрипты отслеживания, SEO-входы.
Если сама платформа также отвечает за совместную эксплуатацию сайта, рекламы и SEO, лучше включить мониторинг сертификатов в регулярные проверки, а не держать его отдельно в углу эксплуатации. В интегрированных сервисных сценариях вроде 易营宝 безопасность сайта, стабильность доступа и маркетинговая конверсия изначально являются звеньями одной цепочки.
Чтобы упростить задачу, следующим шагом можно сначала выполнить три действия: сверить сроки истечения всех доменов, подтвердить доступные сейчас способы проверки, а затем выборочно проверить бизнес-страницы после замены сертификата. В таком случае продление SSL-сертификата перестанет быть срочным ремонтом перед истечением срока и станет контролируемым плановым обслуживанием.
Связанные статьи
 Новые правила SWIFT вступают в силу 14 ноября: сообщения с адресами, указанными только в свободном текстовом формате, будут отклоняться
 1Password представляет функцию безопасного доступа для агентов — 1Password for Agents
 DebugBear подтвердил восстановление сервиса после инцидента с перехватом DNS
Связанные продукты
 Маркетинговая система интеллектуального создания сайтов 易营宝 на базе SaaSМаркетинговая система интеллектуального создания сайтов 易营宝 на базе SaaS: создание сайтов без кода под управлением AI, быстрое создание многоязычного внешнеторгового корпоративного сайта за 10 минут, ускорение работы благодаря серверам по всему миру, интеллектуальная SEO-оптимизация с помощью AI, эффективное соединение компаний с глобальным рынком. Идеальное сочетание технологий и удобства работы делает создание внешнеторговых сайтов максимально простым
 AI+SEM система интеллектуального маркетинга рекламыAI+SEM обеспечивает интеллектуальное создание и размещение рекламы, повышая точность маркетинга на всех этапах. Система автоматически генерирует еженедельные/ежемесячные отчеты, AI рекомендует ключевые слова и страны для размещения, отслеживает ключевые показатели в реальном времени и предоставляет интеллектуальные предупреждения, запуская высококонверсионные решения для размещения одним кликом, помогая быстро привлекать клиентов и повышать ROI.
 Услуги по оптимизации системы с двумя двигателями AI+SEOСистема оптимизации 易营宝 с двумя двигателями AI+SEO использует интеллектуальный анализ ключевых слов на основе AI, генерацию контента и комплексную техническую оптимизацию, помогая внешнеторговым компаниям привлекать качественный органический трафик и значительно повышать позиции в поисковой выдаче и коэффициент конверсии.
 Система маркетинга в социальных сетях AI+SNSYingyingbao AI+SNS — интеллектуальная система маркетинга в социальных сетях — точное охватывание социальных сетей в эпоху социальных медиа. Поддерживает синхронизацию контента в один клик на основных платформах, включая Facebook и LinkedIn. Переписывание постов с помощью искусственного интеллекта улучшает локализацию. Круглосуточная интеллектуальная служба поддержки клиентов и анализ профилей пользователей позволяют компаниям эффективно выходить на глобальные рынки.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 Решения для рекламного маркетинга AI+SEMРешения для SEM-рекламы на базе искусственного интеллекта используют искусственный интеллект для значительного улучшения управления SEM-кампаниями. Используя ИИ для генерации еженедельных и ежемесячных отчетов, эти решения представляют данные по счетам в нескольких измерениях, что позволяет осуществлять комплексный контроль эффективности рекламы и тенденций. ИИ предоставляет точные рекомендации по ключевым словам и целевым странам, интеллектуально создает рекламные тексты с высокой конверсией и запускает эффективные кампании одним щелчком мыши, ускоряя привлечение клиентов для бизнеса. Одновременно система отслеживает основные показатели в режиме реального времени, интеллектуально выявляет аномальные колебания и своевременно выдает предупреждения, обеспечивая стабильную эффективность рекламы и высокую доходность.
 Услуги доменных именEasyYunbao предоставляет профессиональные услуги доменных имен, включая интеллектуальный поиск, регистрацию в один клик, защиту бренда и полный цикл управления, помогая предприятиям создать цифровой имидж бренда.
 EasySell B2C кроссплатформенный маркетплейс и отдельный сайтЭкосистема EasyBuy B2C для трансграничной торговли — это интегрированное решение для создания умных сайтов и кросс-бордерной электронной коммерции, разработанное компанией EasyBuy Information Technology (Пекин). Система предназначена для малых, средних и крупных экспортных предприятий, объединяя в себе функции «создания сайта, управления, маркетинга, рекламы и конверсии», чтобы помочь компаниям быстро запустить независимые трансграничные торговые платформы, реализовать выход бренда на международный рынок и глобальный рост продаж.
Платформа поддерживает многоязычность, мультивалютность и многоканальный маркетинг, оснащена системой AI-перевода и SEO-оптимизации, адаптирована для ключевых рынков, включая Юго-Восточную Азию, Европу, США, Латинскую Америку и Ближний Восток, помогая китайским производителям эффективно выстраивать международную электронную коммерцию. SSL证书易营宝提供专业SSL安全证书服务,包括单域名和泛域名证书,确保网站数据传输加密、身份验证和完整性保护,助力企业建立安全可信的在线业务环境。