- ما قنوات اكتساب العملاء التي ستتأثر باتجاهات التسويق عبر الحدود لعام 2026؟06-09-2026عرض التفاصيل
- ما مخاطر التجانس التي ينبغي توضيحها في تحليل قطاع إنشاء المواقع الذكية؟30-08-2026عرض التفاصيل
- كيف ستغير اتجاهات التسويق بالذكاء الاصطناعي لعام 2026 توزيع ميزانيات الإعلانات28-08-2026عرض التفاصيل
- هل سوق شهادات EV SSL ينكمش أم يتطور؟ كيف ينبغي للشركات تقييم شراء الشهادات؟11-08-2026عرض التفاصيل
- لماذا لم تعد الأساليب القديمة لـ amp seo 2020 فعّالة، وما التغييرات التي طرأت على محاور التحسين الحالية؟02-08-2026عرض التفاصيل
- كيف تختار موضوعات قسم أخبار الصناعة لتحقيق زيارات بحث عضوية بسهولة أكبر29-07-2026عرض التفاصيل
هل CMS متعدد اللغات على مستوى المؤسسات آمن? ما النقاط التي يجب النظر إليها في الصلاحيات、النسخ الاحتياطي ومراجعة الامتثال
هل نظام CMS متعدد اللغات على مستوى المؤسسات آمن؟ لم تعد هذه المسألة، في مرحلة دفع الأعمال الخارجية، مجرد تفصيل اختياري يخص القسم التقني. بالنسبة إلى الشركات التي تعتمد على الموقع الرسمي، وصفحات الهبوط، والمتاجر، ومصفوفات المحتوى لاكتساب العملاء، فإن الموقع متعدد اللغات لا يحمل معلومات العلامة التجارية فحسب، بل يربط أيضًا الاستفسارات، والإعلانات، والبحث، وبيانات العملاء، وبمجرد فقدان السيطرة على الصلاحيات، أو غياب النسخ الاحتياطي، أو حدوث خطأ في تقدير الامتثال، سينتقل الخطر مباشرة إلى مسار التشغيل والنمو.
وخاصة في سيناريو تكامل الموقع الإلكتروني + خدمات التسويق، لا يكون CMS غالبًا نظامًا معزولًا. فهو يتكامل مع نشر SEO، وإطلاق الإعلانات، وجمع النماذج، وجذب الزيارات من وسائل التواصل الاجتماعي، والمتاجر العابرة للحدود، بل وحتى أدوات إنشاء المحتوى بالذكاء الاصطناعي. وهذا يعني أن الحكم على ما إذا كان نظام CMS متعدد اللغات على مستوى المؤسسات آمنًا، لا يتركز على عدد الوظائف، بل على ما إذا كان يستطيع إدارة كفاءة المحتوى، وحوكمة الصلاحيات، واستعادة البيانات، ومتطلبات الامتثال في الوقت نفسه.
انظر أولًا بوضوح، فمخاطر CMS متعدد اللغات لا تقتصر على “اختراق الموقع”
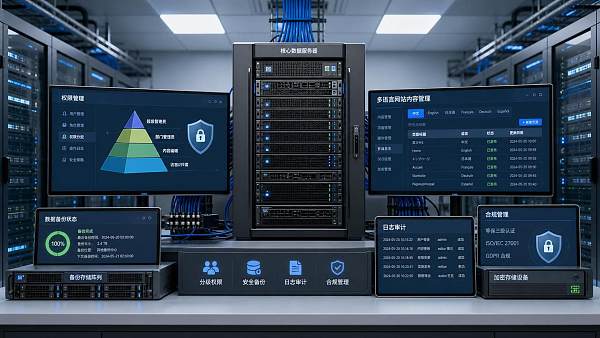
عندما يناقش كثيرون ما إذا كان نظام CMS متعدد اللغات على مستوى المؤسسات آمنًا، تكون ردة الفعل الأولى هي ما إذا كان الخادم آمنًا، وما إذا كانت الحسابات قد تتسرب. هذا الحكم ضيق جدًا. فالمشكلات الشائعة الحقيقية تأتي غالبًا من الإخفاق في التفاصيل أثناء عمليات التشغيل اليومية.
على سبيل المثال، عادةً ما تشارك في المواقع متعددة اللغات جهات مثل المقر الرئيسي، والفرق الإقليمية، ومقدمي الخدمات الخارجيين، والمترجمين. هناك من يكون مسؤولًا عن بنية الصفحات، وهناك من يكون مسؤولًا عن النصوص، وهناك من يكون مسؤولًا عن صفحات هبوط الإعلانات، وهناك من يحافظ على مواد المنتجات. وكلما زاد عدد الأطراف المشاركة، أصبحت حدود الصلاحيات أكثر عرضة للغموض.
ومثال آخر، المواقع ذات الطابع التسويقي تُحدَّث بشكل متكرر. قد يتم تعديل صفحات الحملات، ونماذج الاستفسار، ومواد التنزيل، وسياسات الخصوصية، وتنبيهات Cookie في عدة لغات في الوقت نفسه. إذا لم تكن هناك إدارة للإصدارات وتتبع للسجلات، فسيكون من الصعب بعد حدوث المشكلة تتبع من غيّر ماذا، ومتى غيّره، وما المواقع الإقليمية التي تأثرت.
لذلك، فإن سؤال هل نظام CMS متعدد اللغات على مستوى المؤسسات آمن، يعني في الواقع السؤال عمّا إذا كانت مجموعة النظام قادرة على دعم نشر قابل للتحكم ضمن مسارات عابرة للمناطق، وعابرة للأدوار، وعابرة لسلاسل الأعمال.
تصميم الصلاحيات يحدد ما إذا كان نظام المحتوى قابلًا للتحكم فعليًا
تقسيم الصلاحيات هو العتبة الأولى للحكم على ما إذا كان نظام CMS متعدد اللغات على مستوى المؤسسات آمنًا. الأمن لا يعني تقييد الجميع، بل يعني أن يتمكن كل شخص من الوصول فقط إلى الموارد الضرورية لإنجاز عمله.
ما الصلاحيات التي يسهل تجاهلها أكثر
- عدم فصل صلاحيات مستوى الموقع عن صلاحيات مستوى الصفحة، مما يؤدي إلى إمكانية حذف المحررين العاديين لقوالب رئيسية بالخطأ.
- عدم عزل صلاحيات إصدارات اللغة، مما يسمح للفرق الإقليمية بتعديل محتوى أسواق أخرى.
- خلط صلاحيات النماذج، وبيانات العملاء، ومواد التنزيل معًا، مما يوسع نطاق تعرض المعلومات الحساسة.
- بقاء حسابات التعهيد الخارجي صالحة لفترة طويلة، مع الاحتفاظ بمدخل لوحة الإدارة بعد انتهاء المشروع.
النهج الأكثر أمانًا هو إدارة المؤسسة، والأدوار، والمواقع اللغوية، والأقسام، ومكتبة المواد، وبيانات النماذج بشكل طبقي. كما يجب أن يرتبط مسار الموافقة بالصلاحيات، بحيث تمر الصفحات المهمة على الأقل بمراجعة قبل الإطلاق، وليس أن يتمكن كل من يستطيع التحرير من النشر مباشرة.
في سيناريوهات منصات مثل 易营宝 التي تغطي إنشاء المواقع الذكي، وتحسين SEO، وإطلاق الإعلانات، والتعاون في التسويق الخارجي، غالبًا ما لا يكون هناك نوع واحد فقط من أدوار لوحة الإدارة. إذا لم يستطع النظام تقسيم الصلاحيات بدقة، فكلما ارتفعت كفاءة التسويق بسرعة أكبر، قد تتضخم المخاطر المحتملة بسرعة أكبر أيضًا.
قدرة النسخ الاحتياطي ليست ببساطة “وجود نسخة احتياطية”
كثير من الحلول تكتب أنها تدعم النسخ الاحتياطي التلقائي، لكن ما يؤثر فعليًا في استمرارية الأعمال هو نطاق تغطية النسخ الاحتياطي، وسرعة الاستعادة، ودقة الاستعادة. للحكم على ما إذا كان نظام CMS متعدد اللغات على مستوى المؤسسات آمنًا، لا بد من متابعة هذه الأمور الثلاثة.
الأعمال متعددة اللغات تخشى بشكل خاص “الاستعادة الجزئية”. تمت استعادة الموقع الصيني، لكن صور الموقع الإنجليزي ضاعت؛ عادت الصفحات، لكن وسوم SEO اختفت؛ ما زالت صفحة المنتج موجودة، لكن نموذج الاستفسار أصبح رابطًا معطلًا. هذه المشكلات لا تجعل الموقع يتوقف فورًا، لكنها تلتهم الزيارات والعملاء المحتملين باستمرار.
لذلك، عند سؤال هل نظام CMS متعدد اللغات على مستوى المؤسسات آمن، يجب أن يرتقي النسخ الاحتياطي من “هل هو موجود” إلى “هل يستطيع استعادة حالة الأعمال بدقة”.
تتبع السجلات هو أساس تحديد المسؤولية ومراجعة المشكلات
في الاستخدام الفعلي، لا تنتج كثير من المخاطر عن الهجمات، بل عن العمليات الخاطئة، أو التعديلات بتجاوز الصلاحيات، أو تغييرات إعدادات الواجهات، أو أخطاء استيراد المحتوى بالجملة. من دون سجلات، لا يمكن التعامل مع المشكلة إلا بالتخمين.
يجب أن يسجل نظام CMS متعدد اللغات القابل للاستخدام في بيئة المؤسسات، على الأقل، الإجراءات الرئيسية مثل تسجيل الدخول، وتسجيل الخروج، والمحاولات الفاشلة، وتعديل الصلاحيات، ونشر الصفحات، وحذف المحتوى، وتغييرات إعدادات النماذج، واستدعاءات الواجهات، واستعادة النسخ الاحتياطية.
والأكثر جدارة بالاهتمام هو قابلية البحث في السجلات. إن القدرة على التصفية السريعة حسب الحساب، والوقت، والموقع، وإصدار اللغة، ونوع العملية، تحدد كفاءة معالجة الأعطال. وعند مواجهة مشاريع عابرة للمناطق، يجب أيضًا التمييز بوضوح بين عمليات الفريق المحلي وعمليات مقدمي الخدمات من الأطراف الثالثة.
إذا كان النظام متكاملًا مع نشر SEO، وصفحات هبوط الإعلانات، وصفحات جذب الزيارات من وسائل التواصل الاجتماعي، فيجب أن تساعد السجلات أيضًا في تحديد “ما إذا كان تغيير المحتوى يؤثر في الإعلانات والفهرسة”. وهذا أيضًا مطلب أعلى من نظام الموقع الرسمي العادي في سيناريو تكامل الموقع الإلكتروني + خدمات التسويق.
مراجعة الامتثال هي العتبة طويلة الأجل في سيناريو التوسع العالمي
عند مناقشة ما إذا كان نظام CMS متعدد اللغات على مستوى المؤسسات آمنًا، لا يمكن تجاوز الامتثال. المواقع متعددة اللغات تواجه دولًا ومناطق مختلفة، وقد تختلف أنواع البيانات التي تعالجها، وطريقة عرض تنبيهات الخصوصية، واستراتيجية Cookie، ونصوص تفويض النماذج.
يوصى بالتركيز على هذه القدرات عند المراجعة
- هل يدعم إعداد سياسات خصوصية وتنبيهات Cookie مختلفة بحسب المواقع الإقليمية.
- هل يمكن تطبيق مبدأ تقليل جمع البيانات على حقول النماذج، لتجنب جمع معلومات غير ضرورية.
- هل يتم الاحتفاظ بسجلات تفويض المستخدم وآثار الإصدارات لتسهيل التحقق اللاحق.
- هل يتم توضيح موقع تخزين البيانات، ومسار الوصول، وحدود النقل عبر الحدود.
- هل يدعم وضع قيود وصول إضافية على الصفحات الحساسة، ومواد التنزيل، وبيانات العملاء.
بالنسبة إلى التجارة الخارجية، والتصنيع، والتجارة الإلكترونية العابرة للحدود، وأعمال العلامات التجارية المتجهة إلى الأسواق العالمية، هذه المتطلبات ليست مجردة. فالموقع الرسمي متعدد اللغات المستخدم لاكتساب العملاء غالبًا ما يتعامل في الوقت نفسه مع بيانات سلوك الزوار، ومواد الاستفسارات، ومعلمات تتبع الإعلانات، ومعلومات واجهة CRM، وأي حلقة تفتقر إلى المراجعة قد تؤدي إلى وضع سلبي لاحقًا.
وبأخذ منصات إنشاء المواقع الذكية والتسويق الموجهة إلى السوق العالمية مثل 易营宝 مثالًا، فإن خدماتها تغطي مناطق مثل أمريكا الشمالية، وأوروبا، وجنوب شرق آسيا، والشرق الأوسط، وأمريكا اللاتينية. وكلما اتسع النطاق الإقليمي، ازدادت الحاجة إلى تقديم قدرات الامتثال داخل نظام إنشاء المواقع نفسه، بدلًا من معالجتها بطريقة الترقيع بعد الإطلاق.
إعادة الأمن إلى سياق الأعمال تجعل الحكم أدق
في النهاية، يجب النظر إلى سؤال هل نظام CMS متعدد اللغات على مستوى المؤسسات آمن من داخل الأعمال الفعلية. تختلف نقاط التركيز باختلاف السيناريوهات.
نقاط الحكم الرئيسية في عدة سيناريوهات شائعة
- الموقع الرسمي متعدد اللغات للعلامة التجارية: التركيز على عزل الصلاحيات، والتحكم في الإصدارات، واسترجاع المحتوى، وإعدادات الامتثال متعددة المناطق.
- موقع استفسارات B2B: التركيز على حماية بيانات النماذج، وصلاحيات مواد التنزيل، وآثار السجلات، والتنبيهات غير الطبيعية.
- مصفوفة صفحات هبوط الإعلانات: التركيز على مسار الموافقة في ظل النشر السريع، وأمان القوالب، وتدقيق استدعاءات الواجهات.
- المتجر العابر للحدود: التركيز على نظام الحسابات، والبيانات المتعلقة بالطلبات، ومخاطر توسعة الإضافات، وقدرات التعافي من الكوارث.
إذا كانت المنصة تضيف أيضًا إنشاء المواقع بالذكاء الاصطناعي، وإنشاء المحتوى بالذكاء الاصطناعي، وأتمتة SEO، والتعاون مع أنظمة الإعلانات، فيجب إضافة طبقة أخرى إلى معايير الحكم: هل وظائف الأتمتة قابلة للتدقيق، وهل يوجد مدخل للمراجعة البشرية للمحتوى المُنشأ، وهل اتصال الأطراف الثالثة قابل للتحكم.
قبل الاختيار، يجب على الأقل توضيح هذه القائمة
بدلًا من تكرار السؤال عمّا إذا كان نظام CMS متعدد اللغات على مستوى المؤسسات آمنًا، من الأفضل إنشاء قائمة حكم مباشرة. طالما أن إجابات المورد غامضة، فمن السهل أن تظهر مشكلات في التنفيذ اللاحق.
- هل تدعم الصلاحيات التقسيم الدقيق بحسب المؤسسة، والدور، والموقع، واللغة، والقسم.
- هل توجد قدرات مسار الموافقة، ومقارنة الإصدارات، واسترجاع صفحة واحدة، واستعادة الحذف الخاطئ.
- هل تكرار النسخ الاحتياطي، وفترة الاحتفاظ، ومدة الاستعادة، وآلية التمرين محددة بوضوح.
- هل السجلات كاملة، وهل تدعم البحث، والتصدير، والاحتفاظ طويل الأجل.
- هل تدعم إعدادات الامتثال الاختلافات الإقليمية، وهل يمكن ترك آثار للسجلات ذات الصلة.
- بعد الاتصال مع SEO، والإعلانات، ووسائل التواصل الاجتماعي، والمتجر، وCRM، كيف يتم تقسيم حدود المسؤولية.
النظام القابل للاستخدام حقًا لا يكتب الأمن على صفحة الدعاية، بل يستطيع الصمود أمام الأسئلة المتتابعة أثناء التعاون اليومي، واستعادة الحالات غير الطبيعية، والتدقيق والمراجعة. بالنسبة إلى المشاريع التي تبني حاليًا موقعًا مستقلًا خارجيًا، أو موقعًا رسميًا للعلامة التجارية، أو مجموعة مواقع تسويقية، فإن الخطوة التالية الأكثر عملية هي أولًا تنظيم نقاط الخطر العالية وفقًا لمسار الأعمال الخاص بها، ثم التحقق بندًا بندًا وفق أربعة أبعاد: الصلاحيات، والنسخ الاحتياطي، والسجلات، والامتثال. عندها فقط يكون الجواب على سؤال هل نظام CMS متعدد اللغات على مستوى المؤسسات آمن قائمًا على أساس.
مقالات ذات صلة


منتجات ذات صلة
 نظام 易营宝 لإنشاء المواقع الذكية والتسويق الذكي بتقنية SaaSنظام 易营宝 لإنشاء المواقع والتسويق الذكي بتقنية SaaS، وإنشاء مواقع بدون برمجة مدعوم بالذكاء الاصطناعي، وإنشاء سريع لموقع تجارة خارجية مستقل ومتعدد اللغات خلال 10 دقائق، وتسريع عالمي للخوادم، وتحسين ذكي لمحركات البحث SEO مدعوم بالذكاء الاصطناعي، ومساعدة الشركات على التواصل بكفاءة مع الأسواق العالمية. إن الدمج المثالي بين التقنية وسهولة التشغيل يجعل إنشاء مواقع التجارة الخارجية أمرًا في غاية السهولة
 خدمة تحسين نظام المحرك المزدوج AI+SEOيساعد نظام Yiyingbao للتحسين المزدوج AI+SEO، من خلال اكتشاف الكلمات الرئيسية بالذكاء الاصطناعي وإنشاء المحتوى والتحسين التقني الشامل، شركات التجارة الخارجية على الحصول على زيارات عضوية عالية الجودة، وتحسين ترتيبها في نتائج البحث ومعدل التحويل بشكل ملحوظ.
 نظام ذكاء الإعلانات AI+SEM للتسويقيقود AI+SEM الإعلانات الذكية، ويمكّن التسويق الدقيق للإعلانات عبر سلسلة كاملة. يولد النظام تلقائيًا تقارير أسبوعية/شهرية، ويوصي AI بالكلمات الرئيسية والبلدان المستهدفة، ويراقب المؤشرات الأساسية في الوقت الفعلي مع تنبيهات ذكية، ويطلق خطة إعلانية عالية التحويل بنقرة واحدة، مما يساعد على اكتساب عملاء سريعًا وتحسين عائد الاستثمار.
 نظام التسويق عبر وسائل التواصل الاجتماعي AI+SNSنظام التسويق الذكي Yingyingbao AI+SNS Social Media - التقاط دقيق للوسائط الاجتماعية في عصر وسائل التواصل الاجتماعي. يدعم مزامنة المحتوى بنقرة واحدة عبر المنصات الرئيسية بما في ذلك Facebook و LinkedIn. تعزز إعادة كتابة المنشورات المدعومة بالذكاء الاصطناعي التوطين. تتيح خدمة العملاء الذكية على مدار الساعة وطوال أيام الأسبوع وتحليل ملفات تعريف المستخدمين للشركات التوسع بكفاءة في الأسواق العالمية.
 حلول التسويق الإعلاني AI+SEMتستفيد حلول الإعلانات SEM المدعومة بالذكاء الاصطناعي من الذكاء الاصطناعي لتحسين إدارة حملات SEM بشكل كبير. باستخدام الذكاء الاصطناعي لإنشاء تقارير أسبوعية وشهرية، تقدم هذه الحلول بيانات الحساب عبر أبعاد متعددة، مما يتيح الإشراف الشامل على أداء الإعلانات واتجاهاتها. يقدم الذكاء الاصطناعي توصيات دقيقة بشأن الكلمات الرئيسية والبلدان المستهدفة، ويصمم نصوص إعلانية عالية التحويل بذكاء، ويبدأ نشر الحملات بكفاءة بنقرة واحدة، مما يسرع من اكتساب العملاء للشركات. في الوقت نفسه، يراقب النظام المقاييس الأساسية في الوقت الفعلي، ويحدد التقلبات غير الطبيعية بذكاء، ويصدر تنبيهات في الوقت المناسب، مما يضمن أداء إعلانيًا مستقرًا وعوائد عالية.
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 خدمات أسماء النطاقاتيقدم يي يينغ باو خدمات احترافية لأسماء النطاقات، تشمل الاستعلام الذكي، التسجيل الشامل، حماية العلامة التجارية، والإدارة الشاملة، لمساعدة الشركات في بناء صورة العلامة التجارية الرقمية.
 متجر EasyOperate B2C عبر الحدود وموقع مستقلمنصة متجر B2C عبر الحدود المستقلة من EasyStore هي حل متكامل للبناء الذكي للمواقع والتجارة الإلكترونية عبر الحدود، تم تطويره بشكل مستقل من قبل شركة EasyStore لتكنولوجيا المعلومات (بكين) المحدودة. تم تصميم النظام خصيصًا للشركات الصغيرة والمتوسطة وكذلك الكبيرة المصدرة، حيث يجمع بين "البناء، التشغيل، التسويق، الإعلان، التحويل" في نظام واحد، لمساعدة الشركات على إنشاء موقع تجارة إلكترونية مستقل عبر الحدود بسرعة، وتحقيق النمو في المبيعات العالمية وانتشار العلامة التجارية في الخارج. تدعم المنصة تعدد اللغات والعملات وقنوات التسويق، وتضم نظام ترجمة ذكي يعمل بالذكاء الاصطناعي ونظام تحسين محركات البحث (SEO)، وهي مناسبة للأسواق الرئيسية مثل جنوب شرق آسيا، أوروبا وأمريكا، أمريكا اللاتينية، الشرق الأوسط، مما يساعد الشركات المصنعة الصينية على التخطيط الفعال للتجارة الإلكترونية الدولية.
 B2B2C双模式独立站解决方案易营宝推出的B2B2C双模式独立站解决方案,专为同时开展批发与零售业务的企业打造。平台支持商品价格展示、商品多规格管理、购物车与购物车弹窗、购物车总价计算,以及统一批量询价等功能,帮助企业以更高效、更直观的方式触达B端与C端客户。通过云建站、大数据分析与广告智能投放体系,助力企业打破渠道壁垒,实现国内外市场拓展与品牌价值提升。