- 2026年のクロスボーダーマーケティングトレンドは、どの顧客獲得チャネルに影響するのか?06/09/2026詳細を見る
- AIサイト構築業界分析で見極めるべき同質化リスク30/08/2026詳細を見る
- AIマーケティングトレンド2026は広告予算配分をどのように変えるのか28/08/2026詳細を見る
- EV SSL認証市場は縮小しているのか、それとも高度化しているのか?企業の証明書導入をどう判断すべきか11/08/2026詳細を見る
- amp seo 2020の従来の手法がなぜ効果を失ったのか、現在の最適化における重点項目の変化02/08/2026詳細を見る
- 業界情報コラムで自然検索流入を獲得しやすいテーマの選び方29/07/2026詳細を見る
- Digital Marketing Shenzhen市場レポート:海外進出企業が深圳で成長支援チームを探す理由とは?31/07/2026詳細を見る
- 浙江省の海外向け自社サイトは、今でも運営できるのか?流入と顧客獲得の変化に注目28/07/2026詳細を見る
SSL証明書申請プロセスのよくある落とし穴
多くの企業はSSL証明書を導入する際、最初の反応として「1つ買って、インストールすればそれでよい」と考えがちです。しかし、実際に運用段階に入ると、よくある問題は「証明書があるかどうか」ではなく、「証明書の選定が適切か、ドメインが正しく対応しているか、認証がスムーズに進むか、導入が完全か、更新が途切れないか」にあります。ひとたび落とし穴にはまると、軽微な場合でもブラウザに安全ではないと表示され、コンバージョンに影響し、深刻な場合にはWebサイトへのアクセス異常、SEOパフォーマンスの変動、さらには顧客やパートナーに対して非専門的な印象を残すことさえあります。本文では、検索意図、業務リスク、実務フローの3つの観点から、SSL証明書申請プロセスにおける高頻度の落とし穴を整理し、企業管理者、Webサイト運営担当者、セキュリティ担当者、保守担当者が無駄な遠回りを避けられるよう支援します。
まず重点を見極める:ユーザーが本当に知りたいのは手順ではなく、「どんな落とし穴がセキュリティ、インデックス登録、ビジネスに影響するのか」
実際の検索行動を見ると、「SSL証明書申請フローにはどんなよくある落とし穴があるか」と検索するユーザーの主な意図は、教科書的な手順を理解することではなく、損失につながる問題を素早く回避したいという点にあります。例えば:
- 証明書を申請したのに、なぜまだ安全ではないと表示されるのか;
- HTTPからHTTPSへリダイレクトした後、なぜWebサイトのトラフィックやインデックス登録が変動するのか;
- 証明書は確かにインストールしたのに、なぜ一部のページ、ミニプログラム、APIでまだエラーが出るのか;
- 更新対応を忘れるとどんな結果を招くのか;
- 異なる種類の証明書は結局どう選ぶべきか、追加費用をかける価値があるのか;
- マルチドメイン、ワイルドカードドメイン、CDN、ロードバランシング環境で、どうすれば導入ミスを避けられるのか。
企業の意思決定者にとって最も重要なのはリスク、コスト、事業への影響です。実務担当者にとって最も重要なのは認証、導入、互換性、更新、トラブルシューティングです。セキュリティや品質管理の担当者にとって最も重要なのはコンプライアンス、安定性、証明書管理の仕組みです。したがって、本当に価値のあるコンテンツは「アカウント登録—申請提出—証明書ダウンロード」といった表面的なフローにとどまるべきではなく、よくあるミス、判断方法、対処策を明確に説明すべきです。
1つ目の大きな落とし穴:証明書の種類を誤ると、その後のすべてのステップが無駄になる可能性がある
SSL証明書申請フローで最も頻繁に見られる問題の1つが、選定ミスです。多くの企業は価格だけを見て利用シーンを無視し、最終的に証明書が業務に適合しない結果になります。
一般的な証明書の種類には次のようなものがあります:
- DV証明書:ドメインの管理権を認証し、申請が早く、基本的な表示型Webサイトに適しています;
- OV証明書:企業情報を認証し、ブランド公式サイト、B2B展示型サイトに適しています;
- EV証明書:より厳格な認証で、ブランド信頼やコンプライアンス要件がより高いシーンに適しています;
- 単一ドメイン証明書:1つのメインドメインのみを保護します;
- マルチドメイン証明書:複数の異なるドメインを一元管理するのに適しています;
- ワイルドカード証明書:www、m、api、shopなど、複数のサブドメインがあるシーンに適しています。
よくある誤解は3つあります:
- 単一ドメイン証明書を複数のサブドメインに使用し、その結果、一部のサイトが保護されない;
- 業務上は企業の裏付けが必要なのに、最も低いレベルの証明書しか申請せず、信頼性が不足する;
- 将来的に複数サイトの計画があるのに、現時点の最低要件だけで購入し、後続で重複投資が発生する。
もしあなたのWebサイトがブランド訴求だけでなく、リード獲得、問い合わせ、販売代理、加盟募集などの役割も担っているなら、証明書は単なる「セキュリティ設定」ではなく、信頼の基盤インフラでもあります。例えば農業、農産品、食品分野のブランドが輸出向け公式サイトや代理店募集サイトを構築する際、高品質なビジュアルとテキスト、ニュースブログ、サービス保証モジュールによって信頼性を高めることが多いですが、このようなサイトでブラウザに「安全ではありません」と表示されると、商談転換に直接的なダメージを与えます。農業、農産品、食品のように、ブランド訴求、製品グリッド分類、カスタマイズ申請フォーム、レスポンシブ体験を重視するサイトテンプレートでは、証明書選定の段階でメインサイト、サブサイト、フォームページ、モバイル端末を含む統一的なセキュリティカバーを考慮する必要があります。
2つ目の大きな落とし穴:ドメイン認証の段階でミスが起き、申請が止まる、または何度も失敗する
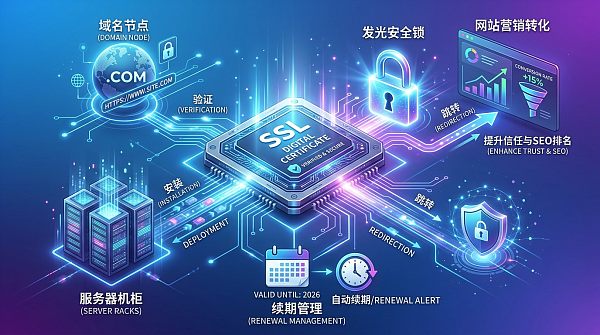
SSL証明書の申請自体は難しくありません。本当に詰まりやすいのはドメイン認証です。多くの実務担当者は「提出後に審査を待てばよい」と考えますが、実際には認証方式の選択ミスによって何度も差し戻されることが少なくありません。
一般的な認証方式には次のようなものがあります:
- DNS認証:レコードを追加してドメインの所有を証明する;
- ファイル認証:Webサイトの指定ディレクトリに認証ファイルをアップロードする;
- メール認証:ドメイン関連の管理用メールアドレスを通じて確認する。
ここで最も陥りやすい落とし穴には次のようなものがあります:
- DNS設定がまだ有効になっていないのに審査を提出し、認証失敗となる;
- CDNやキャッシュがファイル認証パスに干渉する;
- Webサイトにリダイレクトルールがあり、認証ファイルに正しくアクセスできない;
- 普段あまりログインしない管理者メールを使って、認証メールを見逃す;
- ドメインDNS権限と運用保守権限が分散しており、連携効率が低い。
企業内でマーケティング部門、IT部門、サードパーティのWeb制作サービス会社が共同でWebサイトを保守している場合、認証失敗の原因は技術力不足ではなく、責任範囲が不明確であることが多いです。申請前にまず3点を確認することをおすすめします:誰がドメイン管理権限を持っているのか、誰がサーバー設定を変更できるのか、誰が最終的な認証結果を確認するのか。これにより、プロセスの遅延を回避できます。
3つ目の大きな落とし穴:証明書は導入したが、Webサイトは「本当の意味で安全」になっていない
多くのWebサイト管理者は、アドレスバーに鍵アイコンが表示されるとSSL導入が完了したと思いがちです。しかし実際には、それは最初の一歩にすぎません。本当に多い問題は、「表面的にはHTTPSが有効だが、実際には依然として安全でないリソースが存在する」というものです。
最も典型的なのは混在コンテンツの問題です。つまり、ページ自体はHTTPSでも、その中の画像、JS、CSS、動画、フォームAPIが依然としてHTTPリソースを呼び出している状態です。これにより、いくつかの結果が生じます:
- ブラウザが引き続きリスクまたは一部警告を表示する;
- ページスタイルが崩れ、スクリプトが無効になる;
- フォーム送信が異常となり、問い合わせや注文のコンバージョンに影響する;
- 検索エンジンによるページ品質と安全性の評価に影響する。
一般的な確認方法には次のようなものがあります:
- Webページのソースコード内にまだHTTPリソースのパスが残っていないか確認する;
- 画像、プラグイン、サードパーティ解析コードが依然としてHTTP経由になっていないか確認する;
- API、決済API、フォームAPIがHTTPSを完全にサポートしているか確認する;
- CDN、Nginx、Apache、ロードバランサー層がすべて同期して設定されているか確認する。
特にマーケティング型サイト、ブランド公式サイト、コンテンツ型サイトは、ページ要素が多く、外部リソースも複雑なため、「トップページは正常だが詳細ページは異常」「PCは正常だがモバイル端末は異常」「メインサイトは正常だがフォームページは異常」といった状況が最も起こりやすいです。この種の問題を速やかに処理しないと、ユーザー体験とコンバージョンは継続的に低下します。
4つ目の大きな落とし穴:証明書のインストールだけを行い、SEO移行と検索エンジンシグナルの統一を行わない
この種の問題は、多くの企業が最も見落としやすく、しかもマーケティング効果に最も大きく影響するものの1つです。WebサイトでHTTPSを有効化した後、SEO面での移行を同時に適切に行わないと、インデックスの分散、評価の分流、トラフィック変動が発生する可能性があります。
よくある問題には次のようなものがあります:
- HTTP版とHTTPS版の両方にアクセス可能で、重複ページを生む;
- www版と非www版で統一リダイレクトがされていない;
- sitemapにまだ旧リンクを送信している;
- canonicalタグが更新されていない;
- サイト内の絶対パスが一括置換されていない;
- 検索エンジンのウェブマスターツールに新しいプロパティを送信していない。
SEO集客に依存する企業にとって、SSL証明書は単独の技術作業ではなく、「サイト標準化のアップグレード」です。特に長期的にコンテンツマーケティング、業界情報、製品マトリクス表示を行う企業サイトでは、移行が標準化されていないと、これまで蓄積してきた検索パフォーマンスが短期的、さらには中期的に影響を受ける可能性があります。
比較的安全なやり方は、証明書をインストールする前に、まずリダイレクト戦略、リソース置換、サイトマップ更新、監視計画の策定を完了することです。インストール後にはクロールテスト、デッドリンクチェック、インデックス状況の観察を行います。そうすることで、セキュリティアップグレードとSEO最適化を連携させることができ、「導入後に補修する」状態を避けられます。
5つ目の大きな落とし穴:更新、監視、証明書資産管理を軽視し、最終的に最も忙しい時期に問題が発生する
少なくない企業は初回の証明書申請時には非常に重視しますが、その後は更新を「小さなこと」と考えがちです。その結果、キャンペーン配信期間、繁忙期の代理店募集期間、または検索トラフィック増加期に、突然証明書の期限切れが発生することがあります。
証明書更新でよくあるリスクには次のようなものがあります:
- 更新通知メールが見落とされる;
- 元の担当者が退職し、引き継ぐ人がいない;
- 複数ドメイン、複数システムで証明書台帳が混乱する;
- 自動更新が実際には有効になっていない;
- 更新後に対応するサーバーやCDNノードへ再導入していない。
証明書期限切れがもたらす影響は、多くの人が想像する以上に大きいことが通常です:公式サイトが開けない、顧客が情報を送信できない、広告ランディングページの品質が低下する、カスタマーサポートの説明コストが増える、販売代理店や代理業者がブランドの専門性に疑念を持つ。
企業には少なくとも次の仕組みを構築することをおすすめします:
- 証明書一覧を作成し、ドメイン、種類、発行日時、有効期限、導入場所を記録する;
- 複数担当者向けの通知設定を行い、単一メールアドレスに依存しない;
- 重要な業務サイトでは30日前から更新を開始する;
- 更新後は「発行済み」を確認するだけでなく、実際のアクセス確認を行う;
- 証明書管理をWebサイト運用保守およびセキュリティ巡回点検フローに組み込む。
企業はどう判断すべきか:自社で申請するのが適しているのか、それとも専門チームに任せるべきか
これも、多くの企業の意思決定者が関連コンテンツを検索する際に本当に知りたい問題です。答えは絶対的なものではなく、Webサイトの規模、構成の複雑さ、業務リスクによって異なります。
自社対応に適しているケースには通常、次のようなものがあります:
- 単一の公式サイトで、構造がシンプルである;
- 複雑なCDN、ロードバランシング、マルチノード展開がない;
- 社内に安定した運用保守担当者がいる;
- 停止リスクへの許容度が比較的高い。
より専門チームに任せるのが適しているケースには次のようなものがあります:
- 複数サイト、複数サブドメイン、または海外ノードがある;
- WebサイトがSEO集客、広告配信、代理店募集コンバージョンなど重要な役割を担っている;
- セキュリティ、性能、検索エンジン最適化、ブランド訴求を同時に考慮する必要がある;
- 社内の部門横断連携コストが高く、統一責任者が不在である。
「Webサイト+マーケティングサービス一体化」のシーンにおいて、SSL証明書は決して独立した問題ではありません。Webサイト構築の品質、SEOの技術基盤、ページの信頼感、ユーザーのコンバージョン効率と密接に関係しています。特に自然なストーリー構成、大きなビジュアル表示、サービス保証モジュール、ブランドコンテンツマーケティングを重視する業界サイトでは、セキュリティ設定が安定していなければ、どれほど優れたビジュアルとコンテンツでも効果を発揮しにくくなります。
実務アドバイス:落とし穴を踏みにくくするSSL証明書申請チェックリスト
できるだけ一度で通過し、手戻りを減らしたいなら、申請前・申請中・導入後の各段階で、次の項目を確認するとよいでしょう:
申請前:
- ドメイン数、サブドメイン範囲、将来の拡張ニーズを確認する;
- DV、OV、EVのどれを選ぶか確認する;
- サーバー環境、CDN、WAF、ロードバランシングの状況を確認する;
- 誰がドメインを担当し、誰がサーバーを担当し、誰が検収を担当するかを明確にする。
申請中:
- 最適な認証方式を選ぶ;
- DNSまたはファイルパスが外部から正常にアクセスできることを確認する;
- 申請と認証の記録を保存し、トラブルシューティングに備える;
- 審査メールと発行状況を確認する。
導入後:
- HTTPSがサイト全体で有効になっているか確認する;
- 混在コンテンツが存在しないか確認する;
- 301リダイレクトが統一されているか確認する;
- サイトマップ、canonical、内部リンクを更新する;
- フォーム、API、決済、モバイルページをテストする;
- 更新通知と資産台帳を設定する。
総じて言えば、SSL証明書申請フローの本当の難しさは「申請」そのものではなく、「選定が適切か、認証がスムーズか、導入が完全か、SEOが同期しているか、更新が管理可能か」にあります。企業にとって、SSLは孤立した技術作業ではなく、Webサイトの安全性、ブランド信頼、検索マーケティング成果を支える基盤インフラです。価格と手順だけを見ると、後になってより高いコストを払うことになりがちです。一方で、業務への影響と長期運用保守の観点から判断すれば、リスクを大幅に低減できます。企業管理者であれ実務担当者であれ、「正しく選ぶ、正しく導入する、正しくリダイレクトする、正しく監視する」という4つの要点を押さえれば、ほとんどのよくある落とし穴を避け、Webサイトのセキュリティ能力を本当にブランド成長とマーケティングコンバージョンに役立てることができます。
関連記事
関連製品
 易营宝SaaSインテリジェントWebサイト構築・マーケティングシステム易营宝SaaSインテリジェントWebサイト構築・マーケティングシステム。AIによるノーコードWebサイト構築により、10分で多言語対応の海外向け独自サイトをスピーディーに構築できます。グローバルサーバーによる高速化とAIインテリジェントSEO最適化により、企業のグローバル市場との効率的な接続を支援します。テクノロジーと操作性を完璧に融合し、海外向けWebサイト構築を極限までシンプルにします。
 AI+SEM広告インテリジェントマーケティングシステムAI+SEM駆動のインテリジェント広告配信、フルチェーンの精密広告マーケティングを実現。システムは自動的に週次/月次レポートを生成、AIがキーワードと配信国を推薦、コア指標をリアルタイム監視しインテリジェント警告、ワンクリックで高コンバージョン配信ソリューションを起動、迅速な顧客獲得とROI向上を支援。
 AI+SEOデュアルエンジンシステム最適化サービス易营宝のAI+SEOデュアルエンジン最適化システムは、AIによるインテリジェントなキーワード発掘、コンテンツ生成、包括的な技術最適化を通じて、海外取引企業が質の高いオーガニックトラフィックを獲得できるよう支援し、検索順位とコンバージョン率を大幅に向上させます。
 AI+SNSソーシャルメディア全知達マーケティングシステム易営宝AI+SNSソーシャルメディア全知達マーケティングシステム-ソーシャルメディア時代における精密なソーシャルキャプチャーを実現。Facebook、LinkedInなど主要プラットフォームへのワンクリック同期コンテンツ対応、AIによる投稿自動最適化で適応性を向上。24時間365日対応のAIカスタマーサポートとユーザープロファイリング分析により、企業のグローバル市場展開を効率的に支援します。
 AI+SEO营销解决方案易营宝AI+SEO营销解决方案,通过AI批量写作、智能生成TDK、精准关键词扩词等功能,全面优化网站SEO效果,提升流量与转化率。助力企业构建高效智能网站新生态。
 AI+SEM広告マーケティングソリューションAI+SEM広告マーケティングソリューションは、AIインテリジェント技術を活用しSEM広告配信を高度に強化します。AIによる週次/月次レポート自動生成でアカウントデータを多角的に可視化し、広告効果とトレンドを包括的に把握。AIがキーワードと配信国を精密に推薦し、高コンバージョン率の広告コピーを自動生成。ワンクリックで効率的な配信プランを開始し、企業の迅速な顧客獲得を支援します。同時にシステムが主要指標をリアルタイム監視し、変動異常を自動検知して即時警告を発信。広告効果の安定性と高収益を保証します。
 ドメインサービス易営宝は専門的なドメインサービスを提供し、インテリジェント検索、ワンストップ登録、ブランド保護及び全周期管理を含め、企業がデジタルブランドイメージを構築するのを支援します。
 イージーマーケットB2CクロスボーダーECモール、独立サイト易営宝B2C跨境商城的独立站は、易営宝信息科技(北京)有限公司が自主開発したスマートなウェブサイト構築とクロスボーダーEコマースの一体化ソリューションです。システムは中小規模および大規模な輸出企業向けに設計されており、「ウェブサイト構築、運営、マーケティング、広告配信、コンバージョン」を一元化し、企業が迅速にクロスボーダーEコマースの独立サイトを構築し、ブランドの海外展開とグローバルな販売成長を実現するのを支援します。
プラットフォームは多言語、多通貨、多チャネルマーケティングをサポートし、組み込みのAI翻訳とSEO最適化システムを備え、東南アジア、欧米、ラテンアメリカ、中東などの主要市場に適応し、中国製造企業が国際Eコマースの展開を効率的に行うのを支援します。 SSL证书易营宝提供专业SSL安全证书服务,包括单域名和泛域名证书,确保网站数据传输加密、身份验证和完整性保护,助力企业建立安全可信的在线业务环境。